Protéger les données contre tout accès non autorisé

Information Protection et Compliance

Entra ID

Avec Microsoft Information Protection (MIP) et les autres produits de conformité de Microsoft, tu te protèges contre les fuites de données et respectes tes politiques de sécurité.

Entra ID
Entra ID
Des données confidentielles dans les services de Microsoft et d'autres fournisseurs

Garder le contrôle de tes données avec Microsoft Information Protection

Chaque année, plusieurs milliards d'enregistrements sont exposés publiquement à la suite d'attaques ou d'erreurs, auxquels s'ajoute un nombre inconnu de fuites de données jamais rendues publiques. Microsoft Information Protection (MIP) réunit une suite de produits spécialisés qui apportent une réponse adaptée à chaque vecteur d'attaque. Ces produits s'articulent néanmoins entre eux et se complètent mutuellement. Ils s'intègrent naturellement au reste de l'univers Microsoft 365, mais protègent aussi tes données dans d'autres services et systèmes.

Microsoft Information Protection dans le Webcast Friday

Dans le cadre de notre série Webcast Friday, nos experts en conformité font régulièrement le point sur des sujets d'actualité.
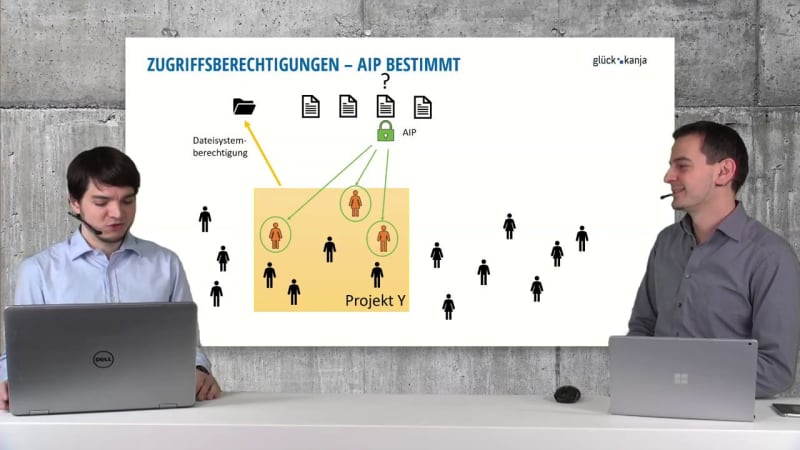
Unified Labeling, d'AIP à Teams

Unified Labeling, d'AIP à Teams

Avec Unified Labeling et l'intégration des Microsoft 365 Groups, il existe désormais un système unifié qui offre aux entreprises une approche intégrée et cohérente pour créer, configurer et appliquer automatiquement des politiques complètes de protection et de gestion de l'ensemble de l'environnement Office 365, sur les appareils, les applications, les services cloud et les systèmes on-premises.
Ignite Recap: Modern Collaboration et Communication

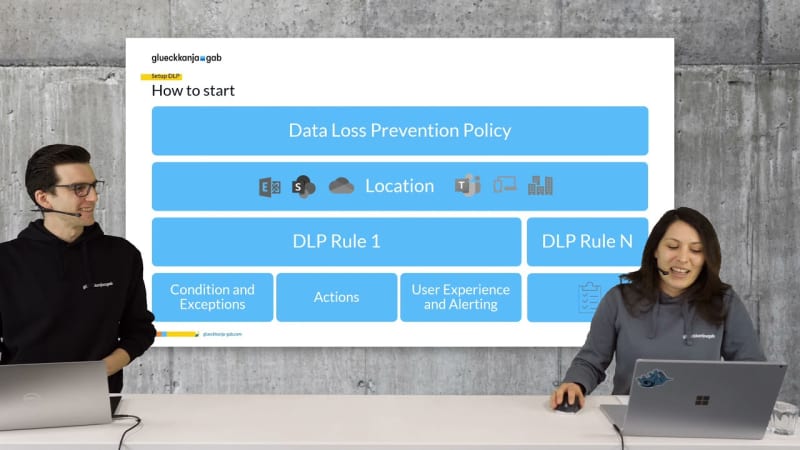
Évite les pertes de données avec Data Loss Prevention

Les entreprises sont de plus en plus souvent confrontées à la perte et au vol de données. La situation devient particulièrement critique quand des données confidentielles tombent entre de mauvaises mains. Data Loss Prevention fait partie de la famille de produits Microsoft Information Protection, disponible avec l'abonnement E5. Avec une règle Data Loss Prevention dans le Microsoft 365 Compliance Center, tu peux identifier, surveiller et protéger automatiquement les informations sensibles dans Microsoft 365. Nous t'en donnons un aperçu.
Microsoft Information Protection

Microsoft Information Protection

Sur le sujet du Data Leakage, Microsoft proposait par le passé plusieurs produits indépendants, parmi lesquels Azure Information Protection (AIP), le successeur de RMS, Data Loss Prevention (DLP), Windows Information Protection (WIP) et l'équivalent de WIP basé sur Intune pour les appareils non Windows. Nous montrons comment Microsoft assemble ces fragments en un tout cohérent avec Microsoft Information Protection (MIP).

Protéger les données confidentielles partout

Sensitivity Labels

Les Sensitivity Labels te montrent où des données confidentielles sont traitées et pour lesquelles des mesures de protection supplémentaires s'imposent. Des marquages visibles créent une prise de conscience de la confidentialité, pour que les utilisateurs sachent où une vigilance particulière est de mise. Des marquages invisibles supplémentaires permettent des mesures de protection automatiques comme le chiffrement intégré, le suivi et l'utilisation ciblée d'autres fonctions MIP.

Endpoint DLP

Avec Endpoint DLP, tu définis quelles applications et quels services sont autorisés à traiter des données confidentielles. Intégré à Windows 11, il ne nécessite aucun logiciel supplémentaire et agit directement sur le terminal. Tu peux par exemple déterminer qui a le droit d'imprimer des données selon leur classification, de les copier sur une clé USB ou de les téléverser vers des fournisseurs cloud tiers. Endpoint DLP peut se contenter de surveiller ces actions ou les bloquer, et il peut aussi avertir les utilisateurs.

Office DLP

Office 365 et Teams facilitent le partage de données avec des collègues ou des externes. Mais si un lien tombe entre de mauvaises mains, l'accès aux données aussi. Dans un e-mail également, une adresse supplémentaire se glisse vite dans la liste des destinataires, il suffit d'utiliser la saisie automatique sans y regarder d'assez près. C'est là qu'Office DLP intervient : selon la classification des données et la configuration du système, il bloque le partage ou l'envoi de données confidentielles à des destinataires non prévus, ou exige une confirmation explicite de l'utilisateur.

Bring your own Key (BYOK)

Toutes les données dans Microsoft 365 sont par principe chiffrées à plusieurs niveaux, du chiffrement de disque BitLocker des serveurs de datacenter au chiffrement de service avec des clés propres au tenant. Cela ne suffit pourtant pas pour toutes les politiques de conformité, qu'elles soient imposées au sein du groupe, par des obligations légales ou par des exigences de fournisseurs. Il faut alors générer et contrôler soi-même les clés utilisées. Le mécanisme BYOK peut servir au chiffrement de service (Customer Key : Exchange, SharePoint Online, Teams), aux Sensitivity Labels chiffrants ou aux données dans Azure.

Microsoft Cloud App Security (MCAS)

Cloud App Security te donne une vue d'ensemble des services cloud que tes utilisateurs emploient et des données qui y sont traitées, et te permet d'en reprendre le contrôle. MCAS bloque le téléchargement de données sensibles sur des appareils qui ne répondent pas aux exigences de sécurité, ainsi que les envois vers des services qui n'atteignent pas le niveau d'approbation requis. MCAS signale les cas suspects et permet même des interventions administratives manuelles en temps réel.