Gå til hovedindhold
Beskyt data mod uautoriseret adgang

Information Protection og compliance

Entra ID

Med Microsoft Information Protection (MIP) og Microsofts øvrige compliance-produkter beskytter du dig mod data breaches og overholder dine sikkerhedspolitikker.

Entra ID
Entra ID
Fortrolige data i tjenester fra Microsoft og andre udbydere

Behold kontrollen over dine data med Microsoft Information Protection

Hvert år eksponeres flere milliarder dataposter offentligt som følge af angreb eller fejltagelser, og hertil kommer et ukendt antal databrud, der aldrig offentliggøres. Microsoft Information Protection (MIP) samler en suite af specialiserede produkter, der har et svar på enhver angrebsvektor. De enkelte produkter supplerer og bygger oven på hinanden og integrerer naturligt i resten af Microsoft 365-verdenen, men beskytter også dine data i andre tjenester og systemer.

Microsoft Information Protection i Webcast Friday

I vores Webcast Friday-serie fortæller vores compliance-eksperter jævnligt om aktuelle emner.
Unified Labeling fra AIP til Teams

Unified Labeling fra AIP til Teams

Med Unified Labeling og integrationen af Microsoft 365 Groups findes der nu ét samlet system, som giver virksomheder en integreret og konsistent måde at oprette, konfigurere og automatisk anvende omfattende politikker til at beskytte og administrere hele Office 365-miljøet på, på tværs af enheder, applikationer, cloud-tjenester og on premises.
Ignite Recap: Modern Collaboration og Communication

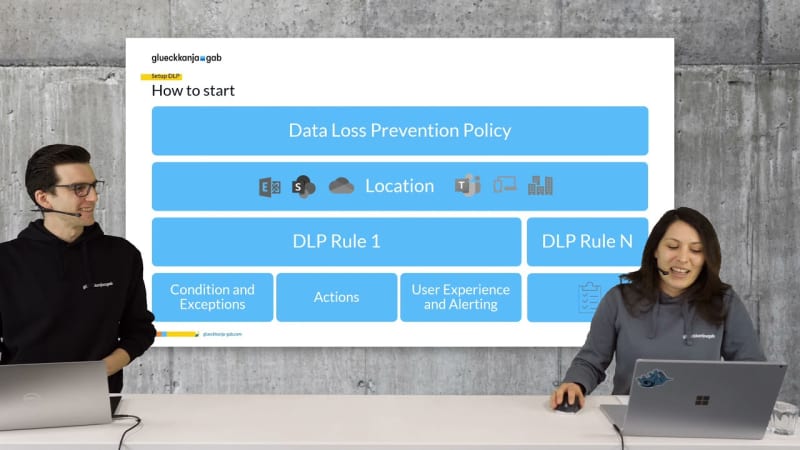
Forebyg datatab med Data Loss Prevention

Datatab og datatyveri rammer virksomheder stadigt oftere, og situationen bliver særlig alvorlig, når fortrolige data havner i de forkerte hænder. Data Loss Prevention er en del af Microsoft Information Protection-produktfamilien, som følger med E5-abonnementet. Med en Data Loss Prevention-regel i Microsoft 365 Compliance Center kan du identificere, overvåge og automatisk beskytte følsomme oplysninger i Microsoft 365. Vi giver dig et overblik.
Microsoft Information Protection

Microsoft Information Protection

Til data leakage tilbød Microsoft tidligere flere selvstændige produkter, blandt andet RMS-efterfølgeren Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) og den Intune-baserede WIP-pendant til enheder uden Windows. Vi viser, hvordan Microsoft samler de spredte brikker til en helhed i Microsoft Information Protection (MIP).

Beskyt fortrolige data overalt

Sensitivity Labels

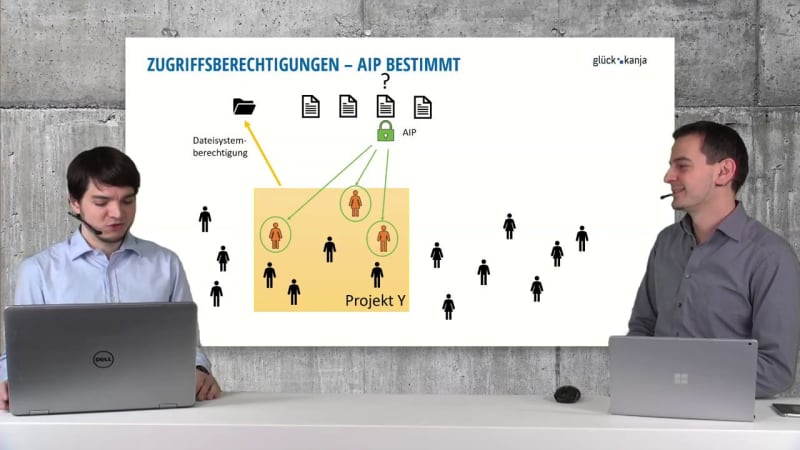
Hvilke af dine data kræver yderligere beskyttelse? Med Sensitivity Labels får du overblik over, hvor fortrolige data behandles. Synlige markeringer skaber bevidsthed om fortrolighed, så brugerne ved, hvor der kræves særlig omhu. Yderligere usynlige markeringer muliggør automatiske beskyttelsesforanstaltninger som indbygget kryptering, tracking og målrettet brug af andre MIP-funktioner.

Endpoint DLP

Med Endpoint DLP kan du fastlægge, hvilke applikationer og tjenester der må behandle fortrolige data. Funktionen er indbygget i Windows 11, kræver ingen ekstra software og arbejder direkte på slutenheden. Du kan for eksempel styre, hvem der må udskrive klassificerede data, kopiere dem til USB-stik eller uploade dem til tredjeparts cloud-udbydere. Endpoint DLP kan enten overvåge eller blokere disse handlinger og kan også vise advarsler til brugerne.

Office DLP

Office 365 og Teams gør det let at dele data med kolleger eller eksterne, men havner et link i de forkerte hænder, gør adgangen til data det også. I en mail sniger der sig desuden hurtigt en ekstra adresse ind på modtagerlisten, og der skal ikke mere til, end at man bruger autofuldførelse og ikke ser godt nok efter. Her træder Office DLP til: Afhængigt af dataenes klassifikation og systemets konfiguration blokerer det deling eller afsendelse af fortrolige data til utilsigtede modtagere eller kræver en udtrykkelig bekræftelse fra brugeren.

Bring your own Key (BYOK)

Alle data i Microsoft 365 er som udgangspunkt krypteret i flere lag, fra BitLocker-diskkryptering på serverne i datacentret til service-kryptering med tenant-specifikke nøgler. Det rækker dog ikke til alle compliance-politikker, hvad enten de er pålagt internt i koncernen, følger af lovgivning eller stammer fra krav hos leverandører. I de tilfælde skal de anvendte nøgler genereres og kontrolleres af dig selv. BYOK-mekanismen kan bruges til service-kryptering (Customer Key: Exchange, SharePoint Online, Teams), til krypterende Sensitivity Labels eller til data i Azure.

Microsoft Cloud App Security (MCAS)

Hvilke cloud-tjenester bruger dine brugere, og hvilke data behandles der? Med Cloud App Security får du overblik og tager styringen igen. MCAS blokerer downloads af følsomme data til enheder, der ikke opfylder sikkerhedskravene, og uploads til tjenester, der ikke når det krævede frigivelsesniveau. MCAS rapporterer mistænkelige tilfælde og giver mulighed for manuelle administrative indgreb i realtid.