メインコンテンツへスキップ
許可のないアクセスからデータを守る

Information ProtectionとCompliance

Entra ID

Microsoft Information Protection(MIP)およびその他のMicrosoftのCompliance製品により、Data Breachを防ぎ、セキュリティポリシーを満たすことができます。

Entra ID
Entra ID
Microsoftのサービスにも、他社のサービスにもある機密データ

Microsoft Information Protectionでデータの主導権を保つ

毎年、数十億件ものデータレコードが攻撃や不注意によって外部に露出しており、公表されていないデータ侵害はさらに数多く存在します。Microsoft Information Protection(MIP)は、あらゆる攻撃ベクトルに対応した専門製品のスイートを一体化したものです。各製品は独立しているようでいて互いに連携し、積み上げ式に機能します。Microsoft 365のエコシステムに自然に統合されるだけでなく、他社のサービスやシステム上のデータも保護します。

Webcast Fridayで見るMicrosoft Information Protection

Webcast Fridayシリーズでは、コンプライアンスの専門家が最新のトピックを定期的に取り上げています。
AIPからTeamsへのUnified Labeling

AIPからTeamsへのUnified Labeling

Unified LabelingとMicrosoft 365 Groupsの統合により、Office 365環境全体を保護し管理するための包括的なポリシーを、一貫した方法で作成し、設定し、自動的に適用できる統一の仕組みが整いました。デバイス、アプリケーション、クラウドサービス、オンプレミスをまたいで機能します。
Igniteの振り返り:Modern CollaborationとCommunication

Data Loss Preventionでデータ損失を防ぐ

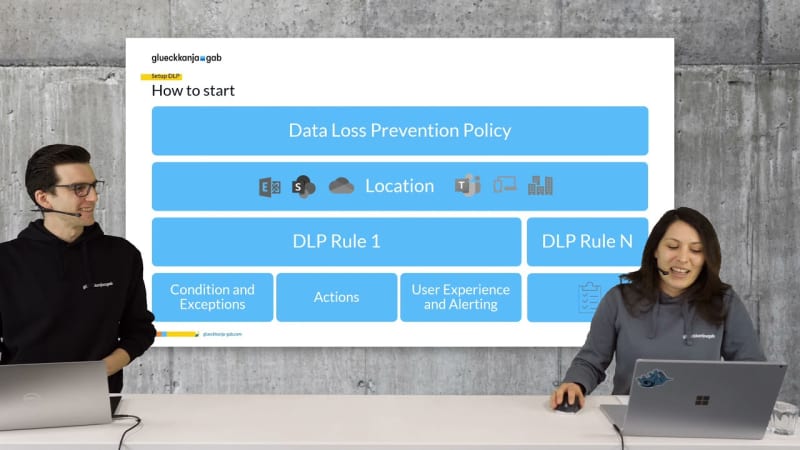
データ損失やデータ窃取の被害を受ける企業は増える一方です。機密データが誤った相手に渡ったときのリスクは特に深刻です。Data Loss PreventionはMicrosoft Information Protection製品ファミリーの一部で、E5サブスクリプションで利用できます。Microsoft 365 Compliance Center上でData Loss Preventionのルールを設定することで、Microsoft 365内の機密情報を特定し、監視し、自動的に保護できます。ここではその概要をご紹介します。
Microsoft Information Protection

Microsoft Information Protection

データ漏えいの分野で、Microsoftはかつて複数の独立した製品を提供していました。RMSの後継であるAzure Information Protection(AIP)、Data Loss Prevention(DLP)、Windows Information Protection(WIP)、そしてWindows以外の端末向けにIntuneをベースにしたWIP相当の機能です。Microsoftがこれらの断片をMicrosoft Information Protection(MIP)という1つの全体へまとめ上げる筋道をご紹介します。

機密データをどこにあっても守る

Sensitivity Labels

どのデータに追加の保護措置を講じるべきか。Sensitivity Labelsを使えば、機密データがどこで処理されているかを把握できます。目に見えるラベルは機密性への意識を高め、ユーザーが特別な注意を要する箇所を判断する手がかりになります。さらに目に見えない形のラベルにより、組み込みの暗号化、トラッキング、その他のMIP機能の的確な活用といった自動的な保護措置が可能になります。

Endpoint DLP

Endpoint DLPを使えば、機密データをどのアプリケーションやサービスで扱えるかを定義できます。Windows 11に標準搭載されており、追加ソフトウェアは不要で、エンドポイント上で直接動作します。分類されたデータを誰が印刷できるか、USBメモリにコピーできるか、サードパーティのクラウドプロバイダーにアップロードできるかといった制御が可能です。Endpoint DLPはこれらの操作を監視するだけでなく、ブロックしたり、ユーザーへの警告を表示したりすることもできます。

Office DLP

Office 365とTeamsは、同僚や社外の相手とデータを共有するのを簡単にします。ただしリンクが誤った相手に渡れば、データへのアクセスもそのまま渡ります。メールでも、宛先リストに余計なアドレスが紛れ込むのはよくあることです。オートコンプリートを使って確認を怠れば、それだけで起こります。そこで働くのがOffice DLPです。データの分類とシステムの設定に応じて、意図しない相手への機密データの共有や送信を遮断するか、ユーザーに明示的な確認を求めます。

Bring your own Key (BYOK)

Microsoft 365上のデータは原則として複数の層で暗号化されています。データセンターのサーバーにおけるBitLockerのディスク暗号化から、テナント固有の鍵によるサービス暗号化までが含まれます。ただし、これですべてのコンプライアンス要件を満たせるわけではありません。グループ企業の内規、法令、取引先からの要求によるものもあります。その場合は、使用する鍵を自ら生成し、管理する必要があります。BYOKの仕組みは、サービス暗号化(Customer Key:Exchange、SharePoint Online、Teams)、暗号化を伴うSensitivity Labels、Azure上のデータに対して利用できます。

Microsoft Cloud App Security (MCAS)

ユーザーがどのクラウドサービスを使い、そこでどんなデータが処理されているか。Cloud App Securityを使えば全体を把握し、管理を取り戻すことができます。MCASは、セキュリティ要件を満たしていないデバイスへの機密データのダウンロードや、必要な承認レベルに達していないサービスへのアップロードをブロックします。不審なケースを報告するだけでなく、リアルタイムでの手動による管理操作も可能です。