Naar de hoofdinhoud
Data beschermen tegen ongeoorloofde toegang

Information Protection en compliance

Entra ID

Met Microsoft Information Protection (MIP) en de overige compliance-producten van Microsoft bescherm je jezelf tegen data breaches en voldoe je aan je beveiligingsrichtlijnen.

Entra ID
Entra ID
Vertrouwelijke data in diensten van Microsoft en andere aanbieders

Met Microsoft Information Protection de controle over je data houden

Elk jaar worden meerdere miljarden gegevensrecords door aanvallen of vergissingen publiekelijk blootgesteld, en daarbij komt nog een onbekend aantal niet-gepubliceerde datalekken. Microsoft Information Protection (MIP) bundelt een suite van gespecialiseerde producten die voor elke aanvalsvector een passend antwoord bieden. De afzonderlijke producten grijpen echter in elkaar en bouwen op elkaar voort. Ze integreren naadloos in de bredere Microsoft 365-wereld, maar beschermen je data ook in andere diensten en systemen.

Microsoft Information Protection in de Webcast Friday

In onze Webcast Friday-reeks vertellen onze compliance-experts regelmatig over actuele onderwerpen.
Unified Labeling van AIP naar Teams

Unified Labeling van AIP naar Teams

Met Unified Labeling en de integratie van Microsoft 365 Groups is er nu één samenhangend systeem, dat organisaties een geïntegreerde en consistente aanpak biedt om uitgebreide richtlijnen voor de bescherming en het beheer van de volledige Office 365-omgeving op te stellen, te configureren en automatisch toe te passen, en dat over apparaten, applicaties, clouddiensten en on premises heen.
Ignite Recap: Modern Collaboration en Communication

Voorkom dataverlies met Data Loss Prevention

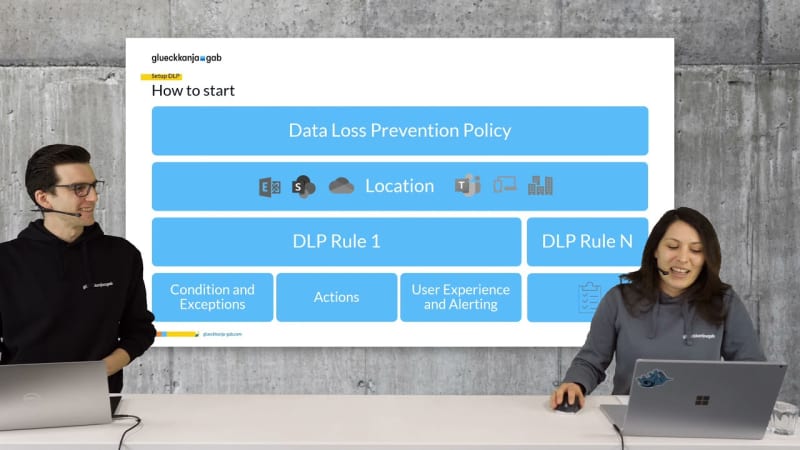
Organisaties worden steeds vaker getroffen door dataverlies en gegevensdiefstal. Het wordt pas echt kritiek wanneer vertrouwelijke data in verkeerde handen valt. Data Loss Prevention maakt deel uit van de Microsoft Information Protection-productfamilie, die beschikbaar is via de E5-abonnement. Met een Data Loss Prevention-regel in het Microsoft 365 Compliance Center kun je gevoelige informatie in Microsoft 365 identificeren, bewaken en automatisch beschermen. Wij geven je een overzicht.
Microsoft Information Protection

Microsoft Information Protection

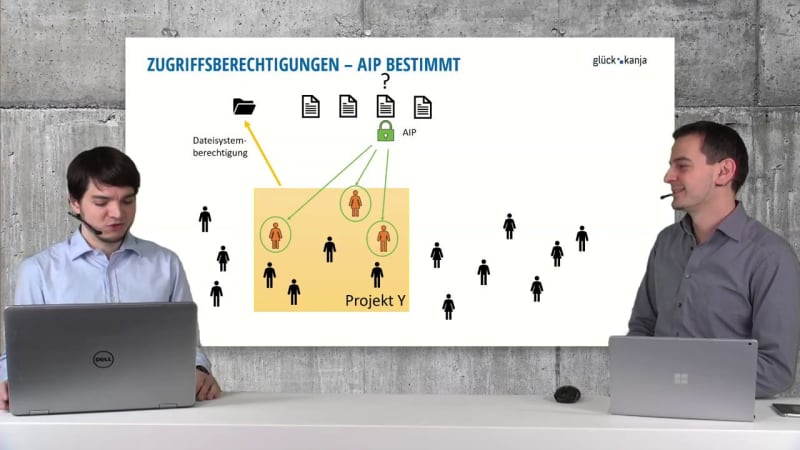
Rond het thema data leakage bood Microsoft in het verleden meerdere losstaande producten aan. Daarbij hoorden de RMS-opvolger Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) en de Intune-gebaseerde WIP-tegenhanger voor niet-Windows-apparaten. Wij laten zien hoe Microsoft die losse onderdelen samenvoegt tot één geheel in Microsoft Information Protection (MIP).

Vertrouwelijke data overal beschermen

Sensitivity Labels

Voor welke van je data moet je aanvullende beveiligingsmaatregelen treffen? Met Sensitivity Labels krijg je inzicht in waar vertrouwelijke data wordt verwerkt. Zichtbare markeringen creëren bewustzijn rond vertrouwelijkheid, zodat gebruikers weten waar extra voorzichtigheid geboden is. Aanvullende onzichtbare markeringen maken automatische beveiligingsmaatregelen mogelijk, zoals ingebouwde versleuteling, tracking en het gericht inzetten van andere MIP-functies.

Endpoint DLP

Met Endpoint DLP bepaal je met welke applicaties en diensten vertrouwelijke data mag worden verwerkt. Ingebouwd in Windows 11 heeft het geen aanvullende software nodig en werkt het direct op het eindapparaat. Je kunt bijvoorbeeld vastleggen wie geclassificeerde data mag afdrukken, naar USB-sticks kopiëren of uploaden naar externe cloudaanbieders. Endpoint DLP kan deze acties bewaken of blokkeren, en ook waarschuwingen aan gebruikers zijn mogelijk.

Office DLP

Office 365 en Teams maken het eenvoudig om data met collega's of externen te delen. Maar belandt een link in de verkeerde handen, dan belandt de toegang tot de data daar ook. Ook bij een e-mail glijdt er snel een extra adres in de lijst met ontvangers, want autocomplete en een blik die net niet nauwkeurig genoeg is, zijn al genoeg. Op dat punt komt Office DLP in beeld: afhankelijk van de classificatie van de data en de configuratie van het systeem blokkeert het het delen of verzenden van vertrouwelijke data naar onbedoelde ontvangers, of vraagt het om een expliciete bevestiging van de gebruiker.

Bring your own Key (BYOK)

Alle data in Microsoft 365 is standaard op meerdere niveaus versleuteld, van de BitLocker-schijfversleuteling van de datacenterservers tot de service-encryptie met tenant-specifieke sleutels. Dat is echter niet voor elke compliance-richtlijn voldoende, of die nu binnen het eigen concern is opgelegd, uit wettelijke voorschriften voortkomt of uit eisen van leveranciers. In die gevallen moeten de gebruikte sleutels zelf worden gegenereerd en beheerd. Het BYOK-mechanisme kun je daarbij inzetten voor de service-encryptie (Customer Key: Exchange, SharePoint Online, Teams), voor versleutelende Sensitivity Labels of voor data in Azure.

Microsoft Cloud App Security (MCAS)

Welke clouddiensten gebruiken je gebruikers en welke data wordt daar verwerkt? Met Cloud App Security krijg je overzicht en herstel je de controle. MCAS blokkeert downloads van gevoelige data naar apparaten die niet aan de beveiligingsvereisten voldoen, en uploads naar diensten die het vereiste vrijgaveniveau niet halen. MCAS meldt verdachte gevallen en maakt zelfs handmatige administratieve ingrepen in real time mogelijk.