Siirry pääsisältöön
Suojaa tiedot luvattomalta käytöltä

Information Protection ja Compliance

Entra ID

Microsoft Information Protectionin (MIP) ja Microsoftin muiden Compliance-tuotteiden avulla suojaudut Data Breacheilta ja täytät tietoturvakäytäntösi.

Entra ID
Entra ID
Luottamukselliset tiedot Microsoftin ja muiden toimittajien palveluissa

Säilytä tietojen hallinta Microsoft Information Protectionilla

Joka vuosi useita miljardeja tietueita paljastuu julkisesti hyökkäysten tai inhimillisten virheiden seurauksena, ja lisäksi tuntematon määrä tietomurtoja jää julkaisematta. Microsoft Information Protection (MIP) kokoaa yhteen erikoistuneiden tuotteiden valikoiman, joka tarjoaa vastauksen jokaiseen hyökkäysvektoriin. Yksittäiset tuotteet nivoutuvat silti toisiinsa ja rakentuvat toistensa päälle. Ne integroituvat luontevasti muuhun Microsoft 365 -ekosysteemiin, mutta suojaavat tietojasi myös muissa palveluissa ja järjestelmissä.

Microsoft Information Protection Webcast Fridayssa

Webcast Friday -sarjassamme compliance-asiantuntijamme kertovat säännöllisesti ajankohtaisista aiheista.
Unified Labeling AIP:stä Teamsiin

Unified Labeling AIP:stä Teamsiin

Unified Labelingin ja Microsoft 365 Groupsin integroinnin myötä on nyt yhtenäinen järjestelmä, joka tarjoaa yrityksille integroidun ja johdonmukaisen tavan luoda, määrittää ja automaattisesti soveltaa kattavia käytäntöjä koko Office 365 -ympäristön suojaamiseen ja hallintaan, laitteiden, sovellusten, pilvipalveluiden ja On Premises -ympäristöjen välillä.
Ignite Recap: Modern Collaboration ja Communication

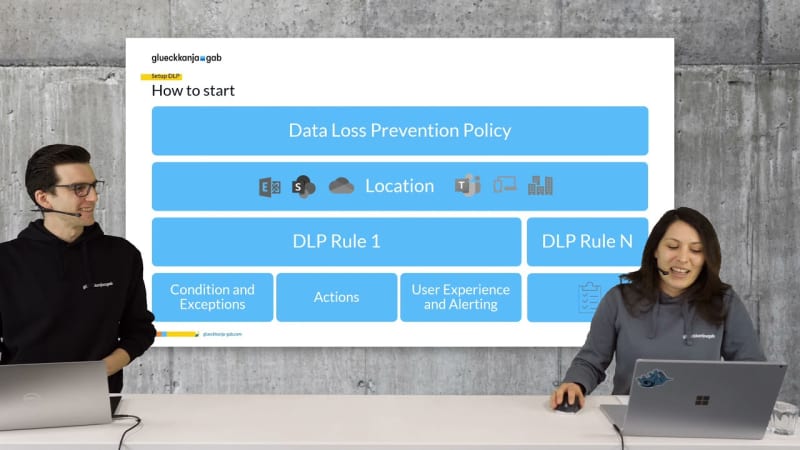
Estä tietovuodot Data Loss Preventionilla

Tietovuodot ja tietovarkaudet koskettavat yrityksiä yhä useammin. Tilanne on erityisen vakava, kun luottamukselliset tiedot päätyvät vääriin käsiin. Data Loss Prevention on osa Microsoft Information Protection -tuoteperhettä, joka sisältyy E5-tilaukseen. Microsoft 365 Compliance Centerissä määritettävällä Data Loss Prevention -säännöllä voit tunnistaa, valvoa ja automaattisesti suojata arkaluonteisia tietoja Microsoft 365:ssä. Tässä webcastissa käymme läpi kokonaisuuden.
Microsoft Information Protection

Microsoft Information Protection

Data Leakage -aiheeseen Microsoft tarjosi aiemmin useita erillisiä tuotteita. Näihin kuuluivat RMS:n seuraaja Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) ja Intune-pohjainen WIP-vastine muille kuin Windows-laitteille. Näytämme, kuinka Microsoft kokoaa nämä sirpaleet yhdeksi kokonaisuudeksi Microsoft Information Protectionissa (MIP).

Suojaa luottamukselliset tiedot kaikkialla

Sensitivity Labels

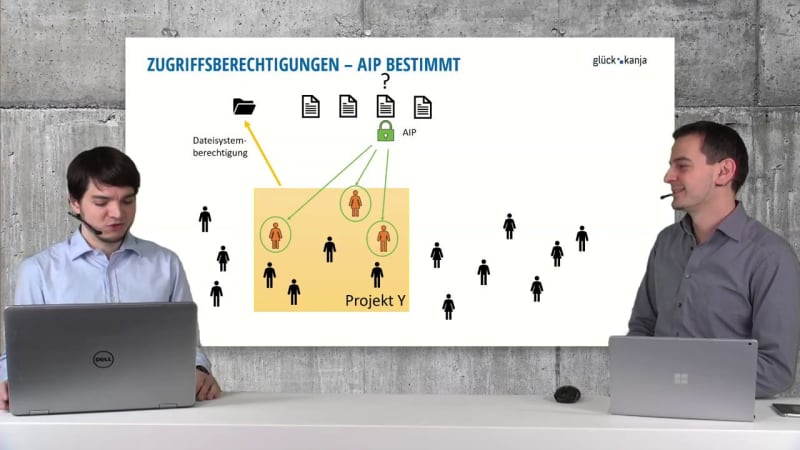
Mitkä tiedoistasi vaativat lisäsuojausta? Sensitivity Labelsin avulla saat selkeän kuvan siitä, missä luottamuksellisia tietoja käsitellään. Näkyvät merkinnät luovat tietoisuutta luottamuksellisuudesta, jotta käyttäjät tietävät, missä erityinen huolellisuus on tarpeen. Lisäksi näkymättömät merkinnät mahdollistavat automaattiset suojaustoimet, kuten sisäänrakennetun salauksen, seurannan ja muiden MIP-toimintojen kohdennetun käytön.

Endpoint DLP

Endpoint DLP:llä voit määrittää, mitkä sovellukset ja palvelut saavat käsitellä luottamuksellisia tietoja. Se on sisäänrakennettu Windows 11:een eikä vaadi lisäohjelmistoja, vaan toimii suoraan päätelaitteella. Voit esimerkiksi määrittää, kuka saa tulostaa, kopioida USB-tikulle tai ladata kolmannen osapuolen pilvipalveluihin luokiteltujen tietojen perusteella. Endpoint DLP voi joko valvoa tai estää nämä toiminnot, ja käyttäjille voidaan myös näyttää varoituksia.

Office DLP

Office 365 ja Teams tekevät helpoksi jakaa tietoja kollegoiden tai ulkopuolisten kanssa. Mutta jos linkki päätyy vääriin käsiin, niin päätyy myös pääsy tietoihin. Myös sähköpostissa liukuu helposti ylimääräinen osoite vastaanottajaluetteloon. Riittää, että käyttää automaattista täydennystä eikä katso tarpeeksi tarkasti. Tässä astuu peliin Office DLP: tietojen luokituksesta ja järjestelmän kokoonpanosta riippuen se estää luottamuksellisten tietojen jakamisen tai lähettämisen ei-tarkoitetuille vastaanottajille tai vaatii käyttäjän nimenomaisen vahvistuksen.

Bring your own Key (BYOK)

Kaikki tiedot Microsoft 365:ssä on lähtökohtaisesti salattu useilla tasoilla, konesalipalvelimien BitLocker-levysalauksesta tenant-kohtaisilla avaimilla tehtävään palvelusalaukseen. Tämä ei kuitenkaan riitä kaikkiin compliance-käytäntöihin, olivatpa ne konsernin itse asettamia, lakisääteisiä vaatimuksia tai toimittajien vaatimuksia. Silloin käytetyt avaimet on generoitava ja hallittava itse. BYOK-mekanismia voidaan käyttää palvelusalaukseen (Customer Key: Exchange, SharePoint Online, Teams), salaaviin Sensitivity Labelseihin tai Azuren tietoihin.

Microsoft Cloud App Security (MCAS)

Mitä pilvipalveluja käyttäjäsi hyödyntävät ja mitä tietoja niissä käsitellään? Cloud App Securityn avulla saat tilanteen haltuun ja palautat kontrollin. MCAS estää arkaluonteisten tietojen lataamisen laitteille, jotka eivät täytä tietoturvavaatimuksia, sekä lataukset palveluihin, jotka eivät saavuta vaadittua hyväksyntätasoa. MCAS raportoi epäilyttävistä tapauksista ja mahdollistaa jopa manuaaliset hallinnolliset toimenpiteet reaaliajassa.