

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant aðskilur stjórnsýsluvinnu frá office-umhverfinu með sjálfum arkitektúrnum, Managed Dark Tenant heldur fyrirtækinu starfhæfu þegar vörnin fellur samt. Hvað það þýðir fyrir rekstrarlíkanið, SOC-merkið og sönnunarskyldurnar samkvæmt NISG 2026.

Ein tölva, tveir flipar, einn smellur
Sviðsmyndin er ómerkileg, og einmitt það gerir hana svona hættulega: stjórnandi situr við venjulegu office-fartölvuna sína. Í vinstri vafraflipanum er Microsoft 365 Admin Center opið, með global-admin- og Intune-admin-réttindum. Í hægri flipanum sækir hann „ókeypis tól“, Invoice_2026.pdf.exe. Einn smellur, eitt PowerShell-payload, persistence komin á, privilege escalation í gangi. Leiðin að Tier 0, að hjarta IT-kerfa fyrirtækisins, er opin.
Game Over.
MITRE ATT&CK skjalfestir um þessar mundir 222 tækni fyrir enterprise-umhverfi, auk 475 undirtækni, samtals tæplega 700 þekktar leiðir til að escalera réttindi, hreyfa sig lateralt og ná til viðkvæmustu eigna fyrirtækis. Árásaraðilar þurfa nákvæmlega eina þeirra. Og í flestum incident-response-verkefnum sem við fylgjum birtist sama mynstrið: stjórnað var á sama tæki og notað var til að lesa tölvupóst, vafra og spjalla í Teams.
Sá sem meinar alvöru með „Assume Breach“, og eftir NIS2 eru fáir kostir aðrir, verður að sætta sig við óþægilega afleiðingu: sumt á einfaldlega ekki heima á sömu tölvu. Hálfur aðskilnaður er enginn aðskilnaður.
Hvers vegna augljósu svörin duga ekki
Venjulegu viðbrögðin þekkjum við öll. Jump-server? Reverse-proxy-göng frá brotnum client, og árásaraðilinn ríður beint í gegnum jump-boxið: sama vél, sami vafri, sama áhætta. Byggja upp klassískt Privileged Access Management (PAM) í eigin tenant? Þá vaknar spurningin strax: hver stýrir stjórnunarumhverfinu? Búi vernduðu admin-vinnustöðvarnar í sama tenant og þær eiga að verja er búið að byggja hring, ekki múr. Og sýndarskjáborðið úr office-fartölvunni? Það erfir keyloggerinn hennar. Skjárinn er sýndarlegur, lyklaáslættirnir eru raunverulegir. Zero Trust endar nákvæmlega þar sem admin og dagleg vinna deila tæki.
Managed Red Tenant: aðskilnaður sem arkitektúr
Það er einmitt hér sem Managed Red Tenant (MRT) kemur inn: sérstakt tenant-umhverfi, stýrt að fullu með kóða og hert til hins ýtrasta, eingöngu fyrir stjórnsýsluvinnu. Fyrir Tier-0-verkefni standa Privileged Access Workstations (PAW) til reiðu, reknar sem managed service, hertar vélbúnaðar-PAW sem sjálfstæð líkamleg tæki. Fyrir Tier-1-vinnu þjóna VAW, sýndar-access-vinnustöðvar á grunni Azure Virtual Desktop, aðgengilegar aðeins frá compliant devices, aðeins með FIDO2, aðeins undir Conditional Access. Að auki sérstaklega og eins örugglega stillt iPad-tæki til að auka þægindin.
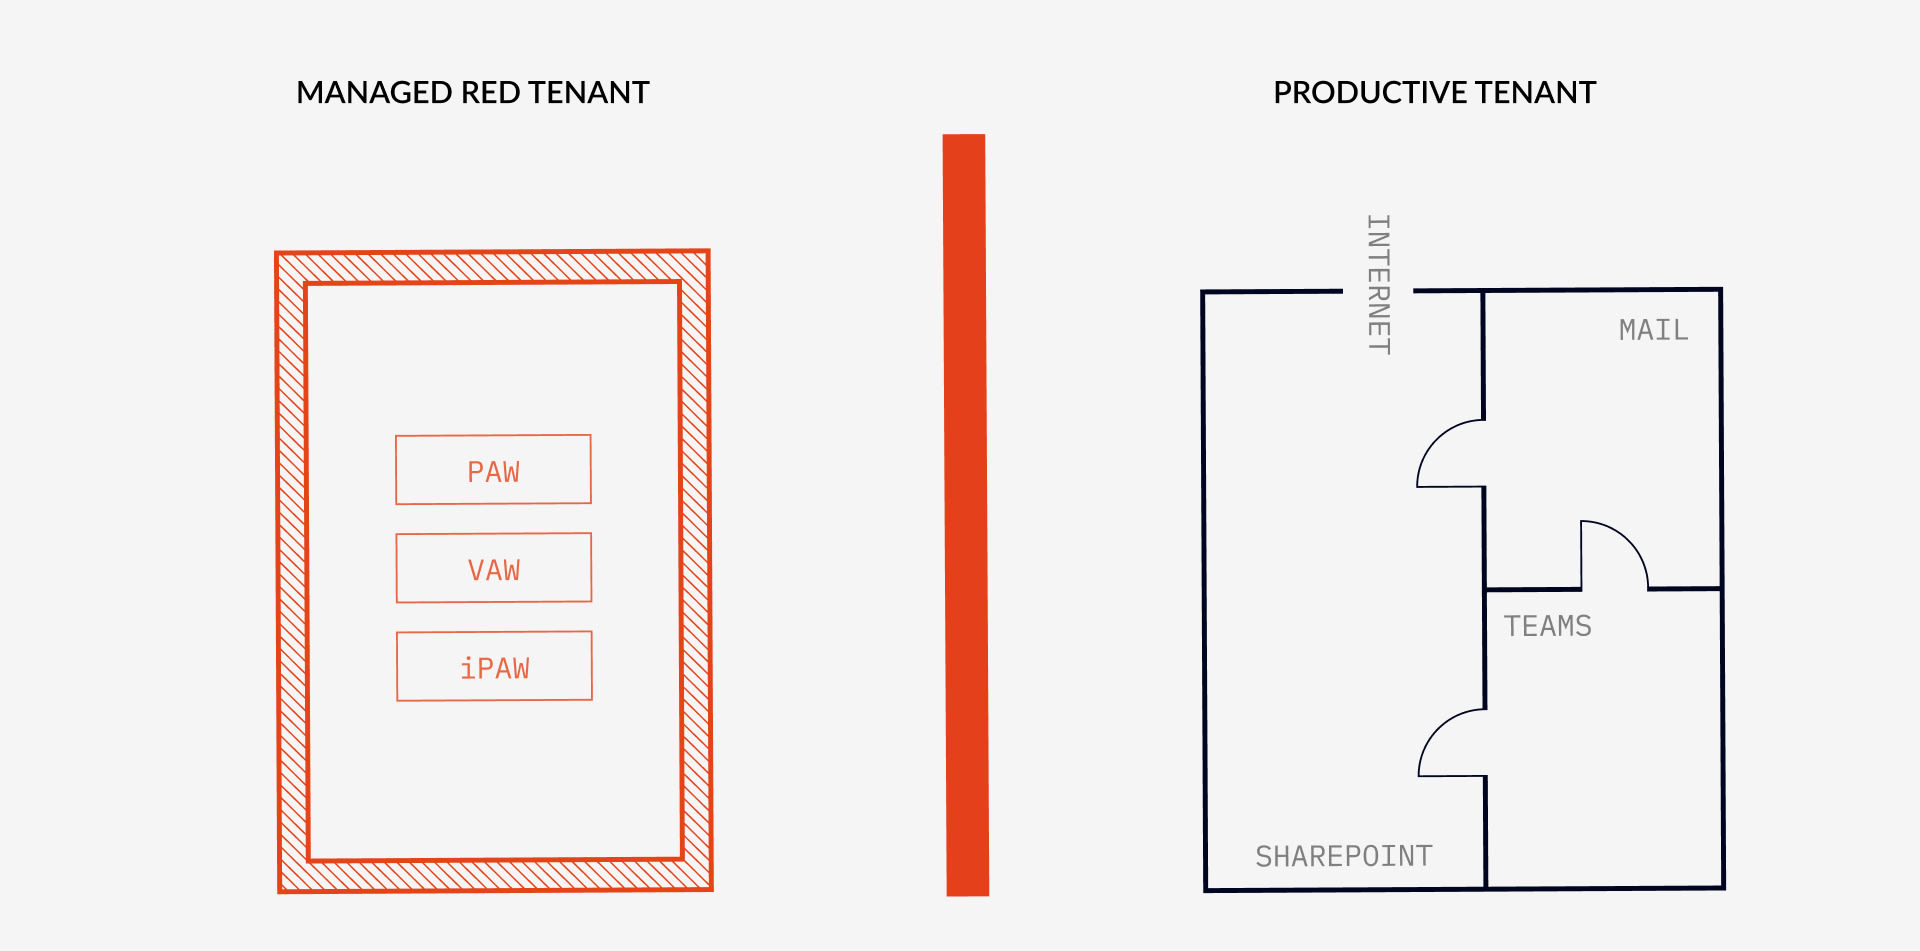
Ráðandi atriðið fyrir CIO er þó ekki tæknin, heldur rekstrarlíkanið. Hver breyting á Red Tenant gengur sem Configuration as Code í gegnum CI/CD-pipeline og er fyrst deployuð eftir skýra samþykkt viðskiptavinarins. Þetta shared-responsibility-lögmál svarar spurningunni sem hver sá sem kaupir managed services ætti að spyrja: hvað gerist ef brotist er inn hjá þjónustuaðilanum sjálfum? Svarið: ekkert. Án samþykkis viðskiptavinarins breytist ekki ein lína af stillingum í Red Tenant. Stjórnunarlagið liggur utan áhættusvæðis viðskiptavinarins, neitunarvaldið er áfram hjá viðskiptavininum.
Rekstrarlegi ávinningurinn er tvöfaldur. Í fyrsta lagi verður til skerpa í aðgreiningu sem sjaldan næst: hver lögmætur stjórnsýsluaðgangur að framleiðsluumhverfinu kemur samkvæmt skilgreiningu frá MRT-vél. Allt annað er árás. Það gefur SOC-inu merki án suðs sem það getur brugðist strax við, í stað þess að flokka falsviðvaranir. Í öðru lagi stendur múr í veginum við vel heppnaða árás á office-umhverfið, ekki hraðahindrun: stökkið frá brotinni office-fartölvu yfir á vélbúnaðar-PAW sem stendur við hliðina á henni sem sjálfstætt tæki á skrifborðinu er árásaraðilum gríðarlega erfitt og allt að ómögulegt.
Og ef það gerist samt? Extra Life.
Hver reyndur CIO veit: hundrað prósent öryggi er ekki til. Assume Breach þýðir einmitt líka að gera ráð fyrir því að eigin vörn bregðist. Stryker-atvikið í mars 2026 sýndi hversu mjó línan er: einn brotinn Intune-admin-reikningur dugði til að eyða tækjum í 79 löndum. Ransomware-hópar beina sér í dag markvisst að afritum, að Active Directory, að einmitt þeim kerfum sem þyrfti til að byggja upp aftur. Sá sem byrjar þá að spinna, með dulkóðaða fileservera, án virkra auðkenna, með símakeðju í stað samskiptainnviða, tapar dögum og vikum þar sem fyrirtækið stendur kyrrt.
Ef Red Tenant kemur í veg fyrir að það heiti „Game Over“, þá er Managed Dark Tenant extra life-ið: undirbúið endurræsingarumhverfi sem hvílir í venjulegum rekstri og er virkjað þegar alvara er á ferð. Eitt símtal í neyðarnúmerið sem er opið allan sólarhringinn ræsir disaster-recovery-ferlið. Sýndar-war-room kemur strax á öruggum samskiptum við alla lykilhagsmunaaðila, óháð framleiðsluumhverfinu sem mögulega hefur verið brotist inn í. Af því að Dark Tenant er byggður sem Infrastructure as Code eru öll krítísk endurræsingarferli fyrirfram skilgreind og sjálfvirk: kerfiskrítískar einingar eins og Active Directory og auðkenni eru endurheimt á hreinan hátt í stað þess að vera skeytt saman ad hoc í álagsaðstæðum. Niðurstaðan: Recovery Time Objective (RTO) upp á fáar klukkustundir til fáa daga og skilgreint Recovery Point Objective (RPO), í stað þeirra vikna sem spunnar endurræsingar kosta reglulega í raun.
Seigla í tvennu lagi
Red Tenant og Dark Tenant svara tveimur ólíkum spurningum sem saman mynda fyrst heila mynd. Red Tenant svarar: hvernig kem ég í veg fyrir að brotinn client verði nokkurn tímann að brotnu léni? Dark Tenant svarar: hvernig held ég starfhæfni ef það gerist samt? Annað er múrinn, hitt er stökkdúkurinn.
Fyrir austurrísk fyrirtæki bætist við regluverksvídd, og hún verður brátt mjög áþreifanleg. Með NISG 2026, sem tekur gildi 1. október 2026, falla um 4.000 austurrísk fyrirtæki undir sannreynanlegar netöryggisskyldur, með áhættustjórnun, business continuity, neyðaráætlun og krísustjórnun sérstaklega taldar með. Sá sem getur útskýrt fyrir eftirlitsstjórninni að stjórnsýsluaðgangur sé einangraður með arkitektúrnum og að prófað, sjálfvirkt endurræsingarumhverfi standi til reiðu þegar alvara er á ferð, á allt annað samtal en sá sem vísar í awareness-námskeið og von.
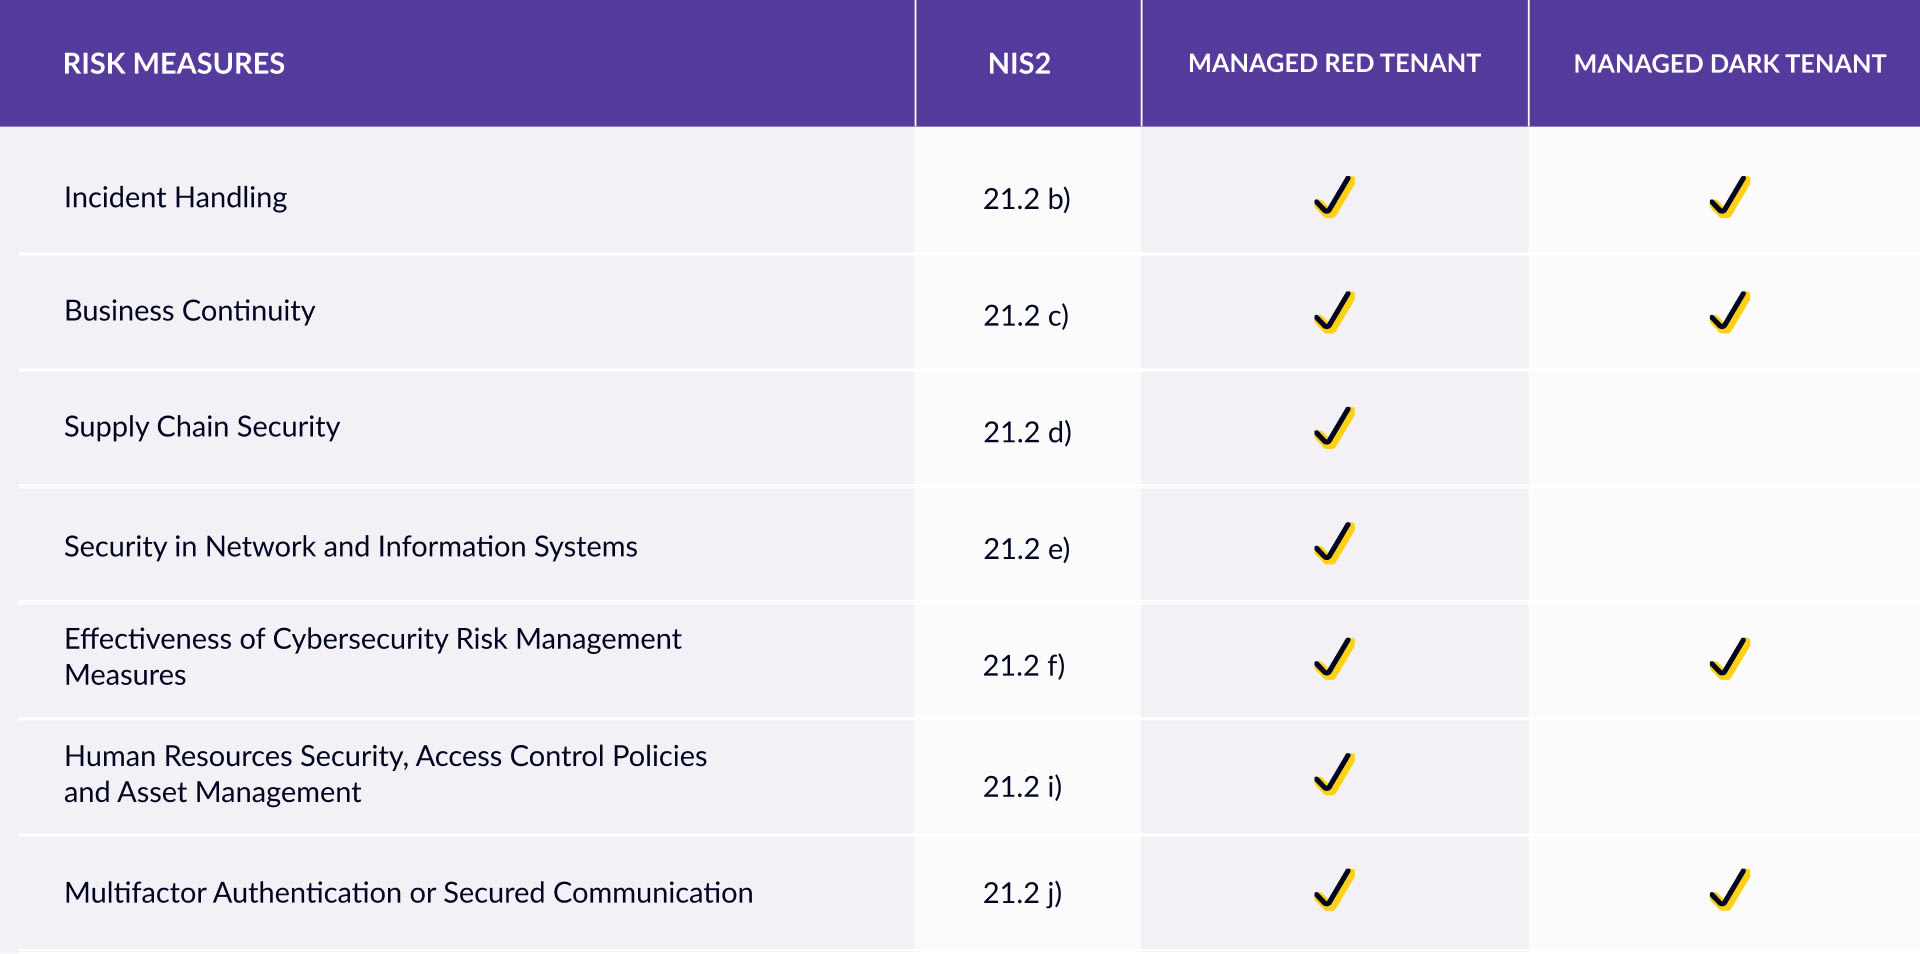
Báðar þjónusturnar rekum við sem managed service, með teymi sem stendur reglulega hinum megin sem BSI-vottaður APT-response-þjónustuaðili þegar allt er þegar í báli, og lætur þá reynslu renna beint aftur inn í arkitektúrinn. Meðal viðskiptavina okkar eru DAX-samsteypur jafnt sem rekstraraðilar mikilvægra innviða.
Sumt á ekki heima á sömu tölvu. Og sum fyrirtæki hafa ekki efni á Game Over. Þá er betra að hafa múr og extra life.
Hafðu samband
Viltu vita hvernig Managed Red Tenant og Managed Dark Tenant vinna saman í þínu umhverfi? Sendu okkur línu, við förum konkret yfir þitt tilvik.
Svipaðar færslur

Endalok MFA-SMS
Hvers vegna fyrirtæki ættu núna að skipta yfir í phishing-resistant og sem mest lykilorðalausar innskráningaraðferðir.

ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt ...

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...

Fjórum sinnum Leader. glueckkanja í ISG-rannsókninni Þýskaland 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Þýskalandi sem Leader í fjórum fjórðungum: Microsoft Productivity and Business Process Services ...

Úr Rising Star í Leader. glueckkanja í ISG-rannsókninni Sviss 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Sviss sem Leader í fjórðungnum Microsoft AI and Cloud Ecosystem, á sviðunum ...

Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...

Leader og Rising Star. glueckkanja í ISG Cybersecurity-rannsókninni 2026
ISG Provider Lens®-rannsóknin Cybersecurity 2026 útnefnir glueckkanja Leader í fjórðungnum Next-Gen SOC/MDR Services (Midmarket). Á heildarmarkaðnum fyrir Next-Gen SOC/MDR Services ...

The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...

Samningurinn undirritaður: svona fer onboardingið hjá okkur fram
Samningurinn er undirritaður, fyrsta stóra skrefið er að baki. En hvað gerist næst? Við tökum þig með á bak við ...

Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...

160 kílómetrar fyrir góðan málstað
Ellefu samstarfsmenn, 16 hringir, 160 kílómetrar, þrumuveður og verðlaunasæti: glueckkanja tók þátt í Frankfurter Runden 2026 og gaf fyrir hvern ...

Anatómía á óþekktum AMOS Stealer: Frá alerti til ónæmis á klukkustundum
Áður óskráð afbrigði af AMOS stealer komst inn á macOS-endpoint. Engir þekktir hash-ar, engin C2-gögn í opnum gagnagrunnum. SOC-teymið okkar ...

Af hverju Edge ætti að vera eini corporate browserinn þinn
Ekkert fyrirtæki valdi Chrome í raun; hann var einfaldlega til staðar, með sinni eigin sync-rökfræði, sinni eigin reikningsstjórnun, sínu eigin ...

Einn admin-aðgangur var allt sem þurfti.
Þann 11. mars 2026 eyddi Handala tækjum í 79 löndum, og allt sem til þess þurfti var eitt yfirtekið Intune ...

Sex agents. Fjórar vikur. Raunverulegur rekstur.
Sex fyrirtæki, fjögurra vikna build-fasi, sex virkir AI Agents, þetta var fyrsti glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, Eckes-Granini, ...