Saltar al contenido principal
Proteger los datos de accesos no autorizados

Cumplimiento y protección de la información

Entra ID

Con Microsoft Information Protection (MIP) y los demás productos de cumplimiento de Microsoft, te proteges frente a filtraciones de datos y cumples tus políticas de seguridad.

Entra ID
Entra ID
Datos confidenciales en servicios de Microsoft y otros proveedores

Mantenga el control con Microsoft Information Protection

Cada año, varios miles de millones de registros quedan expuestos públicamente como consecuencia de ataques o errores, a lo que se suma un número desconocido de filtraciones no publicadas. Microsoft Information Protection (MIP) reúne un conjunto de productos especializados que ofrecen una respuesta adecuada a cada vector de ataque. Los productos individuales, sin embargo, se complementan entre sí y se construyen unos sobre otros. Se integran de forma nativa en el ecosistema de Microsoft 365, pero también protegen tus datos en otros servicios y sistemas.

Protección de la información de Microsoft en nuestro webcast del viernes

Como parte de nuestra serie Webcast Friday, nuestros expertos en cumplimiento informan periódicamente sobre temas de actualidad.
Unified Labeling de AIP a Teams

Unified Labeling de AIP a Teams

Con Unified Labeling y la integración de Microsoft 365 Groups existe ahora un sistema unificado que ofrece a las organizaciones un enfoque integrado y coherente para crear, configurar y aplicar automáticamente políticas completas de protección y gestión de todo el entorno de Office 365, abarcando dispositivos, aplicaciones, servicios en la nube e instalaciones locales.
Ignite Recap: Modern Collaboration and Communication

Prevén la pérdida de datos con Data Loss Prevention

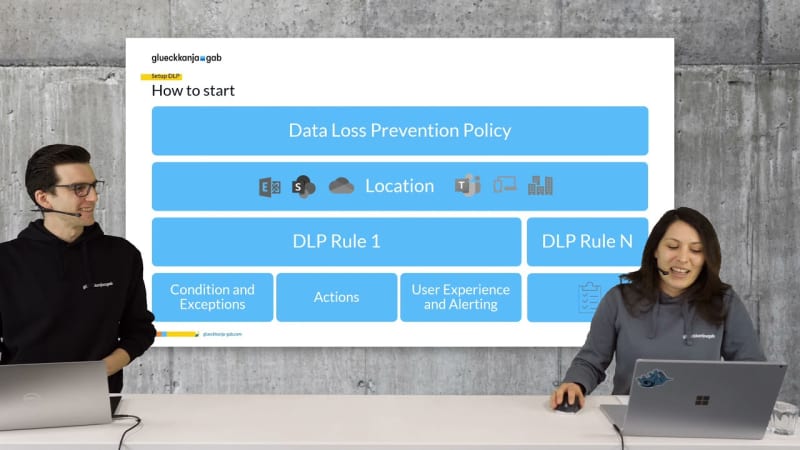
Las empresas se ven afectadas cada vez con más frecuencia por la pérdida y el robo de datos. La situación se vuelve especialmente delicada cuando información confidencial cae en manos equivocadas. Data Loss Prevention forma parte de la familia de productos de Microsoft Information Protection, disponible con la suscripción E5. Mediante una regla de Data Loss Prevention en el Microsoft 365 Compliance Center, puedes identificar, supervisar y proteger automáticamente la información sensible en Microsoft 365. Te damos una visión general.
Microsoft Information Protection

Protección de la información de Microsoft

En cuanto a la fuga de datos, Microsoft ofreció varios productos independientes en el pasado. Entre ellos, el sucesor de RMS, Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) y el homólogo WIP basado en Intune para dispositivos no Windows. Mostraremos cómo Microsoft combina estas astillas en un gran todo en Microsoft Information Protection (MIP).

Proteja los datos sensibles en todas partes

Etiquetas de sensibilidad

¿En qué datos deberías implementar medidas de protección adicionales? Las Sensitivity Labels te ofrecen una visión clara de dónde se procesan datos confidenciales. Las marcas visibles generan conciencia sobre la confidencialidad, para que los usuarios sepan dónde es necesaria una precaución especial. Las marcas invisibles adicionales permiten aplicar medidas de protección automáticas, como el cifrado integrado, el seguimiento y el uso específico de otras funciones de MIP.

Endpoint DLP

Con Endpoint DLP puedes definir qué aplicaciones y servicios están autorizados a procesar datos confidenciales. Al estar integrado en Windows 11, no requiere software adicional y actúa directamente en el dispositivo. Puedes determinar, por ejemplo, quién puede imprimir datos clasificados de determinada manera, copiarlos en memorias USB o subirlos a proveedores de nube de terceros. Endpoint DLP puede limitarse a supervisar estas acciones o bloquearlas directamente, y también es posible mostrar avisos a los usuarios.

Office DLP

Office 365 y Teams facilitan el intercambio de datos con colegas o externos. Pero si un enlace cae en las manos equivocadas, también lo hace el acceso a los datos. Incluso con un correo electrónico, una dirección adicional se cuela rápidamente en la lista de destinatarios. Basta con utilizar la función de autocompletar y no fijarse bien. Aquí es donde interviene Office DLP: Según la clasificación de los datos y la configuración del sistema, bloquea la divulgación o el envío de datos confidenciales a destinatarios no deseados o exige la confirmación explícita del usuario.

Bring your own Key (BYOK)

Todos los datos de Microsoft-365 están básicamente cifrados a varios niveles, desde el cifrado de disco BitLocker de los servidores del centro de datos hasta el cifrado de servicios con claves específicas de Tentant. Pero esto no es suficiente para todas las políticas de cumplimiento -autoimpuestas en el grupo, por normativas legales o por exigencias de los proveedores-. En estos casos, las claves utilizadas deben ser generadas y controladas por la propia empresa. El mecanismo BYOK puede utilizarse para el cifrado de servicios (clave de cliente: Exchange, SharePoint Online, Teams), para etiquetas de sensibilidad cifradas o datos en Azure.

Microsoft Cloud App Security (MCAS)

¿Qué servicios en la nube utilizan tus usuarios y qué datos se procesan en ellos? Con Cloud App Security obtienes una visión de conjunto y recuperas el control. MCAS bloquea las descargas de datos sensibles en dispositivos que no cumplen los requisitos de seguridad, así como las cargas a servicios que no alcanzan el nivel de autorización correspondiente. MCAS notifica los casos sospechosos e incluso permite intervenciones administrativas manuales en tiempo real.