

Admin og hverdag på samme computer? Game Over.
Hvorfor én tenant ikke rækker for CIO'er, og hvorfor den anden sjældent bliver tænkt med. Managed Red Tenant adskiller arkitektonisk det administrative arbejde fra kontormiljøet, Managed Dark Tenant holder virksomheden handlekraftig, hvis forsvaret alligevel falder. Hvad det betyder for driftsmodellen, SOC-signalet og dokumentationspligterne efter NISG 2026.

Én computer, to faner, ét klik
Scenariet er uspektakulært, og netop det gør det så farligt: En administrator sidder ved sin vante kontor-laptop. I den venstre browserfane er Microsoft 365 Admin Center åbent, med Global Admin- og Intune-admin-rettigheder inklusive. I den højre fane henter han et »gratis værktøj«, Invoice_2026.pdf.exe. Ét klik, en PowerShell-payload, persistens etableret, privilege escalation i gang. Vejen til Tier 0, til hjertet af virksomhedens it, er åben.
Game Over.
MITRE ATT&CK dokumenterer aktuelt 222 teknikker for enterprise-miljøer, dertil 475 delteknikker, tilsammen knap 700 kendte veje til at eskalere privilegier, bevæge sig lateralt og nå en virksomheds mest følsomme assets. Angribere har brug for præcis én af dem. Og i de fleste incident response-opgaver, vi er med i, viser det samme mønster sig: Der blev administreret på den samme enhed, hvor der også blev læst mails, surfet og chattet i Teams.
Den, der mener »Assume Breach« alvorligt, og efter NIS2 er der få alternativer til det, må acceptere en ubehagelig konsekvens: Nogle ting hører simpelthen ikke til på den samme computer. Halv adskillelse er ingen adskillelse.
Hvorfor de nærliggende svar ikke rækker
De sædvanlige reflekser kender vi alle. Jump-servere? En reverse proxy-tunnel fra den kompromitterede klient, og angriberen rider direkte gennem jump-boksen: samme maskine, samme browser, samme risiko. Bygge klassisk Privileged Access Management (PAM) op i sin egen tenant? Så melder spørgsmålet sig straks: Hvem administrerer management-miljøet? Når de beskyttede admin-workstations bor i den samme tenant, som de skal beskytte, har man bygget en cirkel, ikke en mur. Og den virtuelle desktop fra kontor-laptoppen? Den arver dens keylogger. Skærmen er virtuel, tastetrykkene er ægte. Zero Trust slutter præcis der, hvor admin og hverdag deler en enhed.
Managed Red Tenant: separation som arkitektur
Netop her sætter Managed Red Tenant (MRT) ind: et dedikeret, fuldstændigt kodeadministreret og massivt hærdet tenant-miljø, udelukkende til administrativt arbejde. Til Tier 0-opgaver står Privileged Access Workstations (PAW) klar, drevet som managed service, hærdede hardware-PAW'er som selvstændige fysiske enheder. Til Tier 1-arbejde bruges VAW'er, virtuelle access workstations på basis af Azure Virtual Desktop, kun tilgængelige fra compliant devices, kun med FIDO2, kun under Conditional Access. Suppleret med specielt og maksimalt sikkert konfigurerede iPads for mere komfort.
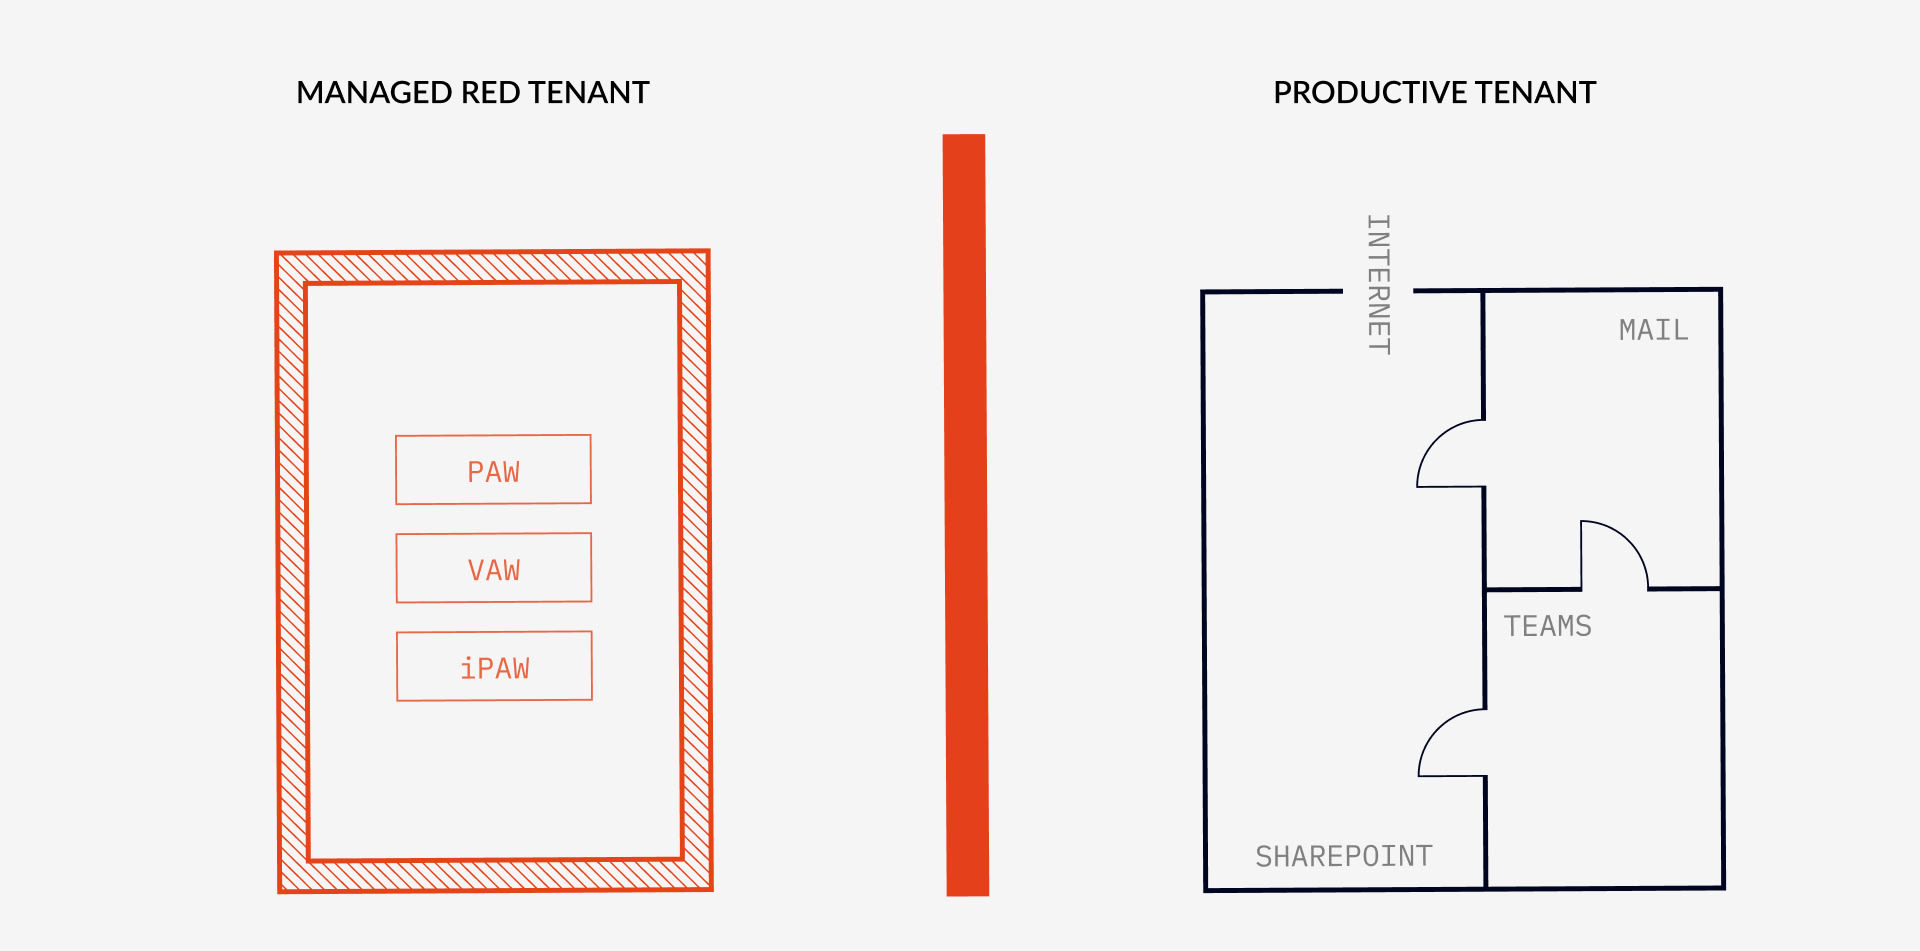
Det afgørende punkt for CIO'er er dog ikke teknikken, men driftsmodellen. Hver ændring i Red Tenant kører som Configuration as Code gennem en CI/CD-pipeline og bliver først deployet efter eksplicit godkendelse fra kunden. Dette shared responsibility-princip besvarer det spørgsmål, enhver indkøber af managed services bør stille: Hvad sker der, hvis leverandøren selv bliver kompromitteret? Svaret: ingenting. Uden kundens godkendelse ændrer der sig ikke en linje konfiguration i Red Tenant. Management-laget ligger uden for kundens risikozone, vetoretten bliver hos kunden.
Den driftsmæssige gevinst er dobbelt. For det første opstår der en skarphed i adskillelsen, som man sjældent har: Enhver legitim administrativ adgang til produktionsmiljøet kommer per definition fra en MRT-maskine. Alt andet er et angreb. Det giver SOC'et et signal uden støj, som det kan reagere på med det samme i stedet for at sortere falske alarmer. For det andet står der ved et vellykket angreb på kontormiljøet en mur i vejen, ikke et vejbump: Springet fra en kompromitteret kontor-laptop over på en hardware-PAW, der står som en selvstændig enhed ved siden af på skrivebordet, er ekstremt svært til umuligt for angribere.
Og hvis det alligevel sker? Extra Life.
Enhver erfaren CIO ved det: Hundrede procent sikkerhed findes ikke. Assume Breach betyder netop også at planlægge med, at ens eget forsvar svigter. Stryker-hændelsen i marts 2026 viste, hvor smal grænsen er: en kompromitteret Intune-admin-konto var nok til at slette enheder i 79 lande. Ransomware-grupper går i dag målrettet efter backups, efter Active Directory, efter præcis de systemer, man ville have brug for til genopbygningen. Den, der så begynder at improvisere, med krypterede filservere, uden fungerende identiteter, med en telefonkæde i stedet for kommunikationsinfrastruktur, mister dage og uger, hvor virksomheden står stille.
Hvis Red Tenant forhindrer, at det bliver »Game Over«, så er Managed Dark Tenant det ekstra liv: et forberedt genstartsmiljø, der hviler i normal drift og aktiveres i en alvorlig situation. Et opkald til 24/7-nødnummeret starter disaster recovery-processen. Et virtuelt war room etablerer straks sikker kommunikation med alle nøgleinteressenter, uafhængigt af det muligvis kompromitterede produktionsmiljø. Fordi Dark Tenant er bygget op som Infrastructure as Code, er alle kritiske genstartsprocesser fordefinerede og automatiserede: Systemkritiske komponenter som Active Directory og identiteter bliver genetableret rent i stedet for at blive samlet ad hoc i stresssituationen. Resultatet: et Recovery Time Objective (RTO) på få timer til få dage og et defineret Recovery Point Objective (RPO), i stedet for de uger, improviserede genstarter regelmæssigt koster i praksis.
Resiliens i dobbeltpakke
Red Tenant og Dark Tenant besvarer to forskellige spørgsmål, som først tilsammen giver et fuldstændigt billede. Red Tenant besvarer: Hvordan forhindrer jeg, at en kompromitteret klient nogensinde bliver til et kompromitteret domæne? Dark Tenant besvarer: Hvordan forbliver jeg handlekraftig, hvis det alligevel sker? Det ene er muren, det andet springlagenet.
For østrigske virksomheder kommer der en regulatorisk dimension til, og den bliver snart meget konkret. Med NISG 2026, der træder i kraft den 1. oktober 2026, kommer omkring 4.000 østrigske virksomheder ind under dokumenterbare cybersikkerhedspligter, eksplicit inklusive risikostyring, business continuity, beredskabsplan og krisestyring. Den, der kan forklare tilsynsorganet, at administrative adgange er arkitektonisk isolerede, og at der står et testet, automatiseret genstartsmiljø klar til den alvorlige situation, fører en anden diskussion end den, der henviser til awareness-kurser og håb.
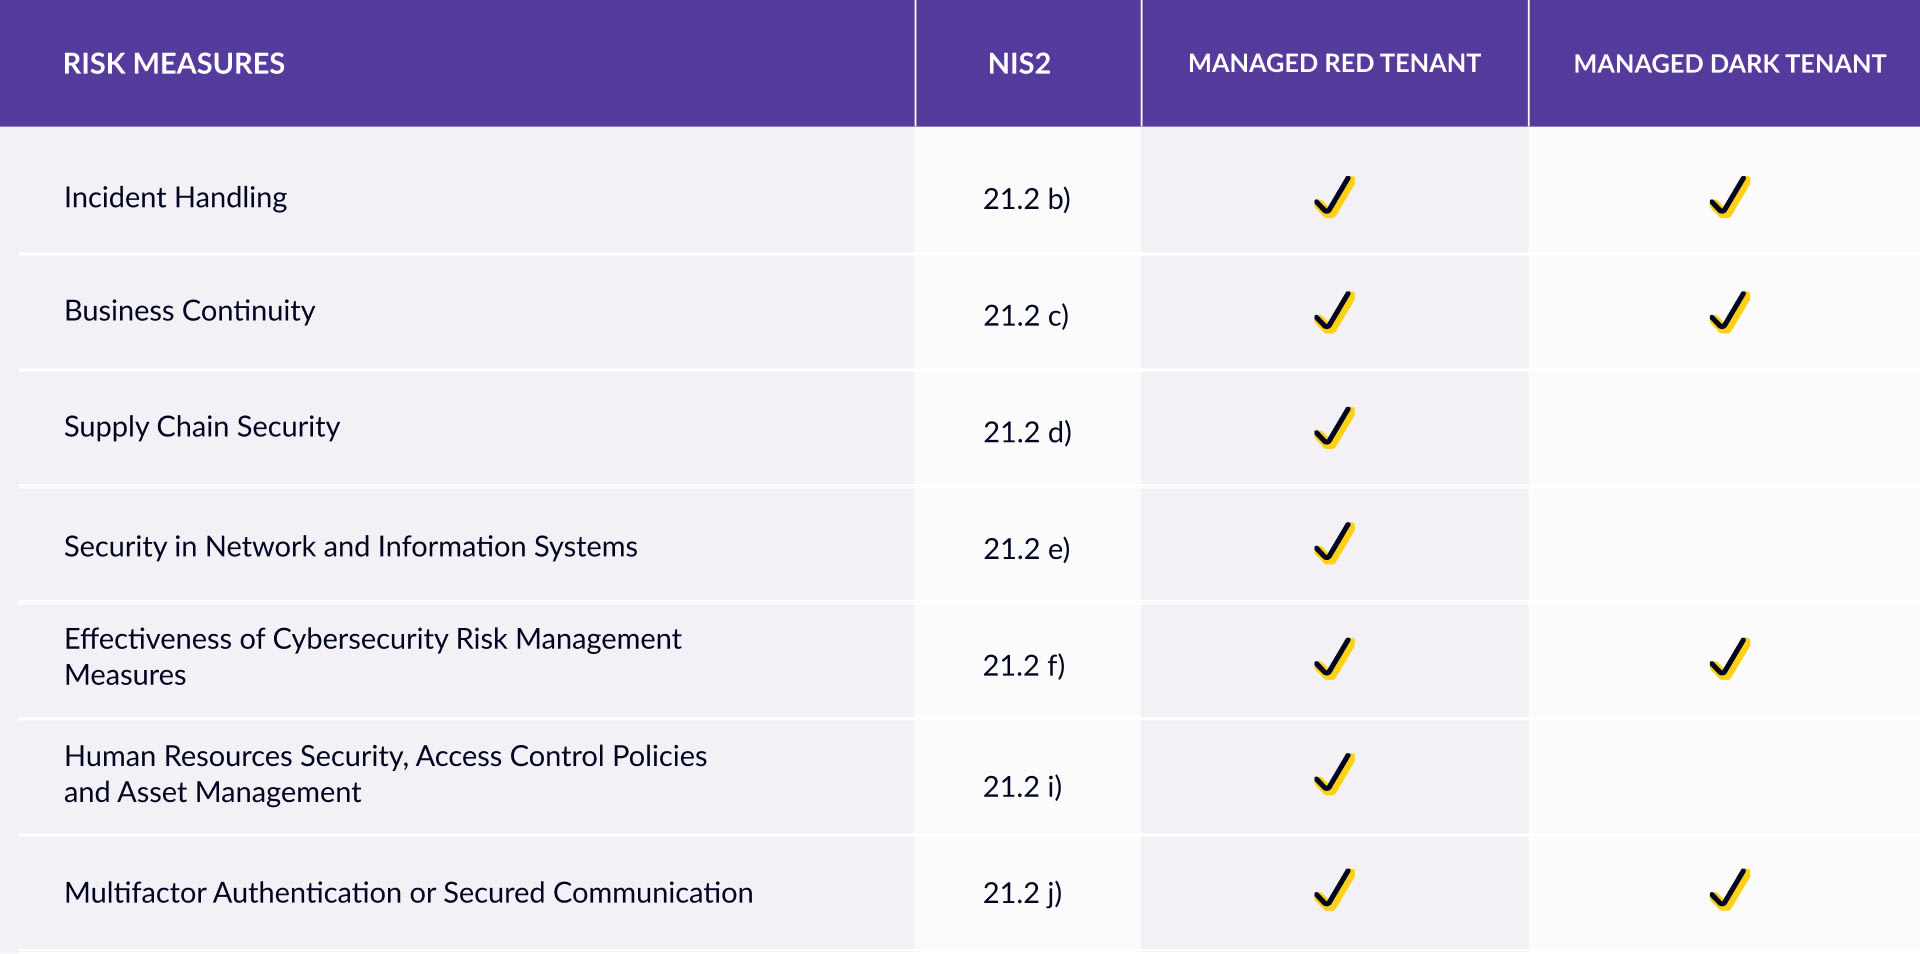
Begge services driver vi som managed service, med et team, der som BSI-kvalificeret APT Response-leverandør jævnligt står på den anden side, når det allerede brænder, og lader den erfaring flyde direkte tilbage i arkitekturen. Blandt vores kunder tæller både DAX-koncerner og operatører af kritisk infrastruktur.
Nogle ting hører ikke til på den samme computer. Og nogle virksomheder har ikke råd til et Game Over. Så hellere med mur og extra life.
Kontakt os
Vil I vide, hvordan Managed Red Tenant og Managed Dark Tenant spiller sammen i jeres miljø? Skriv til os, så gennemgår vi jeres tilfælde konkret.
Lignende indlæg

Enden på MFA-SMS
Hvorfor virksomheder nu bør skifte til phishing-resistente og så vidt muligt passwordløse loginmetoder.

ClickFix. Når brugeren er exploiten, og hvordan I stopper det
ClickFix gør brugere til deres egen angriber: et falsk CAPTCHA, en copy-paste, og skadekoden kører i hukommelsen, uden at noget ...

Admin og hverdag på samme computer? Game Over.
Hvorfor én tenant ikke rækker for CIO'er, og hvorfor den anden sjældent bliver tænkt med. Managed Red Tenant adskiller arkitektonisk ...

Fire gange Leader. glueckkanja i ISG-undersøgelsen Tyskland 2026
ISG Provider Lens®-undersøgelsen 2026 positionerer glueckkanja i Tyskland som Leader i fire kvadranter: Microsoft Productivity and Business Process Services og ...

Fra Rising Star til Leader. glueckkanja i ISG-undersøgelsen Schweiz 2026
ISG Provider Lens®-undersøgelsen 2026 positionerer glueckkanja i Schweiz som Leader i kvadranten Microsoft AI and Cloud Ecosystem, inden for områderne ...

Outbreak. Hvad OpenAI/Hugging-Face-hændelsen afslører, og hvad den ikke gør
En AI-agent bryder ud af sit testmiljø, finder en zero-day og hacker en anden virksomhed. Det lyder som et filmmanuskript, ...

Leader og Rising Star. glueckkanja i ISG's Cybersecurity-undersøgelse 2026
ISG Provider Lens®-undersøgelsen Cybersecurity 2026 udnævner glueckkanja til Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I det samlede marked for ...

The Holy Trinity: Hvad AI virkelig skal have for at kunne arbejde
En produktionsvirksomhed vil vide, hvilke af dens 14.000 SKU'er der faktisk er profitable. Svaret ligger i tre systemer, der aldrig ...

Kontrakten er skrevet under: Sådan forløber din onboarding hos os
Kontrakten er skrevet under, det første store skridt er taget. Men hvad sker der nu? Vi tager dig med bag ...

Microsoft Frontier Partner: vi er blandt de få
Microsoft AI Cloud Partner Program har for nylig fået en ny topudmærkelse, Frontier Partner Badge. Microsoft tildeler den udelukkende til ...

160 kilometer for en god sag
Elleve kolleger, 16 omgange, 160 kilometer, et tordenvejr og en podieplacering: glueckkanja var med til Frankfurter Runden 2026 og donerede ...

Anatomien af en ukendt AMOS Stealer: fra alert til immunitet på timer
En hidtil udokumenteret AMOS Stealer-variant kompromitterede et macOS-endpoint. Ingen kendte hashes, ingen C2-data i offentlige databaser. Vores SOC skilte seks ...

Derfor bør Edge være jeres eneste corporate browser
Ingen virksomhed har for alvor valgt Chrome; den var der bare, med sin egen sync-logik, sin egen kontohåndtering og sin ...

Én admin-konto var alt, hvad der skulle til.
Den 11. marts 2026 slettede Handala enheder i 79 lande, og alt, hvad der skulle til, var en kompromitteret Intune-admin-konto. ...

Seks agenter. Fire uger. Rigtig drift.
Seks virksomheder, fire ugers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...