

Därför bör Edge vara er enda Corporate Browser
Inget företag har egentligen valt Chrome; den fanns bara där, med egen synklogik, egen kontohantering, eget policygränssnitt. Microsoft Edge däremot griper direkt in i den infrastruktur som ändå redan är igång: Entra ID, Intune, Defender. Det här inlägget visar hur bytet ser ut, hur Chrome via en Intune-policy omdirigeras till en landningssida och vad som faller bort när man slutar köra två webbläsare parallellt.

Valet av webbläsare är i företagsmiljöer ett strategiskt beslut: det påverkar direkt hur mycket säkerhet och administrativ börda ni faktiskt har. Google Chrome var länge det närliggande alternativet, men Microsoft Edge har utvecklats till en webbläsare som griper direkt in i den befintliga stacken, framför allt när Microsoft 365 används och administrationen sker via Intune.
Säkerhet
En hanterad Microsoft Edge-webbläsare ser till att skyddsfunktioner tar effekt konsekvent på alla enheter. Med inbyggd integration i Microsoft Defender SmartScreen skyddar Edge mot phishing, malware och andra hot. Via Intune kan policyer hållas snäva: styra beteende, blockera riskfyllda tillägg, framtvinga säker surfning. glueckkanjas Managed Intune levererar aktuella Edge-policyer som är anpassade efter Microsofts security-baselines.
Synkronisering med Entra ID
Edge synkroniserar användardata som favoriter, lösenord och inställningar säkert över Entra ID-konton mellan enheter. Det är särskilt relevant i hybrida arbetsmiljöer, där medarbetare växlar mellan företagsenheter, virtuella skrivbord och mobila enheter utan att tappa kontext eller produktivitet.
Komplexitet genom flera webbläsare
Den som kör Google Chrome parallellt med Edge skapar merarbete åt sig själv:
- Backup och synk: Andra webbläsare kräver ofta tredjepartskonton, till exempel ett Google-konto, för att möjliggöra synkroniseringen.
- Policyunderhåll: Varje webbläsare behöver en egen uppsättning säkerhets- och konfigurationspolicyer. Det binder resurser, ökar risken för felkonfigurationer och försvårar revisioner.
Chrome-omdirigering via Intune
För omdirigeringen av Chrome till Edge finns en färdig policy som med glueckkanjas Managed Intune kan sättas upp på några minuter. Användarna landar på en sida som presenterar Microsoft Edge som standard-Corporate-Browser, med en direktlänk för att öppna den.
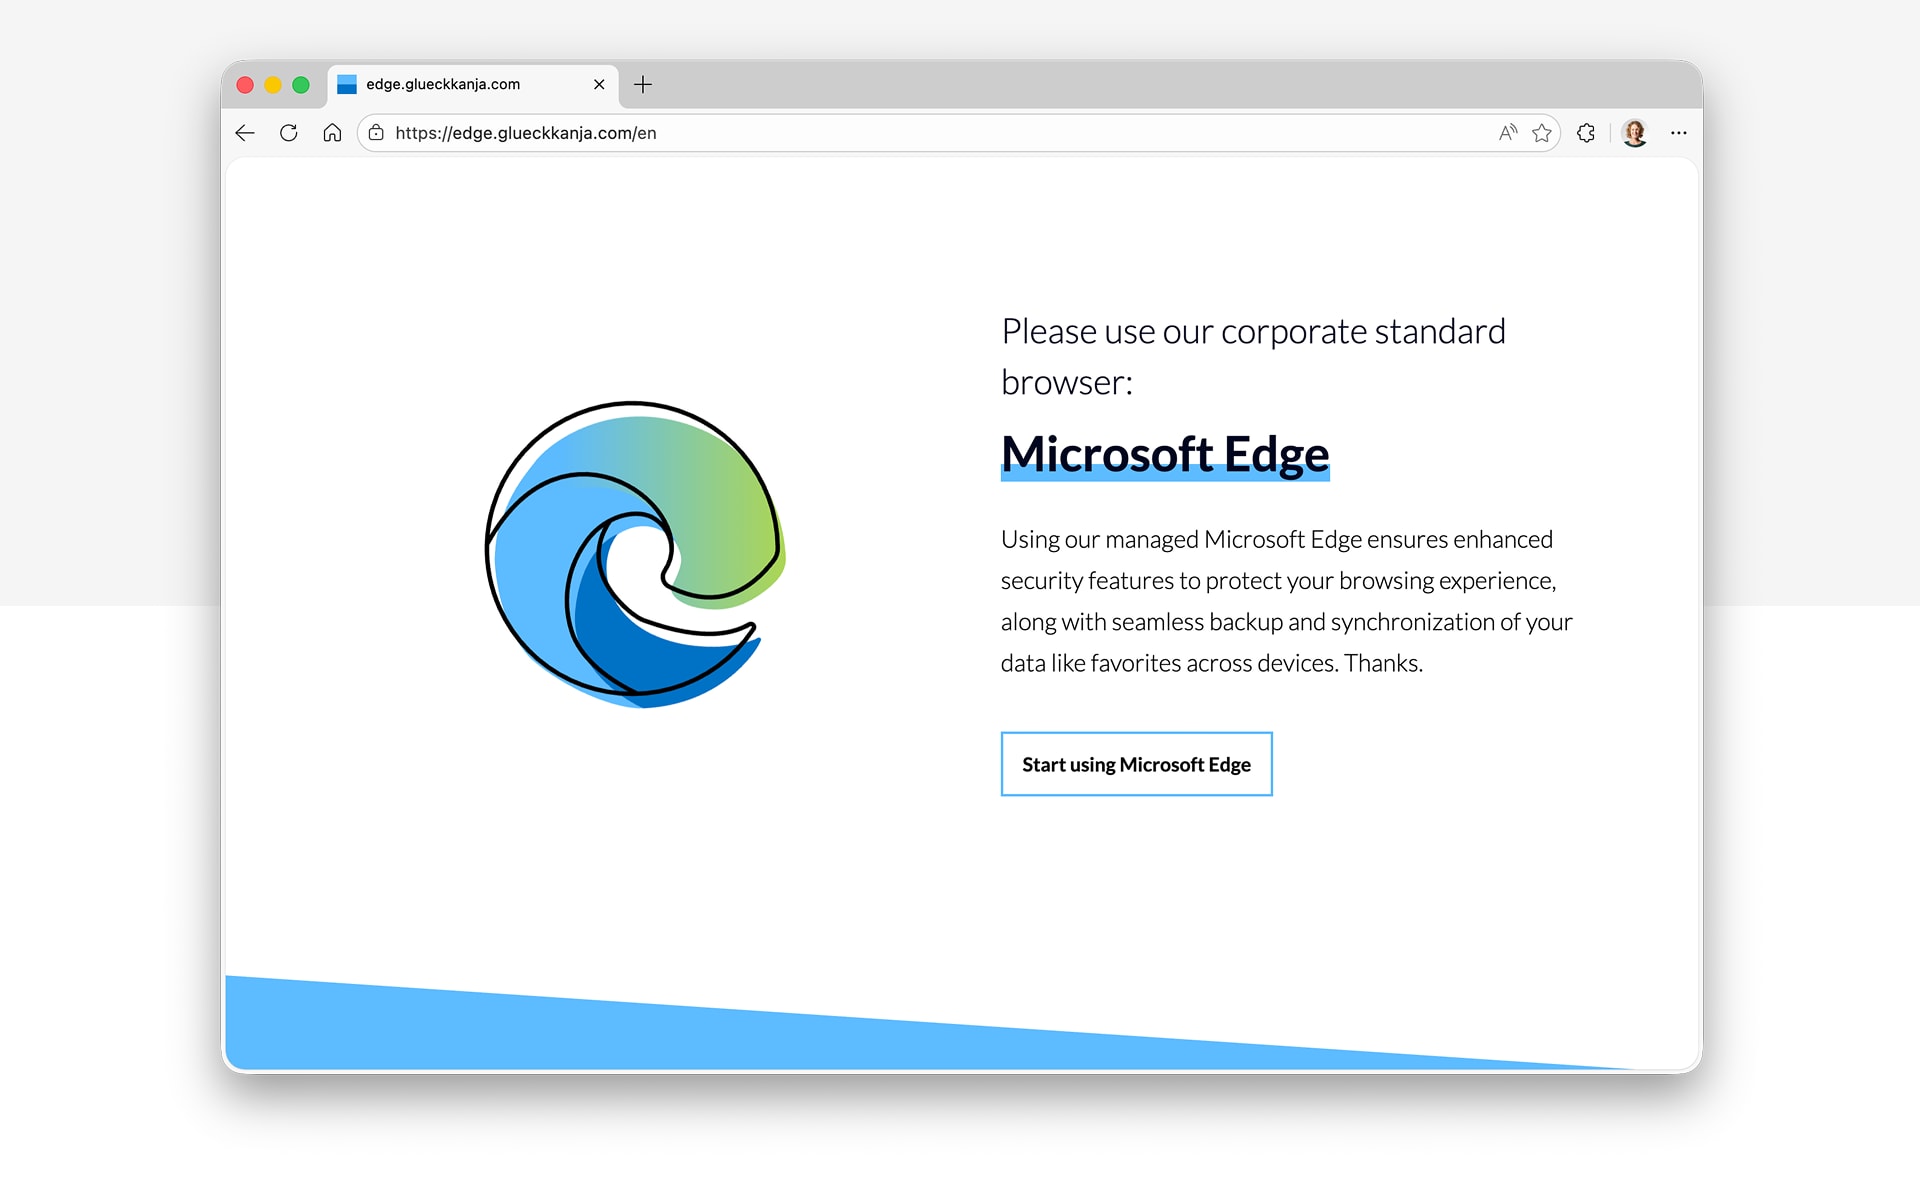
Konfigurationspolicyn reglerar hur Chrome begränsas och omdirigeras:
- URL-tillåtelselista: Endast vissa URL:er är tillåtna, till exempel landningssidan
https://edge.glueckkanja.com/och monikernmicrosoft-edge:*. - URL-blockeringslista: Alla andra URL:er blockeras (
*), vilket effektivt förhindrar allmän surfning i Chrome. - Startsida och ny flik: Båda pekar på landningssidan som uppmanar till att använda Edge.
- Protokollhantering: Chrome öppnar automatiskt Edge när man klickar på URL:er på landningssidan.
- Tilläggskontroll: Ytterligare inställningar förhindrar installation av tillägg.
Exempelpolicy för nedladdning: Win - Default - Google Chrome - Redirect to Edge - v2.0.json
Landningssida via GitHub Pages
Sidan körs via GitHub Pages. Den som vill anpassa den kan göra det direkt i projektet: edge-redirection-landingpage
En översikt
Microsoft Edge erbjuder en säker, hanterbar surfmiljö med djup integration i Microsoft 365 och är därmed det logiska valet som standard-Corporate-Browser. De viktigaste fördelarna i översikt:
- Entra ID-integration med SSO
- Molnbaserad synkronisering och backup via Microsoft 365 på flera plattformar
- Integrerat säkerhetsekosystem med Microsoft Defender SmartScreen och Microsoft Endpoint DLP
- Stöd för Intune App Protection Policies
- Webbläsarhantering via Microsoft 365 Admin Center och Intune
- Internet Explorer-läge för äldre applikationer
- Corporate Branding
- Copilot-integration
Den som standardiserar på Edge minskar komplexiteten, stärker säkerheten och förenklar supporten. Att bredda omdirigeringsansatsen till fler webbläsare ligger härifrån nära till hands.
Liknande inlägg

Slutet för MFA-SMS
Varför företag nu bör gå över till phishingresistenta och så långt möjligt lösenordsfria inloggningsmetoder.

ClickFix. När användaren är exploiten, och hur ni stoppar det
ClickFix gör användare till sin egen angripare: ett förfalskat CAPTCHA, en copy-paste, och skadlig kod körs i minnet utan att ...

Admin och vardag på samma dator? Game Over.
Varför en tenant inte räcker för CIO:er, och varför den andra sällan tänks med. Managed Red Tenant separerar administrativt arbete ...

Fyra gånger Leader. glueckkanja i ISG-studien Tyskland 2026
ISG Provider Lens®-studien 2026 positionerar glueckkanja i Tyskland som Leader i fyra kvadranter: Microsoft Productivity and Business Process Services och ...

Från Rising Star till Leader. glueckkanja i ISG-studien Schweiz 2026
ISG Provider Lens®-studien 2026 positionerar glueckkanja i Schweiz som Leader i kvadranten Microsoft AI and Cloud Ecosystem, inom områdena Azure ...

Outbreak. Vad OpenAI/Hugging-Face-incidenten avslöjar och vad den inte avslöjar
En AI-agent bryter sig ut ur sin testmiljö, hittar en zero-day och hackar ett annat företag. Låter som filmmanus, men ...

Leader och Rising Star. glueckkanja i ISG:s cybersecurity-studie 2026
ISG Provider Lens®-studien Cybersecurity 2026 utser glueckkanja till Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I totalmarknaden för Next-Gen SOC/MDR ...

The Holy Trinity: vad AI verkligen behöver för att arbeta
Ett tillverkande företag vill veta vilka av dess 14 000 SKU:er som faktiskt är lönsamma. Svaret ligger i tre system ...

Kontraktet är påskrivet: så går din onboarding till hos oss
Kontraktet är påskrivet, det första stora steget är taget. Men hur går det vidare nu? Vi tar med dig bakom ...

Microsoft Frontier Partner: vi hör till
Sedan en tid tillbaka finns det en ny topputmärkelse i Microsoft AI Cloud Partner Program, Frontier Partner Badge. Microsoft tilldelar ...

160 kilometer för ett gott ändamål
Elva kollegor, 16 varv, 160 kilometer, ett åskoväder och en pallplats: glueckkanja var med på Frankfurter Runden 2026 och skänkte ...

Anatomin hos en okänd AMOS Stealer: Från larm till immunitet på timmar
En hittills odokumenterad AMOS-Stealer-variant komprometterade en macOS-endpoint. Inga kända hashvärden, inga C2-data i offentliga databaser. Vårt SOC monterade ner sex ...

Därför bör Edge vara er enda Corporate Browser
Inget företag har egentligen valt Chrome; den fanns bara där, med egen synklogik, egen kontohantering, eget policygränssnitt. Microsoft Edge däremot ...

Ett adminkonto var allt som krävdes.
Den 11 mars 2026 raderade Handala enheter i 79 länder, och allt som krävdes för det var ett komprometterat Intune-adminkonto. ...

Sex Agents. Fyra veckor. Skarp drift.
Sex företag, fyra veckors byggfas, sex fungerande AI Agents – det var den första glueckkanja AI Agent Hackathon. Kiekert, Dr. ...