

Edgeを唯一の社内標準ブラウザーにすべき理由
Chromeを本気で選んだ企業はほとんどありません。独自の同期ロジック、独自のアカウント管理、独自のポリシー画面を抱えたまま、ただそこにあっただけです。一方でMicrosoft Edgeは、すでに動いているインフラ、つまりEntra ID、Intune、Defenderに直接組み込まれます。本記事では、移行がどのようなものか、IntuneのポリシーでどのようにChromeをランディングページへリダイレクトするか、そして2つのブラウザーを並行運用するのをやめると何が不要になるかを紹介します。

企業環境におけるブラウザーの選定は戦略的な判断です。セキュリティの水準と運用の手間を直接左右します。長らくGoogle Chromeが自然な選択肢でしたが、Microsoft Edgeは既存のスタックに直接組み込まれるブラウザーへと進化しました。特にMicrosoft 365を利用し、管理をIntuneで行っている環境ではその効果が大きくなります。
セキュリティ
管理されたMicrosoft Edgeブラウザーであれば、保護機能をすべての端末で一貫して効かせられます。Microsoft Defender SmartScreenとのネイティブ統合により、Edgeはフィッシング、マルウェア、その他の脅威から保護します。Intuneを使えばポリシーを細かく設定できます。動作を制御し、リスクの高い拡張機能をブロックし、安全なブラウジングを強制できます。glueckkanjaのManaged Intuneは、Microsoftのセキュリティベースラインに沿った最新のEdgeポリシーを提供します。
Entra IDによる同期
Edgeはお気に入り、パスワード、設定といったユーザーデータを、Entra IDアカウントを通じて端末間で安全に同期します。これは、社用端末、仮想デスクトップ、モバイル端末を行き来するハイブリッドな働き方において特に重要です。作業の文脈も生産性も途切れません。
複数ブラウザーによる複雑化
Google ChromeをEdgeと並行して運用すると、余計な作業が増えます。
- バックアップと同期:他のブラウザーは同期のためにGoogleアカウントなど、サードパーティのアカウントを必要とすることがよくあります。
- ポリシーの維持:ブラウザーごとに独自のセキュリティ設定と構成ポリシーのセットが必要になります。これはリソースを消費し、設定ミスのリスクを高め、監査を難しくします。
Intuneを使ったChromeのリダイレクト
ChromeからEdgeへのリダイレクトには既成のポリシーがあり、glueckkanjaのManaged Intuneを使えば数分で設定できます。ユーザーはMicrosoft Edgeを社内標準ブラウザーとして案内するページに誘導され、そこからEdgeを直接開くリンクが提示されます。
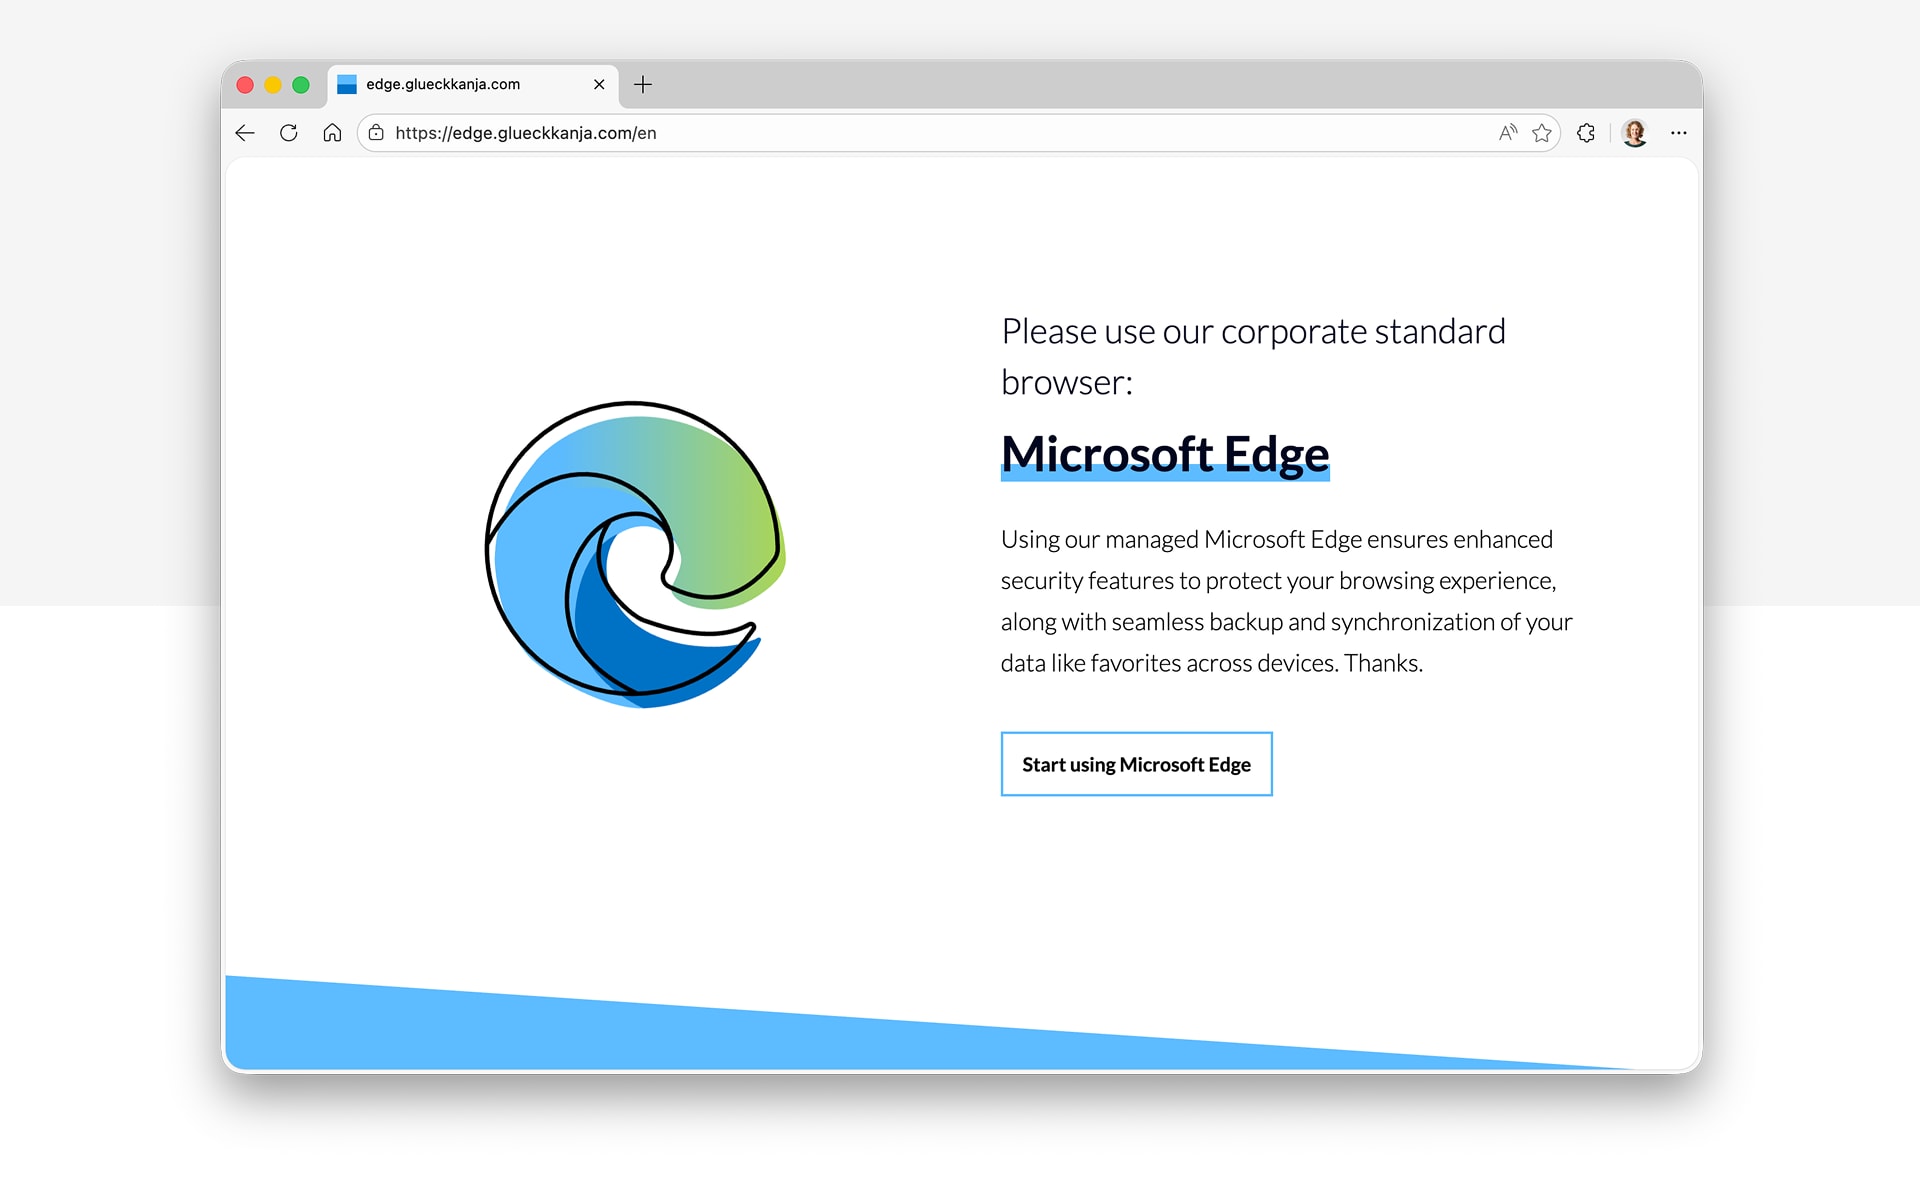
構成ポリシーは、Chromeをどのように制限しリダイレクトするかを定めます。
- URL許可リスト:特定のURLだけを許可します。例えばランディングページ
https://edge.glueckkanja.com/とモニカーmicrosoft-edge:*です。 - URL拒否リスト:それ以外のURLはすべてブロックし(
*)、Chromeでの一般的なブラウジングを実質的に封じます。 - ホームページと新しいタブ:どちらもEdgeの利用を促すランディングページを表示します。
- プロトコル処理:ランディングページのURLをクリックすると、Chromeは自動的にEdgeを開きます。
- 拡張機能の制御:追加の設定により拡張機能のインストールを禁止します。
サンプルポリシーのダウンロード:Win - Default - Google Chrome - Redirect to Edge - v2.0.json
GitHub Pagesによるランディングページ
このページはGitHub Pagesで動いています。内容を変更したい場合はプロジェクトで直接編集できます。edge-redirection-landingpage
まとめ
Microsoft EdgeはMicrosoft 365と深く統合された、安全で管理しやすいブラウジング環境を提供します。社内標準ブラウザーとして選ぶのは理にかなった判断です。主な利点をまとめます。
- SSOを伴うEntra ID統合
- Microsoft 365を通じた複数プラットフォーム対応のクラウド同期とバックアップ
- Microsoft Defender SmartScreenとMicrosoft Endpoint DLPによる統合されたセキュリティエコシステム
- Intune App Protection Policiesのサポート
- Microsoft 365管理センターとIntuneによるブラウザー管理
- レガシーアプリケーション向けのInternet Explorerモード
- コーポレートブランディング
- Copilotの統合
Edgeに標準化すれば、複雑さが減り、セキュリティが高まり、サポートも簡単になります。このリダイレクトの手法を他のブラウザーへ広げるのも、ここからなら自然な流れです。
関連記事

MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。

ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。

Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。

Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。

LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。

The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。

契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。

Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。

チャリティのために160キロ
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。

Edgeを唯一の社内標準ブラウザーにすべき理由
Chromeを本気で選んだ企業はほとんどありません。独自の同期ロジック、独自のアカウント管理、独自のポリシー画面を抱えたまま、ただそこにあっただけです。一方でMicrosoft Edgeは、すでに動いているインフラ、つまりEntra ID、Intune、Defenderに直接組み込まれます。本記事では、移行がどのようなものか、IntuneのポリシーでどのようにChromeをランディングページへリダイレクトするか、そして2つのブラウザーを並行運用するのをやめると何が不要になるかを紹介します。

必要だったのは管理者アカウント1つだけでした
2026年3月11日、Handalaは79か国の端末を消去しました。そのために必要だったのは、侵害されたIntuneの管理者アカウント1つだけです。マルウェアもエクスプロイトもなく、正規の管理ツールが所有者自身に向けられました。何が起きたのか、なぜそれが通用したのか、そして塞ぐべき2つのアーキテクチャ上の穴について説明します。

6つのAgent。4週間。実際の運用へ。
6社、4週間のビルドフェーズ、6つの動作するAI Agent。これが第1回glueckkanja AI Agent Hackathonの成果です。Kiekert、Dr. Oetker、Eckes-Granini、igefa、lila logistikがCopilot StudioでAgentを構築し、それらは現在すでに本番で稼働しています。そこで何が生まれ、この形式がどのように機能するのかを紹介します。