Un compte.
Tout perdu ?
Pas forcément.
NIS2 impose dix mesures de gestion des risques. Avec Managed Red Tenant et Dark Tenant, nous accompagnons leur mise en œuvre technique. Pour un risque d'attaque significativement réduit et la certitude de retrouver, en cas d'incident, une capacité d'action en quelques heures.
Ce qui est intéressant dans l'attaque Stryker du 11 mars 2026, ce n'est pas le nombre d'appareils touchés, même si 80 000 appareils dans 79 pays est un chiffre impressionnant, mais la banalité du moyen : pas d'exploit, pas de zero-day, pas d'attaque sophistiquée contre des composants d'infrastructure que peu de gens connaissent. Un seul compte admin Intune compromis a suffi, et vue de l'extérieur, l'attaque ressemblait à une exploitation normale, parce que c'en était une au sens technique, simplement exécutée par quelqu'un d'autre. Ce qui s'est passé exactement est décrit dans l'article de blog sur l'attaque Stryker.
La plupart des infrastructures d'entreprise sont construites de telle sorte que ce dommage est possible, non pas parce que les responsables auraient été négligents, mais parce que les comptes privilégiés dotés de droits étendus ont longtemps été considérés comme pratiques : un compte qui a accès partout fait gagner du temps au quotidien, et le temps est, dans les services IT, la seule chose encore plus rare que le budget. L'article 21 de NIS2 tire les conséquences de cette pratique : les identités privilégiées doivent être isolées de façon à ce que leur compromission n'entraîne pas toute l'infrastructure dans sa chute, et quiconque est tout de même touché doit retrouver sa capacité d'action en quelques heures.
Ce qu'est NIS2 et qui est concerné par la directive, nous l'expliquons ici. Cette page porte sur l'accompagnement de la mise en œuvre technique des mesures de gestion des risques avec Managed Red Tenant et Managed Dark Tenant.
Managed Red Tenant : pour qu'un compte compromis ne devienne pas un passe-partout
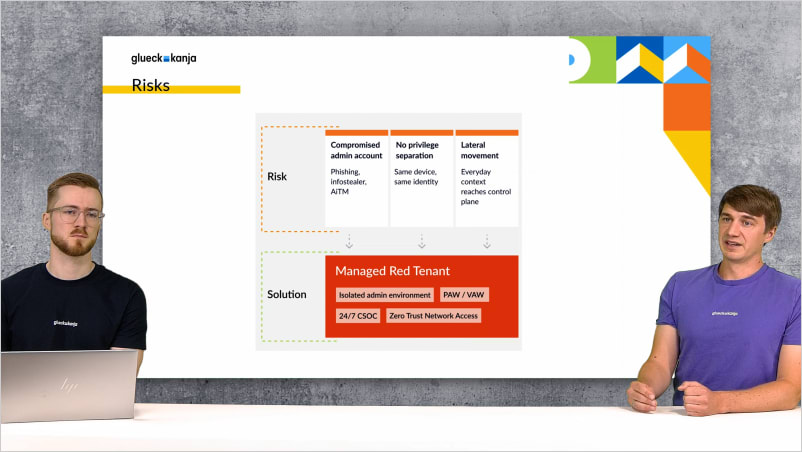
Le schéma d'attaque qui a fonctionné lors de l'incident Stryker n'a rien de nouveau : les attaquants compromettent un compte qui leur donne accès à des systèmes privilégiés, se déplacent de là vers le reste de l'infrastructure et causent les dommages pour lesquels ils disposent du plus de permissions. Cela fonctionne de manière si fiable parce que, dans la plupart des entreprises, il n'existe aucune séparation structurelle entre les environnements de travail normaux et les accès administratifs qui suffiraient réellement à prendre le contrôle de toute l'infrastructure.
Managed Red Tenant rompt ce schéma en transférant les identités administratives et les terminaux associés dans un tenant Microsoft entièrement séparé, avec ses propres comptes Entra ID, ses propres appareils durcis et aucune connexion réseau vers l'environnement de production qu'un attaquant pourrait exploiter par lateral movement. Quiconque tente, depuis un poste de travail standard compromis, de progresser vers les systèmes critiques se heurte ici à une frontière qui n'existait pas auparavant.
Vers Managed Red Tenant
Managed Dark Tenant : l'environnement préparé pour le cas qui ne devrait pas arriver, mais qui peut arriver
Après une attaque ransomware de grande ampleur, les problèmes qu'une entreprise doit affronter se répartissent en deux catégories : les problèmes techniques, qui peuvent être résolus, même si ce n'est pas rapide, et les problèmes organisationnels, pour lesquels personne n'a défini à l'avance qui fait quoi en cas d'urgence, dans quel ordre les décisions se prennent et sur quelle base on peut encore communiquer quand sa propre infrastructure n'est plus digne de confiance. Coveware mesure la durée d'indisponibilité moyenne après une attaque ransomware à 24 jours, et l'expérience des incidents montre que ce temps ne se perd pas principalement faute de moyens techniques, mais parce que des processus dont on n'a jamais besoin en fonctionnement normal doivent être inventés pour la première fois sous une pression extrême.
Managed Dark Tenant est un environnement Microsoft préprovisionné et entièrement isolé, activé en cas d'urgence via une hotline 24/7, qui met à la disposition de la cellule de crise, en quelques heures, une communication opérationnelle, des postes de travail Windows 365 et une pipeline de récupération AD, le tout sur la base d'Infrastructure as Code, le tout défini et testé avant d'être nécessaire. Le principe d'architecture derrière tout cela s'appelle Minimum Viable Company : la communication d'abord, puis les documents critiques, puis les applications cœur de métier, dans un ordre défini à l'avance et éprouvé régulièrement lors de fire drills.
Vers Managed Dark TenantNous accompagnons la mise en œuvre technique
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
Deux services, une réponse à l'article 21 de NIS2
Managed Red Tenant
Des identités privilégiées et des terminaux dans un tenant Microsoft entièrement séparé, sans connexion réseau vers l'environnement de production. Pas de lateral movement, pas de compte standard compromis qui devient un passe-partout.
Managed Dark Tenant
Un environnement Microsoft préprovisionné et isolé, activé en cas d'urgence via une hotline 24/7. Communication, postes de travail Windows 365 et pipeline de récupération AD sont définis et testés avant d'être nécessaires.
MRT & MDT ensemble
Red Tenant réduit la probabilité qu'une attaque touche l'ensemble de l'infrastructure. Dark Tenant réduit la durée d'interruption si cela arrive quand même. NIS2 ou pas, la combinaison des deux a du sens indépendamment de toute pression réglementaire.