

Yksi tili.
Kaikki menetetty?
Ei väistämättä.
NIS2 määrää kymmenen riskienhallintatoimenpidettä. Managed Red Tenantin ja Dark Tenantin avulla tuemme teknisessä toteutuksessa. Merkittävästi pienemmän hyökkäysriskin ja sen varmuuden vuoksi, että tositilanteessa olet toimintakykyinen jälleen tunneissa.

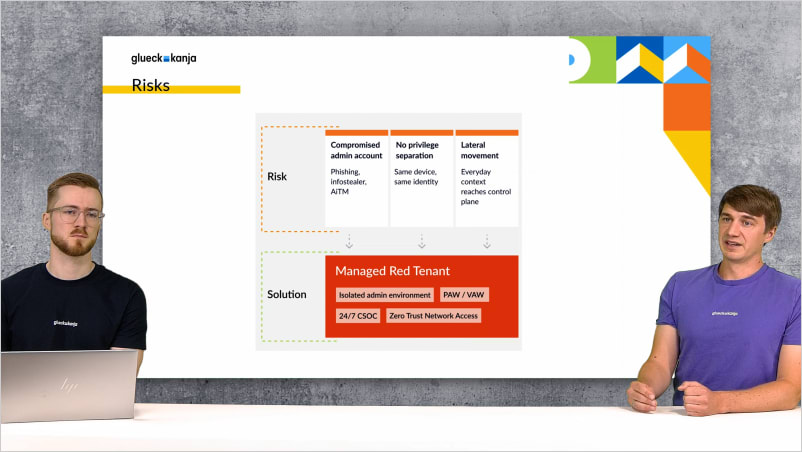
Stryker-hyökkäyksessä 11. maaliskuuta 2026 kiinnostavaa ei ole vaikutuksen kohteeksi joutuneiden laitteiden määrä, vaikka 80.000 laitetta 79 maassa on vaikuttava luku, vaan keinon banaalius: ei exploittia, ei zero-dayta, ei ovelaa hyökkäystä infrastruktuurikomponentteihin, jotka vain harvat tuntevat. Yksi ainoa vaarantunut Intune-järjestelmänvalvojan tili riitti, ja hyökkäys näytti ulospäin normaalilta toiminnalta, koska teknisessä mielessä se oli sitä, vain jonkun toisen suorittamana. Mitä tarkalleen tapahtui, on luettavissa Stryker-hyökkäystä käsittelevässä blogikirjoituksessa.
Useimmat yritysinfrastruktuurit on rakennettu niin, että tämä vahinko on mahdollinen, ei siksi että vastuuhenkilöt olisivat olleet huolimattomia, vaan siksi että laajat oikeudet omaavia etuoikeutettuja tilejä on vuosien ajan pidetty käytännöllisinä: tili, jolla on pääsy kaikkialle, säästää aikaa päivittäisessä työssä, ja aika on IT-osastoilla tunnetusti ainoa asia, josta on vielä suurempi pula kuin budjetista. NIS2 artikla 21 vetää tästä käytännöstä johtopäätökset: etuoikeutetut identiteetit on eristettävä niin, ettei niiden vaarantuminen vedä mukanaan koko infrastruktuuria, ja sen, joka siitä huolimatta joutuu kohteeksi, on oltava toimintakykyinen jälleen tunneissa.
Mikä NIS2 on ja ketä direktiivi koskee, selitämme täällä. Tällä sivulla on kyse tuesta riskienhallintatoimenpiteiden tekniseen toteutukseen Managed Red Tenantin ja Managed Dark Tenantin avulla.

Managed Red Tenant: jotta vaarantunut tili ei muutu yleisavaimeksi
Hyökkäysmalli, joka toimi Stryker-tapauksessa, ei ole uusi: hyökkääjät vaarantavat tilin, joka antaa heille pääsyn etuoikeutettuihin järjestelmiin, siirtyvät sieltä muuhun infrastruktuuriin ja aiheuttavat vahingon, johon heillä on eniten oikeuksia. Se toimii niin luotettavasti, koska useimmissa yrityksissä ei ole rakenteellista erottelua tavallisten työympäristöjen ja niiden hallinnollisten pääsyjen välillä, jotka tosiasiassa riittäisivät koko infrastruktuurin haltuunottoon.
Managed Red Tenant katkaisee tämän mallin siirtämällä hallinnolliset identiteetit ja niihin liittyvät päätelaitteet täysin erotettuun Microsoft-tenanttiin, jossa on omat Entra ID -tilit, omat kovennetut laitteet eikä lainkaan verkkoyhteyttä tuotantoympäristöön, jota hyökkääjä voisi käyttää lateraaliliikkeeseen. Se, joka yrittää vaarantuneelta vakiotyöasemalta edetä kriittisiin järjestelmiin, kohtaa tässä kohtaa rajan, jota ei aiemmin ollut.
Managed Red Tenantiin
Managed Dark Tenant: valmisteltu ympäristö tilanteeseen, jonka ei pitäisi toteutua, mutta voi
Laajamittaisen ransomware-hyökkäyksen jälkeen yrityksen edessä olevat ongelmat jakautuvat kahteen kategoriaan: teknisiin, jotka ovat ratkaistavissa, vaikkakin hitaasti, ja organisatorisiin, joissa kukaan ei ole etukäteen määritellyt, kuka tositilanteessa tekee mitä, missä järjestyksessä päätetään ja miltä pohjalta voidaan ylipäätään viestiä, kun oma infrastruktuuri ei ole enää luotettava. Coveware mittaa ransomware-hyökkäyksen jälkeisen keskimääräisen käyttökatkoksen 24 päiväksi, ja vaaratilanteista saatu kokemus osoittaa, että aika ei kulu pääasiassa puuttuvien teknisten keinojen vuoksi vaan siksi, että prosessit, joita normaalitoiminnassa ei koskaan tarvita, joudutaan keksimään ensimmäistä kertaa äärimmäisen paineen alla.
Managed Dark Tenant on ennalta provisioitu, täysin eristetty Microsoft-ympäristö, joka aktivoidaan tositilanteessa 24/7-tukilinjan kautta ja tarjoaa kriisitiimiille muutamassa tunnissa käyttövalmiin viestinnän, Windows 365 -työasemat ja AD-palautusputken, kaikki Infrastructure as Code -pohjalta, kaikki määritelty ja testattu ennen kuin niitä tarvitaan. Taustalla oleva arkkitehtuuriperiaate on nimeltään Minimum Viable Company: ensin viestintä, sitten kriittiset dokumentit, sitten ydinaplikaatiot, järjestyksessä, joka on määritelty etukäteen ja jota harjoitellaan säännöllisesti Fire Drillien avulla.
Managed Dark TenantiinTuemme teknisessä toteutuksessa
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
Kaksi palvelua, yksi vastaus NIS2 artiklaan 21
Managed Red Tenant
Etuoikeutetut identiteetit ja päätelaitteet täysin erotetussa Microsoft-tenantissa ilman verkkoyhteyttä tuotantoympäristöön. Ei lateraaliliikettä, ei vaarantunutta vakiotiliä, josta tulee yleisavain.
Managed Dark Tenant
Ennalta provisioitu, eristetty Microsoft-ympäristö, joka aktivoidaan tositilanteessa 24/7-tukilinjan kautta. Viestintä, Windows 365 -työasemat ja AD-palautusputki on määritelty ja testattu ennen kuin niitä tarvitaan.
MRT & MDT yhdessä
Red Tenant pienentää todennäköisyyttä, että hyökkäys osuu koko infrastruktuuriin. Dark Tenant pienentää käyttökatkosta, jos näin kuitenkin käy. NIS2:sta riippumatta: molemmat yhdessä ovat järkeviä sääntelypaineesta riippumatta.
Lisää aiheesta

Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, ...
