

Eén account.
Alles weg?
Niet per se.
NIS2 schrijft tien risicomaatregelen voor. Met Managed Red Tenant en Dark Tenant ondersteunen we bij de technische implementatie, voor een aanzienlijk lager aanvalsrisico en de zekerheid dat je in geval van nood binnen enkele uren weer operationeel bent.

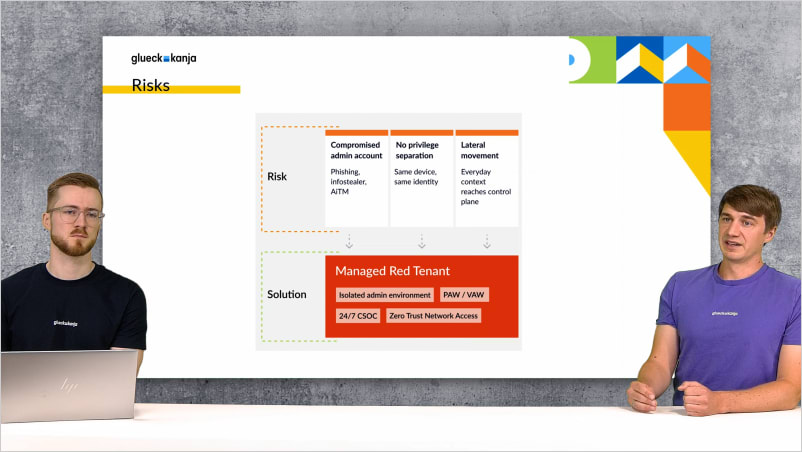
Het interessante aan de Stryker-aanval van 11 maart 2026 is niet het aantal getroffen devices, hoewel 80.000 devices in 79 landen een indrukwekkend aantal is, maar de banaliteit van het middel: geen exploit, geen zero-day, geen uitgekiende aanval op infrastructuurcomponenten die maar weinigen kennen. Eén gecompromitteerd Intune-adminaccount was genoeg, en van buitenaf zag de aanval eruit als normaal bedrijf, omdat hij dat in technische zin ook was, alleen uitgevoerd door iemand anders. Wat er precies is gebeurd, staat in de blogpost over de Stryker-aanval.
De meeste bedrijfsinfrastructuren zijn zo gebouwd dat deze schade mogelijk is, niet omdat de verantwoordelijken nalatig zouden zijn geweest, maar omdat geprivilegieerde accounts met verstrekkende rechten jarenlang als praktisch werden beschouwd: een account dat overal toegang heeft, bespaart tijd in het dagelijkse werk, en tijd is in IT-afdelingen bekend als het enige dat nog schaarser is dan budget. NIS2 artikel 21 trekt uit die praktijk consequenties: geprivilegieerde identiteiten moeten zo geïsoleerd zijn dat hun compromittering niet de hele infrastructuur meesleept, en wie toch geraakt wordt, moet binnen enkele uren weer operationeel zijn.
Wat NIS2 is en op wie de richtlijn van toepassing is, leggen we hier uit. Op deze pagina gaat het om de ondersteuning bij de technische implementatie van de risicomaatregelen met Managed Red Tenant en Managed Dark Tenant.

Managed Red Tenant: zodat een gecompromitteerd account niet tot hoofdsleutel wordt
Het aanvalspatroon dat bij het Stryker-incident werkte, is niet nieuw: aanvallers compromitteren een account dat hen toegang geeft tot geprivilegieerde systemen, bewegen van daaruit naar de rest van de infrastructuur en richten de schade aan waarvoor ze de meeste rechten hebben. Het werkt zo betrouwbaar omdat er in de meeste bedrijven geen structurele scheiding bestaat tussen normale werkomgevingen en de administratieve toegangen die daadwerkelijk zouden volstaan om de volledige infrastructuur over te nemen.
Managed Red Tenant doorbreekt dit patroon door administratieve identiteiten en de bijbehorende endpoints over te brengen naar een volledig gescheiden Microsoft-tenant, met eigen Entra ID-accounts, eigen gehardende devices en geen netwerkverbinding naar de productieomgeving die een aanvaller via lateral movement zou kunnen gebruiken. Wie vanaf een gecompromitteerde standaardwerkplek probeert door te dringen tot de kritieke systemen, stuit hier op een grens die er eerder niet was.
Naar Managed Red Tenant
Managed Dark Tenant: de voorbereide omgeving voor het geval dat niet mag gebeuren, maar wel kan
Na een grootschalige ransomware-aanval vallen de problemen waarmee een organisatie te maken krijgt uiteen in twee categorieën: de technische, die oplosbaar zijn, al gaat dat niet snel, en de organisatorische, waarbij niemand vooraf heeft vastgelegd wie er in een noodsituatie wat doet, in welke volgorde beslissingen worden genomen en op welke basis er überhaupt gecommuniceerd kan worden als de eigen infrastructuur niet meer te vertrouwen is. Coveware meet de gemiddelde uitvaltijd na een ransomware-aanval op 24 dagen, en de ervaring uit incidenten leert dat de tijd niet hoofdzakelijk verloren gaat door een gebrek aan technische middelen, maar doordat processen die je in het normale bedrijf nooit nodig hebt, onder extreme druk voor het eerst moeten worden uitgevonden.
Managed Dark Tenant is een voorgeprovisioneerde, volledig geïsoleerde Microsoft-omgeving die in een noodsituatie via een 24/7-hotline wordt geactiveerd en het crisisteam binnen enkele uren operationele communicatie, Windows 365-werkplekken en een AD-recovery-pipeline geeft, alles op basis van Infrastructure as Code, alles al gedefinieerd en getest voordat het nodig is. Het architectuurprincipe daarachter heet Minimum Viable Company: communicatie eerst, dan kritieke documenten, dan kernapplicaties, in een volgorde die vooraf is vastgelegd en regelmatig in fire drills is geoefend.
Naar Managed Dark TenantWij ondersteunen bij de technische implementatie
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
Twee services, één antwoord op NIS2 artikel 21
Managed Red Tenant
Geprivilegieerde identiteiten en endpoints in een volledig gescheiden Microsoft-tenant zonder netwerkverbinding naar de productieomgeving. Geen lateral movement, geen gecompromitteerd standaardaccount dat tot hoofdsleutel wordt.
Managed Dark Tenant
Een voorgeprovisioneerde, geïsoleerde Microsoft-omgeving die in geval van nood via een 24/7-hotline wordt geactiveerd. Communicatie, Windows 365-werkplekken en de AD-recovery-pipeline zijn gedefinieerd en getest voordat ze nodig zijn.
MRT & MDT samen
Red Tenant verkleint de kans dat een aanval de volledige infrastructuur raakt. Dark Tenant verkort de uitvaltijd wanneer dat toch gebeurt. NIS2 of niet, beide samen zijn ook los van regeldruk zinvol.
Meer over dit onderwerp

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...
