

Un account.
Tutto perso?
Non necessariamente.
NIS2 prescrive dieci misure di rischio. Con Managed Red Tenant e Dark Tenant ti supportiamo nell'implementazione tecnica. Per un rischio di attacco significativamente ridotto e la certezza di poter tornare operativi in poche ore in caso di emergenza.

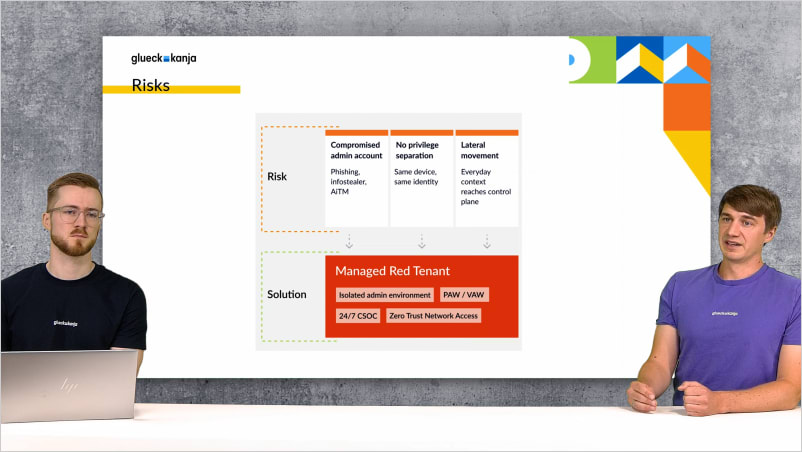
L'aspetto interessante dell'attacco a Stryker dell'11 marzo 2026 non è il numero di dispositivi coinvolti, anche se 80.000 dispositivi in 79 paesi è una cifra impressionante, ma la banalità del mezzo: nessun exploit, nessun zero-day, nessun attacco sofisticato a componenti dell'infrastruttura che pochi conoscono. È bastato un singolo account admin Intune compromesso, e l'attacco visto dall'esterno sembrava normale operatività, perché lo era in senso tecnico, solo eseguito da qualcun altro. Cosa è successo esattamente, lo trovi nel post sull'attacco a Stryker.
La maggior parte delle infrastrutture aziendali è costruita in modo tale che questo danno sia possibile, non perché i responsabili siano stati negligenti, ma perché account privilegiati con diritti estesi sono stati considerati pratici per anni: un account che ha accesso ovunque fa risparmiare tempo nel lavoro quotidiano, e il tempo, come è noto, nei reparti IT è l'unica cosa ancora più scarsa del budget. L'articolo 21 di NIS2 trae le conseguenze da questa prassi: le identità privilegiate devono essere isolate in modo tale che la loro compromissione non trascini con sé l'intera infrastruttura, e chi viene comunque colpito deve poter tornare operativo in poche ore.
Cosa sia NIS2 e chi sia interessato dalla direttiva, lo spieghiamo qui. Questa pagina tratta il supporto all'implementazione tecnica delle misure di rischio con Managed Red Tenant e Managed Dark Tenant.

Managed Red Tenant: perché un account compromesso non diventi la chiave universale
Lo schema di attacco che ha funzionato nell'incidente Stryker non è nuovo: gli attaccanti compromettono un account che dà loro accesso a sistemi privilegiati, si muovono da lì al resto dell'infrastruttura e provocano il danno per cui hanno il maggior numero di autorizzazioni. Funziona in modo così affidabile perché nella maggior parte delle aziende non esiste una separazione strutturale tra ambienti di lavoro normali e gli accessi amministrativi che basterebbero effettivamente a prendere il controllo dell'intera infrastruttura.
Managed Red Tenant interrompe questo schema trasferendo le identità amministrative e i relativi endpoint in un tenant Microsoft completamente separato, con account Entra ID propri, dispositivi propri hardened e nessuna connessione di rete verso l'ambiente produttivo che un attaccante potrebbe sfruttare con lateral movement. Chi da una postazione standard compromessa prova a farsi strada verso i sistemi critici, a quel punto incontra un confine che prima non c'era.
Scopri Managed Red Tenant
Managed Dark Tenant: l'ambiente preparato per il caso che non deve verificarsi, ma può
Dopo un attacco ransomware su larga scala, i problemi che un'azienda deve affrontare si dividono in due categorie: quelli tecnici, risolvibili anche se non rapidamente, e quelli organizzativi, dove nessuno ha stabilito in anticipo chi fa cosa in caso di emergenza, in quale ordine vengono prese le decisioni e su quale base sia possibile comunicare quando la propria infrastruttura non è più affidabile. Coveware misura il downtime medio dopo un attacco ransomware in 24 giorni, e l'esperienza maturata negli incidenti mostra che il tempo non si perde principalmente per mancanza di mezzi tecnici, ma perché processi che in condizioni normali non servono mai devono essere inventati per la prima volta sotto pressione estrema.
Managed Dark Tenant è un ambiente Microsoft pre-provisionato e completamente isolato, che in caso di emergenza viene attivato tramite una hotline 24/7 e mette a disposizione del team di crisi, nel giro di poche ore, comunicazione operativa, postazioni Windows 365 e una pipeline di AD recovery, tutto basato su Infrastructure as Code, tutto già definito e testato prima che serva. Il principio architetturale dietro si chiama Minimum Viable Company: prima la comunicazione, poi i documenti critici, poi le applicazioni core, in un ordine stabilito in anticipo e verificato regolarmente nei fire drill.
Scopri Managed Dark TenantTi supportiamo nell'implementazione tecnica
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
Due servizi, una risposta all'articolo 21 di NIS2
Managed Red Tenant
Identità privilegiate ed endpoint in un tenant Microsoft completamente separato, senza connessione di rete verso l'ambiente produttivo. Nessun lateral movement, nessun account standard compromesso che diventi chiave universale.
Managed Dark Tenant
Un ambiente Microsoft pre-provisionato e isolato, che in caso di emergenza viene attivato tramite una hotline 24/7. Comunicazione, postazioni Windows 365 e pipeline di AD recovery sono definite e testate prima che servano.
MRT e MDT insieme
Red Tenant riduce la probabilità che un attacco colpisca l'intera infrastruttura. Dark Tenant riduce il downtime se lo fa comunque. Al di là di NIS2, entrambi insieme hanno senso indipendentemente dalla pressione normativa.
Altro sul tema

Admin e quotidianità sullo stesso computer? Game Over.
Perché per i CIO un solo tenant non basta, e il secondo viene raramente messo in conto. Il Managed Red ...
