Una cuenta.
¿Todo perdido?
No necesariamente.
NIS2 establece diez medidas de gestión de riesgos. Con Managed Red Tenant y Dark Tenant os ayudamos en la implementación técnica, para reducir significativamente el riesgo de ataque y tener la certeza de recuperar la operatividad en cuestión de horas si llega el caso.

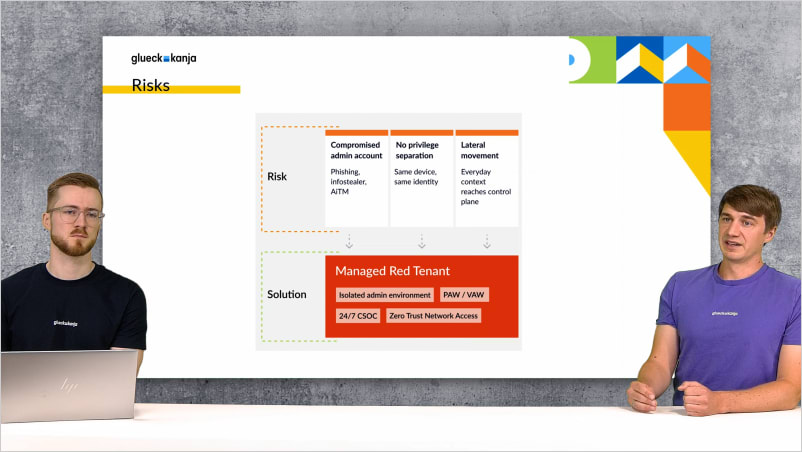
Lo llamativo del ataque a Stryker del 11 de marzo de 2026 no es el número de dispositivos afectados, aunque 80.000 dispositivos en 79 países sea una cifra considerable, sino la banalidad del método: ningún exploit, ningún zero-day, ningún ataque sofisticado contra componentes de infraestructura que solo unos pocos conocen. Bastó una única cuenta de administrador de Intune comprometida, y el ataque parecía desde fuera una operación normal, porque técnicamente lo era, solo que ejecutada por otros. Lo que ocurrió exactamente se explica en el artículo del blog sobre el ataque a Stryker.
La mayoría de las infraestructuras empresariales están construidas de forma que ese daño es posible, no porque los responsables hayan sido descuidados, sino porque las cuentas privilegiadas con amplios permisos se consideraron prácticas durante años: una cuenta con acceso a todo ahorra tiempo en el trabajo diario, y el tiempo es, como bien saben los departamentos de TI, el único recurso más escaso que el presupuesto. El artículo 21 de NIS2 extrae las consecuencias de esta práctica: las identidades privilegiadas deben estar suficientemente aisladas para que su compromiso no arrastre consigo toda la infraestructura, y quien aun así se vea afectado debe poder recuperar la operatividad en cuestión de horas.
Qué es NIS2 y a quién afecta la directiva lo explicamos aquí. Esta página trata sobre el apoyo en la implementación técnica de las medidas de gestión de riesgos con Managed Red Tenant y Managed Dark Tenant.

Managed Red Tenant: para que una cuenta comprometida no se convierta en llave maestra
El patrón de ataque que funcionó en el incidente de Stryker no es nuevo: los atacantes comprometen una cuenta que les da acceso a sistemas privilegiados, se mueven desde allí hacia el resto de la infraestructura y causan el daño para el que tienen más permisos. Funciona con tanta fiabilidad porque en la mayoría de las empresas no existe una separación estructural entre los entornos de trabajo habituales y los accesos administrativos que realmente bastarían para tomar el control de toda la infraestructura.
Managed Red Tenant interrumpe este patrón trasladando las identidades administrativas y los dispositivos asociados a un tenant de Microsoft completamente separado, con cuentas propias de Entra ID, dispositivos propios endurecidos y sin ninguna conexión de red al entorno productivo que un atacante pudiera aprovechar mediante Lateral Movement. Quien intente avanzar desde un puesto de trabajo estándar comprometido hacia los sistemas críticos se encontrará con una barrera que antes no existía.
Zu Managed Red Tenant
Managed Dark Tenant: el entorno preparado para el caso que no debería ocurrir, pero puede
Tras un ataque de ransomware a gran escala, los problemas a los que se enfrenta una empresa se dividen en dos categorías: los técnicos, que tienen solución aunque no rápida, y los organizativos, donde nadie ha definido de antemano quién hace qué en caso de emergencia, en qué orden se toman las decisiones ni sobre qué base se puede comunicar cuando la propia infraestructura ya no es de fiar. Coveware cifra en 24 días el tiempo de inactividad medio tras un ataque de ransomware, y la experiencia en incidentes reales muestra que ese tiempo no se pierde principalmente por falta de medios técnicos, sino porque los procesos que nunca se necesitan en condiciones normales hay que inventarlos por primera vez bajo una presión extrema.
Managed Dark Tenant es un entorno de Microsoft preaprovisionado y completamente aislado que, en caso de emergencia, se activa a través de una hotline 24/7 y pone a disposición del equipo de crisis, en pocas horas, comunicación operativa, puestos de trabajo con Windows 365 y una pipeline de recuperación de AD, todo sobre la base de Infrastructure as Code, todo ya definido y probado antes de que haga falta. El principio de arquitectura que subyace a esto se denomina Minimum Viable Company: comunicación primero, luego los documentos críticos, luego las aplicaciones esenciales, en un orden establecido de antemano y comprobado periódicamente en Fire Drills.
Zu Managed Dark TenantOs ayudamos en la implementación técnica
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
Dos servicios, una respuesta al artículo 21 de NIS2 Artículo 21
Managed Red Tenant
Identidades y dispositivos privilegiados en un tenant de Microsoft completamente separado, sin conexión de red al entorno productivo. Sin Lateral Movement, sin cuenta estándar comprometida que se convierta en llave maestra.
Managed Dark Tenant
Un entorno de Microsoft preaprovisionado y aislado que se activa en caso de emergencia a través de una hotline 24/7. Comunicación, puestos de trabajo con Windows 365 y pipeline de recuperación de AD, definidos y probados antes de que hagan falta.
MRT & MDT juntos
Red Tenant reduce la probabilidad de que un ataque comprometa toda la infraestructura. Dark Tenant reduce el tiempo de inactividad si aun así ocurre. Con NIS2 o sin él, ambos tienen sentido independientemente de cualquier presión regulatoria.