

계정 하나.
전부 잃는다?
꼭 그렇지는 않습니다.
NIS2는 열 가지 리스크 관리 조치를 규정합니다. Managed Red Tenant와 Dark Tenant로 기술적 구현을 지원합니다. 공격 리스크를 크게 낮추고, 유사시에도 몇 시간 안에 다시 업무를 수행할 수 있다는 확신을 위해서입니다.

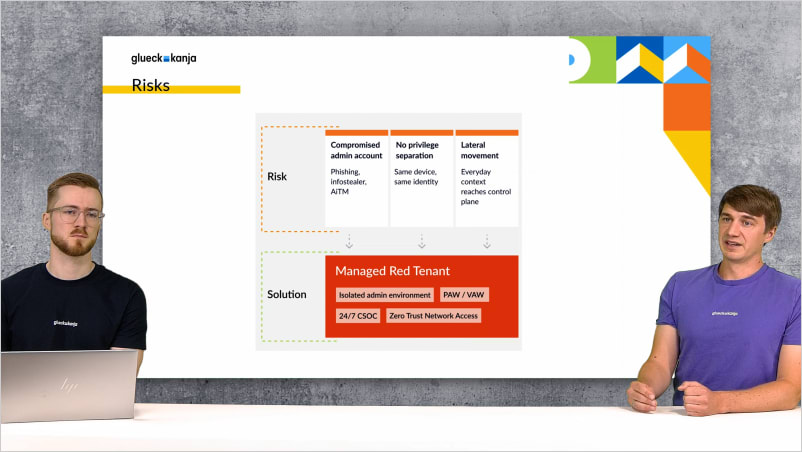
2026년 3월 11일 Stryker 공격에서 흥미로운 점은 피해 기기 수가 아닙니다. 79개국 8만 대라는 숫자도 인상적이지만, 정말 주목할 부분은 수단의 평범함입니다. Exploit도, 제로데이도, 소수만 아는 인프라 구성 요소를 노린 정교한 공격도 없었습니다. 침해된 Intune 관리자 계정 하나로 충분했고, 공격은 밖에서 보기에 정상 운영처럼 보였습니다. 기술적인 의미에서는 실제로 정상 운영이었기 때문입니다. 다만 다른 사람이 수행했을 뿐입니다. 정확히 무슨 일이 있었는지는 Stryker 공격에 관한 블로그 글에 정리되어 있습니다.
대부분의 기업 인프라는 이런 피해가 가능하도록 만들어져 있습니다. 담당자가 태만해서가 아니라, 광범위한 권한을 가진 특권 계정이 오랫동안 실용적인 것으로 여겨졌기 때문입니다. 어디에나 접근할 수 있는 계정 하나는 일상 업무에서 시간을 아껴 주고, IT 부서에서 시간은 예산보다도 부족한 유일한 자원입니다. NIS2 제21조는 이 관행에 결론을 내립니다. 특권 ID는 침해되더라도 전체 인프라가 함께 무너지지 않도록 격리되어야 하고, 그럼에도 공격을 당한 조직은 몇 시간 안에 다시 업무를 수행할 수 있어야 합니다.
NIS2가 무엇이고 누구에게 적용되는지는 여기에서 설명합니다. 이 페이지에서는 Managed Red Tenant와 Managed Dark Tenant를 통한 리스크 관리 조치의 기술적 구현 지원을 다룹니다.

Managed Red Tenant: 침해된 계정 하나가 마스터 키가 되지 않도록
Stryker 사건에서 통한 공격 패턴은 새로운 것이 아닙니다. 공격자는 특권 시스템에 접근할 수 있는 계정을 침해하고, 거기서 나머지 인프라로 이동한 뒤, 가장 많은 권한을 확보한 곳에서 피해를 입힙니다. 이 패턴이 이렇게 안정적으로 작동하는 이유는, 대부분의 기업에서 일반 업무 환경과 실제로 전체 인프라 장악에 충분한 관리자 접근 권한 사이에 구조적 분리가 존재하지 않기 때문입니다.
Managed Red Tenant는 이 패턴을 끊습니다. 관리용 ID와 해당 단말기를 완전히 분리된 Microsoft 테넌트로 옮기고, 전용 Entra ID 계정과 전용 하드닝 기기를 사용하며, 공격자가 Lateral Movement에 이용할 수 있는 프로덕션 환경과의 네트워크 연결을 두지 않습니다. 침해된 일반 업무용 PC에서 핵심 시스템으로 파고들려는 시도는 이전에는 없던 경계에 부딪히게 됩니다.
Managed Red Tenant 보기
Managed Dark Tenant: 일어나서는 안 되지만 일어날 수 있는 상황을 위해 준비된 환경
대규모 랜섬웨어 공격 이후 기업이 처리해야 할 문제는 두 가지 범주로 나뉩니다. 하나는 느릴지언정 해결 가능한 기술적 문제이고, 다른 하나는 조직적 문제입니다. 조직적 문제란 비상 상황에서 누가 무엇을 해야 하는지, 어떤 순서로 결정이 내려져야 하는지, 그리고 자체 인프라를 더 이상 신뢰할 수 없을 때 어떤 기반 위에서 소통할 수 있는지를 아무도 미리 정해 두지 않은 상황에서 비롯됩니다. Coveware에 따르면 랜섬웨어 공격 이후 평균 다운타임은 24일이며, 사고 경험을 통해 알 수 있는 것은 이 시간이 주로 기술적 수단의 부재 때문이 아니라, 평소에는 전혀 쓸 일이 없다가 극도의 압박 속에서 처음으로 만들어야 하는 프로세스 때문에 소모된다는 사실입니다.
Managed Dark Tenant는 사전에 프로비저닝된 완전히 격리된 Microsoft 환경으로, 유사시 24/7 핫라인을 통해 활성화됩니다. 위기 대응팀에게 몇 시간 안에 즉시 사용 가능한 커뮤니케이션 수단, Windows 365 업무 환경, AD 복구 파이프라인을 제공하며, 이 모든 것은 Infrastructure as Code 기반으로 필요해지기 전에 이미 정의되고 테스트되어 있습니다. 이 아키텍처의 근간이 되는 원칙은 Minimum Viable Company입니다. 커뮤니케이션을 먼저 복구하고, 그다음 핵심 문서, 그다음 핵심 애플리케이션 순으로, 미리 정해지고 정기적인 Fire Drill을 통해 검증된 순서대로 진행합니다.
Managed Dark Tenant 보기기술적 구현을 지원합니다
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
두 가지 서비스, NIS2 제21조에 대한 하나의 답
Managed Red Tenant
특권 ID와 단말기를 프로덕션 환경과 네트워크로 연결되지 않은 완전히 분리된 Microsoft 테넌트에 둡니다. Lateral Movement도, 마스터 키가 되어 버리는 침해된 일반 계정도 없습니다.
Managed Dark Tenant
유사시 24/7 핫라인으로 활성화되는 사전 프로비저닝된 격리 Microsoft 환경입니다. 커뮤니케이션, Windows 365 업무 환경, AD 복구 파이프라인이 필요해지기 전에 이미 정의되고 테스트되어 있습니다.
MRT & MDT 함께 사용
Red Tenant는 공격이 전체 인프라를 강타할 확률을 낮춥니다. Dark Tenant는 그럼에도 그런 일이 벌어졌을 때의 다운타임을 줄입니다. NIS2와 무관하게, 두 가지를 함께 도입하는 것은 규제 압력이 없어도 타당한 선택입니다.
관련 글 더 보기

관리 업무와 일상 업무를 한 컴퓨터에서? Game Over.
CIO에게 테넌트 하나로는 충분하지 않은 이유, 그리고 두 번째 테넌트가 좀처럼 함께 고려되지 않는 이유입니다. Managed Red Tenant는 관리 업무를 ...
