

Einn account.
Allt farið?
Ekki endilega.
NIS2 kveður á um tíu áhættuaðgerðir. Með Managed Red Tenant og Dark Tenant styðjum við tæknilega framkvæmd. Til að lækka árásaráhættuna verulega og hafa vissu fyrir því að vera aftur starfhæf innan klukkustunda ef á reynir.

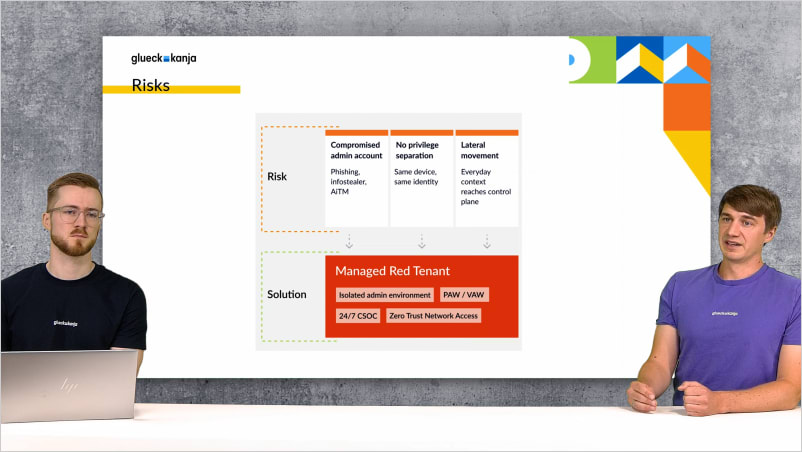
Það sem er áhugavert við Stryker-árásina 11. mars 2026 er ekki fjöldi tækjanna sem urðu fyrir henni, þótt 80.000 tæki í 79 löndum sé áhrifamikil tala, heldur hversu hversdagsleg aðferðin var: enginn exploit, enginn zero-day, engin flókin árás á innviðahluta sem fáir þekkja. Einn kompromitteraður Intune-admin-account nægði, og árásin leit að utan út eins og eðlilegur rekstur, því hún var það í tæknilegum skilningi, bara framkvæmd af einhverjum öðrum. Hvað gerðist nákvæmlega má lesa í bloggfærslunni um Stryker-árásina.
Flestir innviðir fyrirtækja eru byggðir þannig að þetta tjón er mögulegt, ekki vegna þess að ábyrgðaraðilar hafi verið kærulausir, heldur vegna þess að privileged accounts með víðtækum réttindum hafa árum saman þótt hagkvæmir: einn account sem hefur aðgang alls staðar sparar tíma í daglegu starfi, og tími er eins og alkunna er það eina í IT-deildum sem er enn knappara en fjárheimildir. NIS2 grein 21 dregur ályktun af þessari venju: privileged identities verða að vera nægilega einangruð til að compromise þeirra dragi ekki alla infrastrúktúrinn með sér, og þeir sem samt verða fyrir árás verða að vera aftur starfhæfir innan klukkustunda.
Hvað NIS2 er og hvern tilskipunin varðar útskýrum við hér. Á þessari síðu snúumst um stuðning við tæknilega framkvæmd áhættuaðgerðanna með Managed Red Tenant og Managed Dark Tenant.

Managed Red Tenant: svo að kompromitteraður account verði ekki að aðallykli
Árásarmynstrið sem virkaði í Stryker-atvikinu er ekki nýtt: árásaraðilar kompromittera account sem veitir þeim aðgang að privileged kerfum, færa sig þaðan yfir í restina af infrastrúktúrnum og valda því tjóni sem þeir hafa flestar heimildir til. Þetta virkar svo áreiðanlega vegna þess að í flestum fyrirtækjum er engin bygging-arleg aðgreining á milli venjulegra vinnuumhverfa og þeirra administrative accesses sem raunverulega nægja til að taka yfir allan infrastrúktúrinn.
Managed Red Tenant rýfur þetta mynstur með því að færa administrative identities og tilheyrandi endapunktatæki yfir í fullkomlega aðskilinn Microsoft-tenant, með eigin Entra-ID-accounts, eigin hertum tækjum og engri nettengingu við produktivumhverfið sem árásaraðili gæti nýtt með lateral movement. Sá sem reynir að vinna sig frá kompromitteruðum standard-vinnustað yfir til critical kerfanna rekst þarna á mörk sem voru ekki áður til staðar.
Að Managed Red Tenant
Managed Dark Tenant: undirbúið umhverfi fyrir tilvikið sem á ekki að gerast, en getur
Eftir umfangsmikla ransomware-árás skiptast þau vandamál sem fyrirtæki þarf að takast á við í tvo flokka: þau tæknilegu, sem eru leysanleg þótt ekki fljótt, og þau skipulagslegu, þar sem enginn hefur áður ákveðið hver gerir hvað þegar á reynir, í hvaða röð ákvarðanir eru teknar og á hvaða grundvelli hægt er að hafa samskipti yfirhöfuð þegar eigin innviðir eru ekki lengur traustvísir. Coveware mælir meðalniðritíma eftir ransomware-árás í 24 daga, og reynsla úr atvikum sýnir að tíminn tapast ekki fyrst og fremst vegna skorts á tæknilegum úrræðum, heldur vegna þess að ferlar sem aldrei þarf í venjulegum rekstri þarf að finna upp í fyrsta sinn undir gífurlegum þrýstingi.
Managed Dark Tenant er forútbúið, fullkomlega einangrað Microsoft-umhverfi sem er virkjað í neyð í gegnum 24/7-hotline og veitir krísuteyminu einsætuklárt samskipti, Windows-365-vinnustaði og AD-Recovery-pipeline innan fárra klukkustunda, allt á grundvelli Infrastructure as Code, allt þegar skilgreint og prófað áður en á þarf að reyna. Arkitektúrmeginreglan að baki heitir Minimum Viable Company: samskipti fyrst, svo mikilvæg skjöl, svo kjarnforrit, í röð sem er áður ákveðin og reglulega þjálfuð í Fire Drills.
Að Managed Dark TenantVið styðjum við tæknilega framkvæmd
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tenant | Managed Dark Tenant | Data Security | Workplace / Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 21.2 a) | |||||||
| Incident Handling | 21.2 b) | NEU | NEU | |||||
| Business Continuity | 21.2 c) | NEU | ||||||
| Supply Chain Security | 21.2 d) | NEU | ||||||
| Security in Network and Information Systems | 21.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 21.2 f) | NEU | NEU | |||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 21.2 g) | |||||||
| Cryptography | 21.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 21.2 i) | NEU | ||||||
| Multifactor Authentication or Secured Communication | 21.2 j) | NEU |
Tvær þjónustur, eitt svar við NIS2 grein 21
Managed Red Tenant
Privileged identities og endapunktatæki í fullkomlega aðskildum Microsoft-tenant án nettengingar við produktivumhverfið. Ekkert lateral movement, enginn kompromitteraður standard-account sem verður að aðallykli.
Managed Dark Tenant
Forútbúið, einangrað Microsoft-umhverfi sem er virkjað í neyð með 24/7-hotline. Samskipti, Windows-365-vinnustaðir og AD-recovery-pipeline eru skilgreind og prófuð áður en á þau reynir.
MRT og MDT saman
Red Tenant lækkar líkurnar á að árás hitti allan infrastrúktúrinn. Dark Tenant lækkar niðritímann þegar hún gerir það samt. NIS2 eða ekki: saman meikar þetta sens óháð regluverksþrýstingi.
Meira um efnið

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...
