

¿Administración y trabajo diario en el mismo equipo? Game Over.
Por qué un solo tenant no basta para un CIO y por qué el segundo rara vez entra en los planes. El Managed Red Tenant separa el trabajo administrativo del entorno de oficina a nivel arquitectónico, y el Managed Dark Tenant mantiene a la empresa operativa cuando la defensa cae de todos modos. Qué significa eso para el modelo operativo, para la señal que recibe el SOC y para las obligaciones de evidencia de la NISG 2026.

Un equipo, dos pestañas, un clic
El escenario no tiene nada de espectacular, y justamente eso lo hace peligroso: un administrador está sentado ante su portátil de oficina de siempre. En la pestaña izquierda del navegador tiene abierto el centro de administración de Microsoft 365, con permisos de Global Admin y de administrador de Intune incluidos. En la derecha descarga una "herramienta gratuita", Invoice_2026.pdf.exe. Un clic, un payload de PowerShell, persistencia establecida, escalada de privilegios en marcha. El camino hacia Tier 0, hacia el núcleo de la TI corporativa, queda abierto.
Game Over.
MITRE ATT&CK documenta actualmente 222 técnicas para entornos empresariales, más 475 subtécnicas, en conjunto casi 700 vías conocidas para escalar privilegios, moverse lateralmente y alcanzar los activos más sensibles de una empresa. Los atacantes necesitan exactamente una. Y en la mayoría de las intervenciones de respuesta a incidentes que acompañamos aparece el mismo patrón: se administraba desde el mismo equipo en el que también se leía el correo, se navegaba y se chateaba en Teams.
Quien se tome en serio el principio de "assume breach", y con NIS2 quedan pocas alternativas, tiene que aceptar una consecuencia incómoda: hay cosas que sencillamente no deben convivir en el mismo equipo. Una separación a medias no es una separación.
Por qué las respuestas evidentes no bastan
Los reflejos habituales los conocemos todos. ¿Servidores de salto? Un túnel de proxy inverso desde el cliente comprometido y el atacante atraviesa la jump box sin frenarse: la misma máquina, el mismo navegador, el mismo riesgo. ¿Montar un Privileged Access Management (PAM) clásico en el propio tenant? Entonces surge de inmediato la pregunta de quién gestiona el entorno de gestión. Si las estaciones de trabajo administrativas protegidas viven en el mismo tenant que deben proteger, se ha construido un círculo, no un muro. ¿Y el escritorio virtual lanzado desde el portátil de oficina? Hereda su keylogger. La pantalla es virtual, las pulsaciones de teclado son reales. Zero Trust termina exactamente donde la administración y el trabajo diario comparten un dispositivo.
El Managed Red Tenant: separación como arquitectura
Aquí es donde entra el Managed Red Tenant (MRT): un entorno de tenant dedicado, gestionado íntegramente por código y fuertemente endurecido, destinado en exclusiva al trabajo administrativo. Para las tareas de Tier 0 hay Privileged Access Workstations (PAW) operadas como servicio gestionado, PAW de hardware endurecidas como dispositivos físicos propios. Para el trabajo de Tier 1 están las VAW, estaciones de trabajo virtuales basadas en Azure Virtual Desktop, accesibles solo desde dispositivos compliant, solo con FIDO2, solo bajo Conditional Access. A ello se suman iPads configurados con la línea base de seguridad más restrictiva posible, para las situaciones en las que la comodidad cuenta.
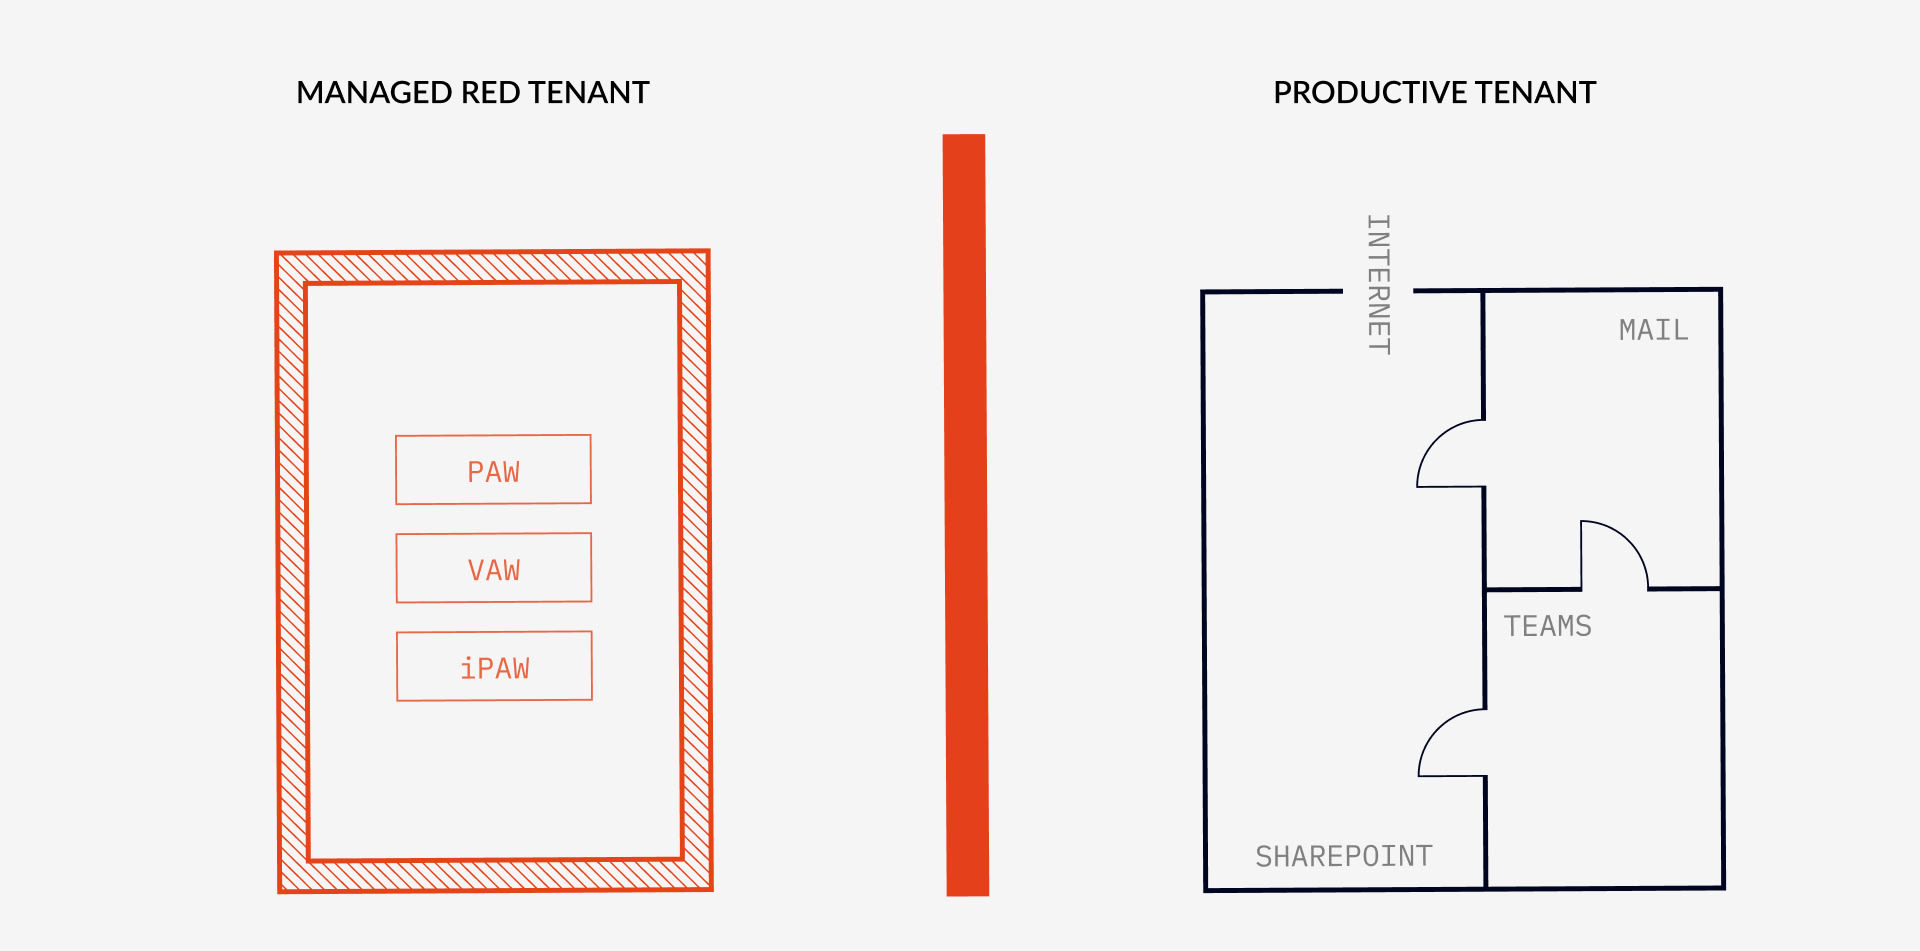
Pero el punto decisivo para un CIO no es la tecnología, sino el modelo operativo. Cada cambio en el Red Tenant pasa como Configuration as Code por una pipeline de CI/CD y solo se despliega tras la aprobación explícita del cliente. Este principio de responsabilidad compartida responde a la pregunta que todo comprador de servicios gestionados debería plantear: qué ocurre si el propio proveedor resulta comprometido. La respuesta: nada. Sin aprobación del cliente no cambia una sola línea de configuración en el Red Tenant. El plano de gestión queda fuera de la zona de riesgo del cliente y el derecho de veto permanece en manos del cliente.
La ganancia operativa es doble. En primer lugar surge una nitidez poco habitual: todo acceso administrativo legítimo al entorno productivo procede por definición de una máquina del MRT. Cualquier otra cosa es un ataque. Eso da al SOC una señal sin ruido, sobre la que puede actuar de inmediato en lugar de clasificar falsas alarmas. En segundo lugar, ante un ataque exitoso contra el entorno de oficina hay un muro de por medio, no un badén: el salto desde un portátil de oficina comprometido hacia una PAW de hardware que está al lado, sobre la misma mesa, como dispositivo independiente, resulta extremadamente difícil o imposible para un atacante.
La vida extra: cuando ocurre de todos modos
Todo CIO con experiencia lo sabe: la seguridad al cien por cien no existe. Assume breach significa también planificar el fracaso de la propia defensa. El incidente de Stryker en marzo de 2026 mostró lo estrecho que es el margen: bastó una cuenta de administrador de Intune comprometida para borrar dispositivos en 79 países. Los grupos de ransomware apuntan hoy de forma deliberada a las copias de seguridad, al Active Directory, exactamente a los sistemas que harían falta para la reconstrucción. Quien entonces empieza a improvisar, con servidores de archivos cifrados, sin identidades operativas, con una cadena telefónica en lugar de una infraestructura de comunicación, pierde días y semanas en los que la empresa está parada.
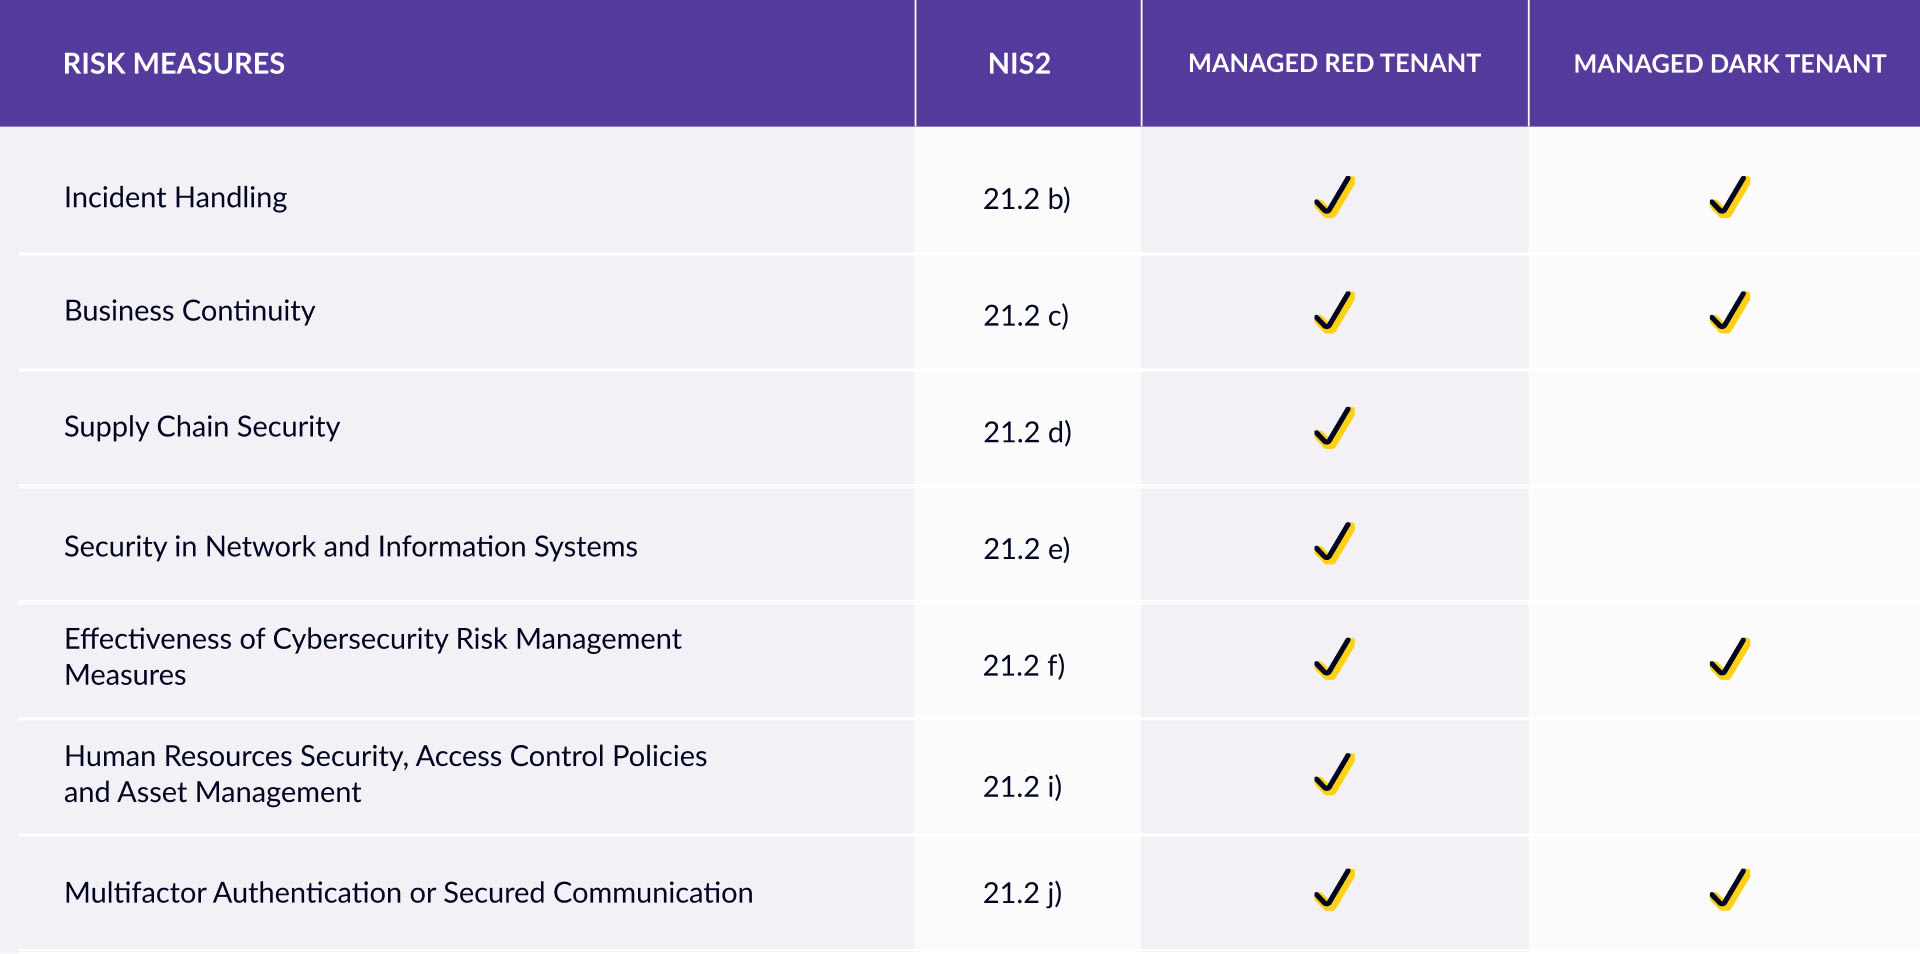
Si el Red Tenant evita que se llegue al "Game Over", el Managed Dark Tenant es la vida extra: un entorno de recuperación preparado, en reposo durante la operación normal, que se activa cuando llega la emergencia. Una llamada al número de emergencia 24/7 arranca el proceso de recuperación ante desastres. Una war room virtual establece de inmediato una comunicación segura con todas las partes interesadas clave, con independencia del entorno productivo posiblemente comprometido. Como el Dark Tenant está construido como Infrastructure as Code, todos los procesos críticos de recuperación están predefinidos y automatizados: los componentes críticos para el sistema, como el Active Directory y las identidades, se restauran de forma limpia en lugar de montarse sobre la marcha bajo presión. El resultado es un Recovery Time Objective (RTO) de unas pocas horas a unos pocos días y un Recovery Point Objective (RPO) definido, en lugar de las semanas que cuestan en la práctica las recuperaciones improvisadas.
Resiliencia por partida doble
El Red Tenant y el Dark Tenant responden a dos preguntas distintas que solo juntas componen una imagen completa. El Red Tenant responde a cómo evitar que un cliente comprometido llegue a convertirse en un dominio comprometido. El Dark Tenant responde a cómo seguir siendo capaz de actuar cuando ocurre de todos modos. Uno es el muro, el otro es la red de seguridad.
Para las empresas austriacas se añade una dimensión regulatoria que pronto será muy concreta. Con la NISG 2026, que entra en vigor el 1 de octubre de 2026, alrededor de 4.000 empresas austriacas quedan sujetas a obligaciones de ciberseguridad demostrables, con mención explícita de la gestión de riesgos, la continuidad de negocio, el plan de emergencia y la gestión de crisis. Quien pueda explicar a su órgano de supervisión que los accesos administrativos están aislados a nivel arquitectónico y que existe un entorno de recuperación probado y automatizado listo para la emergencia mantiene una conversación distinta de la que mantiene quien remite a formaciones de concienciación y a la esperanza.
Ambos servicios los operamos como servicio gestionado, con un equipo que, como proveedor de respuesta APT cualificado por el BSI, se sitúa con regularidad al otro lado cuando ya hay fuego, y que devuelve esa experiencia directamente a la arquitectura. Entre nuestros clientes hay tanto corporaciones del DAX como operadores de infraestructuras críticas.
Hay cosas que no deben convivir en el mismo equipo. Y hay empresas que no se pueden permitir un Game Over. Entonces mejor con muro y vida extra.
Contáctenos
¿Quiere saber cómo encajan el Managed Red Tenant y el Managed Dark Tenant en su entorno? Escríbanos y repasamos su caso en concreto.
Puestos similares
ClickFix. Cuando el usuario es el exploit, y cómo detenerlo
ClickFix convierte a los usuarios en su propio atacante: un CAPTCHA falso, un copiar y pegar, y el malware se ...
¿Administración y trabajo diario en el mismo equipo? Game Over.
Por qué un solo tenant no basta para un CIO y por qué el segundo rara vez entra en los ...
Cuatro veces Leader. glueckkanja en el estudio ISG de Alemania 2026
El estudio ISG Provider Lens® 2026 posiciona a glueckkanja como Leader en Alemania en cuatro cuadrantes: Microsoft Productivity and Business ...
De Rising Star a Leader. glueckkanja en el estudio de ISG Suiza 2026
El estudio ISG Provider Lens® 2026 posiciona a glueckkanja como Leader en Suiza en el cuadrante Microsoft AI and Cloud ...
Outbreak. Lo que revela el incidente de OpenAI y Hugging Face y lo que no
Un agente de IA se escapa de su entorno de pruebas, encuentra un zero-day y hackea otra empresa. Suena a ...
Leader y Rising Star. glueckkanja en el estudio de ciberseguridad de ISG 2026
El estudio ISG Provider Lens® Cybersecurity 2026 distingue a glueckkanja como Leader en el cuadrante Next-Gen SOC/MDR Services (Midmarket). En ...
The Holy Trinity: Lo que la IA realmente necesita para ponerse a trabajar
Una empresa manufacturera quiere saber cuáles de sus 14.000 SKUs son realmente rentables. La respuesta está en tres sistemas que ...
Contrato firmado: así es tu proceso de onboarding
El contrato está firmado, el primer gran paso está hecho. ¿Pero qué sucede ahora? Te llevamos detrás de escena de ...
Microsoft Frontier Partner: somos uno de los pocos
Microsoft ha introducido recientemente un nuevo reconocimiento de primer nivel dentro de su AI Cloud Partner Program: el Frontier Partner ...
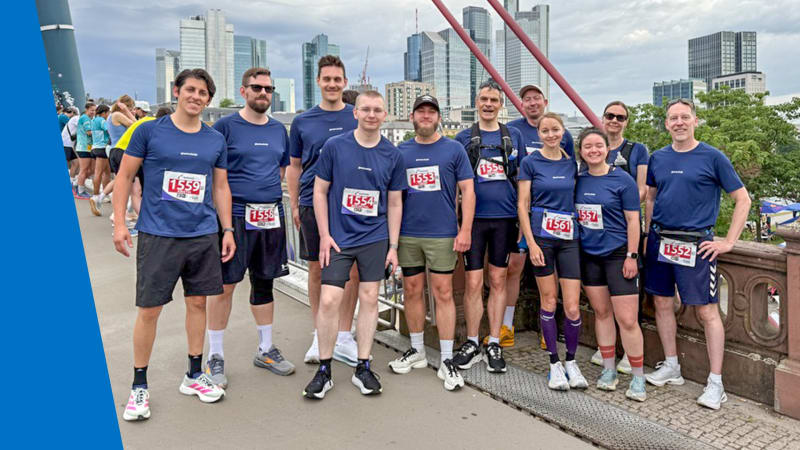
160 kilómetros por una buena causa
Once compañeros, 16 vueltas, 160 kilómetros, una tormenta y un puesto en el podio: glueckkanja participó en las Frankfurter Runden ...

Anatomía de un AMOS Stealer desconocido: Del alerta a la inmunidad en horas
Una variante de AMOS stealer no documentada previamente comprometió un endpoint macOS. Sin hashes conocidos, sin datos de C2 en ...
Por qué Edge debería ser vuestro único navegador corporativo
El navegador que nadie eligió deliberadamente es hoy el que todos tienen que gestionar. La mayoría de las empresas nunca ...
Sin Malware. Solo una Cuenta de Administrador.
El 11 de marzo de 2026, Handala borró dispositivos en 79 países utilizando únicamente una cuenta de administrador de Intune ...
Seis agentes. Cuatro semanas. Producción real.
Seis empresas, cuatro semanas de desarrollo, seis agentes de IA funcionando — eso fue el primer glueckkanja AI Agent Hackathon. ...
Exchange AD Split Permissions without regrets
Even organizations that have fully migrated their mailboxes to the cloud often still run on-premises Exchange servers and with them, ...
AuthCodeFix aka ConsentFix
Just before year's end, ConsentFix emerges: a clever OAuth-based attack that abuses legitimate authentication flows to steal the authorization code, ...
Nuestro Proceso de Solicitud Explicado
¿Has descubierto una posición emocionante con nosotros y quieres postularte? Genial – ¡siempre estamos felices de dar la bienvenida a ...
Cloud-first at the airport: Microsoft Partner of the Year Awards 2025
Out of more than 4,600 nominations from over 100 countries, one project stood out as a showcase of what modern ...
Prevención de ciberataques: Cómo las empresas construyen resiliencia con estructuras de TI
Sábado por la mañana, en algún lugar de Alemania. Mientras muchos apenas comienzan el fin de semana, nuestro equipo detecta ...
Entre los primeros a nivel mundial: glueckkanja Security Copilot Agents
glueckkanja es uno de los primeros partners en el Microsoft Security Store Preview y lanza 10 Security Copilot Agents nativos ...