

Vafraviðbætur sem blindur blettur í fyrirtækjum
Vafraviðbætur eru fyrir löngu orðnar hluti af venjulegum stafrænum vinnustað. Þýðingartól, lykilorðastjórar, VPN, adblockerar, framleiðniverkfæri og nú orðið einkum AI-aðstoðarmenn keyra beint í vafranum. Milljónir manna nota slíkar viðbætur á hverjum degi. Samt vita fæstir notendur hvaða heimildir þeir veita viðbót í raun og hvað þessar heimildir gera mögulegt í versta falli.
Vafraviðbætur eru nefnilega engir meinlausir smáhjálparar. Eftir því hvaða heimildir þær hafa geta þær lesið efni af vefsíðum, keyrt skriftur, lesið gögn úr klippiborðinu eða nálgast vafrakökur. Ásamt víðtækum aðgangi að vefsíðum getur þannig orðið til umtalsverður aðgangur að stafrænu vinnuumhverfi notandans. Og einmitt það gerir vafraviðbætur áhugaverðar fyrir árásaraðila.
Lítil viðbót með miklar heimildir
Ekki er sérhver permission hættuleg. Það sem ræður úrslitum er hvað viðbót getur gert með henni. clipboardRead getur til dæmis átt fullan rétt á sér í lögmætri framleiðni- eða lykilorðastjórnunarviðbót. Sömu heimild er hins vegar einnig hægt að misnota til að lesa efni úr klippiborðinu. Afrituð lykilorð, API-lyklar eða aðrar viðkvæmar upplýsingar geta þannig mögulega endað í höndum árásaraðila.
scripting leyfir viðbót að setja skriftur inn í vefsíður. Það er nauðsynlegt fyrir margar lögmætar notkunarleiðir, til dæmis til að breyta vefsíðum eða gera aðgerðir sjálfvirkar. Ásamt víðtækum host-heimildum getur viðbót þó haft umtalsverð áhrif á efni og virkni þeirra vefsíðna sem heimsóttar eru. Enn alvarlegra verður það þegar aðgangur að vafrakökum bætist við: viðbót með viðeigandi heimildir getur við tilteknar aðstæður nálgast session-gögn. Ef slíkum gögnum er stolið geta þau, eftir því hvaða forrit og varnarbúnaður eiga í hlut, nýst til að yfirtaka virka session.
Heimildin sjálf gerir viðbót því ekki illgjarna. En hún skilgreinir hvaða möguleika viðbót sem hefur verið yfirtekin eða misnotuð hefur yfirhöfuð.
Þegar traust verður að árásarleið
Nýleg dæmi sýna að fyrirtæki þurfa ekki aðeins að verja sig gegn hefðbundnum spilliforritum.
Illgjörn frá upphafi: StegoAd
Sérlega lýsandi dæmi er StegoAd-herferðin sem Microsoft rannsakaði frá 2026. Microsoft fjarlægði 119 illgjarnar Edge-viðbætur úr Add-ons Store, sem samanlagt höfðu náð um 2,6 milljónum niðurhala. Þær dulbjuggu sig meðal annars sem adblockerar, VPN, þýðingartól eða önnur gagnleg verkfæri.
Tæknilega var sérstaklega áhugavert hvernig skaðlegi kóðinn var falinn. Viðbæturnar földu JavaScript-payload meðal annars í mynda- og leturskrám. Eftir uppsetningu héldu þær sig fyrst óvirkar í nokkra daga, og fyrst eftir það var eiginlega skaðvirknin sett í gang. Í sumum tilfellum var virkjunin að auki látin ráðast af því hvort tiltekin greiningareinkenni fundust. Markmiðin voru eftir því víðtæk: credential theft, stuldur á vafrakökum, backdoor-virkni og fleiri misnotkunaraðgerðir.
Fyrir fyrirtæki er þetta tilfelli samt tiltölulega auðskilið: viðbótin var sjálf árásarleiðin. Samkvæm allowlist, sem hleypir aðeins samþykktum viðbótum í gegn, getur dregið verulega úr einmitt þessari áhættu.
Ekki yfirtekin fyrr en síðar: ShadyPanda
Enn erfiðara verður það þegar viðbót byrjar ekki sem spilliforrit. Það sýnir ShadyPanda-herferðin sem Koi Security birti í desember 2025. Á um það bil sjö ára tímabili voru byggðar upp vafraviðbætur sem voru í fyrstu virkar og létu lítið fyrir sér fara. Með árunum náðu þær um 4,3 milljónum uppsetninga. Síðar var spyware-virkni bætt í einstakar viðbætur í gegnum uppfærslur. Þannig gat árásaraðilinn treyst á traustið sem þegar var til staðar og á venjulegt uppfærslukerfi vafranna.
Einmitt þar liggur vandinn: viðbót getur verið hrein við samþykkt og samt orðið að áhættu síðar. Allowlist svarar því í fyrstu aðeins spurningunni um hvaða viðbót má setja upp. Hún svarar ekki sjálfkrafa spurningunni um hvort sama viðbót hafi enn sömu virkni sex mánuðum síðar. Háar uppsetningartölur, góðar einkunnir eða fyrri skoðun eru af sömu ástæðu engin varanleg sönnun fyrir öryggi þeirrar útgáfu sem er í notkun núna.
Viðbót þarf ekki að líta út eins og spilliforrit
Þetta verður sérstaklega mikilvægt í fyrirtækjaumhverfi, því viðbætur geta nálgast einmitt þau gögn sem starfsfólk vinnur með daglega. Dæmi um það er Urban VPN Proxy: Koi Security greindi frá því í lok árs 2025 að viðbótin væri notuð af milljónum notenda og gæti safnað efni úr samtölum við AI-þjónustur á borð við ChatGPT, Claude og Gemini og sent það til þriðja aðila.
Tilfellið sýnir mikilvæga grundvallarreglu: viðbót þarf ekki að líta út eins og hefðbundið spilliforrit til að komast yfir afar viðkvæmar upplýsingar. Ef starfsmaður á AI-samtal með trúnaðarupplýsingum í vafranum og uppsett viðbót hefur aðgang að viðkomandi síðuefni, þá eru þessar upplýsingar mögulega innan tæknilegs seilingarfæris viðbótarinnar. Þetta skiptir einmitt máli í fyrirtækjaumhverfi: vafraviðbætur sitja í dag nákvæmlega þar sem starfsfólk vinnur með viðkvæmustu upplýsingarnar: Microsoft 365, CRM-kerfi, innri vefforrit, skýjaumhverfi og AI-aðstoðarmenn.
Þegar lögmæt viðbót verður staðgengill árásaraðilans
Svokallað confused deputy-vandamál gengur svo skrefi lengra. Þar er einingin með forréttindin sjálf ekki illgjörn. Hún hefur hins vegar réttindi sem árásaraðili hefur ekki, og hægt er að fá hana til að beita þessum réttindum í öðru samhengi.
Nýlegt dæmi úr öryggisrannsóknum varðar Claude for Chrome. Öryggisrannsakendur hafa kannað hvernig hægt er að hafa áhrif á forréttindavirkni AI-aðstoðarmanns í vafranum í gegnum efni á síðum eða aðrar viðbætur. Þar voru meðal annars sýnd dæmi þar sem árásaraðili gat fengið aðstoðarmanninn til aðgerða í samhengi notandans. Mikilvægt er að setja þetta í rétt samhengi: þetta er ekki tilfelli af illgjarnri Claude-viðbót. Dæmið sýnir miklu fremur hvaða nýja áhætta verður til þegar lögmæt viðbót með víðtæk réttindi á í sjálfstæðum samskiptum við vefsíður. Fyrir fyrirtæki þýðir það: jafnvel viðbót sem er traustvekjandi út frá virkni og orðspori getur verið raunverulegur árásarflötur.
Hvað fyrirtæki geta gert til varnar
Að stýra viðbótum miðlægt og hleypa aðeins samþykktum viðbótum í gegn er rétti grunnurinn. Gegn herferðum eins og StegoAd getur samkvæm allowlist þegar komið í veg fyrir að óþekktar eða ósamþykktar viðbætur endi yfirhöfuð á fyrirtækjatækjum. Gegn ShadyPanda dugar það eitt og sér hins vegar ekki: viðbótin lét ekkert á sér kræla við upphaflega samþykkt. Og í tilfellum eins og Urban VPN eða misnotanlegum AI-viðbótum hjálpar hreinn spilliforritalisti sömuleiðis aðeins takmarkað, því hugbúnaðurinn þarf ekki að vera flokkaður sem illgjarn til að vera raunveruleg áhætta. Fyrirtæki þurfa þess vegna governance við innganginn og stöðugt eftirlit í rekstri.
Hvað fyrirtæki ættu að gera núna
- Byggja upp yfirlit yfir vafraviðbætur Án slíks yfirlits er ekki hægt að segja neitt áreiðanlegt um hvaða viðbætur eru raunverulega í notkun. Auk heitis og útgáfu ætti sérstaklega að skrá þróunaraðila, vafra og umbeðnar heimildir. Microsoft Defender Vulnerability Management býður með Browser Extensions Assessment upp á slíka skráningu fyrir Edge, Chrome og Firefox á Windows-tækjum.
- Staðla á miðlægt stýrðan fyrirtækjavafra Einsleitur vafri fækkar þeim governance-flötum sem þarf að halda utan um og skapar miðlæga leið til að framfylgja policies. Þá verður líka mun auðveldara að sjá hvaða viðbætur eru notaðar í fyrirtækinu og hverjar þeirra eru yfirhöfuð nauðsynlegar. Hvernig það getur litið út með Microsoft Edge höfum við lýst í sérstakri grein.
- Koma á allowlist með virku samþykktarferli Viðbætur ættu sjálfgefið að vera læstar og aðeins samþykktar markvisst. Tæknilega allowlistin er þó aðeins annar helmingurinn: starfsfólk þarf líka einfalt og gagnsætt ferli til að sækja um þær viðbætur sem það þarf. Allowlist án virks samþykktarferlis verður annars fljótt að hindrun sem notendur reyna að komast fram hjá.
- Verja samþykktar viðbætur enn frekar
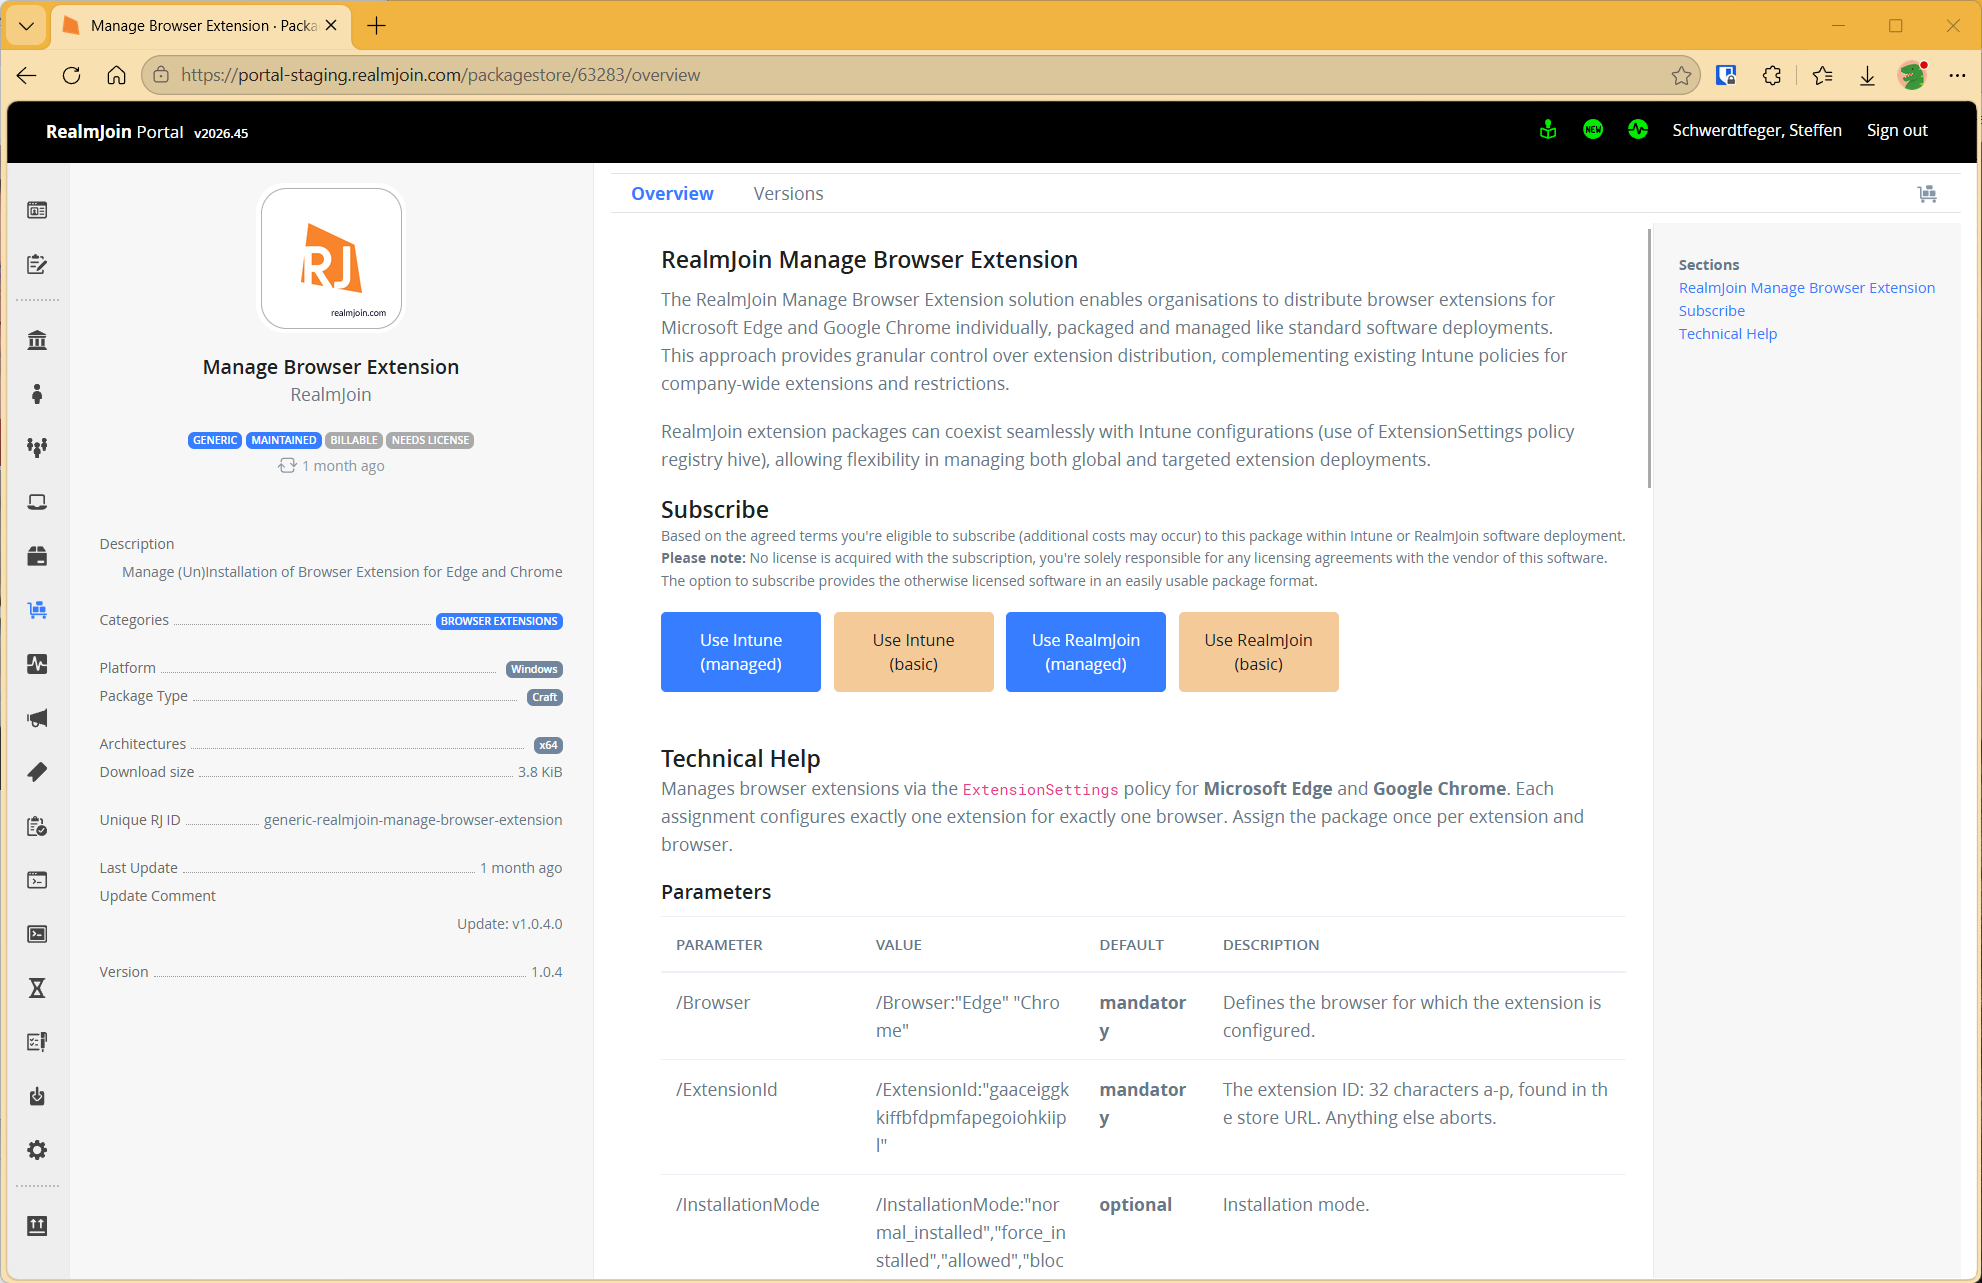
Einnig samþykktar viðbætur ætti að yfirfara reglulega, því traustið til þeirra getur breyst með tímanum. RealmJoin-pakkinn „Manage Browser Extension“ gerir kleift að stýra einstökum viðbótum fyrir Microsoft Edge og Google Chrome markvisst og miðlægt á Windows-tækjum, rétt eins og hefðbundnum hugbúnaðarpökkum. Pakkann má nota samhliða fyrirliggjandi Intune-reglum og hann hentar því vel til að dreifa einstökum viðbótum markvisst á skilgreinda notendahópa. Að auki má stilla lágmarksútgáfu, hegðun í tækjastikunni, leyfðar og læstar URL-slóðir og heimildir með nákvæmum hætti. Með
BlockedHostsmá til dæmis koma í veg fyrir að vafraviðbætur eins og ad blockerar fái aðgang að viðkvæmum fyrirtækjasíðum eða innskráningargáttum. Þannig má nota viðbót án þess að veita henni óþarfan aðgang að vefefni sem sérstaklega þarf að vernda. Vafraviðbætur má með þessu bjóða fram á stýrðan og varinn hátt.
Hvernig við tökum á þessu í CSOC
Fyrir CSOC-viðskiptavini okkar höfum við á grundvelli þessara niðurstaðna þróað tvær detections sem ná yfir ólíka þætti áhættunnar.
Sú fyrri ber uppsettar vafraviðbætur saman við uppfærðan threat-intelligence-gagnagrunn. Hann inniheldur extension-ID sem þegar eru þekkt sem illgjörn eða hafa áður verið greind sem malicious. Detectionin leitar í umhverfi viðskiptavinarins að samsvarandi niðurstöðum. Finnist þekkt illgjörn viðbót verður til viðvörun og málið er metið í gegnum fastmótað ferli.
Sú seinni gengur skrefi lengra og leitar að því sem enn stendur á engum lista. Í stað þess að meta einstakar heimildir einangrað sem góðar eða slæmar sameinum við mörg merki. Þar á meðal eru misnotkunarmöguleikar umbeðinna heimilda, óvenjulegar samsetningar af permissions, mynstur úr þekktum herferðum á borð við credential theft, data exfiltration eða traffic manipulation, hversu sjaldgæf viðbót er innan tækjaflotans og nafnamynstur sem líkja eftir þekktum vörumerkjum eða AI-aðstoðarmönnum. Úr þessum merkjum verður til áhættuskor. Fari það yfir skilgreind mörk metur greinandi málið. Nákvæmum vægjum og viðmiðunarmörkum höldum við vísvitandi fyrir okkur.
Markmiðið er beinlínis ekki að búa til viðvörun við hvert óvenjulegt plugin. Detectionin er hönnuð þannig að meirihluti niðurstaðna er metinn sjálfvirkt og aðeins mál með nægilega sterk samanlögð merki eru send áfram til greinanda. Þannig helst fjöldi handvirkra yfirferða viðráðanlegur og detectionin nothæf í daglegum CSOC-rekstri.
Með þessari nálgun höfum við innan CSOC-þjónustu okkar greint illgjarnar vafraviðbætur hjá nokkrum viðskiptavinum. Viðkomandi viðskiptavinir voru í kjölfarið upplýstir í gegnum fastmótað ferli.
Niðurstaða
Vafraviðbætur eru fyrir löngu hættar að vera jaðarhugbúnaður. Þær eru hluti af venjulegum stafrænum vinnustað og keyra nákvæmlega þar sem stór hluti af samskiptum og gagnavinnslu fyrirtækja fer fram í dag. Um leið hafa þær sums staðar víðtækar heimildir og þeim er breytt í gegnum sjálfvirka uppfærslurás.
Fyrir fyrirtæki þýðir það: ein samþykkt í eitt skipti dugar ekki. Það sem ræður úrslitum er að vita á hverjum tíma hvaða viðbætur eru í notkun, hvaða réttindi þær hafa og hvort hegðun þeirra eða útgáfa breytist. Það þarf ekki að banna vafraviðbætur. En það ætti heldur ekki lengur að fara með þær eins og meinlausar litlar viðbætur. Þær eru hugbúnaður með forréttindi í hjarta nútímavinnustaðarins. Og nákvæmlega þannig ætti líka að verja þær.
Svipaðar færslur
Autopilot Device Preparation verður staðall, Hybrid Join er skilið eftir
Í september mælti Microsoft með Autopilot Device Preparation sem staðli fyrir user-driven Windows-uppsetningar, og nýja ferlið er að sönnu einfaldara ...
Vafraviðbætur sem blindur blettur í fyrirtækjum
Vafraviðbætur eru fyrir löngu orðnar hluti af venjulegum stafrænum vinnustað. Þýðingartól, lykilorðastjórar, VPN, adblockerar, framleiðniverkfæri og nú orðið einkum AI-aðstoðarmenn ...
Hverjir smíðuðu þessa agents?
E7 sameinar E5, Copilot, Entra Suite og Agent 365. En ein leys leysir ekki upp tenant. Hverjir bera ábyrgð á ...
Let´s Gossip the Cloud. Hlaðvarpið okkar um Azure.
Skýjamýtur, Azure-kostnaður, Infrastructure as Code, DevOps og gögn: í hlaðvarpinu okkar The Cloud Gossip ræða Sarah og Lisa við ráðgjafa ...
Endalok MFA-SMS
Hvers vegna fyrirtæki ættu núna að skipta yfir í phishing-resistant og sem mest lykilorðalausar innskráningaraðferðir.
ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt ...
Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...
Fjórum sinnum Leader. glueckkanja í ISG-rannsókninni Þýskaland 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Þýskalandi sem Leader í fjórum fjórðungum: Microsoft Productivity and Business Process Services ...
Úr Rising Star í Leader. glueckkanja í ISG-rannsókninni Sviss 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Sviss sem Leader í fjórðungnum Microsoft AI and Cloud Ecosystem, á sviðunum ...
Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...
Leader og Rising Star. glueckkanja í ISG Cybersecurity-rannsókninni 2026
ISG Provider Lens®-rannsóknin Cybersecurity 2026 útnefnir glueckkanja Leader í fjórðungnum Next-Gen SOC/MDR Services (Midmarket). Á heildarmarkaðnum fyrir Next-Gen SOC/MDR Services ...
The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...
Samningurinn undirritaður: svona fer onboardingið hjá okkur fram
Samningurinn er undirritaður, fyrsta stóra skrefið er að baki. En hvað gerist næst? Við tökum þig með á bak við ...
Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...
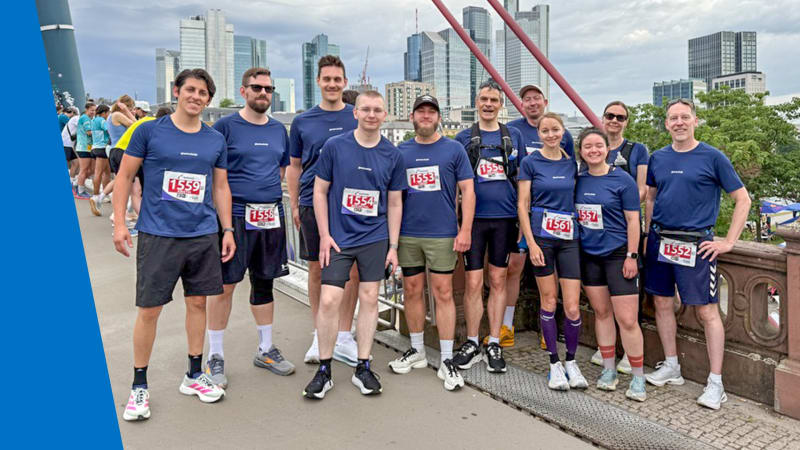
160 kílómetrar fyrir góðan málstað
Ellefu samstarfsmenn, 16 hringir, 160 kílómetrar, þrumuveður og verðlaunasæti: glueckkanja tók þátt í Frankfurter Runden 2026 og gaf fyrir hvern ...