

Global Secure Access Unlocked
Den här bloggen utforskar hur Microsoft Global Secure Access stärker säkerhet och kontroll i vår Managed Red Tenant. Med Entra Internet Access och Private Access kan organisationer säkra administrativa sessioner, upprätthålla Zero Trust och förenkla åtkomsten till moln- och lokala resurser. Verkliga användningsfall och arkitekturinsikter visar hur du skyddar M365-miljöer effektivt.

What is a Managed Red Tenant?
Managed Red Tenant kombinerar vår omfattande erfarenhet av managed services med beprövade blueprints inom områdena workplace, Azure och säkerhet.
Resultatet: en isolerad, helt molnbaserad as-code-hanterad miljö som effektivt skyddar administrativa användare och endpoints – även i målmiljöer med flera Microsoft Entra-tenants och Active Directory-domäner.
Vår lösning bygger på inbyggda, molnbaserade identitets- och säkerhetsfunktioner från Microsoft och följer strikt Zero Trust-principerna.
Global Secure Access as Security Service Edge
Vi har integrerat de senaste nyheterna från Global Secure Access i olika komponenter av Managed Red Tenant för att stärka säkerheten vid åtkomst till Virtual Access Workstations (VAW:ar) och för att skydda och begränsa utgående privilegierad åtkomst.
Microsoft Entra Internet Access
fungerar som en identitetscentrerad Secure Web Gateway (SWG) och har implementerats för att blockera publik internetåtkomst och begränsa anslutningar till enbart privilegierade gränssnitt och den behöriga organisationens tenant-miljöer. Ytterligare funktioner, som Universal Conditional Access Evaluation (CAE), möjliggör blockering av åtkomst i nära realtid.
Microsoft Entra Private Access
fungerar som en identitetscentrerad Zero Trust Network Access-lösning (ZTNA) och är kärnan i vårt sätt att erbjuda säker och privat åtkomst till VAW:ar. Integrationen i vår lösning lägger till ett extra skyddslager för privilegierade sessioner på AVD-baserade endpoints genom att upprätthålla Conditional Access på den åtkommande klienten innan anslutning till VAW:en etableras. Att säkra åtkomst och tillämpa Zero Trust-principen för att hantera privata eller lokala resurser är ytterligare ett användningsfall där vi drar nytta av Private Access.
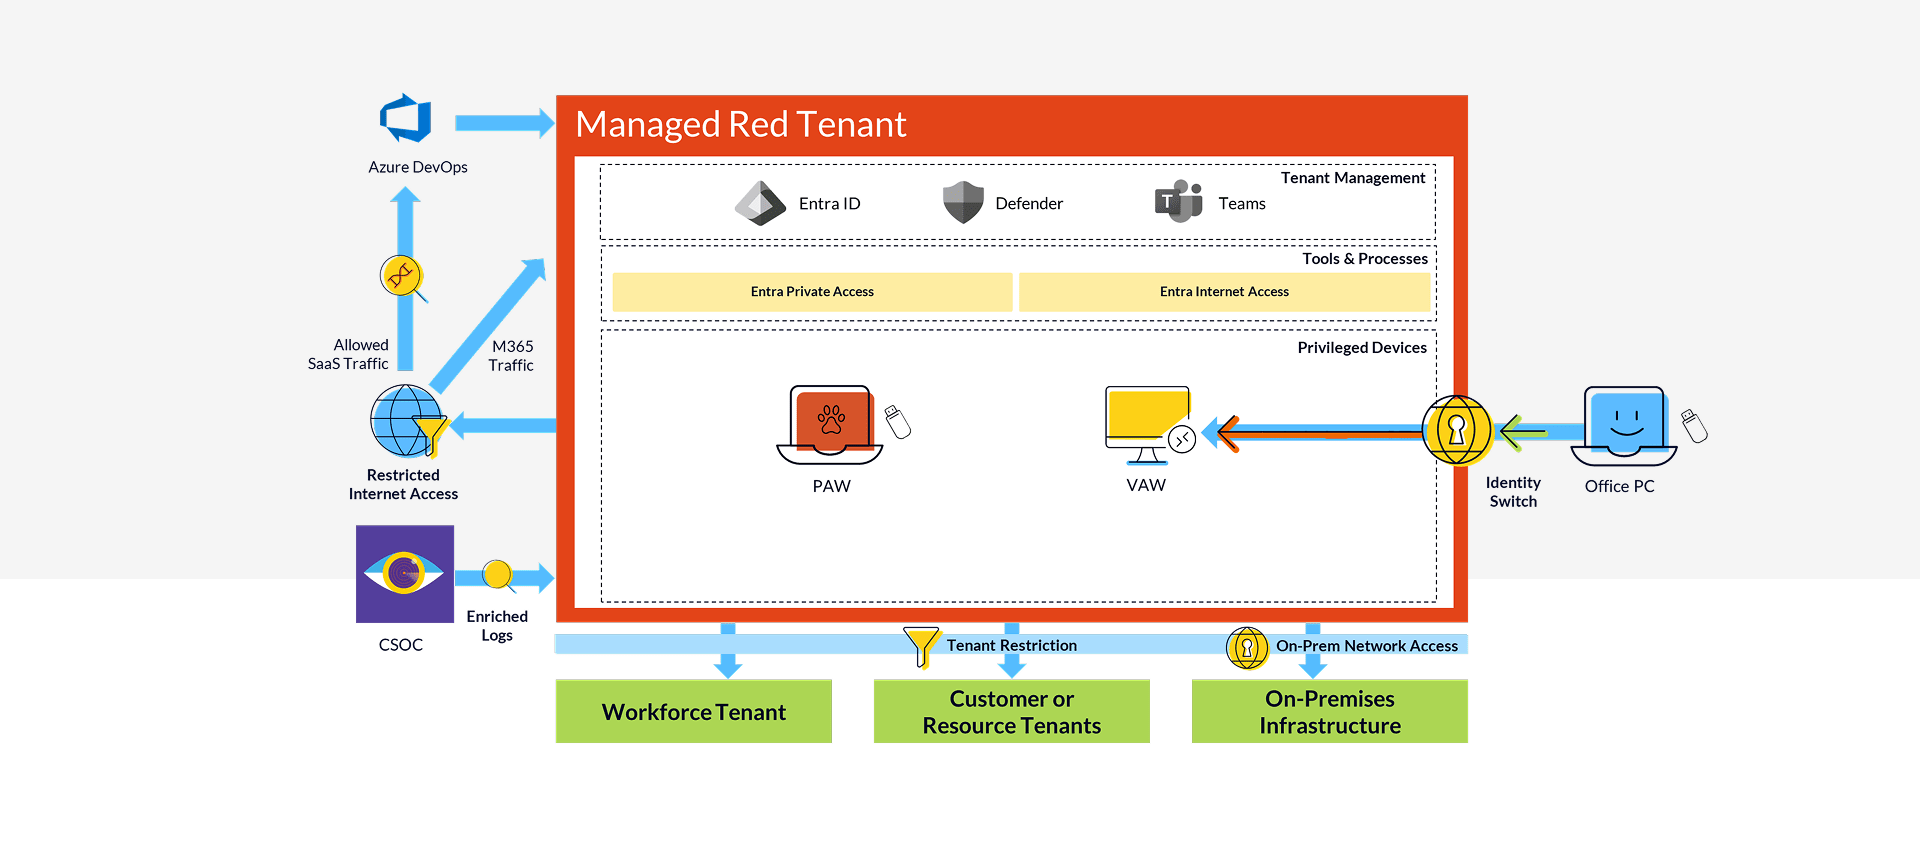
Use Cases for Global Secure Access in the Managed Red Tenant
Global Secure Access är en av kärnkomponenterna i designen av vår Managed Red Tenant, och vi ser fram emot att lyfta både säkerhet och användbarhet till en ny nivå. Mervärdet blir tydligast när man tittar på de enskilda användningsfallen, som vi visar upp i den här bloggen.
Access to Virtual Access Workstations
Vissa organisationer väljer att inte utrusta alla administratörer med fysiska Privileged Admin Workstations (PAW:ar). För dessa lågprivilegierade administratörer erbjuder vi det vi kallar Virtual Access Workstations (VAW:ar).
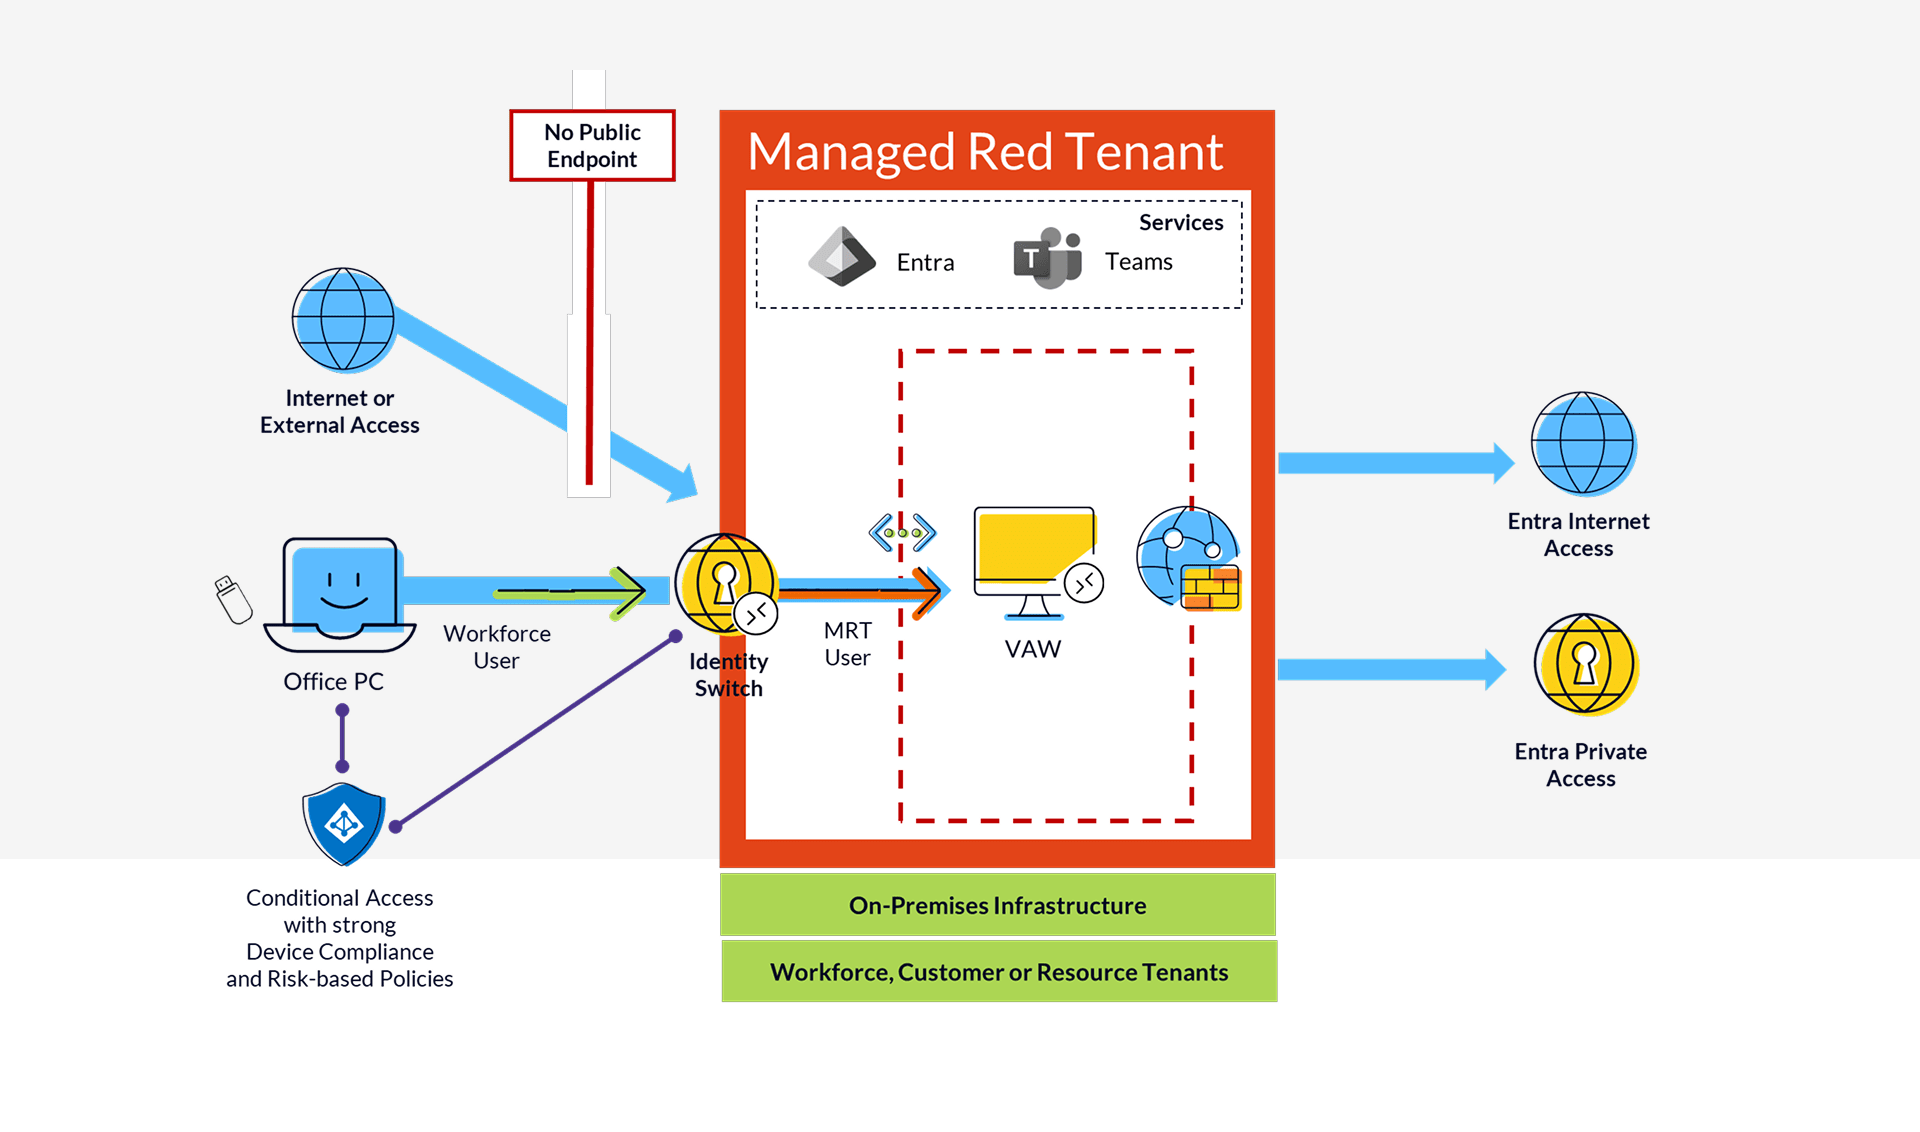
Det mest kritiska här är säker åtkomst till VAW:arna, och vi anser det avgörande att etablera en hög säkerhetsnivå – där Entra Private Access spelar en nyckelroll.
Administratörer ansluter till VAW:arna från sina enterprise-enheter och loggar in med sitt konto från Managed Red Tenant. På grund av denna identitetsväxling kommer den åtkommande användaren från en annan tenant än den ursprungliga enheten och kan inte presentera en device compliance-status.
Därför använder vi Global Secure Access för förautentisering med den ursprungliga användaren från enheten. Eftersom våra VAW:ar inte exponerar publika endpoints och endast är åtkomliga via Entra Private Access kan vi säkra nätverksåtkomsten i mycket hög grad. Conditional Access i workforce-miljön upprätthåller stark användar- och enhetsautentisering, inklusive device compliance och riskbaserade kontroller.
Secure Web Filtering
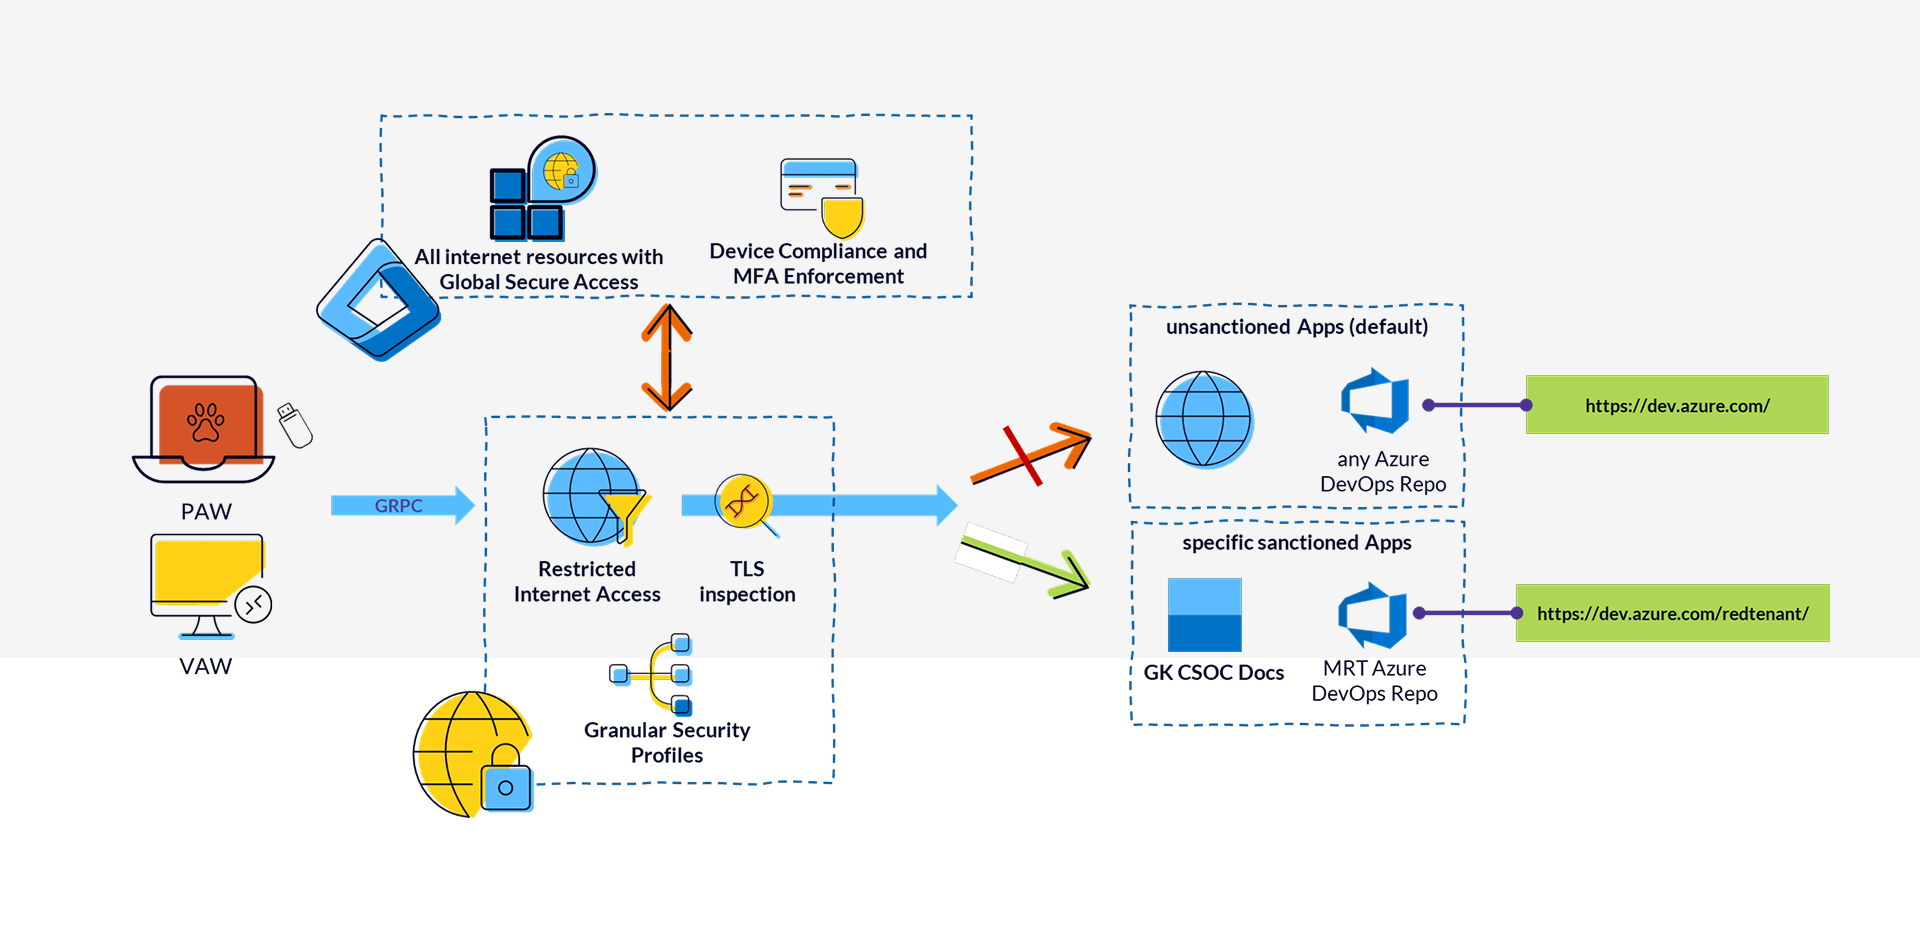
Ett centralt kännetecken för administrativa enheter är deras strikt begränsade åtkomst till applikationer, utformad för att minimera attackytan så mycket som möjligt. Medan lokala lösningar som proxy.pac-filer eller delade centraliserade proxyservrar (inte T0-exklusiva) tidigare var vanliga, har vi valt Entra Internet Access för enheter inom Managed Red Tenant.
- Internetåtkomst tillåts endast från compliant-enheter och efter stark användarautentisering
- Åtkomst begränsas till uttryckligen godkända URL:er, och eftersom HTTPS-trafik (där det är möjligt) dekrypteras och inspekteras går det även att begränsa åtkomsten till specifika sökvägar – till exempel inom Azure DevOps eller GitHub
Tenant Restrictions for SaaS Services and Administrative Interfaces
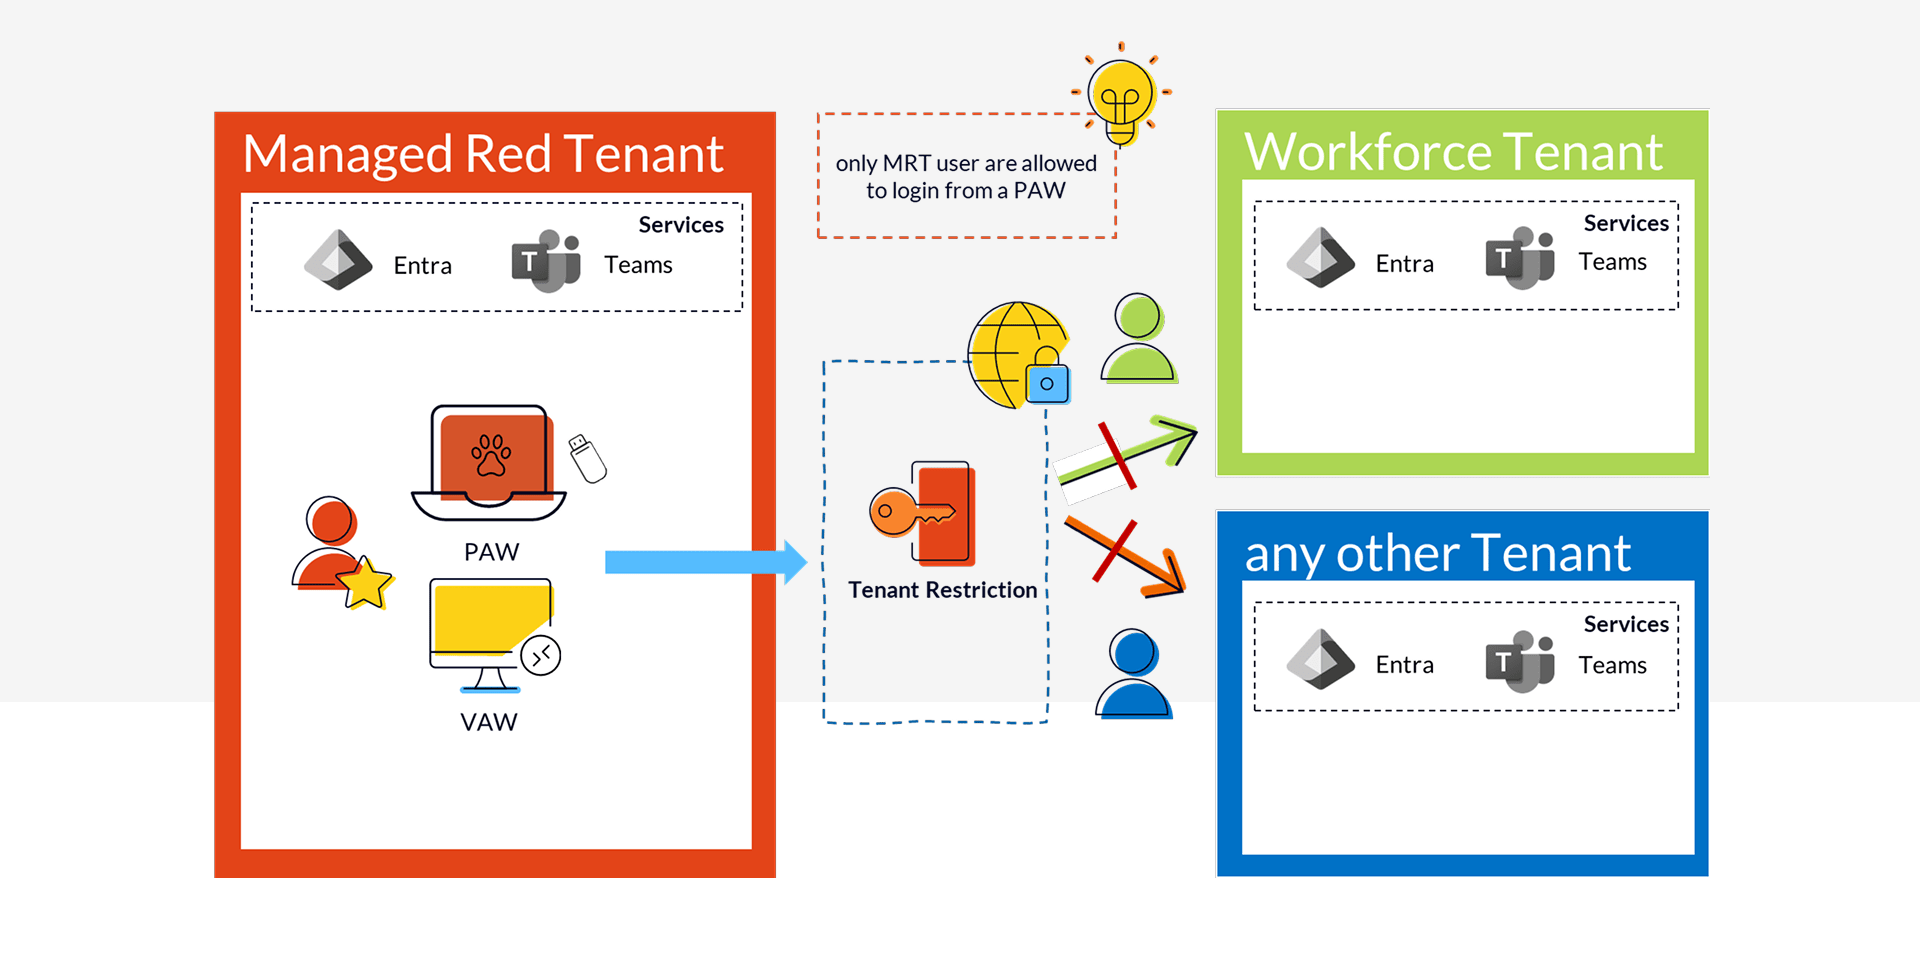
I SaaS-tjänster och administrativa gränssnitt är det vanligt att URL:er är identiska över alla tenants, vilket gör dem svåra att kontrollera med webbfiltreringsmetoderna som beskrivs ovan.
För att säkerställa att endast konton från Managed Red Tenant kan logga in på Microsofts godkända portaler från en administrativ enhet utnyttjar vi Tenant Restriction-funktionen i Global Secure Access.
Via Entra Internet Access signaleras till Entra ID vilka tenants som är tillåtna för inloggning. Detta garanterar att alla policyer från Managed Red Tenant upprätthålls och att administrativ åtkomst sker uteslutande via B2B-samarbete.
On-Premises Access
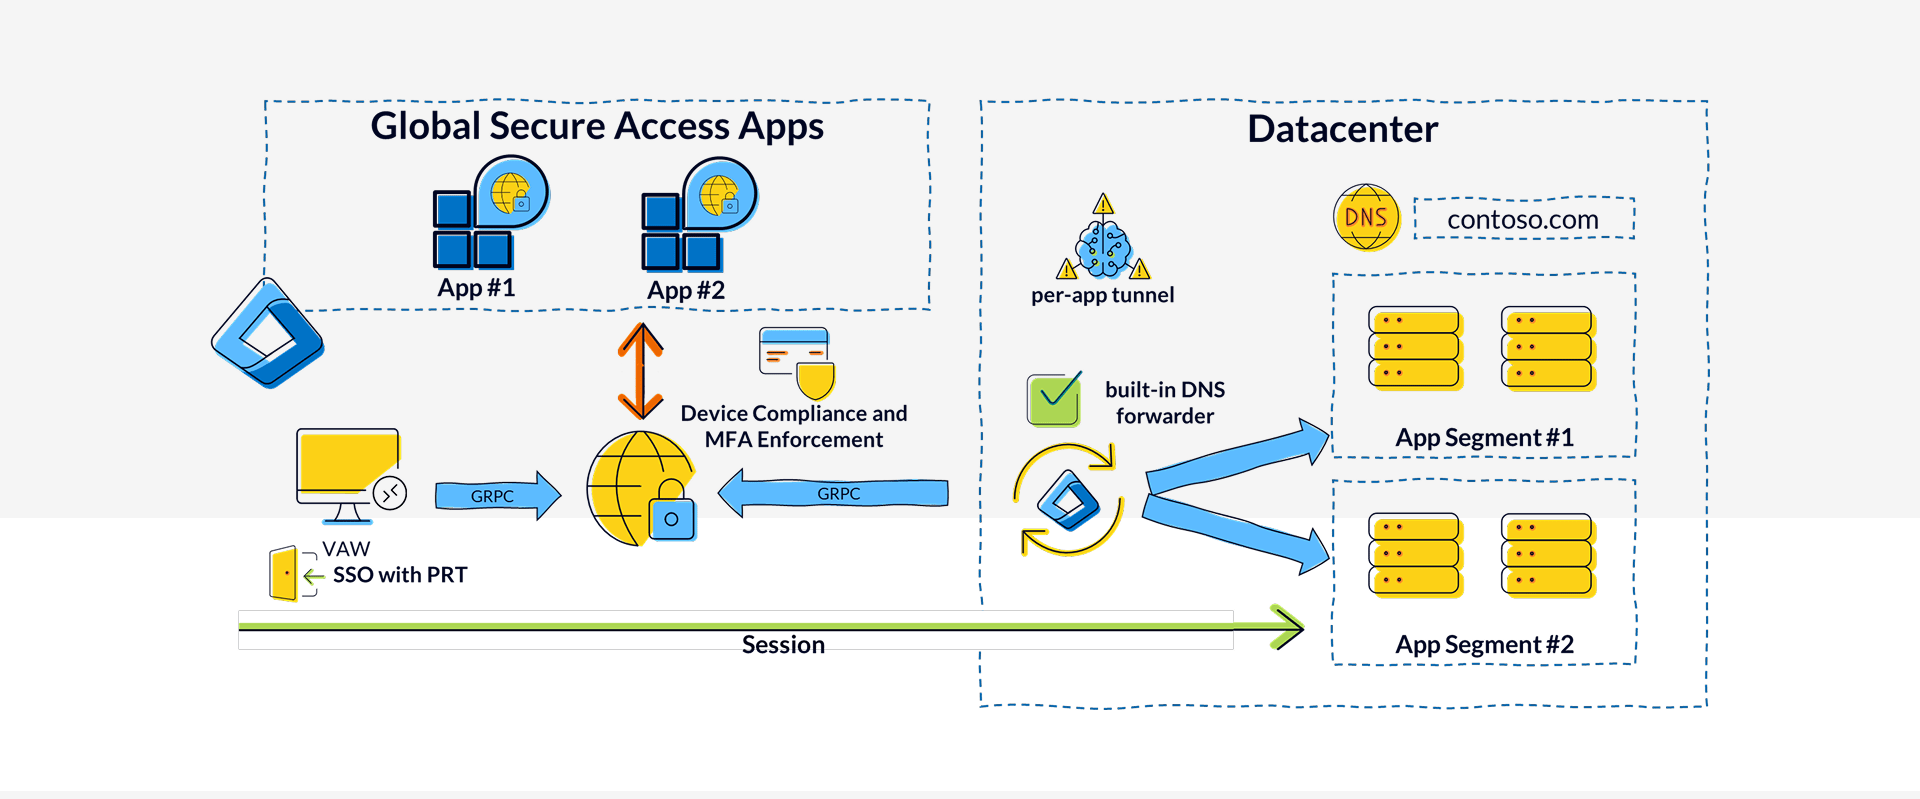
En Managed Red Tenant kan förstås även användas för att administrera lokala miljöer och IaaS-miljöer, vilket kräver säker åtkomst till datacentren. Entra Private Access ger oss Zero Trust Network Access som kombinerar säkerhetsstandarder i toppklass med en flexibel arkitektur och stark prestanda.
Åtkomst till datacenter och IaaS-miljöer bygger på robust användar- och enhetsautentisering, inklusive device compliance och riskbaserade kontroller.
Att hantera enskilda mål som app-segment möjliggör granulär åtkomstkontroll, som automatiseras med Entra Governance-funktioner. Detta utvidgar funktioner som redan används brett i Managed Red Tenant – som Just-In-Time-administration och godkännandeflöden – till nätverkslagret.
Revocation Access in Near Real-Time
Zero Trust innebär också att vara beredd att snabbt och effektivt begränsa hot – även inom den säkraste arkitekturen – och att isolera komprometterade komponenter.
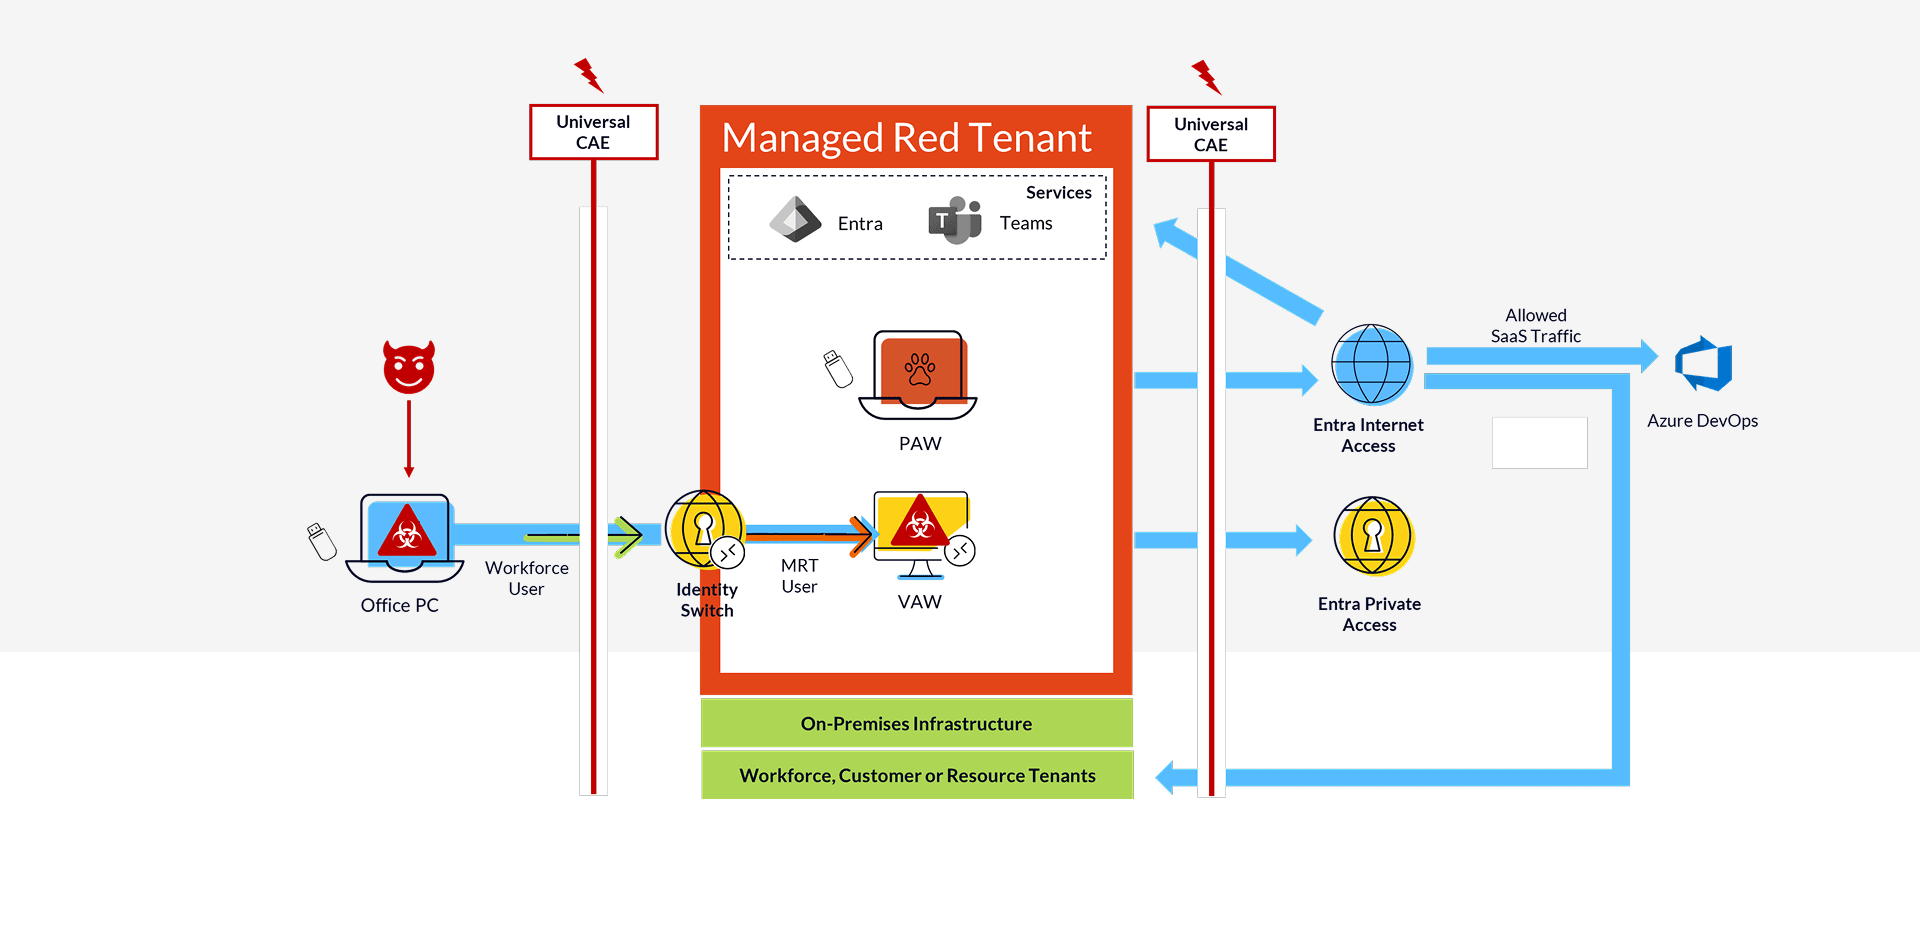
I en Managed Red Tenant-miljö är vi inte bara förberedda på att användare och enheter inom själva tenanten komprometteras, utan även på det (mest sannolika) scenariot där en attack utgår från en administratörs kontors-PC och sedan sprids till Virtual Admin Workstation.
Tack vare funktionen Universal Continuous Access Evaluation (CAE) i Global Secure Access utlöses följande åtgärder automatiskt:
- Åtkomst till Virtual Admin Workstation via Entra Private Access avbryts om till exempel användarens risknivå för kontot i Workforce Tenant sätts till High
- Åtkomst till administrativa gränssnitt och datacentermiljön återkallas om till exempel sessionerna för kontot i Managed Red Tenant avslutas
Dessutom kan full isolering av alla enheter och konton inom Managed Red Tenant startas när som helst av den integrerade CSOC-tjänsten.
Enriched Sign-Ins and Token Insights
Utöver sina många funktioner för åtkomstkontroll är Global Secure Access en verklig game changer när det gäller loggning. Vi får betydligt mer telemetri från nätverkslagret och kan korrelera den med befintliga sign-in- och auditloggar.
Detta gör det möjligt för vårt CSOC att identifiera vilka åtgärder som fortfarande utfördes efter att containment utlösts – till exempel i fall där inte alla tokens stödde Continuous Access Evaluation (CAE).
Final thoughts
Den här bloggen publiceras tillsammans med ett webbsänt föredrag där vi utforskar Managed Red Tenant, Global Secure Access, integrationsprocessen och de relevanta användningsfallen, med stöd av live-demos.
Om den här bloggen har väckt ditt intresse rekommenderar vi dig verkligen att ta del av webbsändningen. Och självklart hör vi alltid gärna från dig direkt.

Global Secure Access Unlocked: verklig implementering i Managed Red Tenant
I Managed Red Tenant upprätthåller vi en strikt separation för privilegierad åtkomst. Live-demos visar hur vi säkrar administrativa arbetsflöden med Global Secure Access.
I vår engelskspråkiga session får du lära dig:
- Hur PAW:ar och VAW:ar med identitetsväxling skapar säkra administratörsarbetsstationer
- Hur Tenant Restrictions och Cross-Tenant Access Policies bara tillåter behörig åtkomst
- Hur Per-App Tunnels och Continuous Access Evaluation ersätter traditionella VPN:er
- Hur Just-in-Time-administration fungerar i praktiken med Microsoft PIM
Liknande inlägg

Slutet för MFA-SMS
Varför företag nu bör gå över till phishingresistenta och så långt möjligt lösenordsfria inloggningsmetoder.

ClickFix. När användaren är exploiten, och hur ni stoppar det
ClickFix gör användare till sin egen angripare: ett förfalskat CAPTCHA, en copy-paste, och skadlig kod körs i minnet utan att ...

Admin och vardag på samma dator? Game Over.
Varför en tenant inte räcker för CIO:er, och varför den andra sällan tänks med. Managed Red Tenant separerar administrativt arbete ...

Fyra gånger Leader. glueckkanja i ISG-studien Tyskland 2026
ISG Provider Lens®-studien 2026 positionerar glueckkanja i Tyskland som Leader i fyra kvadranter: Microsoft Productivity and Business Process Services och ...

Från Rising Star till Leader. glueckkanja i ISG-studien Schweiz 2026
ISG Provider Lens®-studien 2026 positionerar glueckkanja i Schweiz som Leader i kvadranten Microsoft AI and Cloud Ecosystem, inom områdena Azure ...

Outbreak. Vad OpenAI/Hugging-Face-incidenten avslöjar och vad den inte avslöjar
En AI-agent bryter sig ut ur sin testmiljö, hittar en zero-day och hackar ett annat företag. Låter som filmmanus, men ...

Leader och Rising Star. glueckkanja i ISG:s cybersecurity-studie 2026
ISG Provider Lens®-studien Cybersecurity 2026 utser glueckkanja till Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I totalmarknaden för Next-Gen SOC/MDR ...

The Holy Trinity: vad AI verkligen behöver för att arbeta
Ett tillverkande företag vill veta vilka av dess 14 000 SKU:er som faktiskt är lönsamma. Svaret ligger i tre system ...

Kontraktet är påskrivet: så går din onboarding till hos oss
Kontraktet är påskrivet, det första stora steget är taget. Men hur går det vidare nu? Vi tar med dig bakom ...

Microsoft Frontier Partner: vi hör till
Sedan en tid tillbaka finns det en ny topputmärkelse i Microsoft AI Cloud Partner Program, Frontier Partner Badge. Microsoft tilldelar ...

160 kilometer för ett gott ändamål
Elva kollegor, 16 varv, 160 kilometer, ett åskoväder och en pallplats: glueckkanja var med på Frankfurter Runden 2026 och skänkte ...

Anatomin hos en okänd AMOS Stealer: Från larm till immunitet på timmar
En hittills odokumenterad AMOS-Stealer-variant komprometterade en macOS-endpoint. Inga kända hashvärden, inga C2-data i offentliga databaser. Vårt SOC monterade ner sex ...

Därför bör Edge vara er enda Corporate Browser
Inget företag har egentligen valt Chrome; den fanns bara där, med egen synklogik, egen kontohantering, eget policygränssnitt. Microsoft Edge däremot ...

Ett adminkonto var allt som krävdes.
Den 11 mars 2026 raderade Handala enheter i 79 länder, och allt som krävdes för det var ett komprometterat Intune-adminkonto. ...

Sex Agents. Fyra veckor. Skarp drift.
Sex företag, fyra veckors byggfas, sex fungerande AI Agents – det var den första glueckkanja AI Agent Hackathon. Kiekert, Dr. ...