Copilot leest wat jij mag lezen. Niet altijd een goed plan.
Wat Copilot en agents in jouw tenant vinden, staat niet in de Microsoft-documentatie. Het staat in je permissies. Wij zorgen ervoor dat beide kloppen.

Vóór Copilot had oversharing geen merkbare gevolgen, omdat geen mens de tijd had om alle documenten van een gemiddeld bedrijf door te zoeken. Copilot heeft die tijd wel. Hij heeft er seconden voor nodig, en hij zoekt niet naar problemen, hij vindt ze gewoon, omdat hij toegang heeft tot alles wat de betreffende gebruiker via Microsoft Graph mag lezen, en in de meeste tenants mag de gemiddelde medewerker statistisch gezien rond de 130.000 bestanden lezen die nooit voor hem bedoeld waren. Het eerste effect na een Copilot-rollout is daarom meestal niet meer productiviteit, maar ongewenste transparantie.
Dat is geen argument tegen Copilot. Het is een argument voor de juiste volgorde. Permissies, sensitivity labels, DLP-policies, de configuratie van het Copilot Control System en de vraag welke admin centers vóór de eerste rollout relevant zijn: dat huiswerk bestond vóór Copilot net zo goed als daarna, alleen was de aanleiding om het systematisch aan te pakken nooit zo concreet als nu. Copilot is in die zin geen probleem, maar een gelegenheid om de tenant zo in te richten als hij altijd al had moeten zijn.

Wat Copilot is, wat een agent is en waarom het verschil uitmaakt
Het onderscheid dat Microsoft tussen Copilot en agents maakt, is technisch precies, maar in de communicatie vaak vaag, waardoor bedrijven of te veel verwachten of aan het verkeerde eind beginnen. De eenvoudigste scheidslijn loopt via de vraag naar autonomie.
M365 Copilot en Copilot Chat zijn interactieve assistenten die vragen beantwoorden, content samenvatten en teksten opzetten, altijd op basis van wat de gebruiker via Microsoft Graph mag lezen. Ze handelen niet, ze ondersteunen. Declarative Agents, dus SharePoint-agents of agents uit de Agent Builder, breiden die aanpak uit met een afgebakend, vooraf gedefinieerd kennisdomein, maar nemen geen zelfstandige beslissingen en voeren geen systeemacties uit.
Echt autonoom worden agents pas als Custom Engine Agents, gebouwd in Copilot Studio, Power Platform of Azure AI Foundry: die kunnen event-driven worden getriggerd, communiceren met externe services en voeren acties uit zonder dat een mens elke stap hoeft te bevestigen. Wie dat verschil niet kent, bouwt agents voor taken die een simpele Copilot-prompt net zo goed afhandelt, of verwacht van een Declarative Agent een autonomie die architectonisch niet is voorzien.

Copilot en agents vragen om een platform dat daarop is ingericht
Copilot benadert via Microsoft Graph de gegevens die de gebruiker mag lezen, en agents opereren binnen de systeemgrenzen die het betreffende platform definieert. Zijn die grenzen nooit expliciet gezet, omdat de tenant historisch is gegroeid en nooit is ontworpen voor AI-toegang, dan werken Copilot en agents technisch wel, maar in een omgeving die noch voor performance noch voor governance is geoptimaliseerd.
Onze Cloud Workplace Foundation legt de M365-basis die Copilot nodig heeft: rechtenstructuur, Sensitivity Labels, DLP en governance-beleid, niet achteraf erop gezet, maar vanaf het begin geïntegreerd. Voor agents die in Azure opereren geldt hetzelfde: de Azure Foundation en de Azure Container Foundation zorgen ervoor dat de ondergrond deugt voordat er gebouwd wordt. Wie agents deployt in een omgeving zonder die basis, bouwt op zand.
Ons aanbod

Microsoft 365 Copilot Workshop
Van de eisen tot de roadmap: in drie dagen bereiden wij jullie organisatie voor op het gebruik van M365 Copilot.
glueckkanja AI Agent Hackathon
Jullie brengen een use case mee, wij begeleiden jullie van de architectuur tot het deployment. Aan het einde draait de agent in jullie omgeving.
Meer over Copilot en agents

Zes agents. Vier weken. Echt in productie.
Zes bedrijven, vier weken build-fase, zes werkende AI agents: dat was de eerste glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...
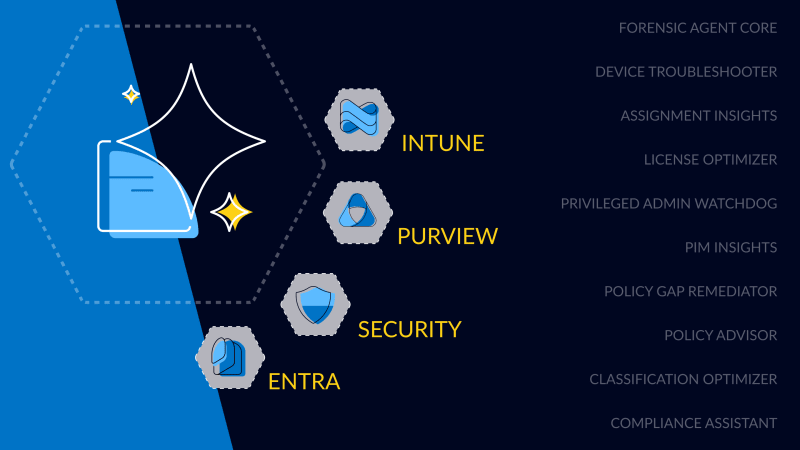
Als een van de eersten wereldwijd: glueckkanja Security Copilot Agents
glueckkanja hoort bij de eerste partners in de Microsoft Security Store Preview en levert vanaf de start tien Microsoft-native Security ...

Global Secure Access Unlocked
Deze blog laat zien hoe Microsoft Global Secure Access de security en controle in onze Managed Red Tenant versterkt. Met ...
Daarom heb je een solide infrastructuur nodig om in 2025 agent-ready te zijn
Voordat Microsoft 365 Copilot Agents echte waarde leveren, moet de basis kloppen: opgeruimde data, correcte permissies en een betrouwbare infrastructuur. ...
Microsoft 365 Copilot veilig invoeren: dit moet je weten
Ook in 2025 blijft kunstmatige intelligentie, en Microsoft 365 Copilot in het bijzonder, een centraal thema. Veel organisaties staan voor ...