

Microsoft 365 Copilot veilig invoeren: dit moet je weten
Ook in 2025 blijft kunstmatige intelligentie, en Microsoft 365 Copilot in het bijzonder, een centraal thema. Veel organisaties staan voor de pilot of de invoering van deze technologie. Hoort jouw organisatie daarbij, dan hebben we de belangrijkste basispunten op een rij gezet die je vooraf moet controleren of inrichten. Vooral belangrijk is een grondige blik op security en privacy, zodat de implementatie veilig verloopt. In dit artikel lees je waar het daarbij op aankomt om Microsoft Copilot goed te gebruiken.

Overzicht
- Oversharing kennen & beheersen
- SharePoint Advanced Management
- Basisbeveiliging in de tenant inrichten
- Office-applicaties actualiseren
- Privacy & gegevensbeveiliging
Oversharing kennen & beheersen
De term “oversharing” valt de laatste maanden vaak, maar wat die precies betekent in het kader van de voorbereiding van Microsoft 365 en de invoering van Copilot, blijft meestal onduidelijk.
Wat is oversharing?
Oversharing, het te ruim delen van data, betekent dat mensen bij data kunnen die ze eigenlijk niet zouden mogen zien. Dat probleem ontstaat meestal door onvoldoende controle over data. Een IT-magazine kopte in november 2024: “Copilot laat medewerkers de e-mails van hun bazen lezen”. Die bewering is feitelijk onjuist, want dergelijke incidenten komen niet door Copilot, maar door ontoereikende datacontrole en oversharing.
Microsoft Copilot werkt op de data die de gebruiker zelf ter beschikking heeft. Copilot krijgt geen extra rechten, maar gebruikt een index die het eenvoudiger maakt om informatie tegen te komen of dingen te vinden waarvan je niet wist dat je er toegang tot had.
Soorten Microsoft Teams
Bij Teams maken we onderscheid tussen private en publieke teams. Staan er gevoelige of beschermde documenten in publieke teams, dan kan iedereen in de organisatie ze inzien en indexeert Copilot ze dus ook.
Er is in principe niets tegen het gebruik van publieke teams, ook niet tegen veel publieke teams. Belangrijk is alleen dat de informatie en documenten die je daarin deelt, ook echt voor iedereen toegankelijk mogen zijn.
Aanbeveling
Controleer regelmatig welke data in jullie teams staat en ruim op waar dat nodig is. Vaak gaat het om erfenissen uit bijvoorbeeld de begintijd van Microsoft Teams die in de loop van de jaren zijn gegroeid.
Toegang tot data in SharePoint Online
De documenten in publieke teams staan zoals bekend ook in SharePoint. Naast de teamsites in SharePoint bestaan er daarnaast losstaande SharePoint-sites en -bibliotheken, en ook daar hebben vaak alle of veel medewerkers toegang.
Aanbeveling
Controleer de toegangs- en rechteninstellingen op de belangrijke SharePoint-sites. Daar verschuilen zich vaak “Everyone”-objecten in de groepen van de “Site visitors”.
Documenten en mappen (vanaf nu) goed delen
Een andere veelgemaakte fout zijn de zogenoemde “Everyone Except External”-links waarmee documenten of mappen worden gedeeld.
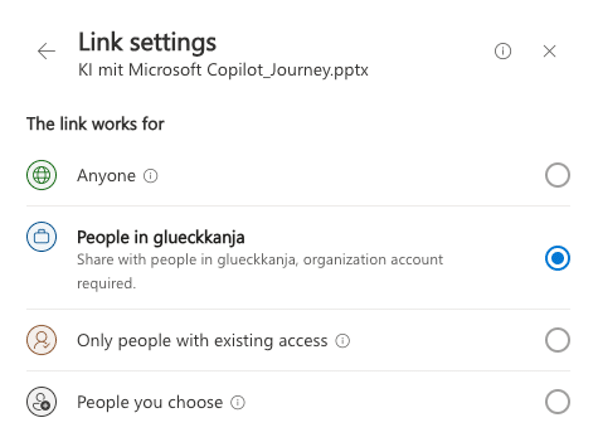
Praktisch, maar riskant: kies je bij het delen van een document het linktype “People in your organization”, dan krijgt iedereen die de link gebruikt toegang tot het bestand, en daarmee ook Copilot, want die werkt altijd in de gebruikerscontext.
 {: .post__screenshot}
Zulke links op complete mappen, waarvan de inhoud over maanden of jaren verandert, leiden regelmatig tot oversharing-incidenten. Dit linktype blijft belangrijk en praktisch, maar het hoort niet de standaardinstelling te zijn. Met één eenvoudige ingreep los je dat op.
Aanbeveling
In het SharePoint-admincenter vind je onder “Policies” het onderdeel “File and folder links”. Zet de standaardinstelling daar op “Specific people”. De optie “Only people in your organization” wordt dan alleen nog beschikbaar als iemand die bewust aanklikt.
 {: .post__screenshot}
SharePoint Advanced Management
Een nieuwe, centrale manier om het volledige potentieel te benutten zijn de functies van SharePoint Advanced Management. Die zitten sinds 1 januari 2025 in alle M365 Copilot-licenties. Of je nu 1 of 10.000 M365 Copilot-licenties hebt, SharePoint Advanced Management is nu inbegrepen.
SharePoint Advanced Management bevat een groot aantal functies rond data oversharing, governance en security. Tot nu toe moest je deze add-on apart licentiëren, waardoor er nauwelijks aandacht voor was. De functies en mogelijkheden die erin zitten, zijn echter aanzienlijk en waren altijd al een zinvolle aanvulling op het beheer en de voorbereiding van SharePoint Online met het oog op de invoering van kunstmatige intelligentie zoals Copilot. Microsoft beschrijft 4 pijlers die SAM ondersteunt:
| Thema | Beschrijving |
|---|---|
| Wildgroei aan content beheren | Beheerders ondersteunen bij het beheren van een steeds groeiend aantal bestanden |
| Oversharing voorkomen | Oversharing herkennen en voorkomen, bijvoorbeeld bij verbroken overerving van rechten |
| Toegang van Copilot tot content beheren | Tools om in realtime te bepalen welke documenten Copilot mag benaderen en welke niet |
| Beheer van de documentlifecycle | Ondersteuning bij het monitoren en sturen van actieve en inactieve SharePoint-content |
Aanbeveling
Wie op dit moment met M365 Copilot bezig is, raden we aan deze functies te activeren en te gebruiken. Daarbij gaat het vooral om Data Access Governance, Site Lifecycle Management en Restricted Access Control Policy, plus de functies waarvan een deel nog in preview is (Oversharing Baseline Report en Restricted Content Discoverability Policy).
Meer details over SharePoint Advanced Management vind je op de officiële pagina van Microsoft.
Basisbeveiliging in de tenant inrichten
Naast de toegang van Copilot tot data moeten we ervoor zorgen dat de tenant volledig is beveiligd. Met de inzet van kunstmatige intelligentie is dat uiterlijk nu onvermijdelijk. Er bestaan talloze maatregelen om dat te doen, hieronder een overzicht met de belangrijkste punten.
Zero Trust invoeren
De term Zero Trust is inmiddels overal te horen en je bent hem waarschijnlijk zelf al tegengekomen. Wat het precies betekent, en dan vooral in de context van Copilot, laat zich kort samenvatten: Zero Trust betekent hier dat niemand generieke toegang tot alles krijgt, maar alleen tot de resources die op dat moment nodig zijn. Dat principe, bekend als least privileged access, is essentieel om data en systemen tegen onbevoegde toegang te beschermen. Het sluit direct aan op onderwerpen als oversharing, omdat het erom gaat alleen de noodzakelijke informatie vrij te geven.
Zero Trust blijft echter niet beperkt tot SharePoint. Het raakt ook de toegang tot e-mail in Outlook, klantinformatie in het CRM-systeem en andere gevoelige gebieden. Met de toenemende integratie van Copilot en kunstmatige intelligentie in Microsoft 365 en daarbuiten wordt dit concept alleen maar belangrijker. Hoe eerder jij en je team je erin verdiepen, hoe beter jullie zijn voorbereid op de toekomst.
Zero Trust: vooral belangrijk voor beheerders
Voor admins is het onderwerp nog belangrijker: met de komst van Copilot in de admincenters en van Security Copilot wordt het onvermijdelijk om administratieve toegang te beveiligen. Tools als Privileged Identity Management (PIM) zijn daarbij bepalend, zodat adminrechten alleen worden uitgedeeld wanneer ze echt nodig zijn, en dan nog uitsluitend tijdelijk en onder strikt toezicht.
Multifactorauthenticatie en Conditional Access: een must
Een ander kernelement van beveiliging is het inrichten van multifactorauthenticatie (MFA) en Conditional Access voor alle Entra ID-accounts in Microsoft 365. Microsoft duwt deze instellingen steeds sterker door, dus zorg ervoor dat alle accounts in je organisatie op die manier zijn beveiligd.
Technisch gezien heeft het gebruik van Copilot niets direct met MFA of Conditional Access te maken. Het gaat erom zeker te weten dat degene die zich aanmeldt ook echt is wie hij zegt te zijn, want het zou fataal zijn als een aanvaller toegang krijgt tot een krachtige AI-assistent.
Beveiliging is meer dan de basis
Zero Trust, MFA en Conditional Access zijn natuurlijk pas het begin. Een echt veilige tenant omvat veel meer aspecten. Microsoft biedt een breed pakket aan securityoplossingen, waaronder de Microsoft Defender-producten, Entra ID, Sentinel en nog veel meer. Met die tools bescherm je je organisatie beter en dicht je beveiligingslekken.
Aanbeveling
Heb je hulp nodig bij de uitvoering of weet je niet waar je moet beginnen, dan helpen we je graag verder. Beveiliging is een traject, en we begeleiden en ondersteunen je bij de juiste stappen om je organisatie te beschermen.
Meer over ons Security Consulting-aanbod Meer over ons Cloud Security Operations Center
Office-applicaties actualiseren
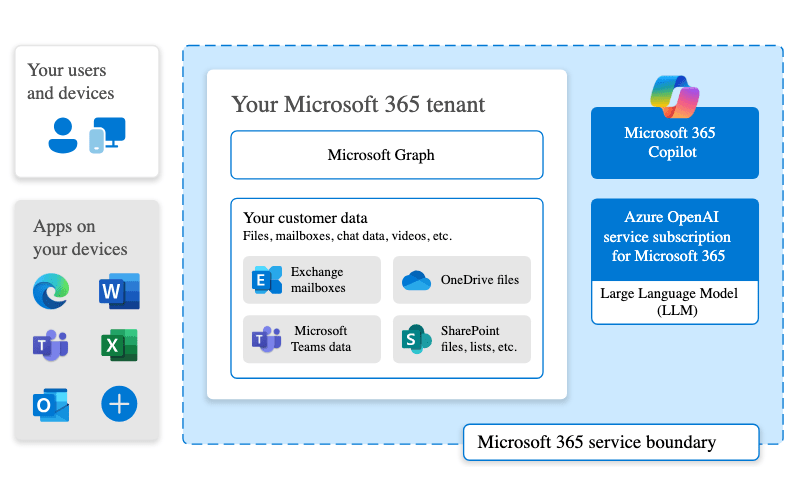
De volledige waarde van Microsoft Copilot komt pas naar voren door de integratie van de AI-assistent in de geïnstalleerde Office-applicaties (M365 Apps). Dat zijn op dit moment Word, Excel, PowerPoint, OneNote, Outlook en Teams.
 {: .post__screenshot}
Microsoft maakt echter onderscheid in de beschikbaarheid en de functies van Copilot per versie van de geïnstalleerde apps. Staat bij gebruikers bijvoorbeeld de Semi-Annual Enterprise Channel ingesteld, dan zijn de AI-features van Microsoft voor hen niet beschikbaar.
Aanbeveling
Zorg ervoor dat jullie Office-apps minimaal de Monthly Enterprise Channel gebruiken, idealiter de Current Channel. Alleen dan zijn Copilot en de nieuwste functies daadwerkelijk beschikbaar.
Dat is echter maar een deel van het geheel. Onderwerpen als application lifecycle management en de inzet van moderne softwarebeheerplatformen spelen een bepalende rol, vooral in combinatie met Intune. Daarbij helpt onze oplossing RealmJoin om het proces efficiënt in te richten en jullie applicaties altijd up-to-date te houden.
RealmJoin is de cloudgebaseerde aanvulling op Microsoft Intune en het ontbrekende puzzelstuk op weg naar een volwaardig clientmanagementplatform. Het vereenvoudigt de uitrol van bijna 2.000 kant-en-klare standaardapplicaties voor Intune in hoge kwaliteit, werkt als een moderne pakketfabriek voor eigen applicaties en voegt functies toe als LAPS, remote support en runbook-automatisering.
Privacy & gegevensbeveiliging
Juist in Europese organisaties stuit de invoering van Microsoft Copilot op bedenkingen, en dat is goed te begrijpen. Nieuwe technologie roept onzekerheid op, zeker bij gevoelige onderwerpen als privacy en controle.
Wil je Copilot invoeren, houd er dan rekening mee dat het niet alleen om techniek gaat. Verdiep je vroeg in de bijbehorende privacy- en beveiligingseisen en betrek daarbij alle relevante stakeholders, dus de interne of externe functionaris gegevensbescherming, jullie CISO, de ondernemingsraad, compliance-beheerders en andere verantwoordelijken. Bespreek bedenkingen en vragen openlijk met elkaar. Vaak zijn die bezwaren met duidelijke informatie en bestaande richtlijnen uit de weg te ruimen.
Microsoft biedt uitgebreide documentatie en toelichting op hoe, wanneer en waar data wordt verwerkt. Dit zijn de belangrijkste feiten:
- Grounding van de AI-modellen: De AI-modellen die Copilot gebruikt, benaderen jullie data niet direct. De toegang loopt via Microsoft Graph en blijft strikt beperkt tot de gebruikerscontext.
- Privacy- en beveiligingsstandaarden: Copilot voldoet aan alle relevante eisen op het gebied van privacy, security en compliance, waaronder de AVG, de Europese algemene verordening gegevensbescherming, en standaarden als ISO/IEC 27018 en de EU AI Act.
- EU-Data Boundary: Alle data wordt zo dicht mogelijk bij de gebruiker verwerkt, maar altijd binnen de EU. De EU-Data Boundary wordt strikt aangehouden.
- Versleuteling: Invoer (prompts) en resultaten worden versleuteld en nooit gebruikt om AI-modellen (LLM's) verder te ontwikkelen.
- Compliance en traceerbaarheid: Prompts en resultaten worden versleuteld in de tenant opgeslagen. Ze kunnen in het kader van wettelijke verplichtingen worden geanalyseerd, bijvoorbeeld voor audits of bij een rechterlijk bevel. Toegang daartoe is alleen mogelijk met speciale rechten, bijvoorbeeld via Content Search of eDiscovery.
- Beveiligingsmaatregelen: Microsoft beschermt zijn diensten, inclusief Copilot, met logische isolatie, fysieke beveiligingsmaatregelen en versleutelingstechnologie. Plug-ins hebben slechts beperkt toegang tot versleutelde content.
- Responsible AI: Microsoft legt veel nadruk op verantwoord gebruik van AI. De focus ligt op het positief en ethisch inzetten van AI-services en op het voorkomen van misbruik voor illegale of twijfelachtige doeleinden.
Aanbeveling
Door je vroeg met deze onderwerpen bezig te houden en de relevante mensen te betrekken, bouw je vertrouwen op en leg je de basis voor een geslaagde invoering. Veel bezwaren zijn al te weerleggen met de bestaande beveiligingsmaatregelen en richtlijnen van Microsoft. Heb je ondersteuning nodig, dan staan we voor je klaar. Privacy en beveiliging zijn bepalend, en we helpen jullie deze eisen goed in te vullen.
Meer informatie en achtergrond staat op verschillende plekken direct bij Microsoft:
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-privacy
- https://support.microsoft.com/de-de/topic/was-ist-verantwortungsvolle-ki-33fc14be-15ea-4c2c-903b-aa493f5b8d92
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-architecture-data-protection-auditing
Laat je adviseren
Wij helpen je graag bij de invoering van Copilot in jouw organisatie en beantwoorden je vragen over de technische voorwaarden, de beveiligingsmaatregelen en de gebruiksscenario's.
Vergelijkbare berichten

Het einde van de MFA-sms
Waarom organisaties nu moeten overstappen op phishingresistente en zo veel mogelijk wachtwoordloze aanmeldmethoden.

ClickFix. Als de gebruiker de exploit is, en hoe jullie dat stoppen
ClickFix maakt gebruikers tot hun eigen aanvaller: een vals CAPTCHA, een copy-paste, en schadelijke code draait in het geheugen zonder ...

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...

Vier keer Leader. glueckkanja in de ISG-studie Duitsland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Duitsland als Leader in vier kwadranten: Microsoft Productivity and Business Process Services ...

Van Rising Star naar Leader. glueckkanja in de ISG-studie Zwitserland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Zwitserland als Leader in het kwadrant Microsoft AI and Cloud Ecosystem, op ...

Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...

Leader en Rising Star. glueckkanja in de ISG Cybersecurity-studie 2026
De ISG Provider Lens®-studie Cybersecurity 2026 onderscheidt glueckkanja als Leader in het kwadrant Next-Gen SOC/MDR Services (Midmarket). In de totale ...

The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...

Contract ondertekend: zo verloopt jouw onboarding bij ons
Het contract is ondertekend, de eerste grote stap is gezet. Maar hoe gaat het nu verder? We nemen je mee ...

Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...

160 kilometer voor het goede doel
Elf collega's, 16 rondes, 160 kilometer, een onweersfront en een podiumplek: glueckkanja deed mee aan de Frankfurter Runden 2026 en ...

Anatomie van een onbekende AMOS Stealer: van alert naar immuniteit in enkele uren
Een tot dan toe ongedocumenteerde AMOS-stealervariant compromitteerde een macOS-endpoint. Geen bekende hashes, geen C2-gegevens in openbare databases. Ons SOC haalde ...

Waarom Edge jullie enige corporate browser zou moeten zijn
Geen enkele organisatie heeft Chrome echt gekozen; hij was er simpelweg, met eigen sync-logica, eigen accountbeheer en een eigen interface ...

Eén adminaccount was alles wat er nodig was.
Op 11 maart 2026 wiste Handala apparaten in 79 landen, en alles wat daarvoor nodig was, was één gecompromitteerd Intune-adminaccount. ...

Zes agents. Vier weken. Echt in productie.
Zes bedrijven, vier weken build-fase, zes werkende AI agents: dat was de eerste glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...