

Global Secure Access Unlocked
Deze blog laat zien hoe Microsoft Global Secure Access de security en controle in onze Managed Red Tenant versterkt. Met Entra Internet Access en Private Access kunnen organisaties adminsessies beveiligen, Zero Trust afdwingen en de toegang tot cloud- en on-premises resources vereenvoudigen. Concrete use cases en architectuurinzichten laten zien hoe je M365-omgevingen effectief beschermt.

Wat is een Managed Red Tenant?
De Managed Red Tenant combineert onze uitgebreide ervaring met managed services met bewezen blueprints op het gebied van workplace, Azure en security.
Het resultaat is een geïsoleerde, volledig cloud-based en as-code beheerde omgeving die administratieve gebruikers en endpoints effectief beschermt, ook in doelomgevingen met meerdere Microsoft Entra tenants en Active Directory-domeinen.
Onze oplossing bouwt op native, cloud-based identity- en securityfuncties van Microsoft en houdt zich strikt aan de Zero Trust-principes.
Global Secure Access als Security Service Edge
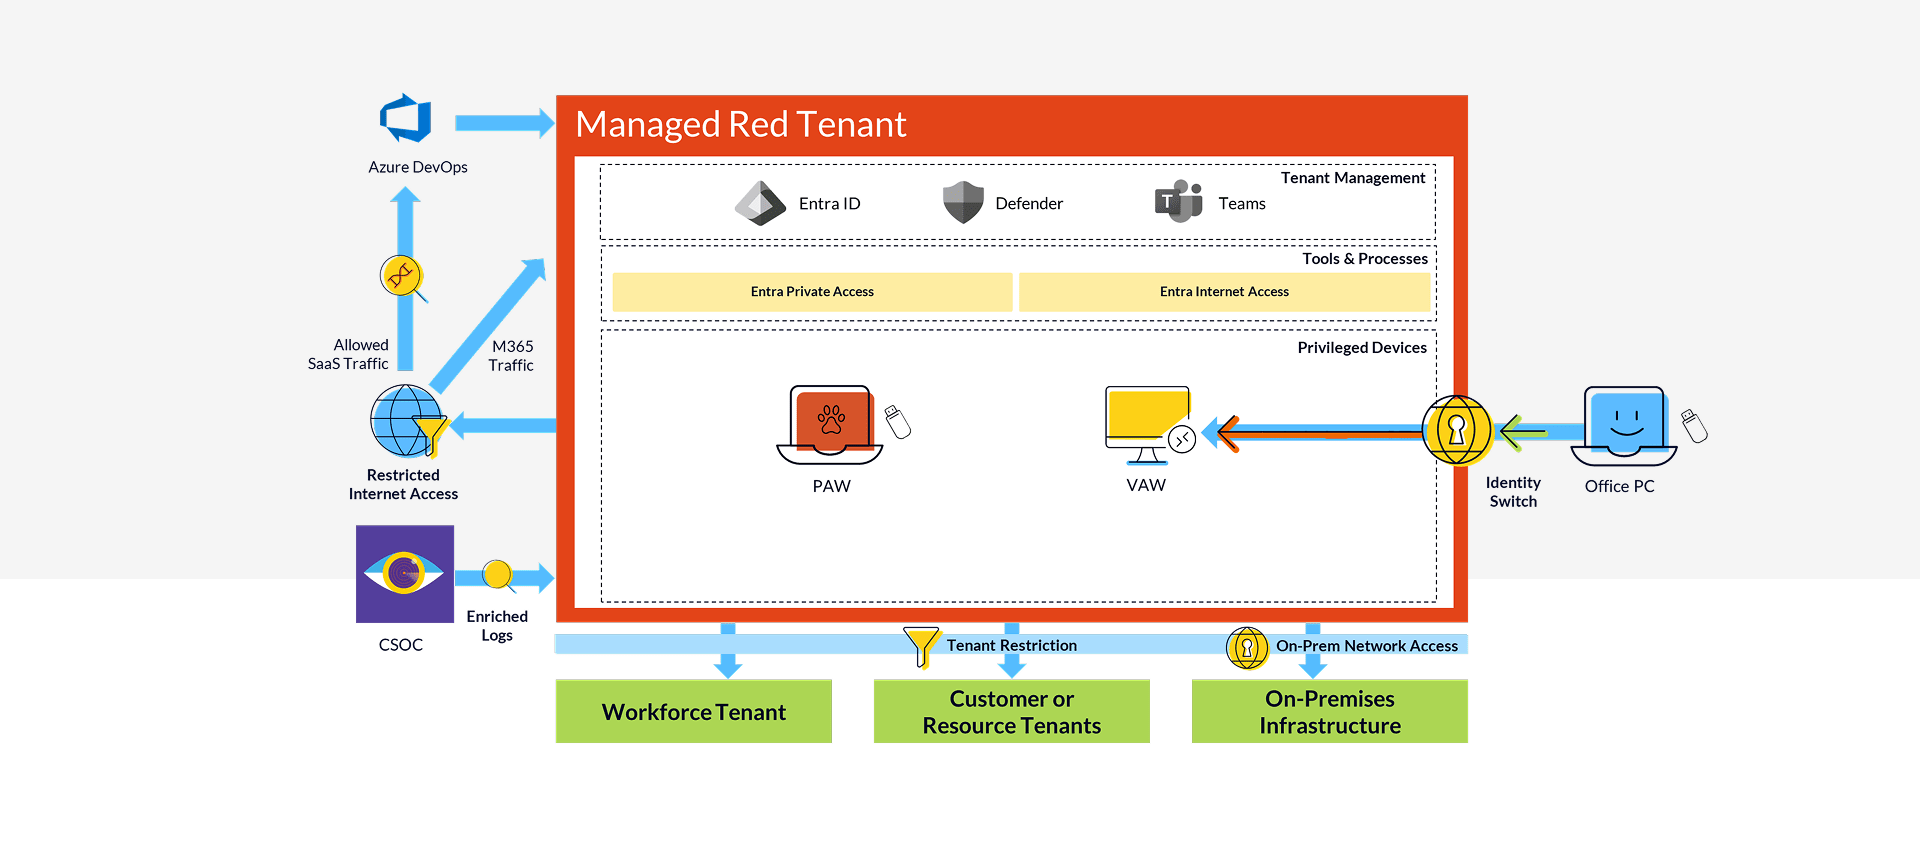
We hebben de nieuwste ontwikkelingen uit Global Secure Access in verschillende componenten van de Managed Red Tenant geïntegreerd om de toegang tot Virtual Access Workstations (VAWs) beter te beveiligen en om uitgaande privileged access te beschermen en te beperken.
Microsoft Entra Internet Access
werkt als identity-centric Secure Web Gateway (SWG) en is geïmplementeerd om publieke internettoegang te blokkeren en connectiviteit te beperken tot privileged interfaces en de goedgekeurde tenantomgevingen van het bedrijf. Aanvullende functies zoals Universal Conditional Access Evaluation (CAE) maken het mogelijk om toegang vrijwel real-time te blokkeren.
Microsoft Entra Private Access
dient als identity-centric Zero Trust Network Access (ZTNA)-oplossing en vormt de kern van onze aanpak om veilige en private toegang tot VAWs te bieden. De integratie in onze oplossing voegt een extra beschermingslaag toe voor privileged sessies op AVD-based endpoints, doordat Conditional Access op de verbindende client wordt afgedwongen voordat de verbinding met de VAW tot stand komt. Het beveiligen van toegang en het toepassen van Zero Trust-principes op het beheer van private of on-premises resources is een andere use case waarin Private Access ons voordeel oplevert.
Use cases voor Global Secure Access in de Managed Red Tenant
Global Secure Access is een van de kerncomponenten in het ontwerp van onze Managed Red Tenant en verbetert zowel de security als het gebruiksgemak merkbaar. De toegevoegde waarde wordt het duidelijkst zichtbaar in de afzonderlijke use cases, die we in deze blog laten zien.
Toegang tot Virtual Access Workstations
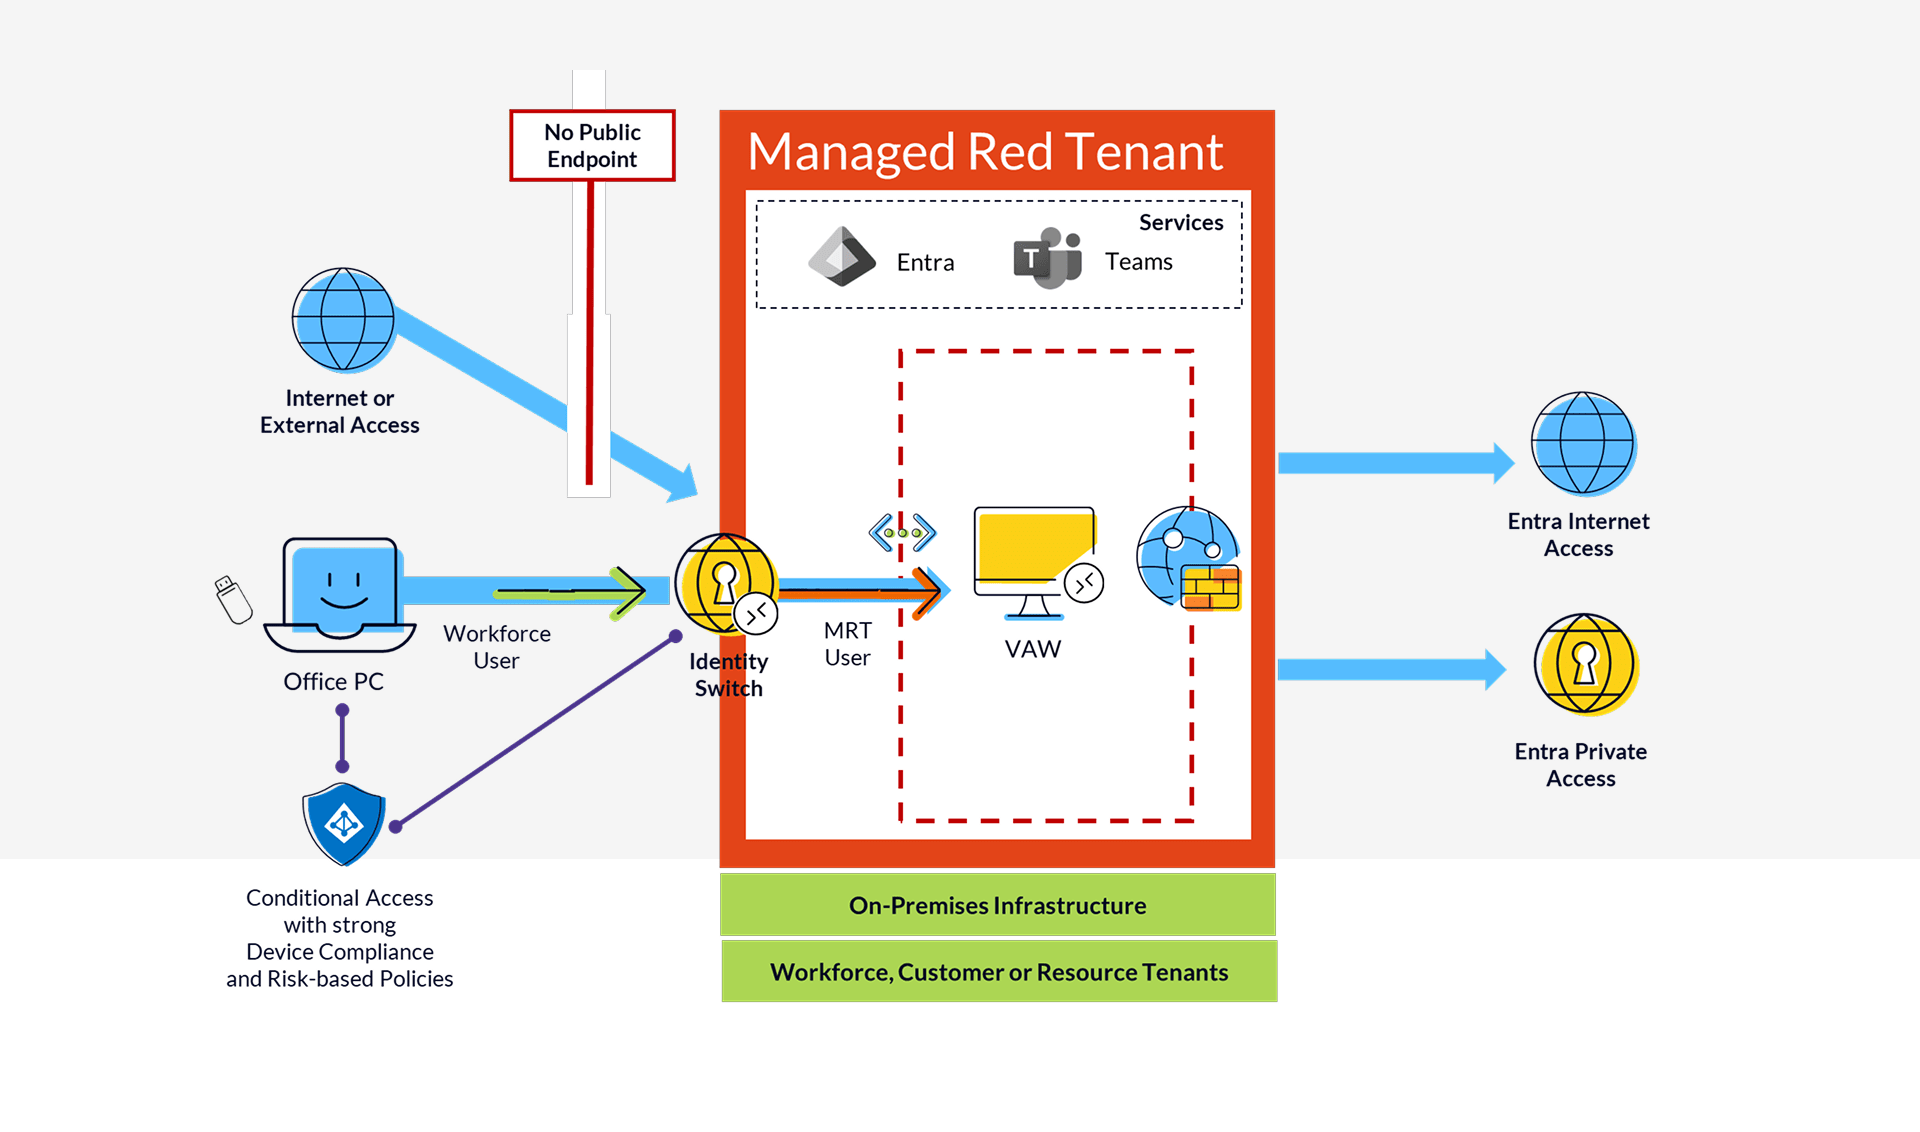
Sommige organisaties kiezen ervoor om niet alle beheerders van een fysieke Privileged Admin Workstation (PAW) te voorzien. Voor deze low-privileged admins bieden we wat wij Virtual Access Workstations (VAWs) noemen.
Het meest kritieke punt is hier de veilige toegang tot de VAWs, en wij vinden een hoog securityniveau daarbij essentieel, waarbij Entra Private Access een sleutelrol speelt.
Beheerders verbinden vanaf hun enterprise devices met de VAWs en melden zich aan met hun account uit de Managed Red Tenant. Door deze identity switch komt de gebruiker die toegang vraagt uit een andere tenant dan het oorspronkelijke device en kan hij geen device compliance status laten zien.
Daarom gebruiken we Global Secure Access voor pre-authenticatie met de oorspronkelijke gebruiker van het device. Omdat onze VAWs geen publieke endpoints beschikbaar stellen en alleen via Entra Private Access bereikbaar zijn, kunnen we de netwerktoegang in hoge mate beveiligen. Conditional Access in de workforce-omgeving dwingt sterke gebruikers- en device-authenticatie af, inclusief device compliance en risk-based controls.
Veilige webfiltering
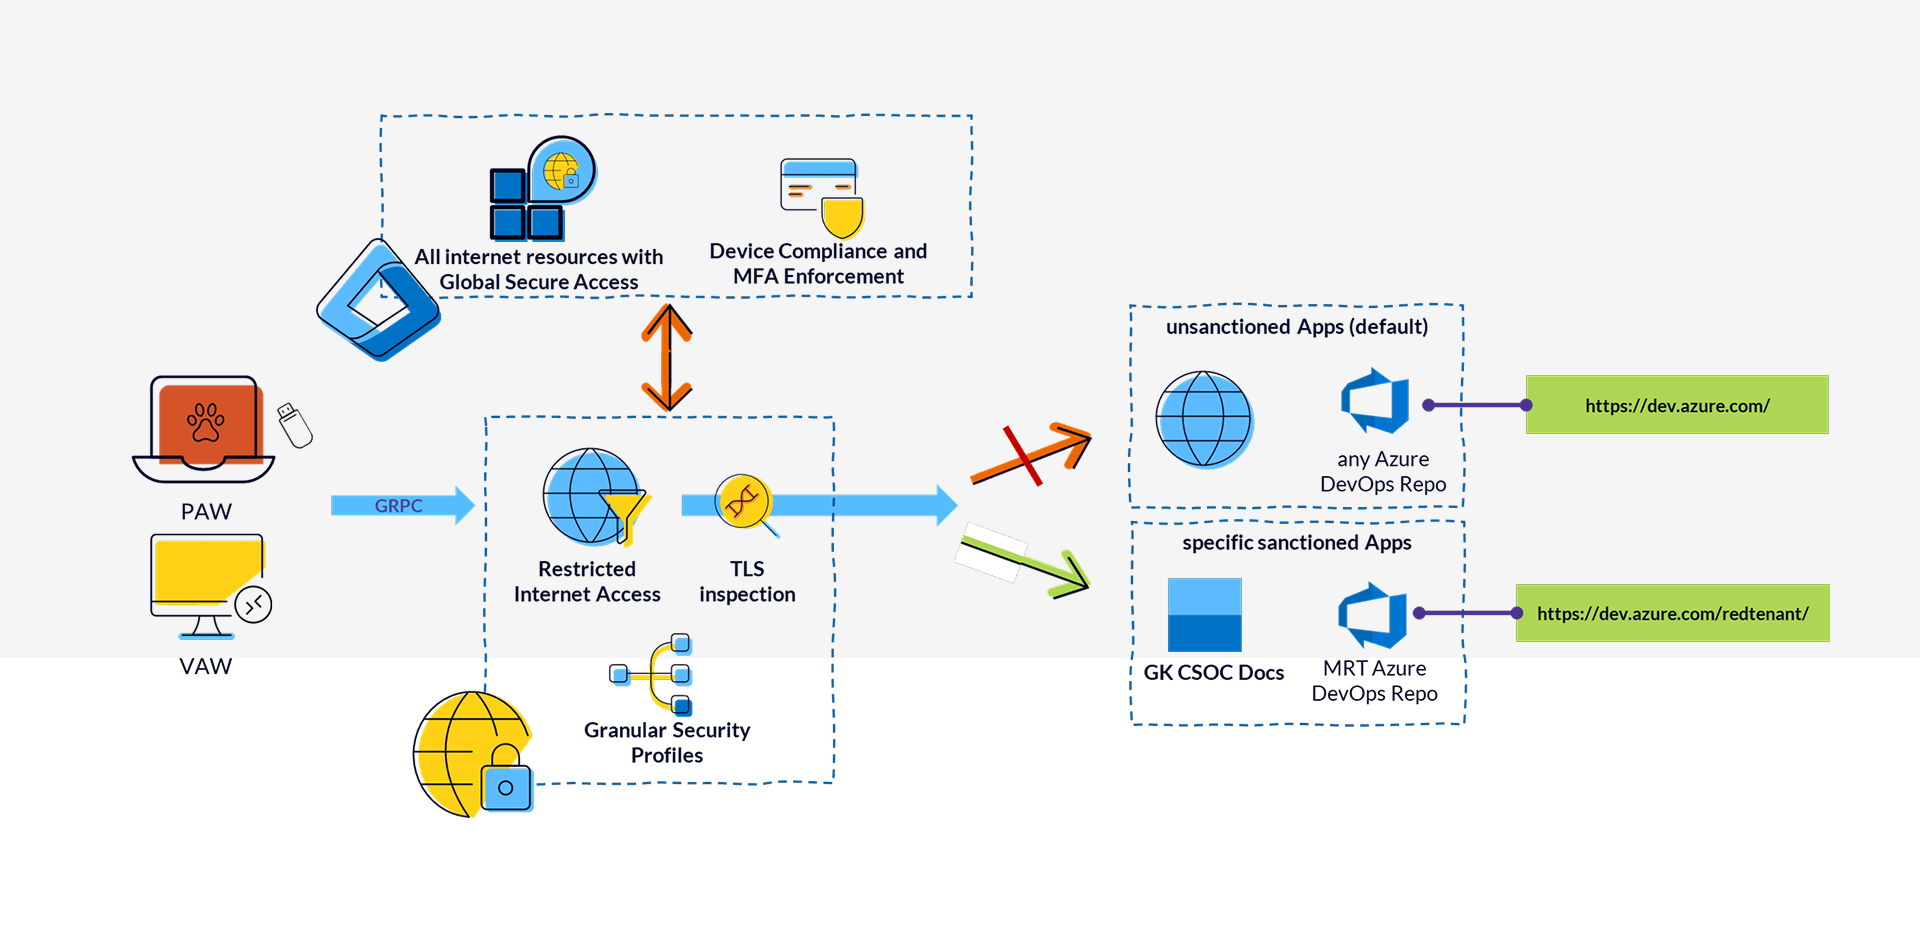
Een belangrijk kenmerk van administratieve devices is hun strikt beperkte toegang tot applicaties, bedoeld om het aanvalsoppervlak zo klein mogelijk te houden. Waar in het verleden vaak lokale oplossingen zoals proxy.pac-bestanden of gedeelde centrale proxies (niet T0-exclusief) werden gebruikt, hebben we voor devices binnen de Managed Red Tenant gekozen voor Entra Internet Access.
- Internettoegang is alleen toegestaan vanaf compliant devices en na sterke gebruikersauthenticatie
- De toegang is beperkt tot expliciet goedgekeurde URL's, en omdat HTTPS-verkeer (waar mogelijk) wordt ontsleuteld en geïnspecteerd, is het ook haalbaar om de toegang tot specifieke paden te beperken, bijvoorbeeld binnen Azure DevOps of GitHub
Tenant Restrictions voor SaaS-diensten en administratieve interfaces
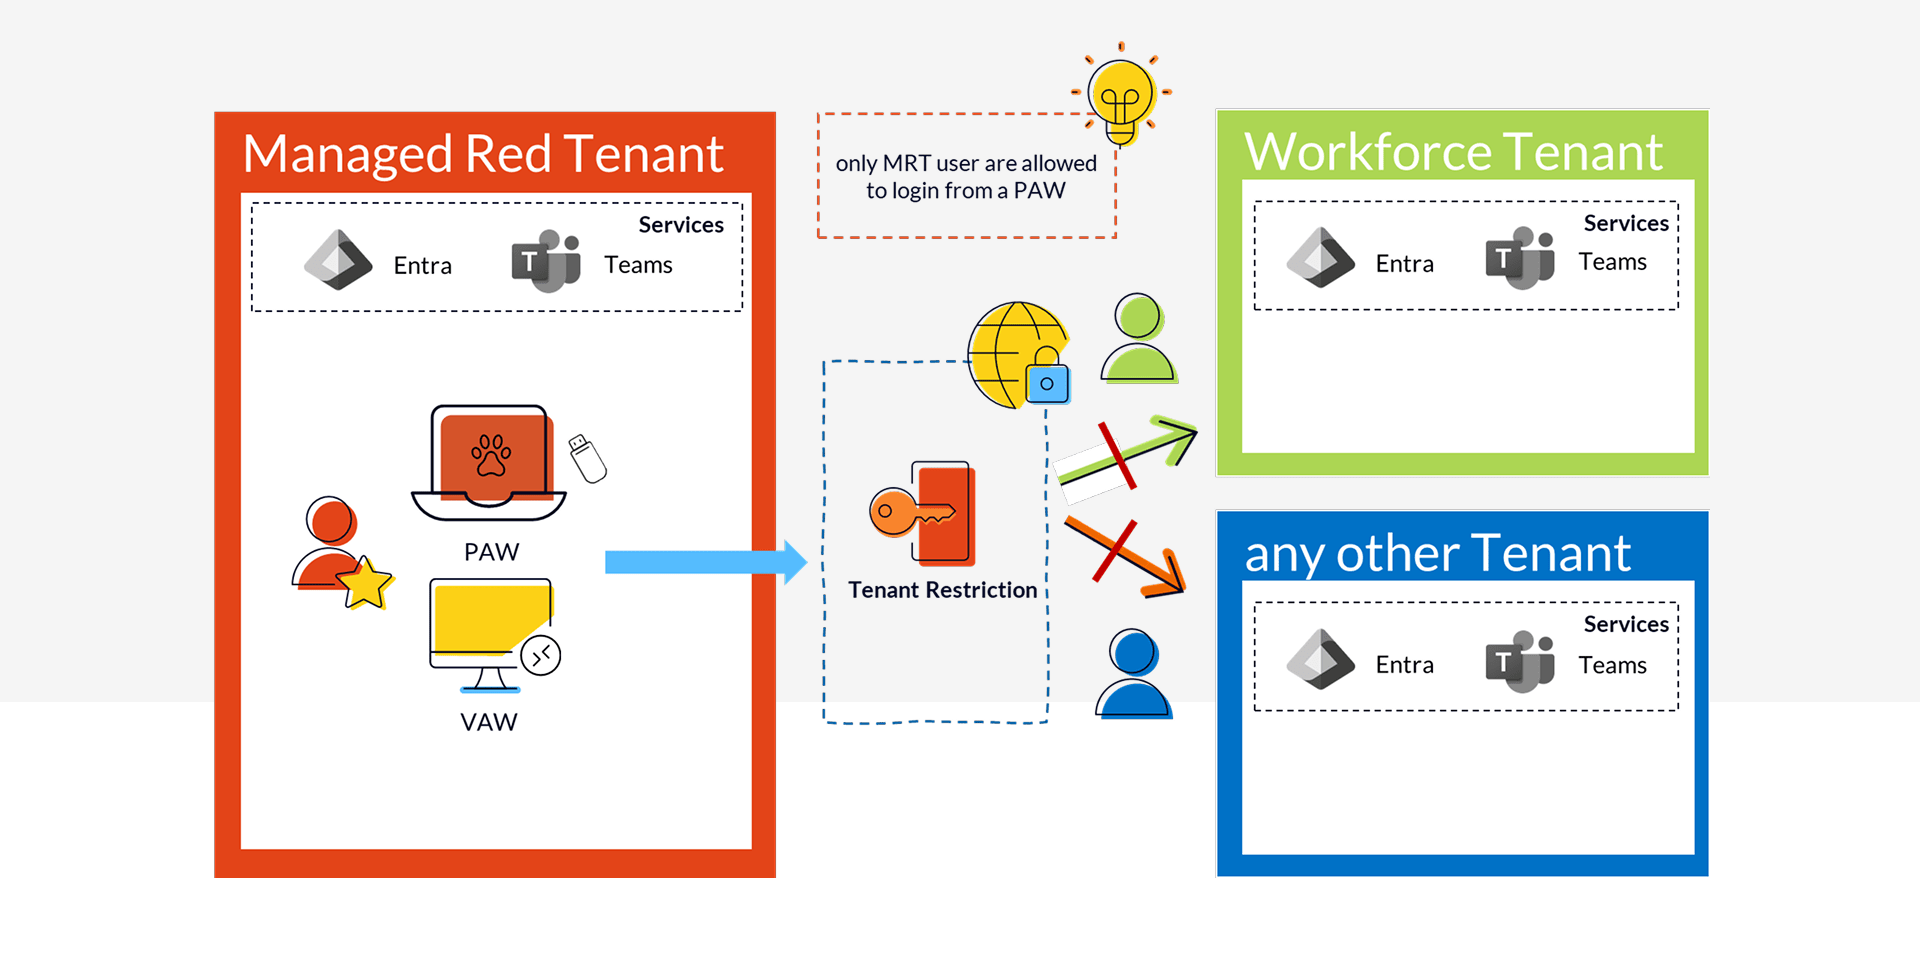
Bij SaaS-diensten en administratieve interfaces zijn URL's vaak identiek voor alle tenants, waardoor ze met de hierboven beschreven webfiltering moeilijk te controleren zijn.
Om te garanderen dat vanaf een administratief device alleen accounts uit de Managed Red Tenant kunnen inloggen op de goedgekeurde portals van Microsoft, gebruiken we de Tenant Restriction-functie van Global Secure Access.
Via Entra Internet Access krijgt Entra ID doorgegeven welke tenants voor aanmelding zijn toegestaan. Daarmee is gegarandeerd dat alle policies uit de Managed Red Tenant worden afgedwongen en dat administratieve toegang uitsluitend via B2B-collaboration verloopt.
On-premises toegang
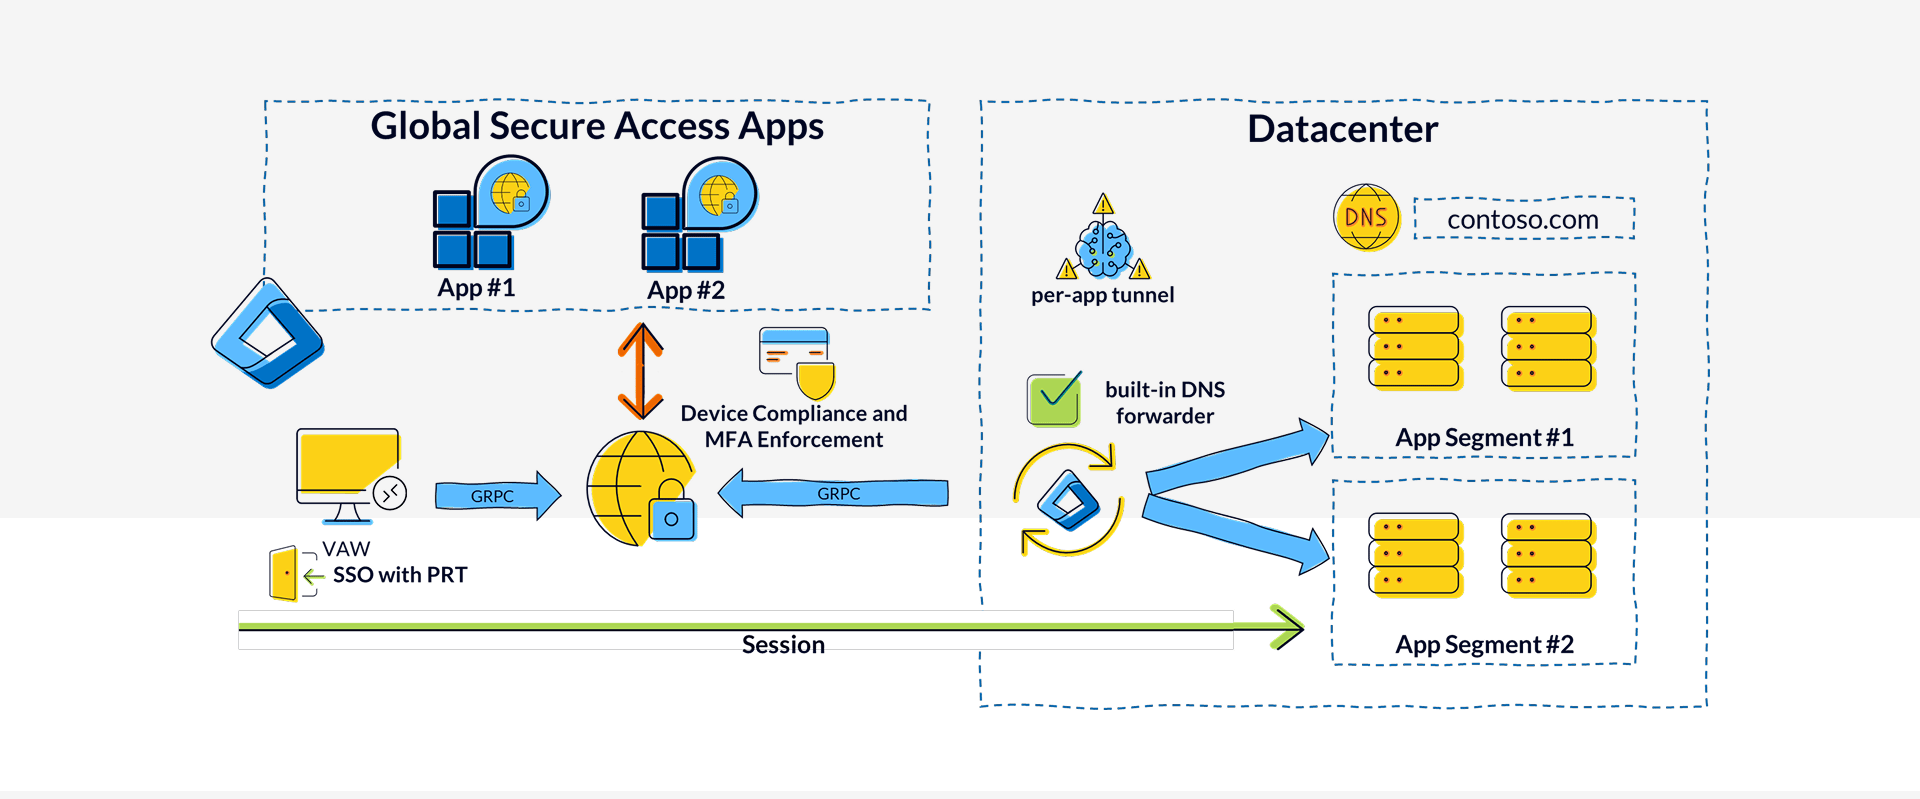
Een Managed Red Tenant kan natuurlijk ook worden gebruikt om on-premises en IaaS-omgevingen te beheren, en dat vraagt veilige toegang tot de datacenters. Entra Private Access levert ons Zero Trust Network Access die hoge securitystandaarden combineert met een flexibele architectuur en goede performance.
De toegang tot datacenters en IaaS-omgevingen is afhankelijk van robuuste gebruikers- en device-authenticatie, inclusief device compliance en risk-based controls.
Doordat we individuele targets als app segments beheren, is granulaire toegangscontrole mogelijk, die we automatiseren met functies uit Entra Governance. Daarmee breiden we functies die in de Managed Red Tenant al breed worden gebruikt, zoals Just-In-Time administration en approval workflows, uit naar de netwerklaag.
Toegang intrekken in bijna real-time
Zero Trust betekent ook dat je erop voorbereid bent om dreigingen snel en effectief te containen, ook binnen de veiligste architectuur, en om gecompromitteerde componenten te isoleren.
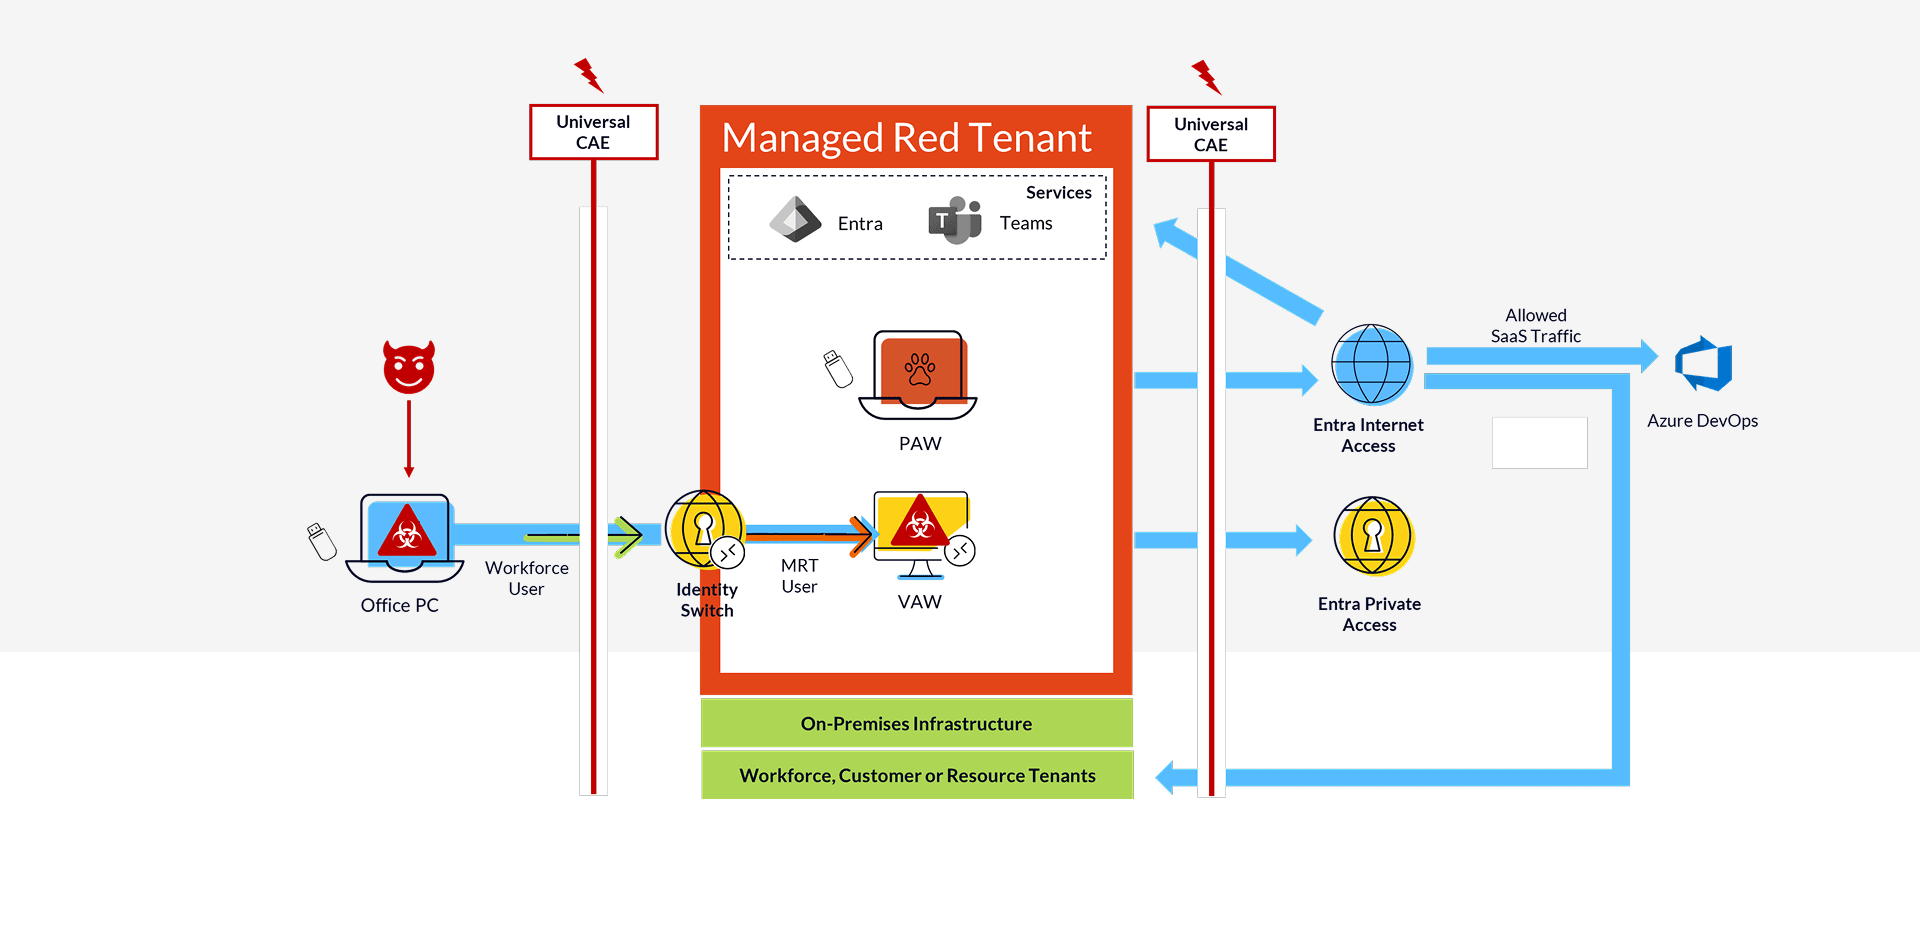
In een Managed Red Tenant-omgeving zijn we niet alleen voorbereid op de compromittering van gebruikers en devices in de tenant zelf, maar ook op het (meest waarschijnlijke) scenario waarin een aanval begint op de kantoor-pc van een beheerder en zich vervolgens verplaatst naar de Virtual Admin Workstation.
Dankzij de functie Universal Continuous Access Evaluation (CAE) in Global Secure Access worden de volgende acties automatisch getriggerd:
- De toegang tot de Virtual Admin Workstation via Entra Private Access wordt verbroken wanneer bijvoorbeeld het user risk level van het account in de Workforce Tenant op High wordt gezet
- De toegang tot admin interfaces en de datacenteromgeving wordt ingetrokken wanneer bijvoorbeeld de sessies van het account in de Managed Red Tenant worden beëindigd
Daarnaast kan de geïntegreerde CSOC-service op elk moment een volledige isolatie van alle devices en accounts in de Managed Red Tenant starten.
Verrijkte sign-ins en tokeninzichten
Naast de vele functies voor toegangscontrole levert Global Secure Access vooral op het gebied van logging veel op. We krijgen aanzienlijk meer telemetrie uit de netwerklaag en kunnen die correleren met bestaande sign-in- en audit logs.
Daarmee kan ons CSOC vaststellen welke acties na het inzetten van containment nog zijn uitgevoerd, bijvoorbeeld in gevallen waarin niet alle tokens Continuous Access Evaluation (CAE) ondersteunden.
Tot slot
Deze blog verschijnt samen met een webcast waarin we de Managed Red Tenant, Global Secure Access, het integratieproces en de relevante use cases doornemen, ondersteund door live demo's.
Als deze blog je interesse heeft gewekt, is de webcast een goede volgende stap. En natuurlijk horen we ook graag direct van je.

Global Secure Access Unlocked: implementatie in de praktijk in de Managed Red Tenant
In de Managed Red Tenant dwingen we een strikte scheiding voor privileged access af. Live demo's laten zien hoe we admin workflows beveiligen met Global Secure Access.
In onze Engelstalige sessie leer je:
- Hoe PAWs en VAWs met identity switching veilige admin workstations opleveren
- Hoe Tenant Restrictions en Cross-Tenant Access Policies alleen geautoriseerde toegang toestaan
- Hoe Per-App Tunnels en Continuous Access Evaluation traditionele VPN's vervangen
- Hoe Just-in-Time administration in de praktijk werkt met Microsoft PIM
Vergelijkbare berichten

Het einde van de MFA-sms
Waarom organisaties nu moeten overstappen op phishingresistente en zo veel mogelijk wachtwoordloze aanmeldmethoden.

ClickFix. Als de gebruiker de exploit is, en hoe jullie dat stoppen
ClickFix maakt gebruikers tot hun eigen aanvaller: een vals CAPTCHA, een copy-paste, en schadelijke code draait in het geheugen zonder ...

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...

Vier keer Leader. glueckkanja in de ISG-studie Duitsland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Duitsland als Leader in vier kwadranten: Microsoft Productivity and Business Process Services ...

Van Rising Star naar Leader. glueckkanja in de ISG-studie Zwitserland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Zwitserland als Leader in het kwadrant Microsoft AI and Cloud Ecosystem, op ...

Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...

Leader en Rising Star. glueckkanja in de ISG Cybersecurity-studie 2026
De ISG Provider Lens®-studie Cybersecurity 2026 onderscheidt glueckkanja als Leader in het kwadrant Next-Gen SOC/MDR Services (Midmarket). In de totale ...

The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...

Contract ondertekend: zo verloopt jouw onboarding bij ons
Het contract is ondertekend, de eerste grote stap is gezet. Maar hoe gaat het nu verder? We nemen je mee ...

Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...

160 kilometer voor het goede doel
Elf collega's, 16 rondes, 160 kilometer, een onweersfront en een podiumplek: glueckkanja deed mee aan de Frankfurter Runden 2026 en ...

Anatomie van een onbekende AMOS Stealer: van alert naar immuniteit in enkele uren
Een tot dan toe ongedocumenteerde AMOS-stealervariant compromitteerde een macOS-endpoint. Geen bekende hashes, geen C2-gegevens in openbare databases. Ons SOC haalde ...

Waarom Edge jullie enige corporate browser zou moeten zijn
Geen enkele organisatie heeft Chrome echt gekozen; hij was er simpelweg, met eigen sync-logica, eigen accountbeheer en een eigen interface ...

Eén adminaccount was alles wat er nodig was.
Op 11 maart 2026 wiste Handala apparaten in 79 landen, en alles wat daarvoor nodig was, was één gecompromitteerd Intune-adminaccount. ...

Zes agents. Vier weken. Echt in productie.
Zes bedrijven, vier weken build-fase, zes werkende AI agents: dat was de eerste glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...