

Daarom heb je een solide infrastructuur nodig om in 2025 agent-ready te zijn
Voordat Microsoft 365 Copilot Agents echte waarde leveren, moet de basis kloppen: opgeruimde data, correcte permissies en een betrouwbare infrastructuur. Deze gids legt uit waarom datakwaliteit bepaalt of AI slaagt, benoemt risico's als oversharing en datasilo's en beschrijft 10 praktische stappen waarmee je je M365-omgeving agent-ready maakt: veilig, compliant en schaalbaar.

Proloog
Met die alomtegenwoordigheid ontstaan veel ideeën en de wens om iets te doen of in elk geval te experimenteren. Bij glueckkanja AG begeleiden we onze klanten door dat hele traject. Natuurlijk ontwikkelen en bouwen we al agents, maar in 80% van onze projecten ligt de focus in eerste instantie op het voorbereiden van de data en de tenant op het bouwen van agents. Voordat je Copilot productief in je organisatie inzet, is het de moeite waard om kritisch naar je infrastructuur te kijken. Bij beslissingen op dit vlak zijn er meerdere aspecten die je moet begrijpen voordat je AI-agents op grote schaal uitrolt. Daarom neem ik je in deze blogpost mee langs de essentiële stappen en verschillen. In een tijd waarin AI-assistenten als Microsoft 365 Copilot Agents beloven de manier van werken te veranderen, geldt één principe boven alles: AI is nooit beter dan het systeem eronder.
Deze uitgebreide gids beschrijft hoe je je data en infrastructuur voorbereidt op Copilot Agents, met de belangrijkste praktijken in SharePoint, Teams en het Power Platform.
Waarom je infrastructuur (data) uitmaakt
Als we AI-agents gaan gebruiken, is het essentieel om te begrijpen dat die agents van zichzelf geen kennis hebben over onze organisatie, onze data of onze specifieke operationele context. Standaard heeft een AI-agent alleen de ingebouwde kennis die uit de training van het Large Language Model (LLM) komt. Om de mogelijkheden van die AI-agents effectief uit te breiden en te versterken, moeten er systematisch verschillende componenten worden geïntegreerd. Dat kan via System Prompts, Knowledge Bases, Connectors, web-searchfunctionaliteit, toegang tot Microsoft Graph, Semantic Search en aanvullende tools. Samen zorgen die componenten ervoor dat de AI-agents preciezere, contextueel relevante antwoorden en acties leveren die nauw aansluiten op de specifieke behoeften en data van de organisatie. Omdat we ons nog aan het begin van het agentic tijdperk bevinden, beginnen veel van ons met eenvoudige agents die informatie uit bestaande SharePoint Online-bibliotheken halen.
Voor ons in IT betekent dat dat we meer dan ooit voor onze data in SharePoint Online moeten zorgen.
SharePoint Online = kennis = data, en data = de sleutel
Mijn duidelijke boodschap: voordat je AI-copilots aan je organisatie toevoegt, breng je je data op orde. Dezelfde data die je Copilot Agents voedt, voedt ook Microsoft 365 Copilot zelf.
En dat is niet alles. Microsoft 365 Copilot beoordeelt dezelfde data. Als die data rommelig is, te breed gedeeld of slecht beveiligd, kan de AI onverwacht onjuiste of vertrouwelijke informatie naar boven halen. Stel je bijvoorbeeld voor dat je Copilot naar de organisatiestructuur vraagt en details te zien krijgt van een vertrouwelijk reorganisatieplan dat niet voor jou bedoeld was. Zulke incidenten ontstaan wanneer content overshared is, dus te breed beschikbaar, op platformen als SharePoint of Teams. Let op: Copilot respecteert alle bestaande permissies, wat betekent dat zoiets alleen kan gebeuren wanneer permissies verkeerd zijn ingericht. Omgekeerd geldt: als data in silo's zit of niet toegankelijk is, zijn AI-assistenten minder nuttig.
Copilot toont alleen organisatiedata waarvoor de individuele gebruiker minimaal leesrechten heeft.
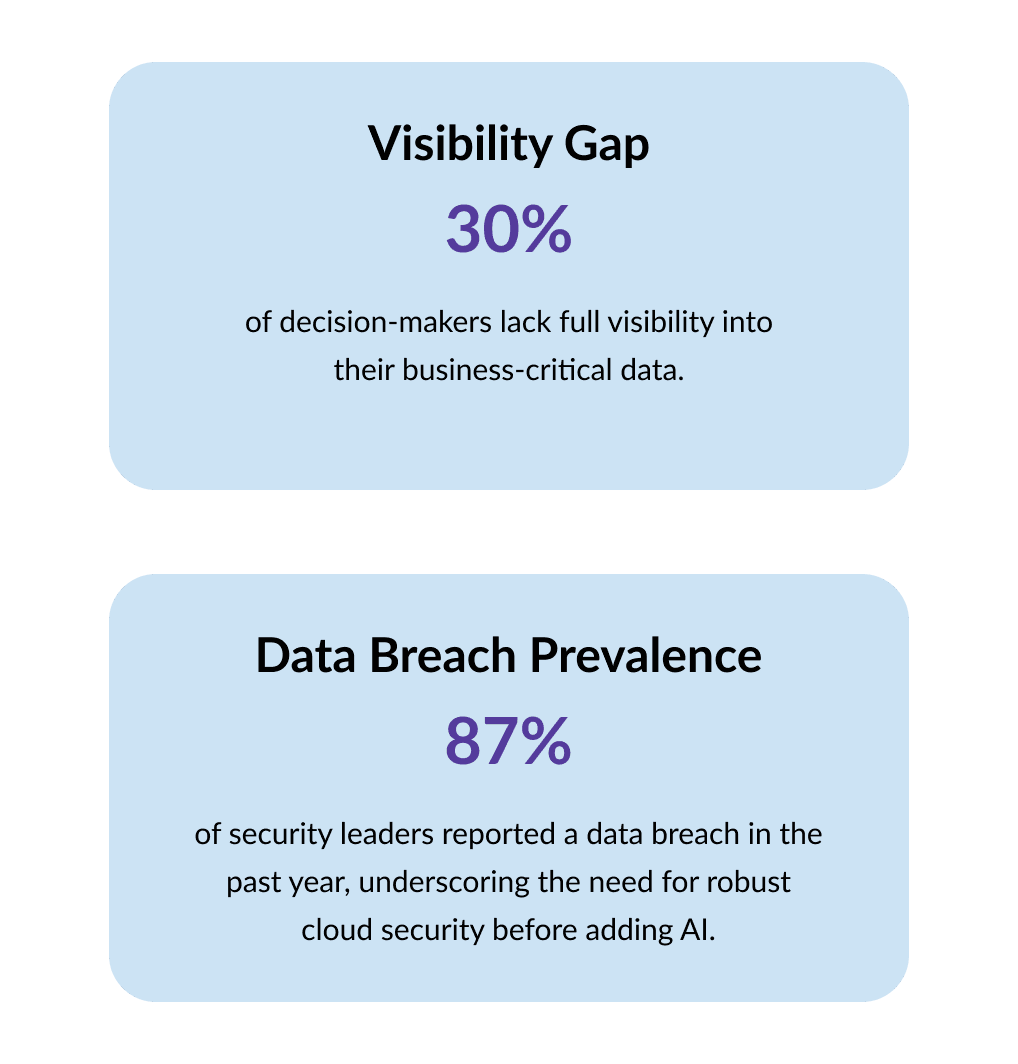
Belangrijkste conclusie: AI in de onderneming slaagt alleen met een solide datafundament. Een recent rapport van Microsoft noemt oversharing van data, datalekken en niet-compliant gebruik als de belangrijkste uitdagingen die je moet aanpakken voordat je AI uitrolt. Organisaties die investeren in de voorbereiding van SharePoint Online en andere databronnen, halen de voordelen van Copilot met vertrouwen naar binnen, terwijl organisaties die dat niet doen risico lopen op security-inbreuken of irrelevante AI-output. Onderzoek laat zien dat ongeveer een derde van de beslissers geen volledig zicht heeft op kritieke data.
10 stappen om je M365-datainfrastructuur nu te verbeteren
We weten nu dat je agents data nodig hebben. Als wij als glueckkanja in zulke projecten instappen, is dit onze gebruikelijke lijst van 10 punten die we samen met onze klanten van boven naar beneden doorlopen.
Stap 1: controleer de belangrijkste sharing-instellingen
Controleer de tenant-brede instellingen die tot oversharing kunnen leiden. Bekijk bijvoorbeeld kritisch de standaardpolicies voor sharing links (of “Iedereen met de link” of “Mensen in je organisatie” standaard is toegestaan voor SharePoint/OneDrive), of gebruikers standaard openbare Teams kunnen aanmaken en of je Power Platform-omgeving zonder governance open staat. Verkeerd ingerichte standaardinstellingen zijn hier een veelvoorkomende oorzaak van onbedoeld brede toegang.
Stap 2: controleer openbare Teams
Beoordeel elk Microsoft Team dat als “Public” gemarkeerd is. Een openbaar Team betekent dat iedereen in je organisatie de content kan vinden en openen. Zorg ervoor dat elk Team dat op openbaar staat werkelijk alleen niet-vertrouwelijke, breed geschikte content bevat. Zo niet, zet het dan op privé of pas het lidmaatschap aan. (Een Team wordt makkelijk als Public aangemaakt en later vergeten, waardoor bestanden voor alle medewerkers zichtbaar zijn.)
Stap 3: beoordeel Graph Connectors
Controleer of er in je tenant Microsoft Graph Connectors zijn ingericht die data van derden binnenhalen (bijvoorbeeld uit externe bestandssystemen, wiki's en dergelijke). Verwijder of beveilig elke connector die data indexeert die niet voor iedereen bedoeld is. Waarom? Content die via Graph Connectors geïndexeerd wordt, gaat deel uitmaken van je Microsoft Graph-zoekindex, wat betekent dat Copilot die potentieel kan gebruiken om prompts te beantwoorden. Je wilt alleen relevante, bedoelde databronnen aangesloten hebben.
Stap 4: maak een SharePoint Online Baseline Report
SPO kent verschillende risico's op ongewenste data in Agents en Copilot. Je moet naar diverse kerngegevens kijken:
- Verbroken permissie-overerving op folderniveau
- Openbare SharePoint-sites
- Gebruik van "Everyone Except External Users" of andere dynamische groepen die alle gebruikers bevatten
- Anyone-sharing links
- Everyone-in-my-org-sharing links
- Ongewenste personen in de Site Admins- / Owners- / Members- / Visitors-groep
Stap 5: categoriseer en prioriteer risico's
Neem de bevindingen uit stap 1 tot en met 4 en rangschik ze naar ernst. Welke sites of bestanden bevatten de meest bedrijfskritieke of vertrouwelijke data en hebben daarnaast een blootstellingsrisico? Los die als eerste op. Door business-context toe te voegen (bijvoorbeeld een site met financiële data tegenover een site met generieke templates), kun je je eerst op de meest impactvolle punten richten.
Stap 6: betrek site-owners bij access reviews
Laat voor elke SharePoint-site (of elk Team) die als risicovol is aangemerkt de site-owner nogmaals nagaan wie toegang heeft en of dat passend is. Owners staan doorgaans het dichtst bij de content en zien snel: “Waarom heeft iedereen hier leesrechten? Dat hoort niet zo.” Richt een proces in waarin site-admins permissies regelmatig bevestigen.
Stap 7: zorg voor doorlopend toezicht
Zet een proces op voor continue monitoring van nieuwe oversharing-problemen. Het beheersen van oversharing is geen eenmalige actie; terwijl er nieuwe sites, Teams en bestanden ontstaan, moet je verkeerde configuraties proactief opsporen. Overweeg de rapporten of alerts van Microsoft Purview om zaken als extern of met zeer grote groepen gedeelde bestanden en nieuw aangemaakte openbare Teams te signaleren. De tools van Microsoft kunnen alerts voor die situaties automatiseren, dus gebruik ze om een sterke posture te behouden.
Stap 8: pas sensitivity labels en DLP-policies toe
Gebruik sensitivity labels in Microsoft Purview om data te classificeren (Confidential, Highly Confidential en dergelijke) en koppel die labels aan beschermingsinstellingen. Een label “Confidential” kan bijvoorbeeld bestanden versleutelen of extern delen blokkeren. Configureer daarnaast Data Loss Prevention (DLP)-policies om oversharing van vertrouwelijke informatie te voorkomen of te monitoren (bijvoorbeeld door te blokkeren dat iemand een lijst met burgerservicenummers van klanten mailt). Die tools voorkomen niet alleen onbedoelde lekken in het dagelijks gebruik, ze werken ook samen met Copilot: als Copilot gelabelde content probeert te benaderen of uit te geven op een manier die niet toegestaan is, kan DLP ingrijpen. Bovendien neemt Copilot zelf het label van het document mee in zijn antwoorden, zoals verderop nog aan de orde komt.
Stap 9: implementeer Power Platform-governance
Breid je toezicht uit naar het Power Platform (Power Apps, Power Automate en dergelijke). Definieer DLP-policies voor het Power Platform om connectors te beheersen, zodat iemand geen flow kan bouwen die data uit een vertrouwelijke SharePoint-lijst haalt en naar een externe service stuurt. Overweeg ook meerdere omgevingen (Dev/Test/Prod) met passende beveiliging, zodat “citizen developers” die agents of apps bouwen niet per ongeluk data blootstellen. In de kern gaat het erom te voorkomen dat het Power Platform een ongereguleerde achterdeur naar je data wordt.
Stap 10: leid je agent builders op en maak ze zelfstandig
Maak tot slot richtlijnen en best practices voor iedereen die AI-agents gaat bouwen of uitrollen, of dat professionele ontwikkelaars zijn of businessgebruikers. Zet training op over veilig werken met data: hoe je passende knowledge sources voor een agent kiest, waarom je geen vertrouwelijke bestanden in een breed gedeelde agent opneemt en hoe je de output van een agent test op onverwachte informatie. Door onder “agent makers” een cultuur te creëren waarin men zich bewust is van data, verklein je de kans dat iemand bij het ontwerpen van een AI-oplossing per ongeluk informatie blootstelt.
Bronnen:
- https://techcommunity.microsoft.com/blog/microsoft365copilotblog/from-oversharing-to-optimization-deploying-microsoft-365-copilot-with-confidence/4357963
- https://techcommunity.microsoft.com/blog/microsoft365copilotblog/microsoft-graph-connectors-update-expand-copilot%E2%80%99s-knowledge-with-50-million-ite/4243648
Nadat je deze stappen hebt afgerond, kun je veilig verder en beginnen met het bouwen van productieve agents. Voor het bouwen van agents hebben we verschillende platformen en features van Microsoft waarop we kunnen bouwen. De bekendste voorbeelden vind je in het volgende hoofdstuk. Heb je hulp nodig bij deze lijst, neem dan contact met ons op zodat we je bij deze belangrijke voorbereiding kunnen ondersteunen.
Niets houdt je er in de tussentijd van tegen om PoC- of testagents te maken met voorbeelddata, handmatig geüploade bestanden of specifieke data die via RAG is aangesloten. Maar we raden deze stappen aan vóór een grotere implementatie of uitrol van agents.
De verschillen tussen agentplatformen begrijpen
Stap 1: begrijp je agent-creators
Na het fundamentele werk om de data voor te bereiden, moeten we begrijpen welke platformen er zijn om die agents te maken. We proberen die tools te onderscheiden op features en mogelijkheden, maar het is belangrijk om te zien dat agents bouwen en de juiste tooling kiezen een glijdende schaal is. Er zijn meerdere manieren om AI-agents in het Microsoft-ecosysteem te bouwen. Het is belangrijk om de juiste te kiezen voor je behoeften en het niveau van je team. Het maakt ook duidelijk wanneer je Azure AI Foundry inzet en wanneer de ingebouwde tools van Copilot Studio.
Microsoft biedt vandaag een reeks verschillende tools waarmee je agents kunt bouwen. Ze lijken op elkaar, maar zijn gemaakt voor verschillende doelgroepen en niveaus van expertise. Bekijk het overzicht hieronder eens rustig. Als je begrijpt wie deze agents moet maken en onderhouden, wordt ook duidelijk welke knowledge sources (= data) we voor onze Agents moeten voorbereiden. Naast de tools in de lijst hieronder bestaan er nog meer pro-code oplossingen om agents te bouwen, zoals M365 Agents Toolkit, Visual Studio Code, Agent SDK en meer. Al onze stappen voor datavoorbereiding gelden ook daarvoor, omdat ze dezelfde data benaderen als andere agents.
Bron: https://www.egroup-us.com/news/microsoft-copilot-ai-integration/

Stap 2: identificeer use cases en eisen voor je platform
Zoals je je kunt voorstellen, ondersteunt niet elk platform elke use case. Agents kunnen worden gebruikt voor eenvoudige taken, zoals het beantwoorden van vragen op basis van bestaande kennis, of voor complexe taken, zoals het automatisch genereren van antwoorden of het uitvoeren van processen. Ook de uiteindelijke UX, waar en hoe we die agents willen benaderen, is belangrijk bij de keuze voor een platform.
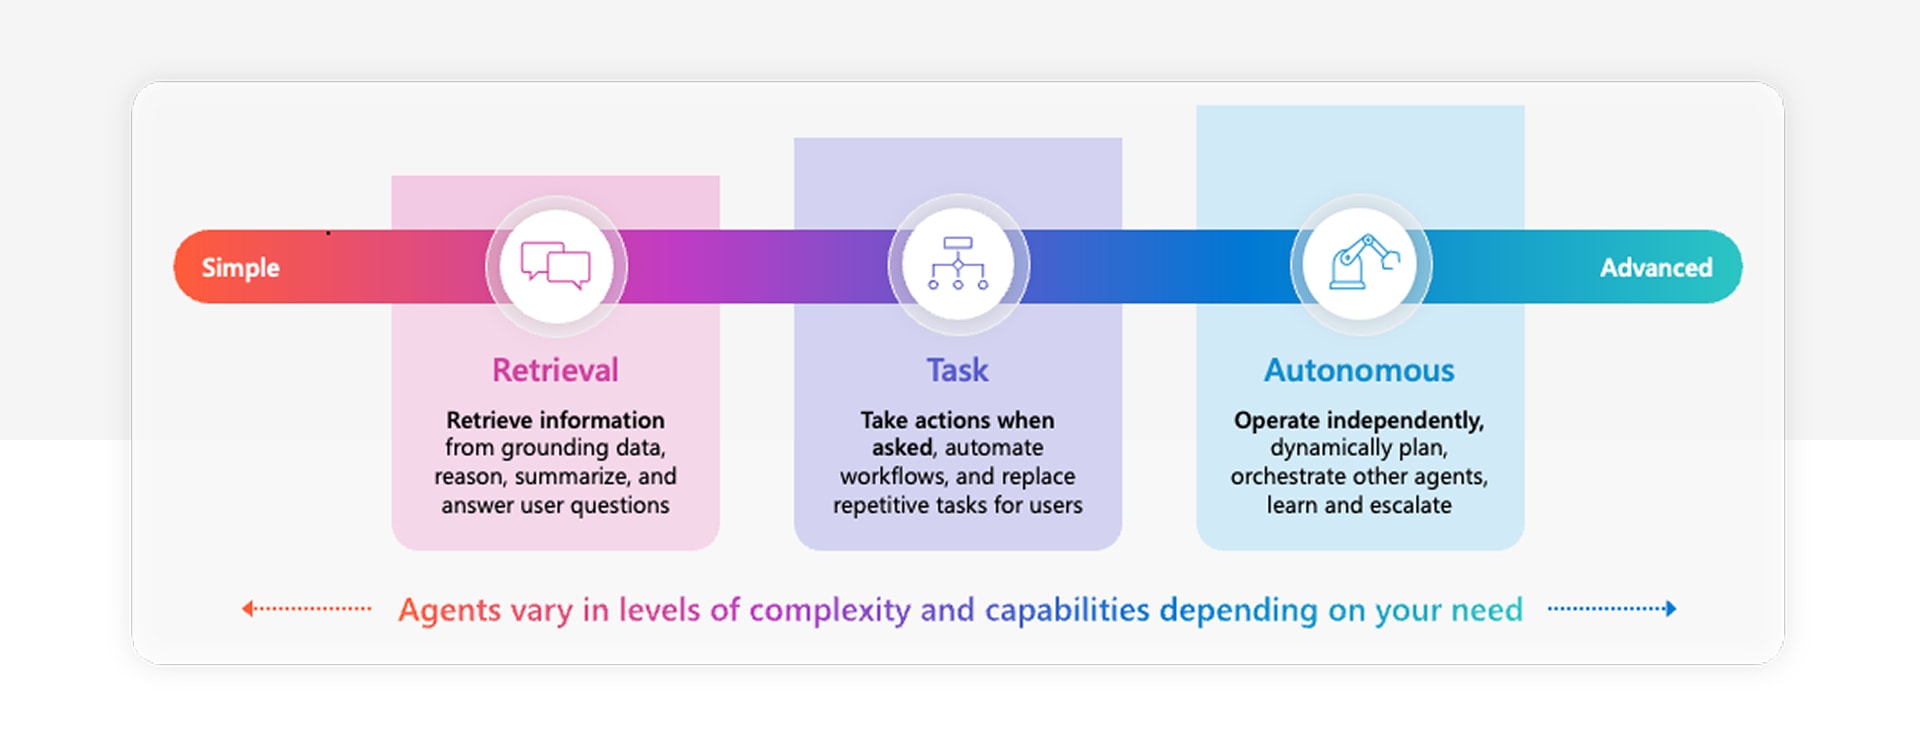
Met dat in het achterhoofd proberen we onze Agent doorgaans met de eenvoudigst mogelijke oplossing te bouwen. Tegelijk moeten we een oplossing vinden die schaalbaar is voor verdere ontwikkeling. Maar niet elke Agent hoeft vanaf het eerste moment op Agent AI Foundry gebouwd te worden.
Tip:
Als je niet zeker weet waar je moet beginnen met het bouwen van je Agent, kun je altijd Copilot Studio gebruiken, daar eventueel meer data uit Azure AI integreren en het publiceren naar Microsoft 365 Copilot. Zo krijg je compatibiliteit in beide richtingen, zowel “up” als “downwards”.
RAG (Retrieval-Augumented Generation) vs. SharePoint vs. Upload
Op het eerste gezicht lijkt alles RAG, maar er zijn verschillen. Als je Copilot Agents en de agentmogelijkheden voor het eerst verkent, is het verleidelijk om aan te nemen dat alle knowledge-integratie hetzelfde RAG-patroon (Retrieval-Augmented Generation) volgt. Van buitenaf lijkt het misschien allemaal RAG, documenten ophalen en antwoorden genereren, maar onder de motorkap werkt het behoorlijk verschillend. Die verschillen begrijpen is essentieel om de juiste aanpak te kiezen op basis van je doelen, je schaal en je technische gereedheid. Hier volgen een korte uitleg en een overzicht
Handmatige file uploads
Handmatig uploaden is de eenvoudigste manier om kennis aan een Copilot-agent toe te voegen. Je sleept documenten direct in de interface van Copilot Studio. Microsoft indexeert die bestanden automatisch en haalt relevante content op tijdens een gebruikersvraag. Dat is ideaal voor kleine pilots en eerste tests. Houd er ook rekening mee dat de inhoud van de bestanden toegankelijk moet zijn voor iedereen met toegang tot de agent. Er is hier geen permissiebeheer waar je op moet letten. Aan de andere kant zul je die bestanden op langere termijn handmatig moeten bijwerken als er dingen veranderen. Voor Copilot Agents kun je momenteel tot 20 bestanden handmatig toevoegen.
SharePoint Online
Deze methode gebruikt de Retrieval API van Microsoft om content direct uit SharePoint Online te benaderen, aangesloten via een Graph Connector. De agent haalt de meest relevante content live op tijdens de query en respecteert daarbij de bestaande Microsoft 365-permissies. Content kan bestaan uit SharePoint-sites, documentbibliotheken, folders of bestanden. Het is dynamisch, veilig en goed geschikt om over afdelingen of business units heen te schalen zonder je eigen infrastructuur te beheren. Doordat we op de bestaande infrastructuur voortbouwen, gebruiken we het ingebouwde securitymodel van SharePoint, en dat is een groot voordeel vergeleken met andere knowledge-opties. Afdelingen kunnen de bestanden eenvoudig bijwerken en dat wordt in de agent meteen zichtbaar. Dat betekent dat wanneer twee gebruikers met verschillende toegangsniveaus de agent iets vragen, de een een antwoord uit een bepaald bestand kan krijgen terwijl de ander (zonder toegang) dat niet krijgt, precies het gedrag dat we willen.
Let op: SharePoint Lists zijn momenteel geen ondersteund knowledge-type, dus je kunt ze niet out of the box indexeren (Q3 2025)
Custom RAG (self-managed)
In een klassieke RAG-opzet bouw en beheer je de volledige retrieval-pipeline zelf. Daar horen het preprocessen van documenten, chunking, embedding, opslag in een vector database en het ophalen van de beste matches tijdens de query bij. Dat geeft je volledige controle over hoe content wordt verwerkt en opgehaald, maar het brengt ook complexiteit en onderhoudslast mee. Het past het best bij geavanceerde use cases die maatwerk vragen dat verder gaat dan wat de managed services van Microsoft bieden. Dit is geen ingebouwde feature in Copilot of Copilot Studio; dit zouden we in Microsoft Azure doen.
Een voorbeeld van wanneer je RAG zou gebruiken: als je een AI-agent moet integreren met een propriëtaire database of duizenden pdf's die buiten Microsoft 365 zijn opgeslagen, en je daarbij eigen filters wil toepassen, kan een self-managed RAG nodig zijn, maar dat vraagt aanzienlijke inspanning.
bron: https://learn.microsoft.com/en-us/azure/search/retrieval-augmented-generation-overview?tabs=docs
Wat kies je wanneer
Alle drie de benaderingen halen content op om taalgeneratie te ondersteunen, maar alleen de zelfbeheerde oplossing op maat kwalificeert in technische zin als “echte RAG”. Voor de meeste organisaties die net beginnen, zijn handmatige uploads of SharePoint-koppelingen aanzienlijk eenvoudiger en sneller te implementeren. Ze leveren sterke resultaten met minimale inrichting en laten teams zich richten op het ontwerpen van use cases en op adoptie in plaats van op infrastructuur.
Een algemeen advies van mijn kant op dit punt:
Bouw je agents zo dicht bij je data als mogelijk
Voorbeeld: als je data in grote SQL-databases of externe CRM-systemen staat, gaat een SharePoint Agent het werk niet doen. Hebben we al onze kennis in SharePoint, dan kunnen SharePoint Agents of Copilot Agents een goed startpunt zijn.
Custom RAG moet je alleen overwegen wanneer je behoeften verder gaan dan wat de managed opties kunnen bieden, niet als standaard startpunt. Een handmatige upload is uitstekend voor de eerste pilot of voor kleine pilots met beperkte, specifieke kennis die niet vaak wordt bijgewerkt. In veel scenario's zouden we simpelweg een SharePoint-bibliotheek of -site bij de agent gebruiken. Daarom richten we ons op een scenario dat er zo uitziet:
Microsoft 365 Copilot & Copilot Agents: Security & Compliance out of the box
Een veilige cloudinfrastructuur is de basis voor AI in de onderneming. Microsoft levert het veiligst mogelijke framework voor onze Agents door ze in de context van Microsoft 365 Copilot te plaatsen. Elke organisatie kan vertrouwen op haar bestaande security framework op basis van Conditional Access en multi-factor authentication voor toegang, en op haar bestaande governance framework op basis van Microsoft Purview.
Agents die in M365 Copilot worden gebruikt of vanuit Copilot Studio als Teams-chatbot worden gepubliceerd, zijn alleen binnen onze tenant-grenzen toegankelijk. Dat betekent dat we voor deze applicaties hetzelfde securityniveau krijgen dat we al hebben.
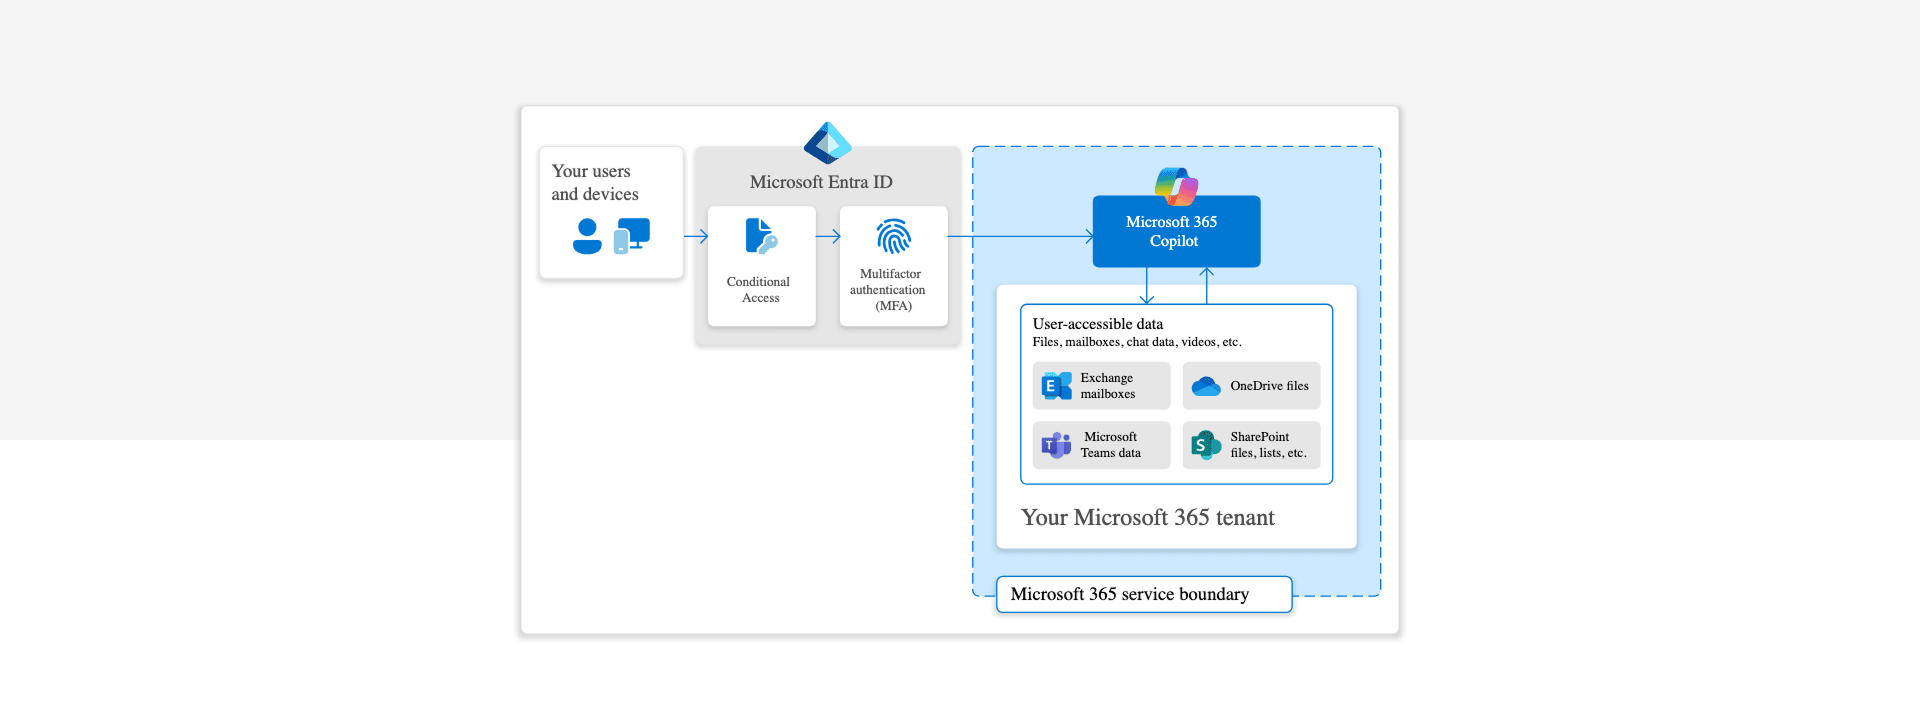
Daarnaast biedt Microsoft een aantal technische en organisatorische toezeggingen die zijn gebundeld onder wat wij “Enterprise Grade Data Protection” noemen.
Microsoft 365 Copilot: Enterprise Data Protection (EDP) voor prompts en responses
- Contractuele bescherming: prompts (input van de gebruiker) en responses (output van Copilot) zijn beschermd onder het Data Protection Addendum (DPA) en de Product Terms. Die bescherming is dezelfde als die geldt voor e-mails in Exchange en bestanden in SharePoint.
- Datasecurity: encryptie at rest en in transit, fysieke beveiligingsmaatregelen, data-isolatie op tenantniveau
- Privacytoezeggingen Microsoft treedt op als data processor en gebruikt data alleen zoals de klant dat opdraagt. Ondersteunt GDPR, EU Data Boundary, ISO/IEC 27018 en meer.
- Access control en policy-overerving: Copilot respecteert identiteitsmodellen en permissies, sensitivity labels, retentiepolicies, auditinstellingen, adminconfiguraties, beperking van AI- en copyrightrisico's en bescherming tegen prompt injection, schadelijke content en copyrightkwesties (via protected material detection en het Customer Copyright Commitment)
- Geen modeltraining: prompts, responses en data uit Microsoft Graph worden NIET gebruikt om foundation models te trainen.
Copilot Agents met SharePoint Online-knowledge:
- Permissie- en sharingmodel: agents met toegang tot SharePoint Online respecteren altijd de permissies van de bijbehorende SharePoint-site. Dat betekent dat je enerzijds moet zorgen dat iedereen die toegang hoort te hebben minimaal leesrechten op de site heeft, en anderzijds waakzaam moet zijn dat je geen onnodige permissies uitdeelt die vertrouwelijke informatie aan onbevoegden zouden blootstellen. Het correct inrichten van permissies is essentieel, omdat Copilot Agents alleen content kunnen benaderen en tonen die de vragende gebruiker mag zien. Daarnaast zorgt de inzet van information protection in Microsoft Purview ervoor dat sensitivity labels en data loss prevention (DLP)-policies met de content meegaan
- Persistente labels en DLP: zet information protection in Microsoft Purview aan zodat sensitivity labels met de content meegaan. Copilot-agents nemen de labels van de bronbestanden over. Dat betekent dat wanneer een bestand als “Confidential” is geclassificeerd, alle AI-gegenereerde content of documenten vanaf dat moment dat label meedragen. Die persistente labelovererving werkt samen met Data Loss Prevention-policies om te voorkomen dat AI beschermde data per ongeluk blootstelt. In de praktijk betekent dat dat zelfs wanneer Copilot een vertrouwelijk bestand samenvat, de samenvatting ook als vertrouwelijk behandeld wordt. Dit is iets bijzonders dat we buiten Microsoft 365 niet vinden, en we zullen geen AI-agent zien die zo diep in het Microsoft 365-ecosysteem geïntegreerd is.
Best practices om SharePoint Online verder voor te bereiden op agentgebruik
Volg deze best practices om SharePoint Online voor te bereiden op effectief gebruik met Copilot Agents:
Een aparte SharePoint-site
Maak eerst een aparte SharePoint-site of een specifieke folder die uitsluitend bedoeld is voor de knowledge base van je Copilot Agent. Zo beperk je problemen rond oversharing en verklein je het risico dat gebruikers per ongeluk vertrouwelijke of irrelevante bestanden uploaden naar de repository die de agent kan benaderen. Besluit je een bestaande SharePoint-site te gebruiken, controleer dan zorgvuldig de inhoud om te bevestigen dat er geen vertrouwelijke of gevoelige informatie in staat die de agent niet mag vinden.
Toegang geven
Het is ook belangrijk om te zorgen dat alle bedoelde gebruikers de benodigde leesrechten hebben op de site of folder. Moet je toegang handmatig geven, zorg dan dat alle bedoelde gebruikers leesrechten op de site hebben (bijvoorbeeld door ze aan de Visitors-groep van de SharePoint-site toe te voegen of aan een passende Azure AD-securitygroep) om het proces eenvoudig te houden en verkeerd ingestelde permissies te voorkomen.
Bestanden voorbereiden
Houd er bij het voorbereiden van documenten voor Copilot Agents rekening mee dat de AI op dit moment ingesloten afbeeldingen in bestanden niet kan interpreteren. Voeg daarom beschrijvende afbeeldingsteksten of alternatieve tekst toe zodat belangrijke visuele informatie niet verloren gaat. Zorg bij tekstrijke documenten dat je bij het samenvatten of refereren aan content in totaal onder de 1,5 miljoen woorden of 300 pagina's blijft, zodat Copilot effectief werkt.
Organiseer bij Excel-bestanden je data zo dat elk bestand zich richt op cijfers of op tekst, want tabellen met gemengde inhoud leveren doorgaans minder nauwkeurige resultaten. Agents reageren ook het meest betrouwbaar op vragen wanneer de relevante data in één sheet van de workbook staat.
Agents reageren het best op Excel-data wanneer die in één sheet staat.
Voorbeeld: als je een grote klanttevredenheidsenquête in één Excel-bestand hebt staan, scheid dan de kwantitatieve data (zoals scores en numerieke antwoorden) van de kwalitatieve data (zoals vrije tekst) in twee verschillende sheets. Zo kun je tools als Python en Excel-formules gebruiken om de numerieke data efficiënt te analyseren (bijvoorbeeld gemiddelden berekenen, resultaten sorteren, betrouwbaarheidsniveaus bepalen), terwijl je de sentimentanalyse van M365 Copilot inzet om inzichten uit de tekstuele feedback te halen.
Bestandsbeperkingen
Wees tot slot bewust van de bestandstypen en groottelimieten die Copilot Agents en Copilot Studio ondersteunen. De volgende tabel geeft de huidige ondersteuning weer:https://learn.microsoft.com/en-us/microsoft-365-copilot/extensibility/copilot-studio-agent-builder-knowledge#file-size-limits
Neem ook de best practices mee die Microsoft over documentlengtes heeft gedeeld: https://support.microsoft.com/en-gb/topic/keep-it-short-and-sweet-a-guide-on-the-length-of-documents-that-you-provide-to-copilot-66de2ffd-deb2-4f0c-8984-098316104389
| Bestandstype | SharePoint Online - limiet | Handmatige upload - limiet |
|---|---|---|
.doc | 150 MB | 100 MB |
.docx | 512 MB | 100 MB |
.html | 150 MB | niet ondersteund |
.pdf | 512 MB | 100 MB |
.ppt | 150 MB | 100 MB |
.pptx | 512 MB | 100 MB |
.txt | 150 MB | 100 MB |
.xls | 150 MB | 100 MB |
.xlsx | 150 MB | 100 MB |
Momenteel niet ondersteunde bestandstypen in SharePoint Online: officieel is alles wat daar niet genoemd staat, niet officieel ondersteund.
Bepaalde bestandstypen, zoals CSV-bestanden, kunnen redelijk functioneren ondanks dat ze niet officieel ondersteund zijn, omdat ze sterk op platte tekstformaten lijken. De meeste andere bestandstypen echter, in het bijzonder containerbestanden als CAB, EXE en ZIP, en beeld-, video- en audioformaten als PNG, IMG, MP3 en MP4, worden op dit moment niet ondersteund.
Tot slot
Door deze aanbevelingen te volgen, zorg je ervoor dat je Copilot Agents toegang hebben tot goed gestructureerde, veilige data van hoge kwaliteit, waarmee je hun nut maximaliseert en het risico op onbedoelde blootstelling van data minimaliseert. Tijd investeren in het voorbereiden van je SharePoint-omgeving legt een sterk fundament voor een geslaagde uitrol en adoptie van AI-agents in je organisatie.
Veel van onze “Build-an-Agent”-projecten beginnen precies daarmee. Niet met het bouwen van de agent, maar met het voorbereiden van de infrastructuur en de kennis, zodat we data van goede kwaliteit hebben om voor de AI te gebruiken, want de Agent is nooit beter dan het systeem eronder.

Agent-Ready Infrastructure: jouw basis voor productieve Copilot Agents
AI is nooit beter dan de infrastructuur waarop het draait. Wie Copilot Agents serieus in de praktijk wil gebruiken, heeft meer nodig dan licenties en een activering. Het gaat om gestructureerde data, consistente governance en een doordachte architectuur die schaalt, kortom: een Agent-Ready Infrastructure.
In onze Engelstalige sessie laten we je zien:
- Waarom datakwaliteit en informatiearchitectuur bepalend zijn voor het resultaat
- Hoe je je Microsoft 365-omgeving geschikt maakt voor productieve Agents
- En aan welke knoppen je vandaag moet draaien zodat je organisatie morgen echt van AI profiteert
Vergelijkbare berichten

Het einde van de MFA-sms
Waarom organisaties nu moeten overstappen op phishingresistente en zo veel mogelijk wachtwoordloze aanmeldmethoden.

ClickFix. Als de gebruiker de exploit is, en hoe jullie dat stoppen
ClickFix maakt gebruikers tot hun eigen aanvaller: een vals CAPTCHA, een copy-paste, en schadelijke code draait in het geheugen zonder ...

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...

Vier keer Leader. glueckkanja in de ISG-studie Duitsland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Duitsland als Leader in vier kwadranten: Microsoft Productivity and Business Process Services ...

Van Rising Star naar Leader. glueckkanja in de ISG-studie Zwitserland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Zwitserland als Leader in het kwadrant Microsoft AI and Cloud Ecosystem, op ...

Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...

Leader en Rising Star. glueckkanja in de ISG Cybersecurity-studie 2026
De ISG Provider Lens®-studie Cybersecurity 2026 onderscheidt glueckkanja als Leader in het kwadrant Next-Gen SOC/MDR Services (Midmarket). In de totale ...

The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...

Contract ondertekend: zo verloopt jouw onboarding bij ons
Het contract is ondertekend, de eerste grote stap is gezet. Maar hoe gaat het nu verder? We nemen je mee ...

Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...

160 kilometer voor het goede doel
Elf collega's, 16 rondes, 160 kilometer, een onweersfront en een podiumplek: glueckkanja deed mee aan de Frankfurter Runden 2026 en ...

Anatomie van een onbekende AMOS Stealer: van alert naar immuniteit in enkele uren
Een tot dan toe ongedocumenteerde AMOS-stealervariant compromitteerde een macOS-endpoint. Geen bekende hashes, geen C2-gegevens in openbare databases. Ons SOC haalde ...

Waarom Edge jullie enige corporate browser zou moeten zijn
Geen enkele organisatie heeft Chrome echt gekozen; hij was er simpelweg, met eigen sync-logica, eigen accountbeheer en een eigen interface ...

Eén adminaccount was alles wat er nodig was.
Op 11 maart 2026 wiste Handala apparaten in 79 landen, en alles wat daarvoor nodig was, was één gecompromitteerd Intune-adminaccount. ...

Zes agents. Vier weken. Echt in productie.
Zes bedrijven, vier weken build-fase, zes werkende AI agents: dat was de eerste glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...