

Browserextensies als blinde vlek in de organisatie
Browserextensies horen allang bij de normale digitale werkplek. Vertalers, wachtwoordmanagers, VPN's, adblockers, productiviteitstools en inmiddels vooral AI-assistenten draaien rechtstreeks in de browser. Miljoenen mensen gebruiken zulke extensies elke dag. Toch weten maar weinig gebruikers welke machtigingen ze een extensie daadwerkelijk geven en wat die machtigingen in het ergste geval mogelijk maken.
Toch zijn browserextensies geen onschuldige kleine hulpjes. Afhankelijk van hun machtigingen kunnen ze bij de inhoud van webpagina's, scripts uitvoeren, gegevens uit het klembord lezen of toegang krijgen tot browsercookies. In combinatie met vergaande toegang tot webpagina's kan daaruit aanzienlijke toegang tot de digitale werkomgeving van een gebruiker ontstaan. En precies dat maakt browserextensies interessant voor aanvallers.
Een kleine add-on met grote machtigingen
Niet elke permission is gevaarlijk. Bepalend is wat een extensie ermee kan doen. clipboardRead kan bijvoorbeeld zinvol zijn voor een legitieme productiviteits- of wachtwoordmanager-extensie. Dezelfde machtiging kan echter ook worden misbruikt om de inhoud van het klembord uit te lezen. Gekopieerde wachtwoorden, API-keys of andere gevoelige informatie kunnen daarmee potentieel in handen van een aanvaller terechtkomen.
scripting stelt een extensie in staat scripts in webpagina's te injecteren. Dat is voor veel legitieme toepassingen nodig, bijvoorbeeld om webpagina's aan te passen of functies te automatiseren. In combinatie met vergaande host-machtigingen kan een extensie daarmee echter aanzienlijke invloed krijgen op de inhoud en functies van bezochte webpagina's. Nog kritischer wordt het bij toegang tot cookies: een extensie met de juiste machtigingen kan onder bepaalde voorwaarden bij sessiegegevens. Worden zulke gegevens gestolen, dan kunnen ze afhankelijk van de applicatie en de beschermingsmechanismen bijdragen aan het overnemen van een bestaande sessie.
De permission zelf maakt een extensie dus niet kwaadaardig, maar ze bepaalt wel welke mogelijkheden een gecompromitteerde of misbruikte extensie überhaupt heeft.
Wanneer vertrouwen een aanvalsvector wordt
De recente gevallen laten zien dat organisaties zich niet alleen tegen klassieke malware moeten beschermen.
Kwaadaardig vanaf het begin: StegoAd
Een bijzonder treffend voorbeeld is de door Microsoft onderzochte StegoAd-campagne uit 2026. Microsoft verwijderde 119 kwaadaardige Edge-extensies uit de Add-ons Store, die samen op zo'n 2,6 miljoen downloads kwamen. Ze deden zich onder meer voor als adblockers, VPN's, vertalers of andere nuttige tools.
Technisch gezien was vooral interessant hoe de schadelijke code werd verstopt. De extensies verborgen JavaScript-payloads onder andere in afbeeldings- en fontbestanden. Na de installatie bleven ze eerst meerdere dagen inactief, pas daarna werd de eigenlijke schadelijke functionaliteit geactiveerd. Soms werd de activering bovendien afhankelijk gemaakt van de vraag of bepaalde analysekenmerken werden herkend. De doelen waren navenant breed: credential theft, cookiediefstal, backdoor-functionaliteit en andere vormen van misbruik.
Voor organisaties is dit geval desondanks relatief eenvoudig te begrijpen: de extensie was zelf de aanvalsvector. Een consequente allowlist die alleen goedgekeurde extensies toelaat, kan precies dit risico aanzienlijk verkleinen.
Pas later gecompromitteerd: ShadyPanda
Nog lastiger wordt het wanneer een extensie niet als malware begint. Dat blijkt uit de ShadyPanda-campagne, die Koi Security in december 2025 publiceerde. Over een periode van ongeveer zeven jaar werden browserextensies opgebouwd die aanvankelijk functioneel en onopvallend waren. In de loop der jaren kwamen ze op zo'n 4,3 miljoen installaties. Later werden afzonderlijke extensies via updates voorzien van spyware-functionaliteit. De aanvaller kon daarbij rekenen op het al opgebouwde vertrouwen en op het normale updatemechanisme van de browsers.
Precies daar zit het probleem: een extensie kan bij haar goedkeuring schoon zijn en later alsnog een risico worden. Een allowlist beantwoordt dus in eerste instantie alleen de vraag welke extensie geïnstalleerd mag worden. Ze beantwoordt niet automatisch de vraag of diezelfde extensie zes maanden later nog dezelfde functionaliteit heeft. Ook hoge installatieaantallen, goede beoordelingen of een eerdere controle zijn daarom geen blijvend bewijs van veiligheid voor de versie die op dat moment in gebruik is.
Een extensie hoeft er niet uit te zien als malware
Vooral in een zakelijke omgeving wordt dat relevant, omdat extensies toegang kunnen hebben tot precies de gegevens waarmee medewerkers dagelijks werken. Een voorbeeld is Urban VPN Proxy: Koi Security meldde eind 2025 dat de extensie door miljoenen gebruikers werd gebruikt en de inhoud van gesprekken met AI-diensten als ChatGPT, Claude en Gemini kon vastleggen en aan derden kon doorgeven.
Dit geval illustreert een belangrijk principe: een extensie hoeft er niet uit te zien als klassieke malware om bij zeer gevoelige informatie te komen. Voert een medewerker in de browser een AI-gesprek met vertrouwelijke informatie en heeft een geïnstalleerde extensie toegang tot de betreffende pagina-inhoud, dan ligt die informatie potentieel binnen het technische bereik van de extensie. Juist in een zakelijke omgeving is dat relevant: browserextensies zitten tegenwoordig precies daar waar medewerkers met de gevoeligste informatie werken: Microsoft 365, CRM-systemen, interne webapplicaties, cloudplatformen en AI-assistenten.
Wanneer een legitieme extensie de plaatsvervanger van de aanvaller wordt
Nog een stap verder gaat het zogeheten confused deputy-probleem. Daarbij is de geprivilegieerde component zelf niet kwaadaardig, maar beschikt ze over rechten die een aanvaller niet heeft, en kan ze ertoe worden gebracht die rechten in een vreemde context in te zetten.
Een recent voorbeeld uit het securityonderzoek betreft Claude for Chrome. Beveiligingsonderzoekers hebben onderzocht hoe de geprivilegieerde browserfuncties van een AI-assistent te beïnvloeden zijn via content of andere extensies. Daarbij werden onder meer scenario's gedemonstreerd waarin een aanvaller de assistent acties kon laten uitvoeren in de context van de gebruiker. Belangrijk is de nuance: dit is geen geval van een kwaadaardige Claude-extensie. Het voorbeeld laat juist zien welke nieuwe risico's ontstaan wanneer een legitieme, geprivilegieerde extensie zelfstandig met webpagina's interacteert. Voor organisaties betekent dat: ook een extensie die functioneel en qua reputatie betrouwbaar is, kan een relevant aanvalsoppervlak vormen.
Wat organisaties ertegen kunnen doen
Extensies centraal beheren en alleen goedgekeurde extensies toelaten is de juiste basis. Voor campagnes als StegoAd kan een consequente allowlist al voorkomen dat onbekende of niet-goedgekeurde extensies überhaupt op bedrijfsapparaten belanden. Voor ShadyPanda is dat alleen echter niet genoeg: de extensie was bij haar oorspronkelijke goedkeuring onopvallend. En bij gevallen als Urban VPN of misbruikbare AI-extensies helpt een pure malwarelijst eveneens maar beperkt, want software hoeft niet als kwaadaardig geclassificeerd te zijn om een relevant risico te vormen. Organisaties hebben daarom governance aan de voordeur nodig en doorlopende controle tijdens het gebruik.
Wat organisaties nu moeten doen
- Een inventaris van browserextensies opbouwen Zonder inventaris valt er niets betrouwbaars te zeggen over welke extensies daadwerkelijk in gebruik zijn. Naast naam en versie zouden vooral de ontwikkelaar, de browser en de aangevraagde machtigingen moeten worden vastgelegd. Microsoft Defender Vulnerability Management biedt met het Browser Extensions Assessment zo'n inventarisatie voor Edge, Chrome en Firefox op Windows-apparaten.
- Standaardiseren op een centraal beheerde bedrijfsbrowser Eén uniforme browser verkleint het aantal verschillende governance-vlakken en creëert een centrale plek om policies af te dwingen. Daarmee wordt ook veel sneller zichtbaar welke extensies er in de organisatie worden gebruikt en welke daarvan eigenlijk nodig zijn. Hoe dat er met Microsoft Edge uit kan zien, hebben we in een eigen artikel beschreven.
- Een allowlist met een werkend goedkeuringsproces opzetten Extensies zouden standaard geblokkeerd moeten zijn en alleen gericht moeten worden vrijgegeven. De technische allowlist is daarbij maar de helft van het verhaal: medewerkers hebben ook een eenvoudig en transparant proces nodig om benodigde extensies aan te vragen. Een allowlist zonder werkend goedkeuringsproces wordt anders al snel een obstakel dat gebruikers proberen te omzeilen.
- Goedgekeurde extensies extra beveiligen
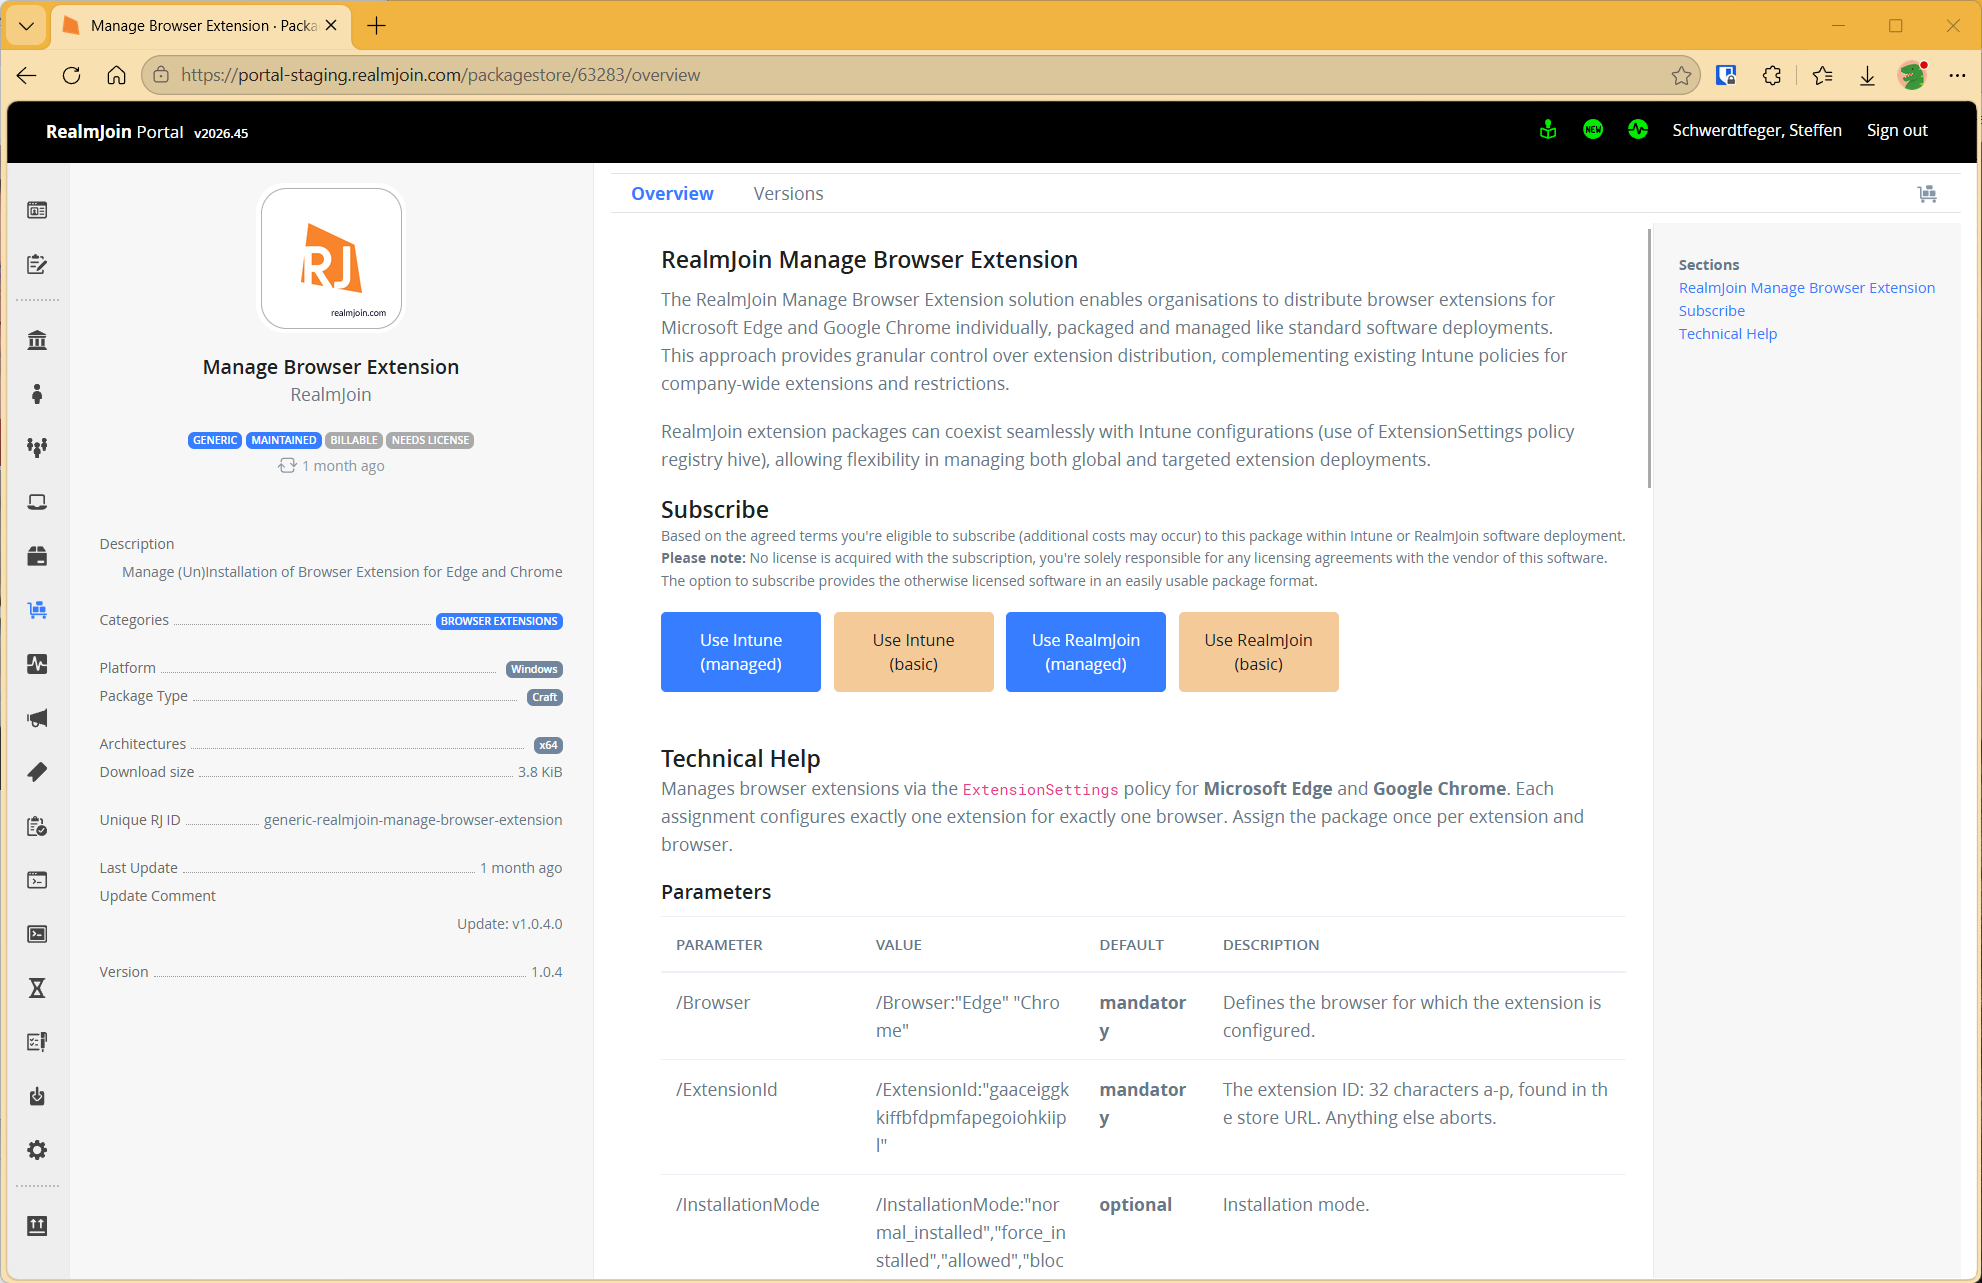
Ook goedgekeurde extensies zouden regelmatig gecontroleerd moeten worden, omdat hun betrouwbaarheid in de loop van de tijd kan veranderen. Het RealmJoin-pakket "Manage Browser Extension" maakt het mogelijk afzonderlijke extensies voor Microsoft Edge en Google Chrome gericht en centraal op Windows-apparaten te beheren, net als klassieke softwarepakketten. Het pakket kan parallel aan bestaande Intune-policies worden ingezet en is daarmee geschikt om afzonderlijke extensies gericht uit te rollen naar gedefinieerde gebruikersgroepen. Daarnaast zijn minimumversie, toolbar-gedrag, toegestane en geblokkeerde URL's en machtigingen granulair te sturen. Met
BlockedHostskun je bijvoorbeeld voorkomen dat browserextensies zoals adblockers toegang krijgen tot gevoelige bedrijfspagina's of loginportalen. Zo kan een extensie worden gebruikt zonder haar onnodige toegang te geven tot webcontent die extra bescherming verdient. Browserextensies zijn daarmee gecontroleerd en beveiligd uit te rollen.
Hoe we dit in het CSOC aanpakken
Voor onze CSOC-klanten hebben we op basis van deze inzichten twee detections ontwikkeld die verschillende aspecten van het risico afdekken.
De eerste detection toetst geïnstalleerde browserextensies aan een actuele threat-intelligence-database. Die bevat extension-ID's die al als kwaadaardig bekendstaan of in het verleden als malicious zijn geïdentificeerd. De detection doorzoekt de klantomgeving op overeenkomstige treffers. Wordt een bekende kwaadaardige extensie gevonden, dan ontstaat een alert en wordt het geval via het gevestigde proces beoordeeld.
De tweede detection gaat een stap verder en zoekt naar wat nog op geen enkele lijst staat. In plaats van afzonderlijke machtigingen geïsoleerd als goed of kwaad te beoordelen, combineren we meerdere signalen. Daartoe behoren onder meer het misbruikpotentieel van de aangevraagde machtigingen, opvallende combinaties van permissions, patronen uit bekende campagnes zoals credential theft, data-exfiltratie of traffic-manipulatie, de zeldzaamheid van een extensie binnen het apparatenpark en naamgevingspatronen die bekende merken of AI-assistenten imiteren. Uit deze signalen ontstaat een risicoscore. Overschrijdt die een gedefinieerde drempelwaarde, dan beoordeelt een analist het geval. De precieze gewichten en drempelwaarden houden we bewust voor ons.
Het gaat er nadrukkelijk niet om bij elke ongebruikelijke plugin een alert te genereren. De detection is zo opgezet dat het merendeel van de treffers automatisch wordt beoordeeld en alleen gevallen met voldoende sterke gecombineerde signalen worden geëscaleerd naar een analist. Daardoor blijft het aantal handmatige reviews overzichtelijk en blijft de detection bruikbaar in de dagelijkse CSOC-praktijk.
Met deze aanpak hebben we binnen onze CSOC-service bij meerdere klanten kwaadaardige browserextensies geïdentificeerd. De betrokken klanten zijn vervolgens via het gevestigde proces geïnformeerd.
Conclusie
Browserextensies zijn allang geen nichesoftware meer. Ze zijn onderdeel van de normale digitale werkplek en draaien precies daar waar tegenwoordig een groot deel van de bedrijfscommunicatie en gegevensverwerking plaatsvindt. Tegelijkertijd beschikken ze soms over vergaande machtigingen en worden ze via een automatisch updatekanaal gewijzigd.
Voor organisaties betekent dat: een eenmalige goedkeuring is niet genoeg. Doorslaggevend is dat je op elk moment weet welke extensies in gebruik zijn, welke rechten ze hebben en of hun gedrag of versie verandert. Browserextensies hoeven niet verboden te worden, maar ze zouden ook niet langer behandeld moeten worden als onschuldige kleine add-ons. Het is geprivilegieerde software in het hart van de moderne werkplek. En precies zo zou ze ook beveiligd moeten worden.
Vergelijkbare berichten
Autopilot Device Preparation wordt standaard, Hybrid Join blijft achter
Sinds september raadt Microsoft Autopilot Device Preparation aan als standaard voor user-driven Windows-deployments. Het nieuwe model is inderdaad eenvoudiger en ...
Browserextensies als blinde vlek in de organisatie
Browserextensies horen allang bij de normale digitale werkplek. Vertalers, wachtwoordmanagers, VPN's, adblockers, productiviteitstools en inmiddels vooral AI-assistenten draaien rechtstreeks in ...
Wie heeft deze agents gebouwd?
E7 bundelt E5, Copilot, de Entra Suite en Agent 365. Maar een licentie ruimt geen tenant op. Wie verantwoordelijk is ...
Let´s Gossip the Cloud. Onze podcast over Azure.
Cloudmythes, Azure-kosten, Infrastructure as Code, DevOps en data: in onze podcast The Cloud Gossip praten Sarah en Lisa met consultants ...
Het einde van de MFA-sms
Waarom organisaties nu moeten overstappen op phishingresistente en zo veel mogelijk wachtwoordloze aanmeldmethoden.
ClickFix. Als de gebruiker de exploit is, en hoe jullie dat stoppen
ClickFix maakt gebruikers tot hun eigen aanvaller: een vals CAPTCHA, een copy-paste, en schadelijke code draait in het geheugen zonder ...
Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...
Vier keer Leader. glueckkanja in de ISG-studie Duitsland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Duitsland als Leader in vier kwadranten: Microsoft Productivity and Business Process Services ...
Van Rising Star naar Leader. glueckkanja in de ISG-studie Zwitserland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Zwitserland als Leader in het kwadrant Microsoft AI and Cloud Ecosystem, op ...
Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...
Leader en Rising Star. glueckkanja in de ISG Cybersecurity-studie 2026
De ISG Provider Lens®-studie Cybersecurity 2026 onderscheidt glueckkanja als Leader in het kwadrant Next-Gen SOC/MDR Services (Midmarket). In de totale ...
The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...
Contract ondertekend: zo verloopt jouw onboarding bij ons
Het contract is ondertekend, de eerste grote stap is gezet. Maar hoe gaat het nu verder? We nemen je mee ...
Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...
160 kilometer voor het goede doel
Elf collega's, 16 rondes, 160 kilometer, een onweersfront en een podiumplek: glueckkanja deed mee aan de Frankfurter Runden 2026 en ...