

Autopilot Device Preparation wordt standaard, Hybrid Join blijft achter
Sinds september raadt Microsoft Autopilot Device Preparation aan als standaard voor user-driven Windows-deployments. Het nieuwe model is inderdaad eenvoudiger en stabieler, maar ondersteunt alleen nog Entra Join. Voor iedereen die nieuwe apparaten vandaag nog hybrid joint, is dat het eigenlijke nieuws: de overstap naar Entra Join is later alleen mogelijk met een reset. We laten zien wat er verandert ten opzichte van klassiek Autopilot en waarom we nieuwe apparaten voorlopig toch nog klassiek uitrollen, maar dan consequent met Entra Join.

Microsoft heeft Autopilot Device Preparation in september uitgeroepen tot het aanbevolen model voor user-driven Windows-deployments. Het nieuwe model is eenvoudiger opgebouwd en werkt stabieler, maar ondersteunt alleen Entra Join. Wie nieuwe apparaten vandaag nog hybrid joint, moet hier goed op letten, want deze beperking weegt zwaarder dan de keuze voor het juiste provisioning-instrument.
Het belangrijkste kort samengevat
- Nieuwe aanbeveling: Microsoft raadt Autopilot Device Preparation sinds september aan voor user-driven enrollments, omdat deployments daarmee sneller en betrouwbaarder verlopen.
- Alleen Entra Join: Device Preparation ondersteunt uitsluitend Entra Join; Hybrid Join is in het nieuwe model niet voorzien.
- Geen in-place-overstap: Microsoft biedt geen ondersteunde manier om een hybrid gejoind apparaat zonder reset om te zetten naar Entra Join. Wie nieuwe apparaten vandaag hybrid uitrolt, moet ze later opnieuw provisioneren of blijft nog een volledige hardwarecyclus afhankelijk van on-premises-technologie.
- Geen afschakeldatum: Klassiek Autopilot en Device Preparation bestaan op afzienbare termijn naast elkaar.
- Onze aanbeveling: Het join-type is doorslaggevend, niet het instrument. Voor nieuwe apparaten blijven we klassiek Autopilot met Entra Join gebruiken, omdat fabrikanten en leveranciers de apparaten dan al vóór levering kunnen registreren. Die zero-touch-aanpak biedt Device Preparation nog niet.
| Windows Autopilot | Autopilot Device Preparation | |
|---|---|---|
| Join-type | Entra Join, Hybrid Join | Entra Join |
| Modi | User-driven, Pre-Provisioning, Self-Deploying, bestaande apparaten | User-driven, Automatic (Windows 365) |
| Tenant-koppeling | verplicht via de hardware-hash, ook door OEM's en partners | optioneel via Device Association, handmatig in Intune |
| Configuratie tijdens het deployment | apparaat- en gebruikersgericht via de Enrollment Status Page (ESP) | alleen apparaatgericht, met een beperkt aantal apps en scripts |
| Rapportage | vertraagd | vrijwel in realtime |
| Overige functies | Autopilot Reset, DFCI, Teams Rooms, HoloLens, Self-Deploying, Pre-Provisioning | Win32- en LOB-apps in dezelfde deployment-flow |
Bron: Microsoft Learn, Compare Windows Autopilot device preparation and Windows Autopilot
Wat Microsoft heeft aangekondigd
Half september heeft Microsoft in de Intune Customer Success Blog beschreven hoe de overstap van klassiek Windows Autopilot naar Device Preparation er uit moet zien. De boodschap is duidelijk: voor user-driven deployments is Device Preparation nu de aanbevolen aanpak.
De technologie zelf is niet nieuw: Device Preparation bestaat sinds 2024 als een volledig herbouwde variant van Autopilot, die eenvoudiger en betrouwbaarder werkt en deployments vrijwel in realtime weergeeft. Tot voor kort had het echter één blinde vlek: vóór de eerste aanmelding wist het apparaat niet bij welke tenant het hoorde. Die lacune wordt sinds eind augustus gevuld door Device Association. Daarmee koppel je een Windows-apparaat al vóór het deployment aan jullie tenant, waarna het automatisch als zakelijk apparaat wordt herkend, een vaste naam krijgt en een aangepaste out-of-box-experience ontvangt, nog voordat de gebruiker de installatie afrondt.
Overstappen hoeft niet meteen. Klassiek Autopilot en Device Preparation draaien naast elkaar in dezelfde tenant, maar elk apparaat gebruikt slechts één van beide modellen. Is een apparaat zowel geregistreerd voor Autopilot als gekoppeld via Device Association, dan heeft de association voorrang.
Één beleid in plaats van vier bouwstenen
Klassiek Autopilot bestaat uit deployment-profielen, Enrollment Status Page, Group Tags en dynamische groepen. Device Preparation werkt met één enkele provisioning-policy die bepaalt wat er tijdens de out-of-box-experience (OOBE) gebeurt, van apparaatinstellingen tot apps, scripts en de apparaatnaam. In de praktijk betekent dit:
- Snellere toewijzingen: Bij enrollment komen apparaten via Enrollment Time Grouping direct in een statische Entra-groep terecht. Apps en scripts die aan die groep zijn toegewezen, zijn tijdens het provisioning direct beschikbaar, zonder te wachten op de evaluatie van dynamische groepen.
- Heldere scheiding van fasen: Tijdens het provisioning komen alleen apparaatgerichte instellingen en de echt benodigde apps op het apparaat. Alles wat gebruikersgericht is, volgt zodra het bureaublad beschikbaar is, waardoor de initiële installatie korter en minder foutgevoelig wordt.
- Betere rapportage: Elk deployment is vrijwel in realtime zichtbaar, met aanzienlijk meer detail dan in klassiek Autopilot, wat probleemoplossing merkbaar eenvoudiger maakt.
Device Preparation ondersteunt alleen Entra Join
Device Preparation ondersteunt alleen Entra Join. Hybrid Join is in de nieuwe architectuur niet voorzien, en niets in Microsofts aankondigingen wijst erop dat dit gaat veranderen. Klassiek Autopilot kan Hybrid Join nog wel, maar Microsofts ontwikkelrichting richt zich duidelijk op deployments zonder domain controller. Op Microsoft Learn staat dit inmiddels ook expliciet:
„Microsoft recommends deploying new devices as cloud-native using Microsoft Entra join. Deploying new devices as Microsoft Entra hybrid join devices isn't recommended …"
Wie Hybrid Join met Autopilot heeft gebruikt, kent de knelpunten: tijdens het provisioning moet het apparaat een domain controller bereiken, de Intune Connector for Active Directory moet beschikbaar en functioneel zijn, en groepsbeleid loopt parallel aan Intune. Precies op deze afhankelijkheden stranden of stagneren de meeste deployments. Voor ons was Hybrid Join dan ook altijd een tijdelijke oplossing en nooit het doel.
Een Entra-gejoind apparaat heeft bij de installatie niets meer nodig dan een internetverbinding. Configuratie, apps, updates en compliancebeleid komen volledig via Intune, en de toegang tot bedrijfsresources wordt geregeld via Conditional Access. Dat past bij een werkomgeving die zich steeds vaker buiten het bedrijfsnetwerk afspeelt, thuis, onderweg of ergens daartussenin.
Bij ons heet dit principe al jaren "Starbucks Deployment", en in 2019 werden we daarvoor onderscheiden met de Microsoft Global Modern Desktop Partner of the Year Award.
Van Hybrid naar Entra Join via een reset
Voor de planning is één punt cruciaal: een hybrid gejoind apparaat kan op de ondersteunde manier alleen via een reset worden omgezet naar een Entra-gejoind apparaat. Elk apparaat dat je vandaag hybrid uitrolt, moet je voor de overstap naar Entra Join dus ooit opnieuw provisioneren.
Dat klinkt in eerste instantie als veel werk, maar het is in de praktijk goed te plannen. De meest gebruikelijke aanpak is de overstap meenemen in de normale hardwarecyclus: nieuwe apparaten komen direct met Entra Join, de hybrid gejoinde verdwijnen geleidelijk. Wie sneller naar de cloud wil, rolt bestaande apparaten in golven opnieuw uit met Entra Join.
Waarom we toch klassiek Autopilot aanbevelen
Toch raden we de overstap naar Device Preparation nog niet aan. Voor nieuwe apparaten bevelen we klassiek Autopilot aan, maar dan consequent met Entra Join.
De belangrijkste reden is de koppeling met fabrikanten en leveranciers. Met klassiek Autopilot registreert de OEM of reseller het apparaat al vóór verzending rechtstreeks in jullie tenant. Het gaat direct naar de medewerkers, toont jullie branding bij de eerste start en richt zichzelf in, zonder dat IT hoeft in te grijpen.
Voor Device Association moeten jullie de apparaatgegevens momenteel zelf lokaal uitlezen en uploaden naar Intune. Voor staging in het magazijn, uitrolprojecten met technici of interne deployments werkt dat prima, maar voor directe verzending naar gebruikers niet. Dat OEM's en partners apparaten in de toekomst vooraf kunnen koppelen, heeft Microsoft aangekondigd, maar zonder tijdlijn.
Daar komen scenario's bij die Device Preparation nog niet volledig dekt:
- Pre-Provisioning: Een partner installeert apps en past beleid al toe vóór levering, zodat medewerkers starten met een vrijwel volledig ingericht apparaat.
- Self-Deploying Mode: Kiosk- en gedeelde apparaten die worden uitgerold zonder gebruikersaanmelding.
- Uitgebreide provisioning-opties: Meer apps tijdens de installatie en de mogelijkheid om het bureaublad te vergrendelen totdat de benodigde gebruikersgerelateerde configuratie is voltooid.
- Specifieke apparaatscenario's: Teams Rooms en firmwarebeheer via DFCI.
Zodra fabrikanten en leveranciers apparaten vooraf kunnen koppelen voor Device Preparation, herzien we onze aanbeveling. De onderliggende strategie verandert daarmee niet: wie vandaag een nieuw deployment plant, plant met Entra Join. Een latere overstap van klassiek Autopilot naar Device Preparation raakt dan alleen de provisioning-aanpak voor nieuwe apparaten, niet het beheermodel, het identiteitsplatform of de apparaatarchitectuur.
Zonder Domain Join werken onze apparaten niet
Dit horen we voortdurend. De technologie achter Entra Join is volwassen en bewezen, en als het hapert, ligt dat zelden aan Entra Join zelf, maar aan afhankelijkheden, processen en aannames die zich door de jaren heen rondom Active Directory hebben opgestapeld.
- Groepsbeleid: Veel organisaties hebben aanzienlijk meer GPO's dan ze nodig hebben, en naar onze ervaring heeft een flink deel daarvan allang geen effect meer. Met onze blueprint starten Entra-clients binnen enkele minuten op een beproefde en flexibele baseline, die we in Managed Intune volledig als Infrastructure as Code beheren en actueel houden.
- Toegang tot on-premises-resources: Bestandsservers, printers en interne webapplicaties blijven bereikbaar voor Entra-gejoinde apparaten. Zolang het apparaat een domain controller bereikt, haalt het Kerberos-tickets op en meldt het zich aan bij on-premises-resources via single sign-on, met Windows Hello for Business via Cloud Kerberos Trust. Toch moet je deze scenario's altijd testen met echte gebruikers en echte bedrijfsapplicaties.
- Certificaten en netwerktoegang: Netwerk- en VPN-authenticatie is vaak afhankelijk van computercertificaten van een on-premises-CA, gecontroleerd via een Network Policy Server (NPS). Voor Entra-gejoinde apparaten distribueert Intune de certificaten, bijvoorbeeld via Microsoft Cloud PKI of SCEPman, en neemt een cloudgeschikte RADIUS-oplossing zoals RADIUSaaS de netwerkauthenticatie over.
- Betrouwbare app-deployments: Als Autopilot-deployments mislukken, ligt dat meestal niet aan het join-type, maar aan slecht gebouwde of niet-onderhouden softwarepakketten. Daarom zetten we RealmJoin in, onze aanvulling op Intune met meer dan 2.500 kant-en-klare applicaties. Ongeacht het instrument geldt: tijdens de initiële installatie horen alleen de apps op het apparaat die gebruikers op de eerste dag echt nodig hebben. De rest volgt zodra het apparaat productief draait, of staat klaar voor zelfinstallatie in de Intune Company Portal of de RealmJoin App Catalog.
Conclusie
Device Preparation kan nog niet alles wat klassiek Autopilot kan. De richting is desondanks duidelijk: Microsoft investeert in Entra Join, en Hybrid Join wordt steeds meer een legacy-model.
Bestaande hybrid gejoinde apparaten tot het einde van hun levenscyclus blijven beheren kan zinvol zijn, ook al draai je dan een modern en een klassiek beheermodel parallel. Nieuwe apparaten vandaag nog hybrid uitrollen bindt je echter voor nog een volledige hardwarecyclus aan on-premises-afhankelijkheden, terwijl Microsoft provisioning en beheer voor Entra Join verder ontwikkelt.
Als jullie de overstap van Hybrid Join naar Entra Join plannen, met jullie Autopilot-deployments worstelen of jullie Windows-apparaten volledig via Intune willen beheren, helpen we graag.
Bronnen
- Moving from Windows Autopilot to Windows Autopilot device preparation (Microsoft Tech Community, september 2026)
- Introducing device association for Windows Autopilot device preparation (Microsoft Tech Community, augustus 2026)
- Compare Windows Autopilot device preparation and Windows Autopilot (Microsoft Learn)
- Windows Autopilot device association FAQ (Microsoft Learn)
- Microsoft Entra joined vs. hybrid joined (Microsoft Learn)
Neem nu contact op
Zijn jullie van plan over te stappen van Hybrid Join naar Entra Join, lopen jullie Autopilot-deployments vaker vast dan gewenst, of willen jullie jullie Windows-apparaten volledig via Intune beheren? Neem contact op, dan kijken we samen naar jullie omgeving.
Vergelijkbare berichten
Autopilot Device Preparation wordt standaard, Hybrid Join blijft achter
Sinds september raadt Microsoft Autopilot Device Preparation aan als standaard voor user-driven Windows-deployments. Het nieuwe model is inderdaad eenvoudiger en ...
Wie heeft deze agents gebouwd?
E7 bundelt E5, Copilot, de Entra Suite en Agent 365. Maar een licentie ruimt geen tenant op. Wie verantwoordelijk is ...
Het einde van de MFA-sms
Waarom organisaties nu moeten overstappen op phishingresistente en zo veel mogelijk wachtwoordloze aanmeldmethoden.
ClickFix. Als de gebruiker de exploit is, en hoe jullie dat stoppen
ClickFix maakt gebruikers tot hun eigen aanvaller: een vals CAPTCHA, een copy-paste, en schadelijke code draait in het geheugen zonder ...
Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...
Vier keer Leader. glueckkanja in de ISG-studie Duitsland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Duitsland als Leader in vier kwadranten: Microsoft Productivity and Business Process Services ...
Van Rising Star naar Leader. glueckkanja in de ISG-studie Zwitserland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Zwitserland als Leader in het kwadrant Microsoft AI and Cloud Ecosystem, op ...
Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...
Leader en Rising Star. glueckkanja in de ISG Cybersecurity-studie 2026
De ISG Provider Lens®-studie Cybersecurity 2026 onderscheidt glueckkanja als Leader in het kwadrant Next-Gen SOC/MDR Services (Midmarket). In de totale ...
The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...
Contract ondertekend: zo verloopt jouw onboarding bij ons
Het contract is ondertekend, de eerste grote stap is gezet. Maar hoe gaat het nu verder? We nemen je mee ...
Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...
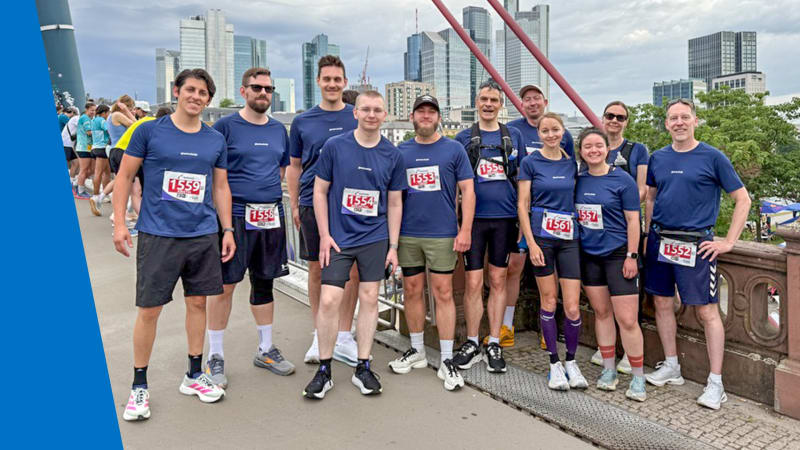
160 kilometer voor het goede doel
Elf collega's, 16 rondes, 160 kilometer, een onweersfront en een podiumplek: glueckkanja deed mee aan de Frankfurter Runden 2026 en ...

Anatomie van een onbekende AMOS Stealer: van alert naar immuniteit in enkele uren
Een tot dan toe ongedocumenteerde AMOS-stealervariant compromitteerde een macOS-endpoint. Geen bekende hashes, geen C2-gegevens in openbare databases. Ons SOC haalde ...
Waarom Edge jullie enige corporate browser zou moeten zijn
Geen enkele organisatie heeft Chrome echt gekozen; hij was er simpelweg, met eigen sync-logica, eigen accountbeheer en een eigen interface ...