

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

1台のPC、2つのタブ、1回のクリック
このシナリオは地味で、だからこそ危険です。管理者がいつものオフィス用ノートPCに向かっています。左のブラウザタブにはMicrosoft 365管理センターが開かれ、グローバル管理者権限とIntune管理者権限もそのままです。右のタブでは「無料ツール」をダウンロードします。Invoice_2026.pdf.exeです。1回のクリック、PowerShellのペイロード、永続化の確立、そして権限昇格が走ります。Tier 0、つまり企業ITの心臓部への道が開きます。
Game Overです。
MITRE ATT&CKは現在、エンタープライズ環境向けに222のテクニックと475のサブテクニックを記載しています。あわせて700近い既知の経路が、権限を昇格し、横方向に移動し、企業の最も機微な資産に到達するために存在します。攻撃者に必要なのはそのうち1つだけです。そして当社が支援するインシデント対応の大半で、同じパターンが現れます。メールを読み、ウェブを閲覧し、Teamsでチャットしていたのと同じ端末で管理業務が行われていた、というものです。
「Assume Breach」を本気で受け止めるなら、そしてNIS2のもとではほかに選択肢はほとんどありませんが、居心地の悪い帰結を受け入れる必要があります。同じPCに載せてはいけないものがある、ということです。中途半端な分離は分離ではありません。
なぜ思いつきやすい答えでは足りないのか
よくある反射的な答えは誰もが知っています。踏み台サーバーはどうでしょうか。侵害されたクライアントからのリバースプロキシのトンネルが1本あれば、攻撃者は踏み台をそのまま通り抜けます。同じマシン、同じブラウザ、同じリスクです。自社テナント内に従来型の特権アクセス管理(PAM)を構築するのはどうでしょうか。するとすぐに問いが立ちます。その管理環境を管理するのは誰か、という問いです。保護される管理用ワークステーションが、保護対象と同じテナントの中に存在するなら、作ったのは壁ではなく円です。ではオフィス用ノートPCから使う仮想デスクトップは。それはノートPCのキーロガーをそのまま引き継ぎます。画面は仮想でも、打鍵は本物です。ゼロトラストは、管理業務と日常業務が1台の端末を共有した時点で終わります。
Managed Red Tenant:アーキテクチャとしての分離
まさにここにManaged Red Tenant(MRT)が入ります。管理業務専用の、完全にコードで管理され、徹底的にハードニングされたテナント環境です。Tier 0の作業には、マネージドサービスとして運用される特権アクセスワークステーション(PAW)が用意されており、物理的に独立した端末としてハードニングされたハードウェアPAWがあります。Tier 1の作業にはVAW、すなわちAzure Virtual Desktopをベースとする仮想アクセスワークステーションを使います。到達できるのは準拠デバイスからのみ、FIDO2のみ、条件付きアクセスのもとでのみです。さらに利便性のために、特別かつ最大限に安全な設定を施したiPadを組み合わせます。
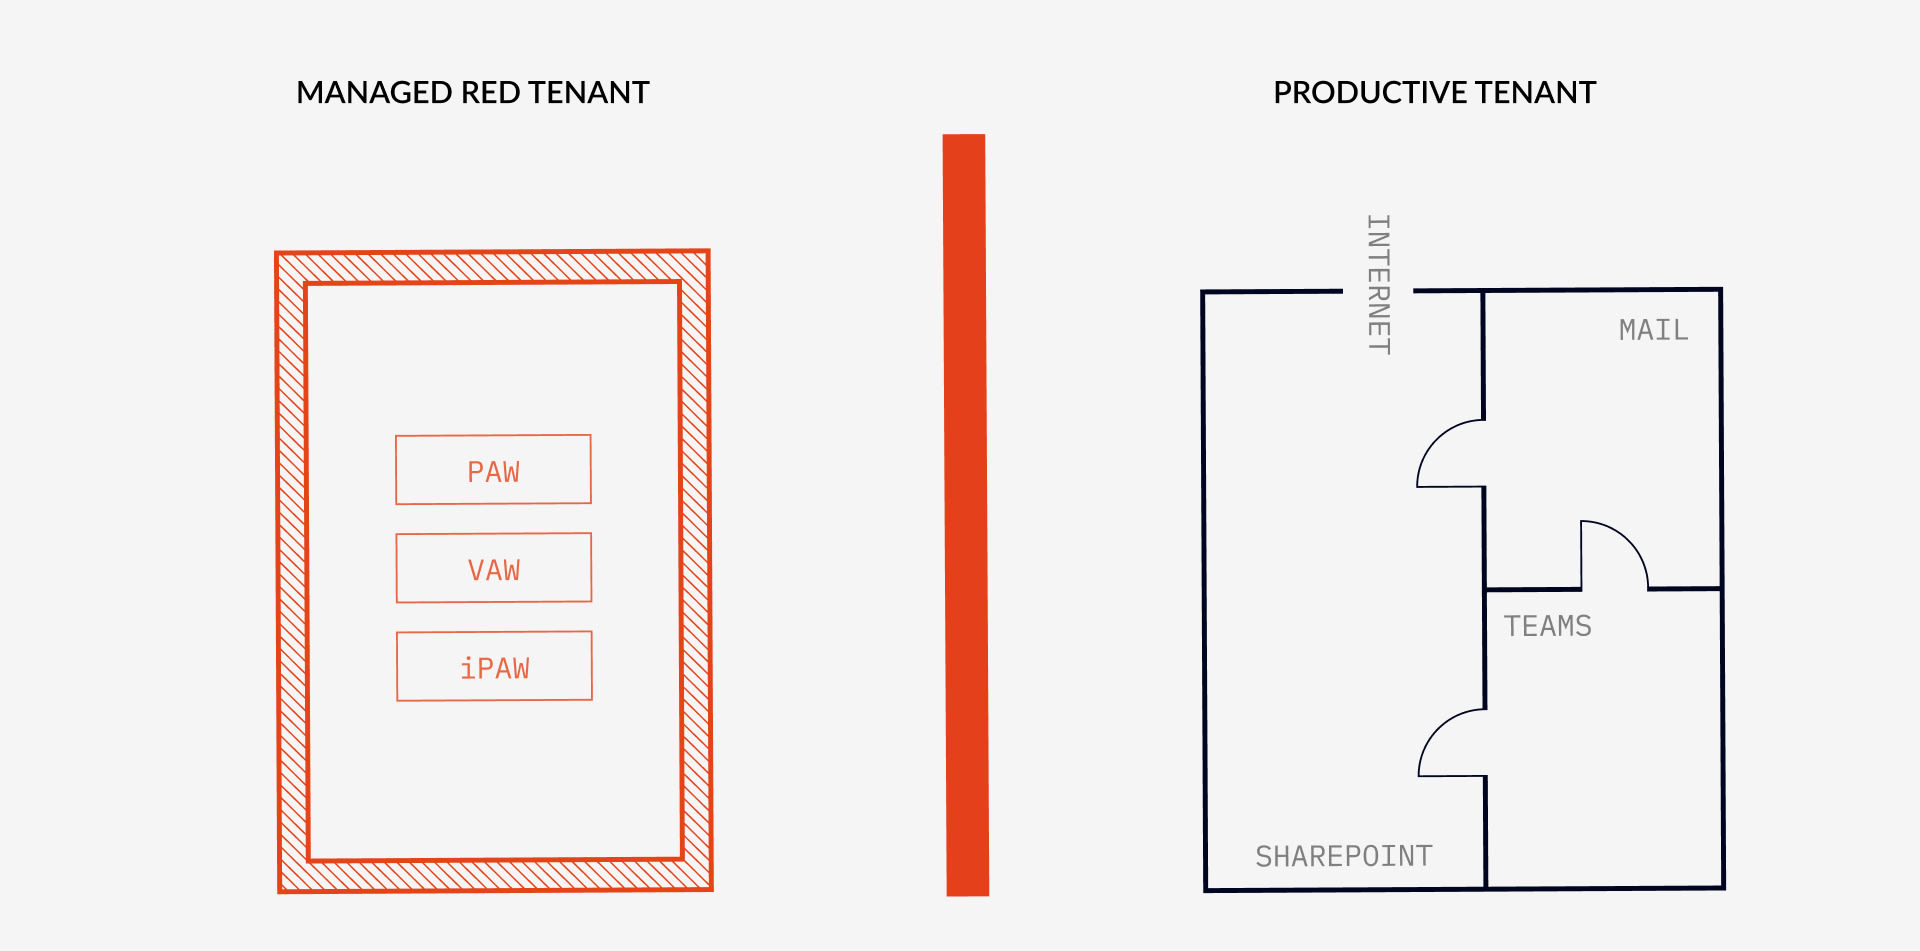
ただしCIOにとっての決定的な論点は技術ではなく、運用モデルです。Red Tenantへのあらゆる変更はConfiguration as CodeとしてCI/CDパイプラインを通り、お客様の明示的な承認を経てはじめてデプロイされます。この共同責任の原則は、マネージドサービスを購入する立場なら誰もが問うべき問いに答えます。サービス事業者自身が侵害されたらどうなるのか、という問いです。答えは、何も起きない、です。お客様の承認がなければ、Red Tenantでは設定が1行も変わりません。管理レイヤーはお客様のリスクゾーンの外側にあり、拒否権はお客様の手に残ります。
運用上の利点は二重です。第一に、めったに得られない切れ味の分離が生まれます。本番環境への正当な管理アクセスは、定義上すべてMRTのマシンから来ます。それ以外はすべて攻撃です。これはSOCにノイズのないシグナルを与え、誤検知をより分ける代わりに即座に対応できるようにします。第二に、オフィス環境への攻撃が成功した場合でも、立ちはだかるのは段差ではなく壁です。侵害されたオフィス用ノートPCから、机の上に別の端末として置かれたハードウェアPAWへ跳ぶのは、攻撃者にとって極めて困難か、不可能です。
それでも起きてしまったら。Extra Life
経験を積んだCIOなら誰もが知っています。100パーセントの安全は存在しません。Assume Breachとは、自社の防御が破られることも計画に織り込むという意味でもあります。2026年3月のStryker事案は、その境目がいかに細いかを示しました。侵害されたIntune管理者アカウント1つで、79か国のデバイスを消去するには十分でした。今日のランサムウェアグループは、バックアップやActive Directory、つまり復旧に必要なまさにそのシステムを狙い撃ちします。そこから即興を始める側、つまり暗号化されたファイルサーバーを抱え、機能するIDを持たず、コミュニケーション基盤の代わりに電話連絡網しかない側は、企業が止まったまま何日も何週間も失います。
Red Tenantが「Game Over」になるのを防ぐものだとすれば、Managed Dark TenantはExtra Lifeです。平常時は静止していて、有事に起動される、準備済みの復旧環境です。24時間365日の緊急連絡番号への1本の電話が、災害復旧プロセスを開始します。仮想のウォールームが、侵害された可能性のある本番環境とは独立して、主要な関係者全員との安全なコミュニケーションを直ちに確立します。Dark TenantはInfrastructure as Codeとして構築されているため、重要な復旧プロセスはすべて事前定義され自動化されています。Active DirectoryやIDといったシステムの根幹をなす要素は、ストレスのなかで場当たり的に組み上げられるのではなく、きれいに復元されます。その結果が、数時間から数日というRecovery Time Objective(RTO)と、定義されたRecovery Point Objective(RPO)です。即興の復旧が実務でたびたび要する数週間ではありません。
二重のレジリエンス
Red TenantとDark Tenantは2つの異なる問いに答えており、その2つが揃ってはじめて全体像になります。Red Tenantが答えるのは、侵害されたクライアントが侵害されたドメインになることをどう防ぐか、という問いです。Dark Tenantが答えるのは、それでも起きてしまったときにどう動き続けるか、という問いです。一方は壁であり、もう一方は救助ネットです。
オーストリアの企業には規制面の側面が加わり、それは間もなく非常に具体的になります。2026年10月1日に施行されるNISG 2026により、およそ4,000社のオーストリア企業が証明可能なサイバーセキュリティ義務の対象となります。リスク管理、事業継続、緊急時計画、危機管理が明示的に含まれます。管理アクセスがアーキテクチャとして隔離されていること、そして有事に備えてテスト済みで自動化された復旧環境が用意されていることを監督機関に説明できる企業は、啓発研修と希望的観測に言及する企業とは別の議論をすることになります。
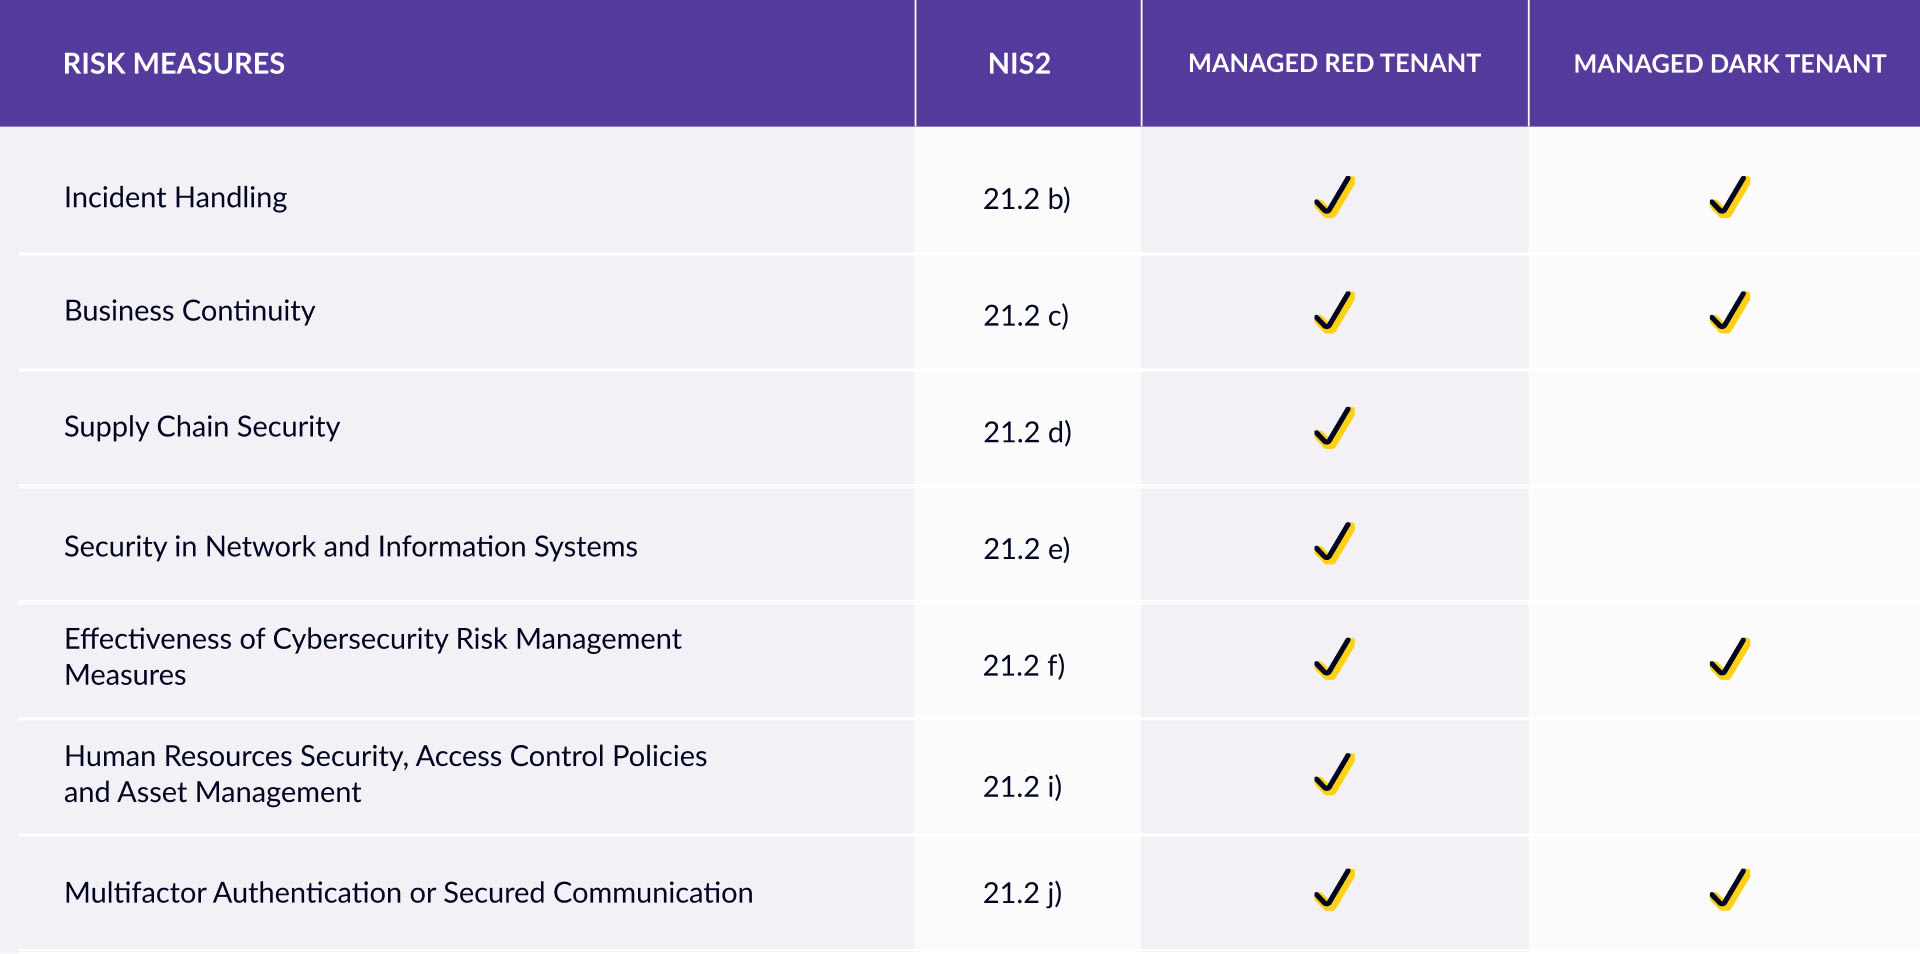
いずれのサービスも当社はマネージドサービスとして運用しており、担当チームはBSI認定のAPT対応事業者として、すでに火の手が上がっている現場の反対側に定期的に立ち、その経験を直接アーキテクチャへ還元しています。お客様にはDAX上場企業も重要インフラ事業者も含まれます。
同じPCに載せてはいけないものがあります。そしてGame Overを許容できない企業があります。であれば、壁とExtra Lifeを用意するほうがよいでしょう。
お問い合わせ
Managed Red TenantとManaged Dark Tenantが自社の環境でどう噛み合うかを知りたいですか。ご連絡いただければ、お客様のケースを具体的に検討します。
関連記事

MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。

ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。

Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。

Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。

LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。

The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。

契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。

Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。

チャリティのために160キロ
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。

Edgeを唯一の社内標準ブラウザーにすべき理由
Chromeを本気で選んだ企業はほとんどありません。独自の同期ロジック、独自のアカウント管理、独自のポリシー画面を抱えたまま、ただそこにあっただけです。一方でMicrosoft Edgeは、すでに動いているインフラ、つまりEntra ID、Intune、Defenderに直接組み込まれます。本記事では、移行がどのようなものか、IntuneのポリシーでどのようにChromeをランディングページへリダイレクトするか、そして2つのブラウザーを並行運用するのをやめると何が不要になるかを紹介します。

必要だったのは管理者アカウント1つだけでした
2026年3月11日、Handalaは79か国の端末を消去しました。そのために必要だったのは、侵害されたIntuneの管理者アカウント1つだけです。マルウェアもエクスプロイトもなく、正規の管理ツールが所有者自身に向けられました。何が起きたのか、なぜそれが通用したのか、そして塞ぐべき2つのアーキテクチャ上の穴について説明します。

6つのAgent。4週間。実際の運用へ。
6社、4週間のビルドフェーズ、6つの動作するAI Agent。これが第1回glueckkanja AI Agent Hackathonの成果です。Kiekert、Dr. Oetker、Eckes-Granini、igefa、lila logistikがCopilot StudioでAgentを構築し、それらは現在すでに本番で稼働しています。そこで何が生まれ、この形式がどのように機能するのかを紹介します。