

Global Secure Access Unlocked
本稿では、Microsoft Global Secure Accessが当社のManaged Red Tenantでセキュリティと制御をどう高めるのかを取り上げます。Entra Internet AccessとPrivate Accessを使えば、管理者セッションを保護し、ゼロトラストを徹底し、クラウドとオンプレミスのリソースへのアクセスを整理できます。実際のユースケースとアーキテクチャの解説を通じて、M365環境を効果的に守る方法を示します。

Managed Red Tenantとは
Managed Red Tenantは、マネージドサービスで積み上げてきた当社の経験と、ワークプレース、Azure、セキュリティの各領域で実績のあるブループリントを組み合わせたものです。
その結果できあがるのが、分離された、完全にクラウド上でコードとして管理される環境です。管理者ユーザーとエンドポイントを実効的に保護します。Microsoft Entraテナントが複数あり、Active Directoryドメインも複数ある対象環境でも同じように働きます。
当社のソリューションはMicrosoftのクラウドネイティブなIDとセキュリティの機能に依拠し、ゼロトラストの原則を厳格に守ります。
Security Service EdgeとしてのGlobal Secure Access
Global Secure Accessの最新の機能をManaged Red Tenantのさまざまな構成要素に組み込み、Virtual Access Workstations(VAW)へのアクセス時のセキュリティを高めるとともに、外向きの特権アクセスを保護し制限しています。
Microsoft Entra Internet Access
はIDを中心に据えたSecure Web Gateway(SWG)として働き、公開インターネットへのアクセスを遮断し、通信先を特権インターフェイスと許可された企業のテナント環境だけに絞るために導入しています。Universal Conditional Access Evaluation(CAE)などの追加機能により、ほぼリアルタイムでのアクセス遮断も可能です。
Microsoft Entra Private Access
はIDを中心に据えたZero Trust Network Access(ZTNA)のソリューションであり、VAWへの安全でプライベートなアクセスを実現する当社のアプローチの中核です。これを組み込むことで、AVDベースのエンドポイント上の特権セッションに保護の層がもう1つ加わります。VAWへ接続する前に、接続元クライアントに対して条件付きアクセスが適用されるからです。プライベートなリソースやオンプレミスのリソースを管理するアクセスを保護し、ゼロトラストの原則を当てはめることも、Private Accessが効いてくるもう1つのユースケースです。
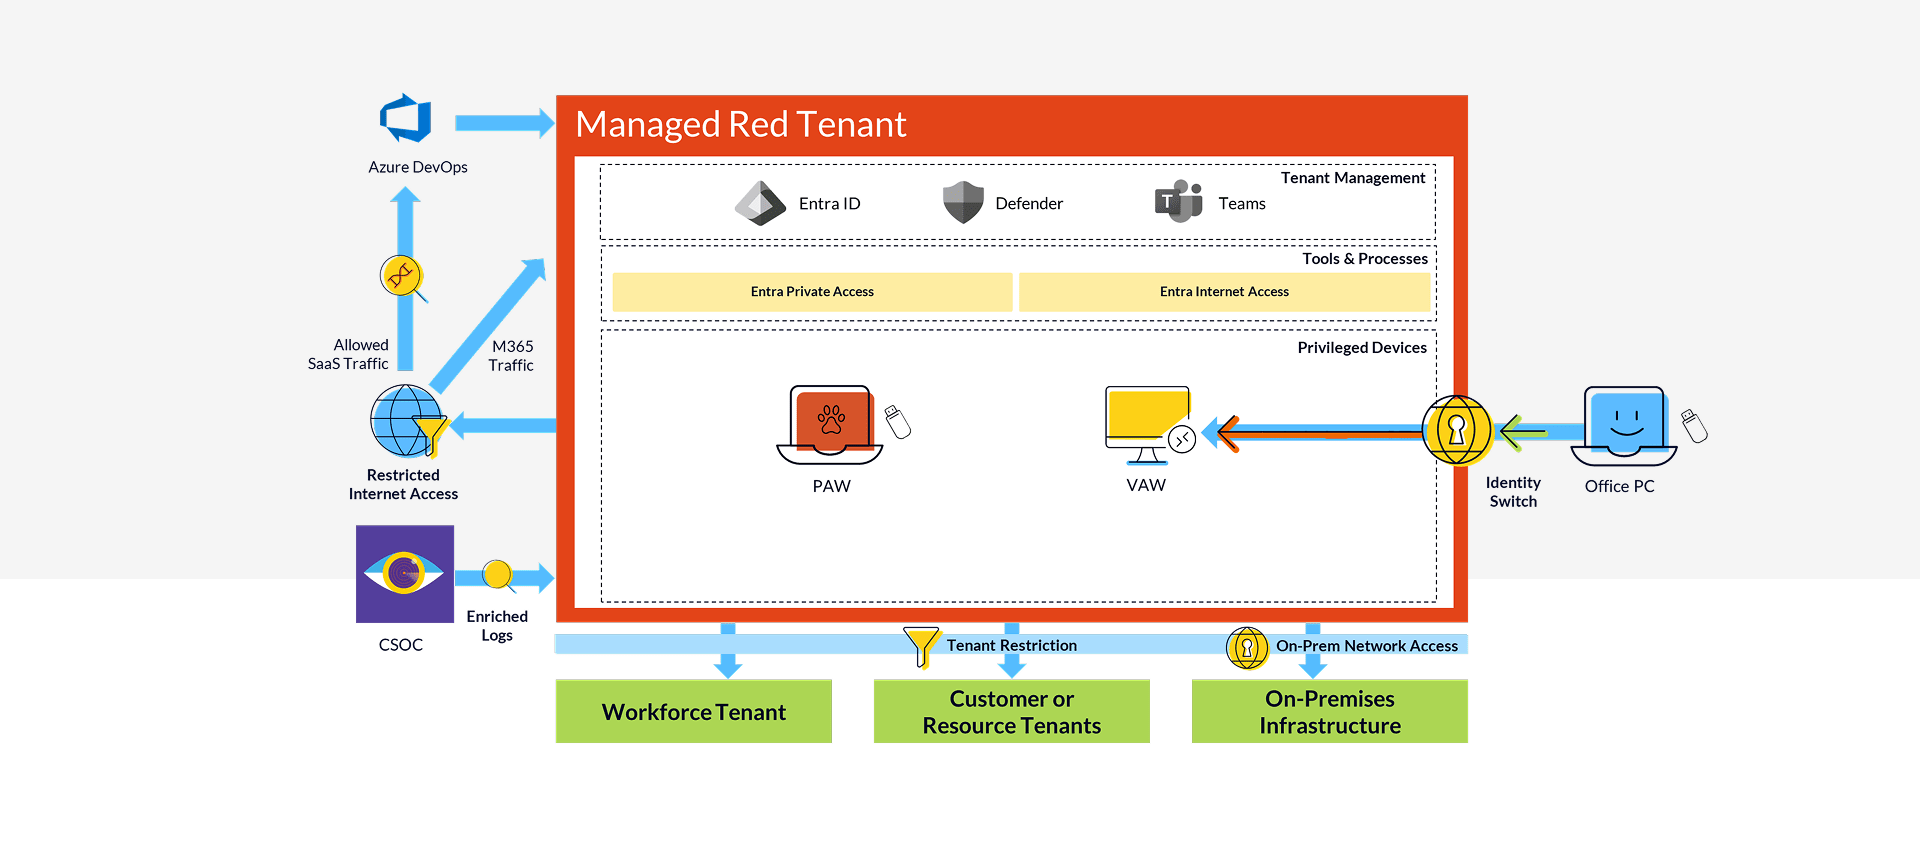
Managed Red TenantにおけるGlobal Secure Accessのユースケース
Global Secure Accessは当社のManaged Red Tenantの設計の中核をなす要素の1つであり、セキュリティと使い勝手の両方を新しい水準に引き上げられることを当社は歓迎しています。その価値は個々のユースケースを見るといちばんよく分かるので、本稿で順に紹介します。
Virtual Access Workstationsへのアクセス
組織によっては、すべての管理者に物理的なPrivileged Admin Workstation(PAW)を配らないという判断をします。そうした権限の低い管理者向けに当社が用意しているのが、Virtual Access Workstations(VAW)と呼ぶものです。
ここで最も重要なのはVAWへの安全なアクセスであり、高い水準のセキュリティを確立することが欠かせないと当社は考えています。そこで鍵になるのがEntra Private Accessです。
管理者は自分の業務用デバイスからVAWに接続し、Managed Red Tenantのアカウントでサインインします。このID切り替えのため、接続するユーザーは元のデバイスとは別のテナントに属することになり、デバイスのコンプライアンス状態を提示できません。
そこで当社は、デバイス上の元のユーザーによる事前認証にGlobal Secure Accessを使っています。VAWは公開エンドポイントを持たず、Entra Private Access経由でしかアクセスできないため、ネットワークアクセスを非常に高い水準で守れます。業務環境側の条件付きアクセスが、デバイスのコンプライアンスやリスクに基づく制御を含め、強固なユーザー認証とデバイス認証を強制します。
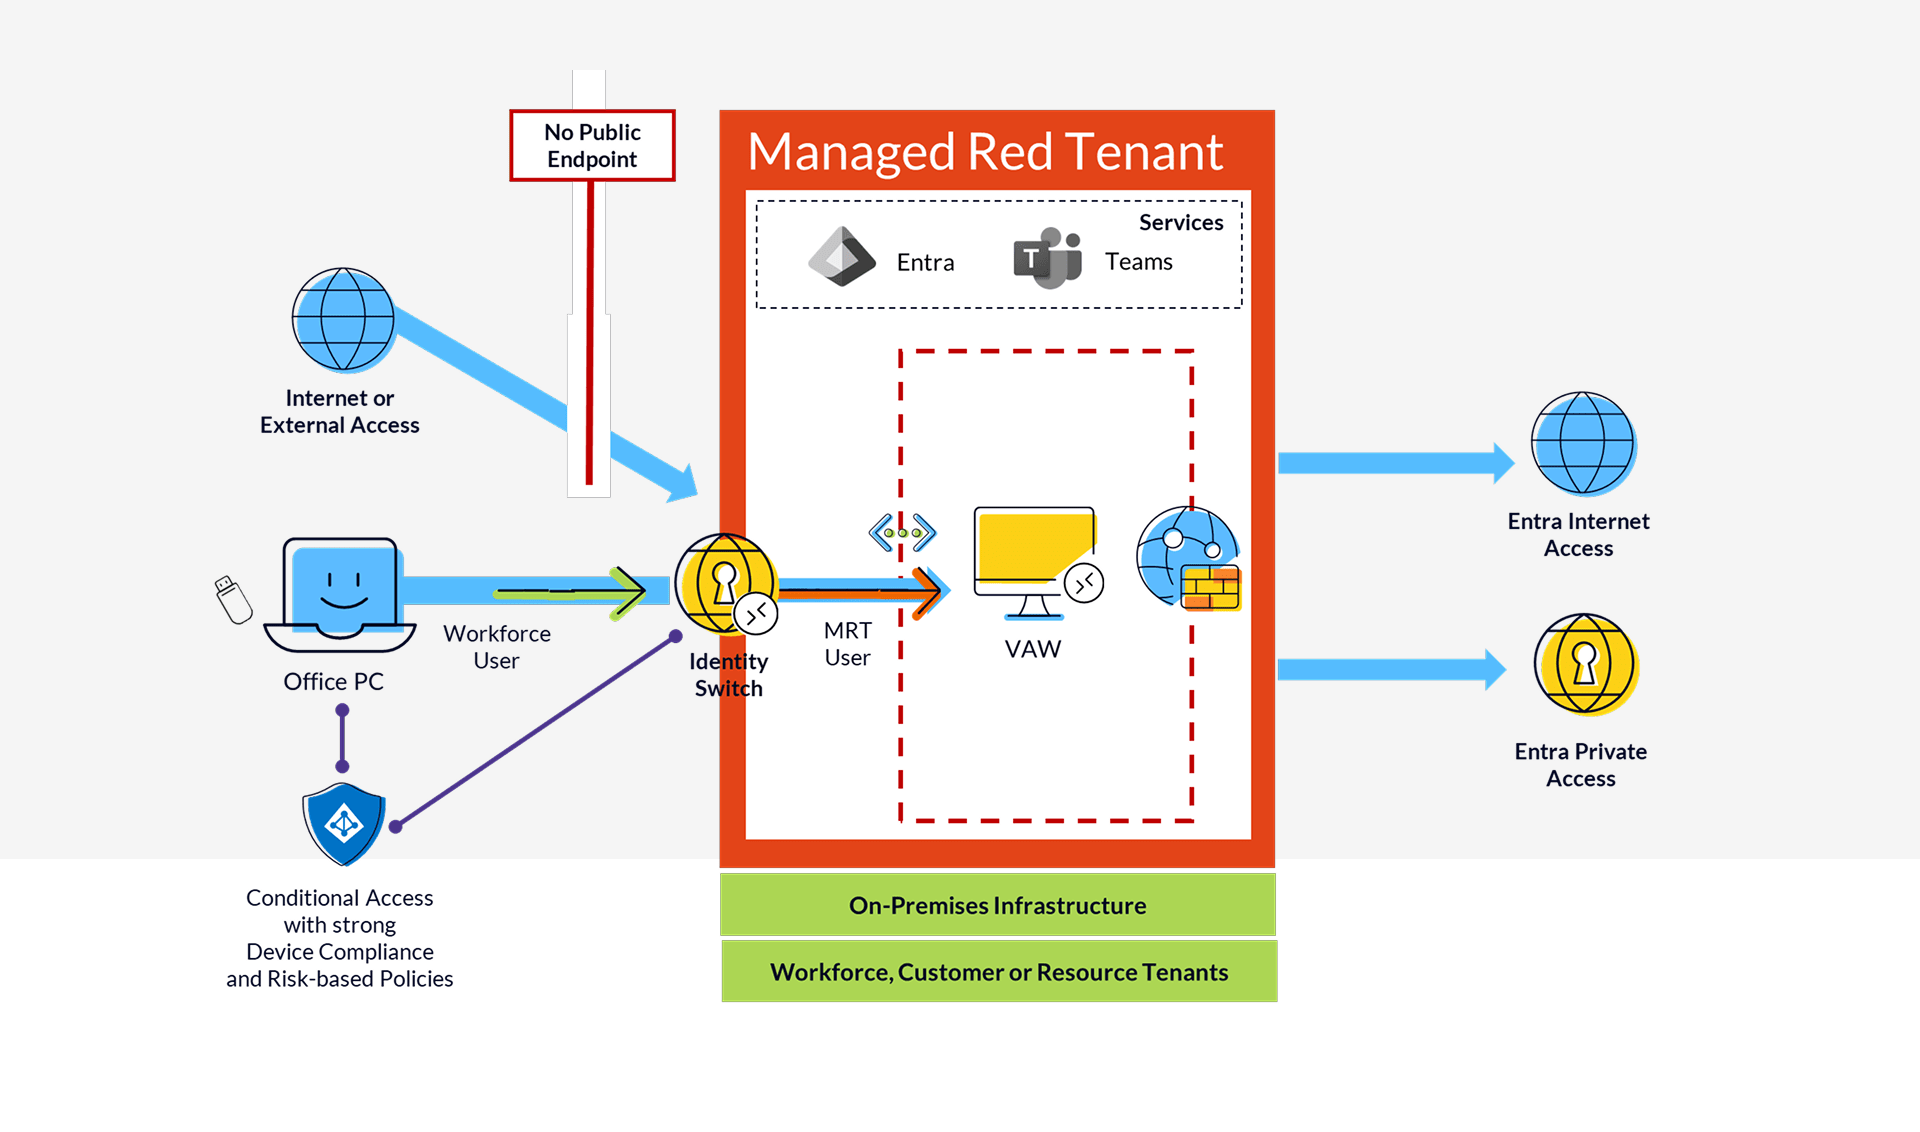
安全なWebフィルタリング
管理用デバイスの大きな特徴は、攻撃面をできるだけ小さくするためにアプリケーションへのアクセスを厳しく絞っていることです。従来はproxy.pacファイルのようなローカルの仕組みや、共用の集中プロキシ(T0専用ではないもの)がよく使われてきましたが、当社はManaged Red Tenant内のデバイスについてEntra Internet Accessを選びました。
- インターネットへのアクセスは、コンプライアンスに適合したデバイスから、かつ強固なユーザー認証を経た場合にのみ許可されます
- アクセス先は明示的に承認したURLに限られます。さらにHTTPSの通信は(可能な場合)復号して検査するため、Azure DevOpsやGitHubの中の特定のパスに絞るといった制御もできます
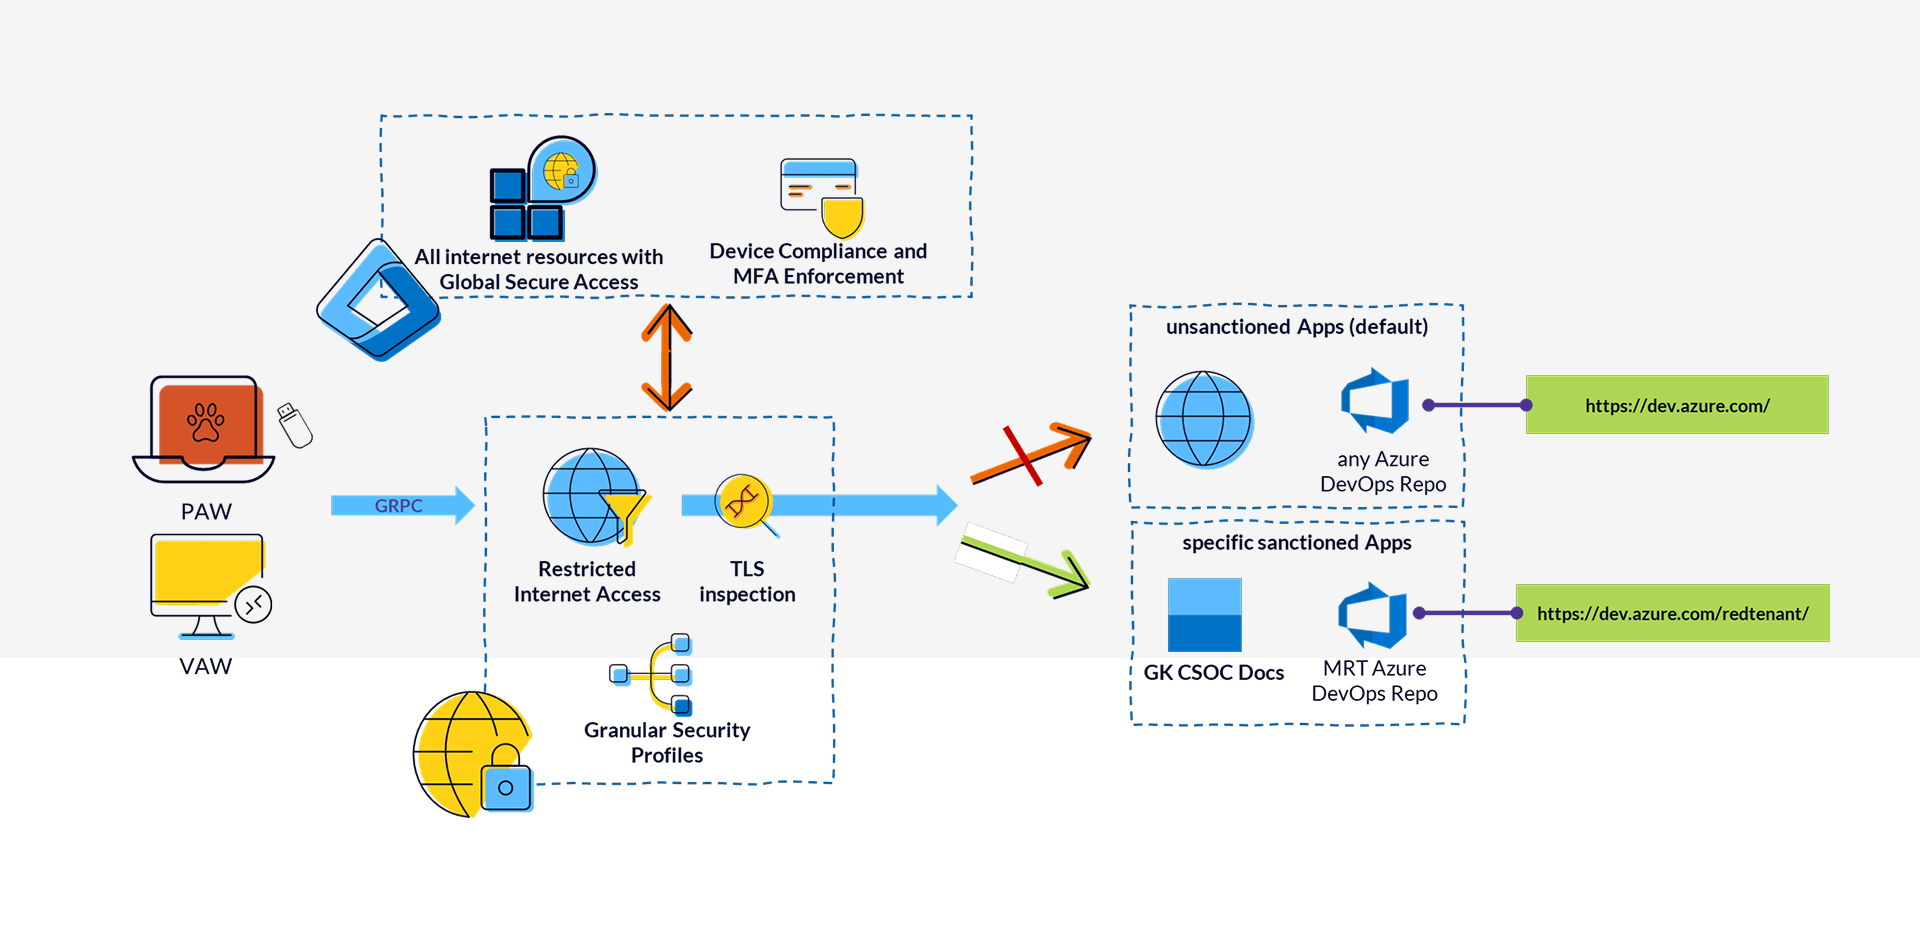
SaaSサービスと管理用インターフェイスに対するテナント制限
SaaSサービスや管理用インターフェイスでは、URLがどのテナントでも同じであることが多く、前述のWebフィルタリングの手法では制御しづらくなります。
管理用デバイスからMicrosoftの承認済みポータルにサインインできるのをManaged Red Tenantのアカウントだけに限るため、当社はGlobal Secure Accessのテナント制限機能を使っています。
Entra Internet Accessを通じて、どのテナントでのサインインを許可するかがEntra IDに伝えられます。これにより、Managed Red Tenantのポリシーがすべて適用され、管理アクセスがB2Bコラボレーション経由でのみ行われることが保証されます。
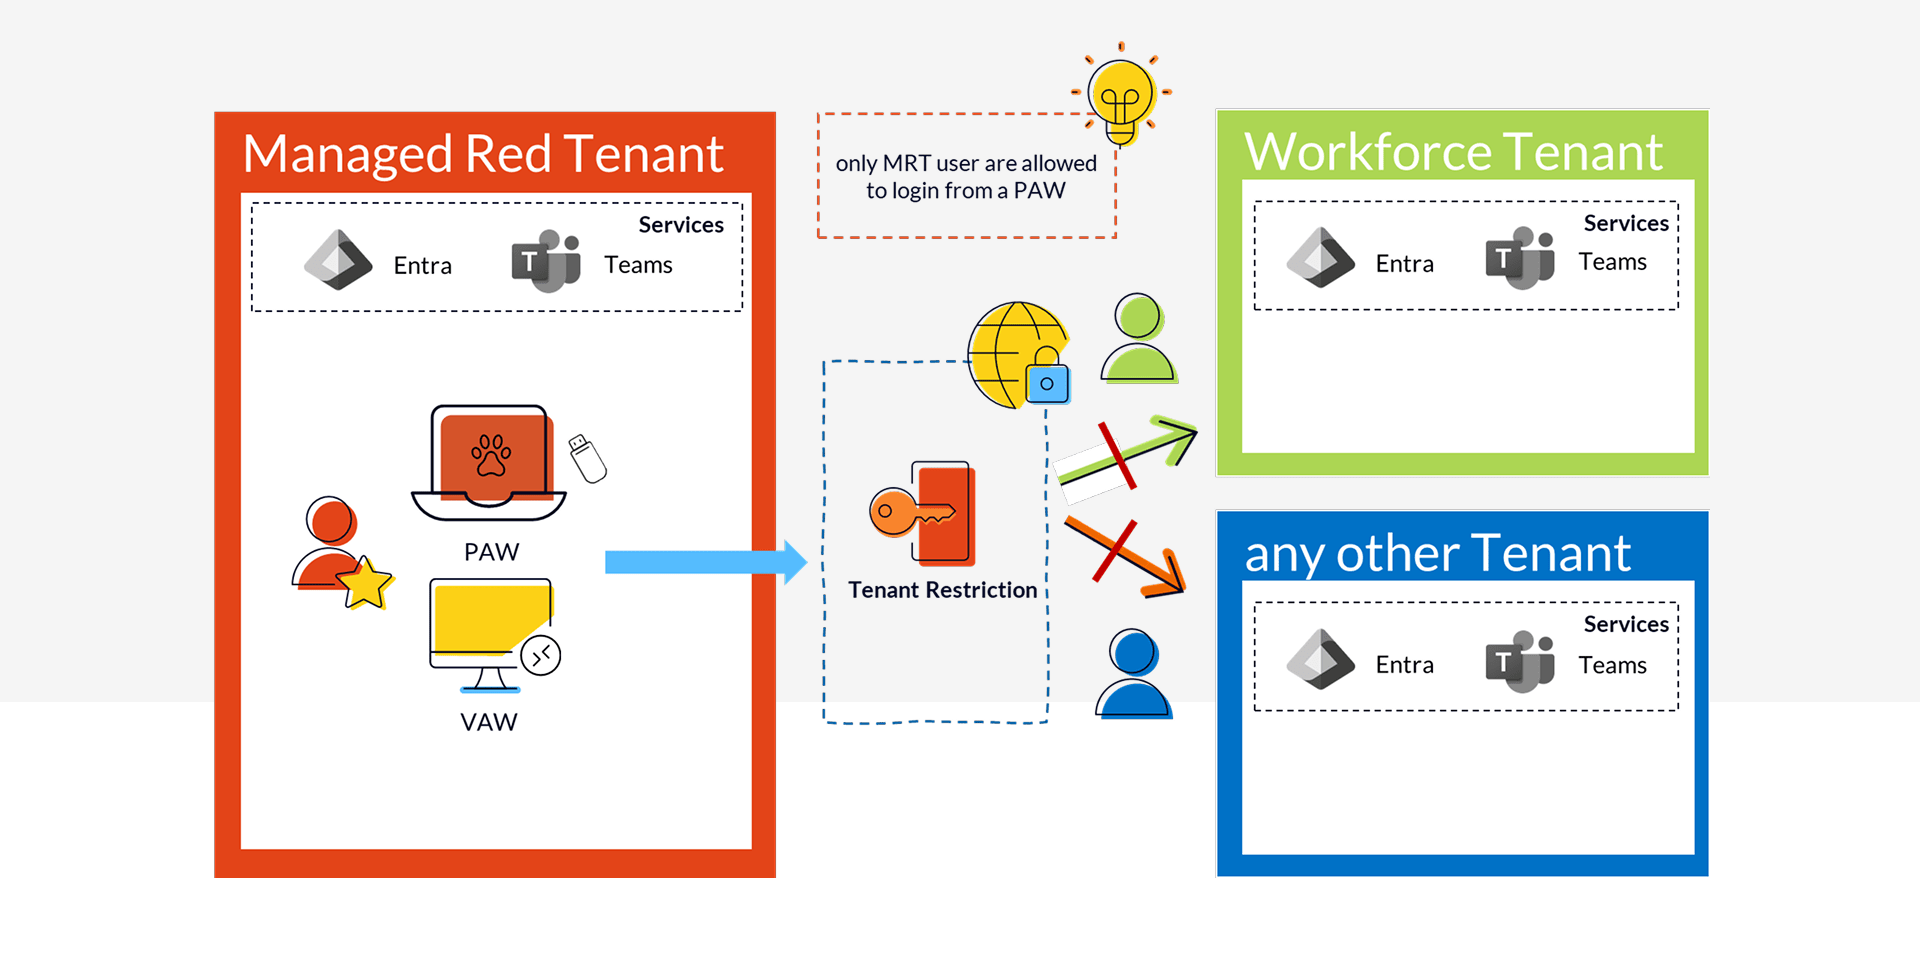
オンプレミスへのアクセス
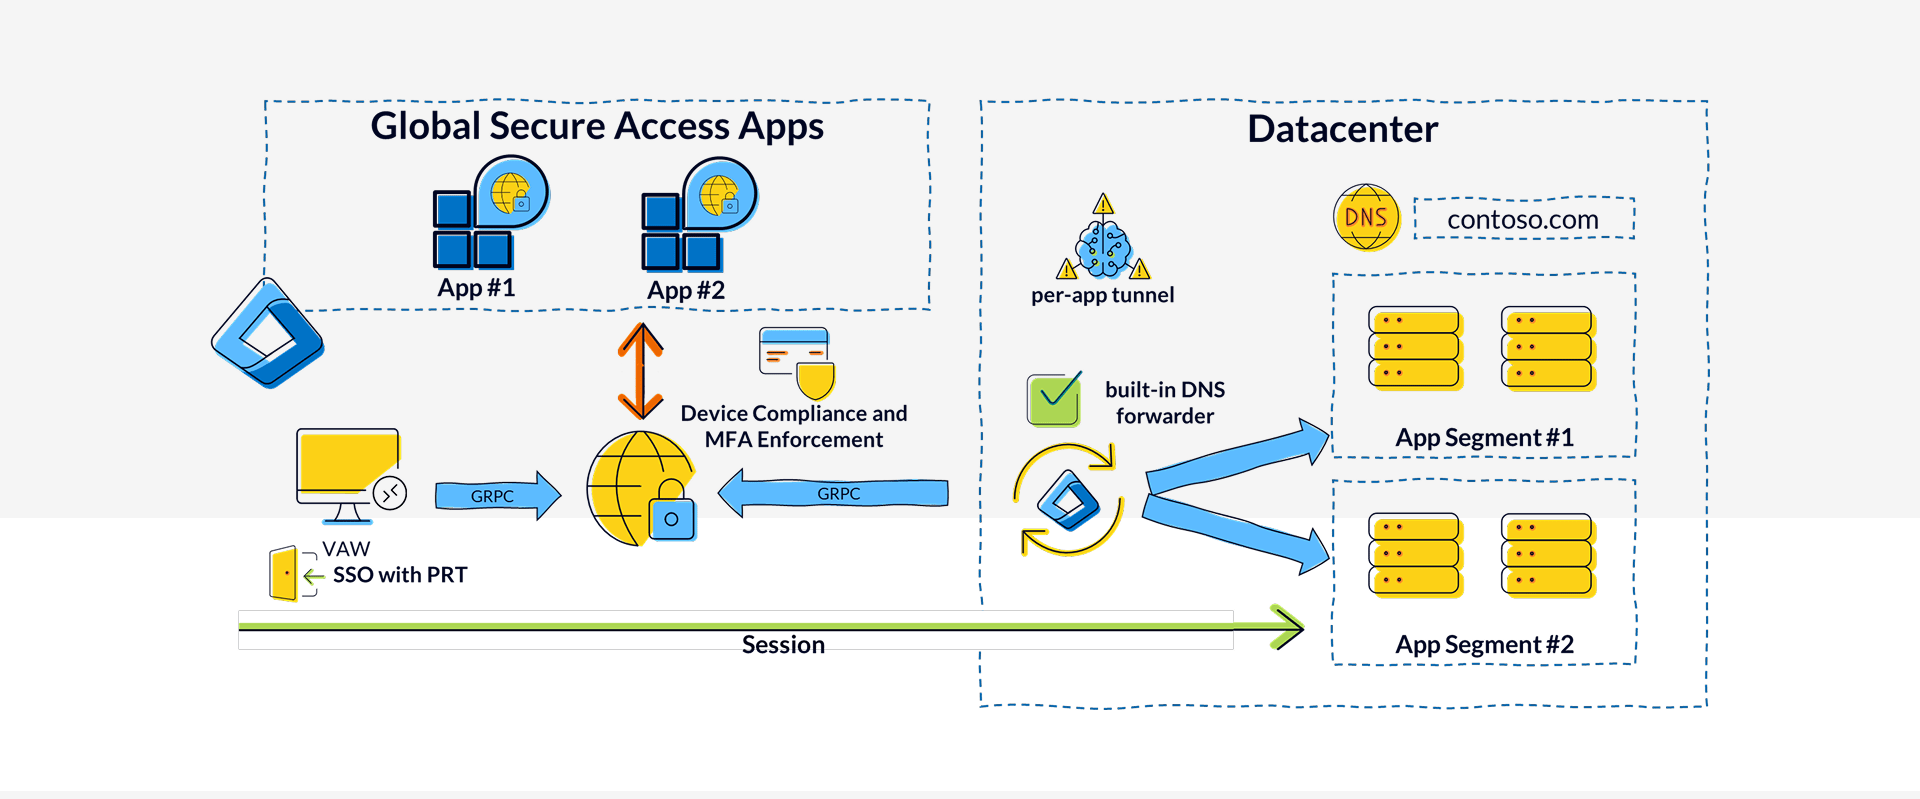
もちろんManaged Red Tenantは、オンプレミス環境やIaaS環境の管理にも使えます。そのためにはデータセンターへの安全なアクセスが必要です。Entra Private Accessは、高い水準のセキュリティと柔軟なアーキテクチャ、そして十分な性能を兼ね備えたZero Trust Network Accessを提供します。
データセンターやIaaS環境へのアクセスは、デバイスのコンプライアンスやリスクに基づく制御を含む、強固なユーザー認証とデバイス認証を前提としています。
個々の接続先をアプリセグメントとして扱うことで、きめ細かなアクセス制御ができ、それをEntra Governanceの機能で自動化できます。これにより、Just-In-Time管理や承認ワークフローなど、Managed Red Tenantですでに広く使われている仕組みがネットワーク層にまで広がります。
ほぼリアルタイムでのアクセス失効
ゼロトラストは、どれほど堅牢なアーキテクチャであっても、脅威を素早く確実に封じ込め、侵害された構成要素を隔離できるよう備えておくことも意味します。
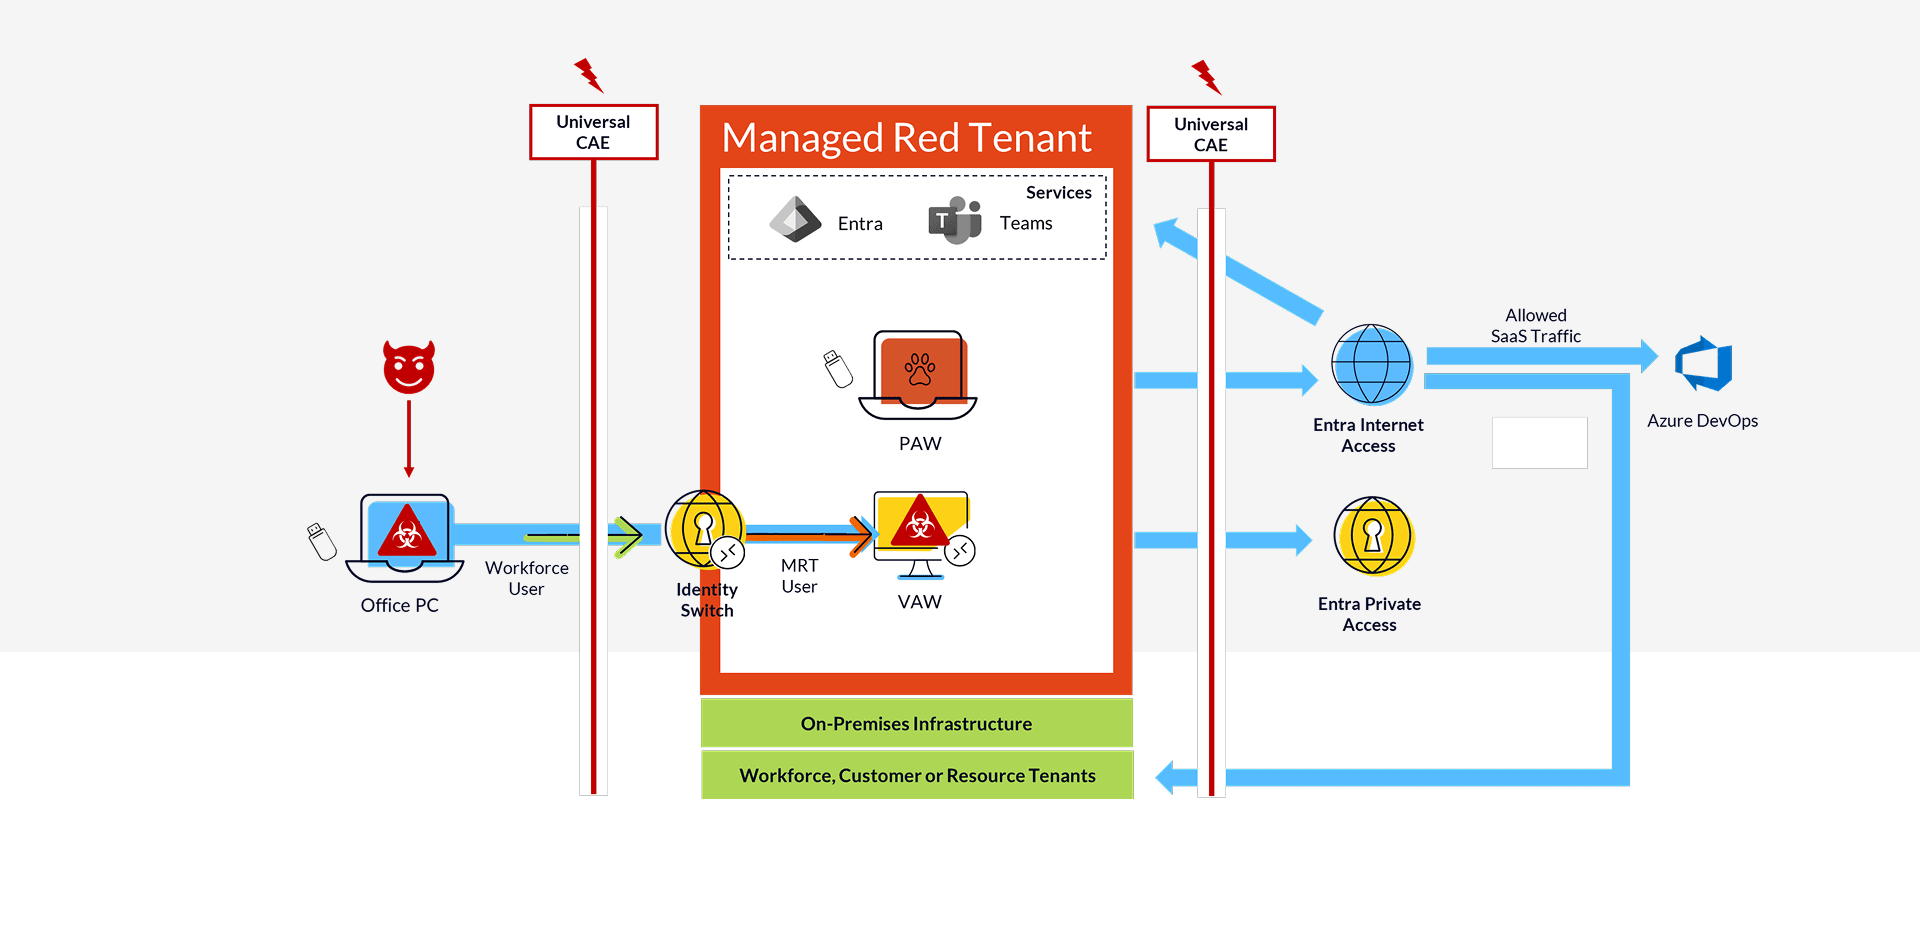
Managed Red Tenantの環境では、テナント内のユーザーやデバイスが侵害される場合だけでなく、管理者のオフィスPCから攻撃が始まってVirtual Admin Workstationへ広がるという、より起こりやすい筋書きにも備えています。
Global Secure AccessのUniversal Continuous Access Evaluation(CAE)機能により、次の動作が自動で発動します。
- Workforce Tenant側のアカウントのユーザーリスクが「高」に設定された場合などに、Entra Private Access経由のVirtual Admin Workstationへのアクセスが遮断されます
- Managed Red Tenant側のアカウントのセッションが終了された場合などに、管理用インターフェイスとデータセンター環境へのアクセスが失効します
さらに、Managed Red Tenant内のすべてのデバイスとアカウントの完全な隔離を、統合されたCSOCサービスがいつでも開始できます。
情報量の増えたサインインとトークンの洞察
アクセス制御の多彩な機能に加えて、Global Secure Accessはログの面でも状況を大きく変えます。ネットワーク層から得られるテレメトリが格段に増え、それを既存のサインインログや監査ログと突き合わせられます。
これにより当社のCSOCは、封じ込めを発動したあとにどの操作がまだ実行されたのかを特定できます。たとえば、すべてのトークンが継続的アクセス評価(CAE)に対応していなかった場合などです。
おわりに
本稿はウェブキャストと同時に公開しています。ウェブキャストでは、Managed Red Tenant、Global Secure Access、統合の進め方、そして関連するユースケースを、ライブデモを交えて掘り下げています。
本稿で興味を持たれた方には、ぜひウェブキャストもご覧いただきたいと思います。もちろん、直接ご連絡いただくのも歓迎します。

Global Secure Access Unlocked:Managed Red Tenantでの実装の実際
Managed Red Tenantでは、特権アクセスを厳密に分離しています。ライブデモを通じて、Global Secure Accessで管理作業をどう保護しているかをご覧いただきます。
英語で行う本セッションでご紹介する内容です。
- ID切り替えを伴うPAWとVAWが、安全な管理用ワークステーションをどう実現するか
- テナント制限とクロステナントアクセスポリシーが、許可されたアクセスだけをどう通すか
- アプリ単位のトンネルと継続的アクセス評価が、従来のVPNをどう置き換えつつあるか
- Just-in-Time管理がMicrosoft PIMで実際どう動くか
関連記事

MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。

ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。

Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。

Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。

LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。

The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。

契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。

Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。

チャリティのために160キロ
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。

Edgeを唯一の社内標準ブラウザーにすべき理由
Chromeを本気で選んだ企業はほとんどありません。独自の同期ロジック、独自のアカウント管理、独自のポリシー画面を抱えたまま、ただそこにあっただけです。一方でMicrosoft Edgeは、すでに動いているインフラ、つまりEntra ID、Intune、Defenderに直接組み込まれます。本記事では、移行がどのようなものか、IntuneのポリシーでどのようにChromeをランディングページへリダイレクトするか、そして2つのブラウザーを並行運用するのをやめると何が不要になるかを紹介します。

必要だったのは管理者アカウント1つだけでした
2026年3月11日、Handalaは79か国の端末を消去しました。そのために必要だったのは、侵害されたIntuneの管理者アカウント1つだけです。マルウェアもエクスプロイトもなく、正規の管理ツールが所有者自身に向けられました。何が起きたのか、なぜそれが通用したのか、そして塞ぐべき2つのアーキテクチャ上の穴について説明します。

6つのAgent。4週間。実際の運用へ。
6社、4週間のビルドフェーズ、6つの動作するAI Agent。これが第1回glueckkanja AI Agent Hackathonの成果です。Kiekert、Dr. Oetker、Eckes-Granini、igefa、lila logistikがCopilot StudioでAgentを構築し、それらは現在すでに本番で稼働しています。そこで何が生まれ、この形式がどのように機能するのかを紹介します。