

企業の盲点となるブラウザ拡張機能
ブラウザ拡張機能は、いまや通常のデジタルワークプレイスの一部になっています。翻訳ツール、パスワードマネージャー、VPN、広告ブロッカー、生産性向上ツール、そして近年では特にAIアシスタントが、ブラウザ内で直接動作しています。こうした拡張機能を毎日何百万人もの人が利用しています。それにもかかわらず、拡張機能に実際にどのような権限を与えているのか、そしてその権限が最悪の場合に何を可能にするのかを知っているユーザーはごくわずかです。
しかし、ブラウザ拡張機能は無害な小さなヘルパーではありません。権限によっては、Webページのコンテンツへのアクセス、スクリプトの実行、クリップボードの読み取り、ブラウザCookieへのアクセスが可能です。Webサイトへの広範なアクセス権と組み合わさると、ユーザーのデジタル作業環境に対する相当なアクセスにつながりかねません。そしてまさにこの点が、攻撃者にとってブラウザ拡張機能を魅力的なものにしています。
小さなアドオンに与えられる大きな権限
すべての権限が危険というわけではありません。重要なのは、拡張機能がその権限で何をできるかです。たとえばclipboardReadは、正規の生産性向上ツールやパスワード管理の拡張機能にとっては意味のある権限です。しかし同じ権限が、クリップボードの内容を読み取るために悪用されることもあります。コピーしたパスワード、APIキー、その他の機密情報が、攻撃者の手に渡るおそれがあるのです。
scriptingは、拡張機能がWebページにスクリプトを挿入することを可能にします。Webページの表示を変更したり機能を自動化したりするなど、多くの正規の用途に必要な権限です。しかし広範なホスト権限と組み合わさると、拡張機能は訪問先のWebページのコンテンツや機能に大きな影響を及ぼせるようになります。Cookieへのアクセスとなるとさらに深刻です。該当する権限を持つ拡張機能は、一定の条件下でセッションデータにアクセスできます。こうしたデータが盗まれると、アプリケーションや保護機構によっては、既存セッションの乗っ取りにつながる可能性があります。
つまり、権限そのものが拡張機能を悪意あるものにするわけではありません。しかし権限は、侵害された、あるいは悪用された拡張機能がそもそも何をできるのかを決定づけます。
信頼が攻撃ベクトルに変わるとき
最近の事例は、企業が従来型のマルウェアだけを防げばよいわけではないことを示しています。
最初から悪意のある拡張機能:StegoAd
特に印象的な例が、2026年のMicrosoftが調査したStegoAdキャンペーンです。MicrosoftはAdd-ons Storeから119個の悪意あるEdge拡張機能を削除しました。これらは合計で約260万ダウンロードに達しており、広告ブロッカー、VPN、翻訳ツールなどの便利なツールを装っていました。
技術的に特に興味深いのは、悪意あるコードの隠し方です。これらの拡張機能は、JavaScriptペイロードを画像ファイルやフォントファイルなどに隠していました。インストール後は数日間活動を停止し、その後になって初めて本来の悪性機能が有効化されました。一部では、特定の分析環境の痕跡が検出されたかどうかに応じて、有効化をさらに制御していました。その目的も広範囲に及び、認証情報の窃取、Cookieの窃取、バックドア機能をはじめとするさまざまな不正活動が確認されています。
それでも企業にとって、このケースは比較的理解しやすいものです。拡張機能そのものが攻撃ベクトルだったからです。承認済みの拡張機能のみを許可する一貫した許可リストがあれば、まさにこのリスクを大幅に減らせます。
後から侵害された拡張機能:ShadyPanda
拡張機能が最初からマルウェアとして始まらない場合、事態はさらに厄介になります。それを示したのが、Koi Securityが2025年12月に公開したShadyPandaキャンペーンです。約7年にわたって、まず機能的で目立たないブラウザ拡張機能が構築され、年月を経て合計約430万インストールに達しました。その後、一部の拡張機能にアップデートを通じてスパイウェア機能が組み込まれました。攻撃者は、すでに築かれていた信頼の蓄積と、ブラウザの通常のアップデートメカニズムをそのまま利用できたのです。
問題はまさにここにあります。拡張機能は承認時点ではクリーンでも、後からリスクに変わりうるのです。許可リストが答えるのは、どの拡張機能をインストールしてよいかという問いだけです。同じ拡張機能が半年後も同じ機能のままかどうかという問いには、自動的には答えてくれません。高いインストール数や良い評価、過去の審査も、現在使用中のバージョンに対する恒久的な安全性の証明にはなりません。
拡張機能はマルウェアのように見えるとは限らない
これが企業環境で特に重要になるのは、拡張機能が、従業員が日々扱うまさにそのデータにアクセスできるからです。一例がUrban VPN Proxyです。Koi Securityは2025年末に、この拡張機能が数百万のユーザーに利用されており、ChatGPT、Claude、GeminiといったAIサービスとの会話内容を収集して第三者に送信できる状態だったと報告しました。
この事例は重要な原則を示しています。極めて機密性の高い情報に到達するために、拡張機能が従来型のマルウェアのように見える必要はないのです。従業員がブラウザで機密情報を含むAIとの会話を行い、インストール済みの拡張機能がそのページコンテンツへのアクセス権を持っていれば、その情報は拡張機能の技術的な射程内に入ります。これはまさに企業環境で重要な点です。ブラウザ拡張機能は今日、従業員が最も機密性の高い情報を扱うその場所、つまりMicrosoft 365、CRMシステム、社内Webアプリケーション、クラウドプラットフォーム、AIアシスタントのただ中で動作しています。
正規の拡張機能が攻撃者の代理人になるとき
さらに一歩進んだのが、いわゆるconfused deputy問題です。この場合、特権を持つコンポーネント自体は悪意を持っていません。しかし攻撃者が持っていない権限を備えており、その権限を別のコンテキストで行使するよう仕向けられる可能性があります。
セキュリティ研究の最近の例がClaude for Chromeに関するものです。セキュリティ研究者は、AIアシスタントの特権的なブラウザ機能が、コンテンツや他の拡張機能によってどのように影響を受けうるかを検証しました。その中では、攻撃者がアシスタントにユーザーのコンテキストで操作を実行させるシナリオも実証されています。重要なのはその位置づけです。これは悪意あるClaude拡張機能の事例ではありません。むしろこの例は、正規の特権的な拡張機能が自律的にWebページとやり取りするときに、どのような新しいリスクが生じるかを示しています。企業にとっての意味はこうです。機能面でも評判の面でも信頼できる拡張機能であっても、無視できない攻撃面になりうるのです。
企業にできる対策
拡張機能を一元的に管理し、承認済みのものだけを許可することは、正しい土台です。StegoAdのようなキャンペーンに対しては、一貫した許可リストによって、未知の拡張機能や未承認の拡張機能がそもそも企業デバイスに入り込むことを防げます。しかしShadyPandaに対しては、それだけでは不十分です。この拡張機能は当初の承認時点では目立たない存在だったからです。また、Urban VPNや悪用されうるAI拡張機能のようなケースでは、純粋なマルウェアリストも限られた助けにしかなりません。ソフトウェアが悪意あるものとして分類されていなくても、重大なリスクになりうるからです。だからこそ企業には、入口でのガバナンスと、運用中の継続的なコントロールの両方が必要です。
企業が今取り組むべきこと
- ブラウザ拡張機能のインベントリを構築する インベントリがなければ、どの拡張機能が実際に使われているかについて、確かなことは何も言えません。名前とバージョンに加えて、特に開発元、ブラウザ、要求されている権限を記録すべきです。Microsoft Defender Vulnerability Managementは、Browser Extensions Assessmentにより、Windowsデバイス上のEdge、Chrome、Firefoxを対象とした該当するインベントリ機能を提供しています。
- 一元管理された企業ブラウザに標準化する ブラウザを統一すれば、ガバナンスの対象領域が減り、ポリシーを一元的に適用できるようになります。これにより、社内でどの拡張機能が使われていて、そのうちどれが本当に必要なのかも、はるかに見えやすくなります。Microsoft Edgeでの実現方法は、別の記事で解説しています。
- 機能する承認プロセスを備えた許可リストを確立する 拡張機能は標準でブロックし、必要なものだけを個別に承認すべきです。ただし、技術的な許可リストは半分にすぎません。従業員には、必要な拡張機能を申請するための、シンプルでわかりやすいプロセスも必要です。機能する承認プロセスのない許可リストは、ユーザーが回避しようとする障害物にすぐ変わってしまいます。
- 承認済みの拡張機能もさらに保護する
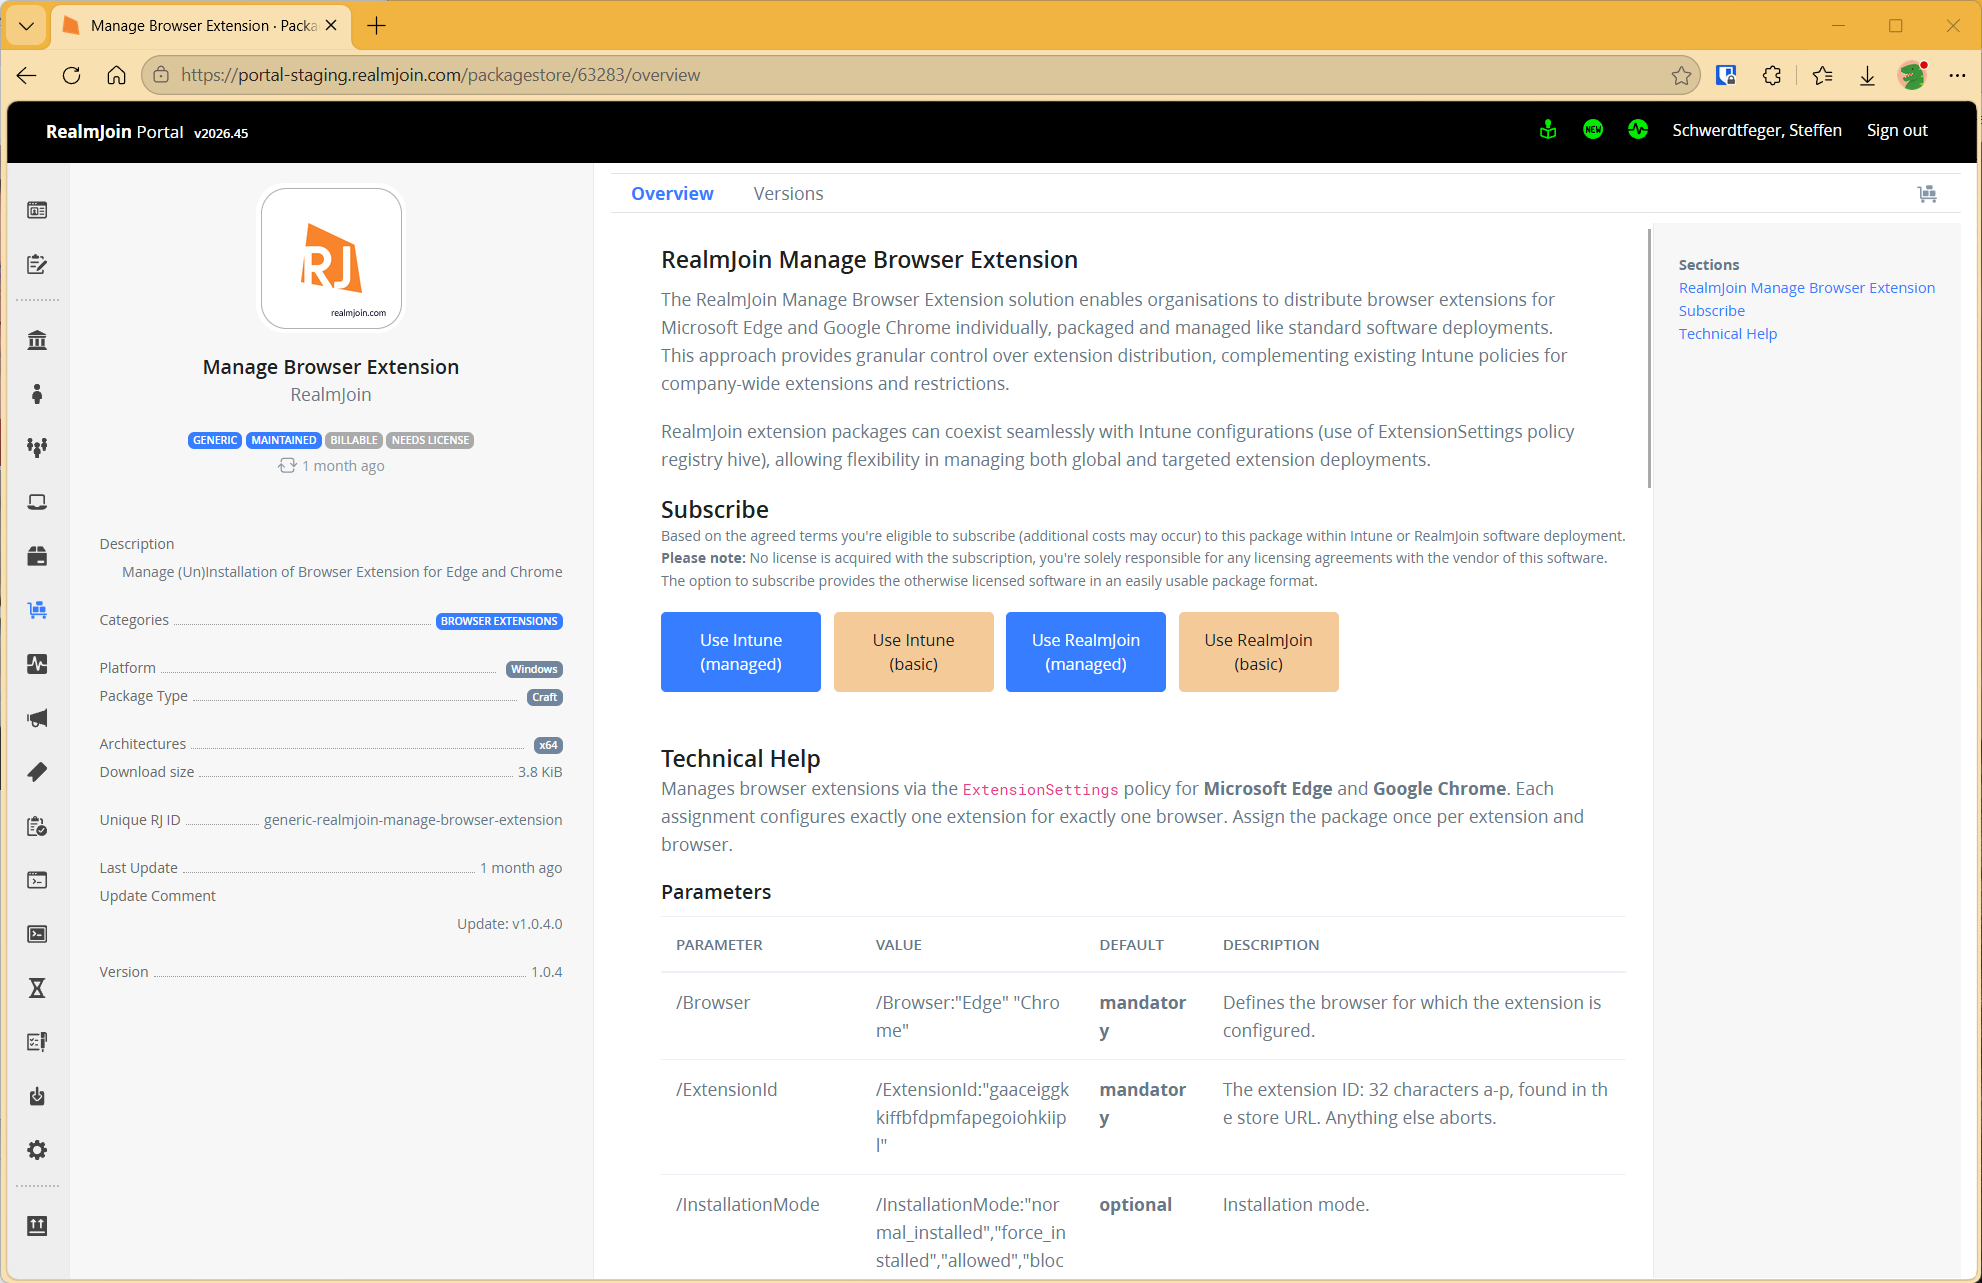
承認済みの拡張機能も、信頼性が時間とともに変化しうるため、定期的に見直すべきです。RealmJoinのパッケージ「Manage Browser Extension」を使えば、Microsoft EdgeとGoogle Chromeの個々の拡張機能を、従来のソフトウェアパッケージと同じように、Windowsデバイス上で的を絞って一元管理できます。このパッケージは既存のIntuneポリシーと並行して利用できるため、特定の拡張機能を定義済みのユーザーグループに向けてピンポイントで展開するのに適しています。さらに、最低バージョン、ツールバーの動作、許可およびブロックするURL、権限を細かく制御できます。たとえば
BlockedHostsを使えば、広告ブロッカーのようなブラウザ拡張機能が機密性の高い社内サイトやログインポータルにアクセスするのを防げます。こうして、特に保護が必要なWebコンテンツへの不要なアクセスを与えることなく、拡張機能を利用できます。ブラウザ拡張機能を、管理された安全な形で提供できるのです。
CSOCでの私たちの取り組み
CSOCのお客様向けに、こうした知見をもとに、リスクの異なる側面をカバーする2つの検知ロジックを開発しました。
1つ目の検知ロジックは、インストールされているブラウザ拡張機能を最新のThreat Intelligenceデータベースと照合します。このデータベースには、すでに悪意あるものとして知られている、あるいは過去に悪意あるものとして特定された拡張機能IDが登録されています。検知ロジックはお客様の環境を走査し、該当するものを探します。既知の悪意ある拡張機能が見つかるとアラートが生成され、確立されたプロセスに沿ってケースが評価されます。
2つ目の検知ロジックはさらに一歩進み、まだどのリストにも載っていないものを探します。個々の権限を単独で善悪に分類するのではなく、複数のシグナルを組み合わせます。要求された権限の悪用可能性、権限の不審な組み合わせ、認証情報の窃取、データの持ち出し、トラフィック操作といった既知のキャンペーンに見られるパターン、デバイス群の中でのその拡張機能の希少性、既知のブランドやAIアシスタントを模倣する名前のパターンなどです。これらのシグナルからリスクスコアが算出され、定義されたしきい値を超えた場合に、アナリストがケースを評価します。具体的な重み付けとしきい値は、意図的に公開していません。
目的は、珍しいプラグインのたびにアラートを発することでは決してありません。この検知ロジックは、ヒットの大半を自動で評価し、組み合わされたシグナルが十分に強いケースだけをアナリストの確認にエスカレーションするよう設計されています。これにより手動レビューの件数は管理可能な範囲にとどまり、日々のCSOC運用の中で実用的に使い続けられます。
このアプローチにより、CSOCサービスの一環として、複数のお客様の環境で悪意あるブラウザ拡張機能を特定しました。該当するお客様には、確立されたプロセスを通じて通知しています。
まとめ
ブラウザ拡張機能は、もはやニッチなソフトウェアではありません。通常のデジタルワークプレイスの一部であり、今日、企業のコミュニケーションとデータ処理の大部分が行われるまさにその場所で動作しています。同時に、その一部は広範な権限を持ち、自動アップデートのチャネルを通じて変更されていきます。
企業にとっての意味はこうです。一度の承認では不十分です。重要なのは、どの拡張機能が使われていて、どのような権限を持ち、その挙動やバージョンが変化していないかを、いつでも把握できることです。ブラウザ拡張機能を禁止する必要はありません。しかし、無害な小さなアドオンのように扱い続けるべきでもありません。ブラウザ拡張機能は、モダンワークプレイスの中枢で動く特権的なソフトウェアです。そして、まさにそのようなものとして保護されるべきです。
関連記事
Autopilot Device Preparationが標準へ、Hybrid Joinは取り残される
Microsoftは9月よりAutopilot Device Preparationをユーザー主導のWindowsデプロイメントの標準として推奨しています。新しい方式はよりシンプルで安定していますが、Entra Joinのみをサポートしています。今なお新規デバイスをHybrid Joinで展開している方には、これが本質的な問題です。Entra Joinへの切り替えは、後からリセットなしには行えないからです。本記事では、従来のAutopilotとの違いと、それでも当面は従来方式でデバイスを展開しつつEntra Joinを採用する理由を解説します。
企業の盲点となるブラウザ拡張機能
ブラウザ拡張機能は、いまや通常のデジタルワークプレイスの一部になっています。翻訳ツール、パスワードマネージャー、VPN、広告ブロッカー、生産性向上ツール、そして近年では特にAIアシスタントが、ブラウザ内で直接動作しています。こうした拡張機能を毎日何百万人もの人が利用しています。それにもかかわらず、拡張機能に実際にどのような権限を与えているのか、そしてその権限が最悪の場合に何を可能にするのかを知っているユーザーはごくわずかです。
このエージェントは誰が作ったのか
E7はE5、Copilot、Entra Suite、Agent 365をひとつにまとめたライセンスです。しかし、ライセンスがテナントを片付けてくれるわけではありません。エージェントの責任を誰が負い、何にアクセスしてよいかを決めるのは運用です。
Let´s Gossip the Cloud. Azureをめぐる私たちのポッドキャスト。
クラウドの神話、Azureのコスト、Infrastructure as Code、DevOps、データ。ポッドキャスト「The Cloud Gossip」では、SarahとLisaがglueckkanjaのコンサルタントとともに、プロジェクトの日常でお客様が抱えるテーマを語ります。まもなくお客様自身も登場します。
MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。
ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。
管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。
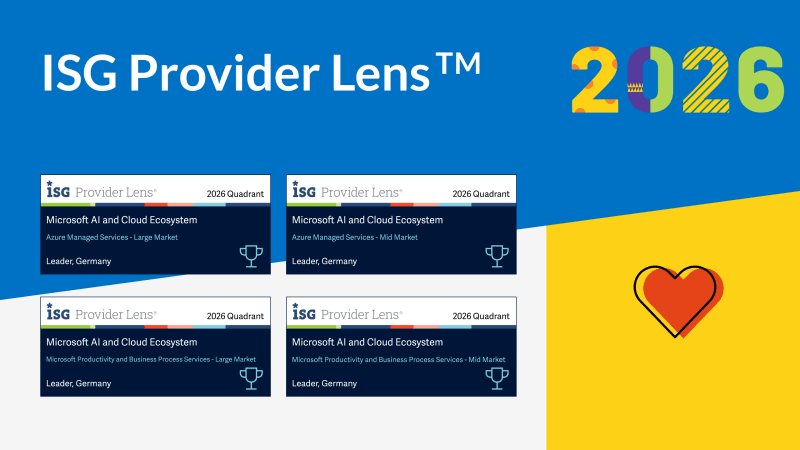
4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。
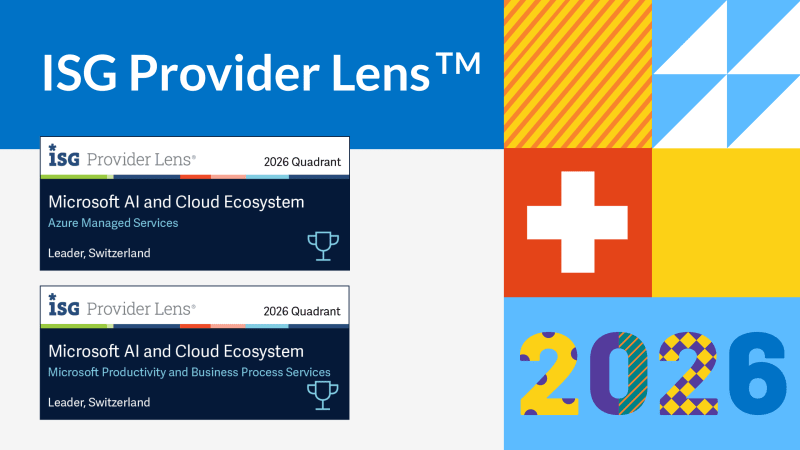
Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。
Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。
LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。
The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。
契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。
Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。
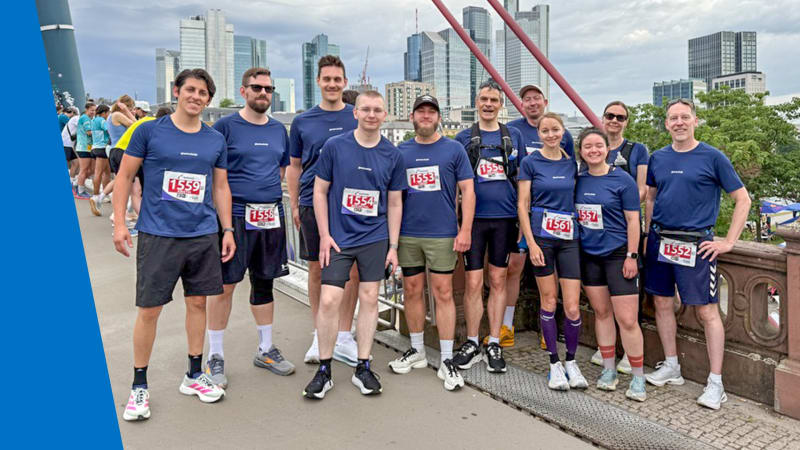
チャリティのために160キロ
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。