

Autopilot Device Preparationが標準へ、Hybrid Joinは取り残される
Microsoftは9月よりAutopilot Device Preparationをユーザー主導のWindowsデプロイメントの標準として推奨しています。新しい方式はよりシンプルで安定していますが、Entra Joinのみをサポートしています。今なお新規デバイスをHybrid Joinで展開している方には、これが本質的な問題です。Entra Joinへの切り替えは、後からリセットなしには行えないからです。本記事では、従来のAutopilotとの違いと、それでも当面は従来方式でデバイスを展開しつつEntra Joinを採用する理由を解説します。

Microsoftは9月、Autopilot Device Preparationをユーザー主導のWindowsデプロイメントの推奨方式として位置づけました。新しいモデルはシンプルで安定性が高い一方、Entra Joinのみをサポートしています。今なお新規デバイスをHybrid Joinで展開している方にとって、この制約はプロビジョニングツールの選択よりもはるかに重要な問題です。
要点まとめ
- 新しい推奨方式:Microsoftは9月よりユーザー主導のEnrollmentにAutopilot Device Preparationを推奨しています。デプロイメントがより高速かつ安定して完了するためです。
- Entra Joinのみ:Device PreparationはEntra Joinのみをサポートしており、新しいモデルにHybrid Joinは含まれていません。
- インプレース移行なし:Hybrid JoinされたデバイスをEntra Joinに変換するには、リセットが必要です。Microsoftはリセットなしでの移行パスを提供していません。今日Hybrid Joinで新規デバイスを展開すれば、後で再プロビジョニングするか、もう1ハードウェアサイクルオンプレミス依存を続けるかの選択を迫られます。
- 廃止日時は未定:従来のAutopilotとDevice Preparationは当面並行して利用可能です。
- 当社の推奨:重要なのはツールではなくJoin方式です。新規デバイスには引き続き従来のAutopilotをEntra Joinで使用することを推奨します。OEMやリセラーが出荷前にデバイスを登録できるためです。このゼロタッチの流れはDevice Preparationではまだ実現できていません。
| Windows Autopilot | Autopilot Device Preparation | |
|---|---|---|
| Join方式 | Entra Join、Hybrid Join | Entra Join |
| モード | User-driven、Pre-Provisioning、Self-Deploying、既存デバイス | User-driven、Automatic(Windows 365) |
| テナント紐づけ | ハードウェアハッシュによる必須登録(OEMおよびパートナー経由も可) | Device Association経由でオプション、Intuneで手動設定 |
| デプロイメント中の設定 | Enrollment Status Page(ESP)でデバイスおよびユーザー単位の設定 | デバイス単位のみ、アプリとスクリプトの数に上限あり |
| レポーティング | 遅延あり | ほぼリアルタイム |
| その他の機能 | Autopilot Reset、DFCI、Teams Rooms、HoloLens、Self-Deploying、Pre-Provisioning | 同一デプロイメントフロー内でのWin32およびLOBアプリ |
出典:Microsoft Learn, Compare Windows Autopilot device preparation and Windows Autopilot
Microsoftの発表内容
9月中旬、MicrosoftはIntune Customer Success Blogで、従来のWindows AutopilotからDevice Preparationへの移行方針を発表しました。メッセージは明確です。ユーザー主導のデプロイメントにはDevice Preparationが推奨方式となります。
技術自体は新しくありません。Device Preparationは2024年からAutopilotの新設計バリアントとして提供されており、よりシンプルで信頼性が高く、デプロイメントをほぼリアルタイムで確認できます。ただし最近まで課題がありました。初回サインイン前の時点では、デバイスがどのテナントに属するかを把握できなかったのです。この問題は8月末に登場したDevice Associationによって解決されました。Device Associationを使うと、デプロイメント前にWindowsデバイスをテナントに紐づけられ、ユーザーがセットアップを完了する前から自動的に企業デバイスとして認識され、指定した名前とカスタマイズされたOut-of-Box-Experienceが適用されます。
すぐに移行する必要はありません。従来のAutopilotとDevice Preparationは同一テナント内で共存できますが、各デバイスはどちらか一方のモデルのみを使用します。デバイスがAutopilotに登録されており、かつDevice Associationで紐づけられている場合は、Associationが優先されます。
4つのコンポーネントから1つのポリシーへ
従来のAutopilotは、デプロイメントプロファイル、Enrollment Status Page、Group Tag、動的グループという4つの要素で構成されています。Device Preparationでは、Out-of-Box-Experience(OOBE)中に何が起きるかを1つのプロビジョニングポリシーで定義します。デバイス設定からアプリ、スクリプト、デバイス名まで一括管理できます。実務上の利点は次のとおりです。
- 割り当ての高速化:EnrollmentするとEnrollment Time Groupingによってデバイスが即座に静的Entraグループに配置されます。そのグループに割り当てられたアプリやスクリプトは、動的グループの評価を待たずにプロビジョニング中に即利用可能になります。
- フェーズの明確な分離:プロビジョニング中はデバイス単位の設定と必要最低限のアプリのみが適用されます。ユーザー関連の設定はデスクトップが表示されてから適用されるため、初期セットアップが短くなりエラーが減ります。
- レポーティングの改善:各デプロイメントがほぼリアルタイムで確認でき、従来のAutopilotよりも詳細な情報が得られるため、トラブルシューティングが格段に容易になります。
Device PreparationはEntra Joinのみをサポート
Device PreparationはEntra Joinのみをサポートしています。新しいアーキテクチャにHybrid Joinは含まれておらず、Microsoftの発表にも変更を示す内容はありません。従来のAutopilotは引き続きHybrid Joinに対応していますが、Microsoftの開発の方向性はドメインコントローラーを必要としないデプロイメントに向かっています。Microsoft Learnにも明示されています。
「Microsoft recommends deploying new devices as cloud-native using Microsoft Entra join. Deploying new devices as Microsoft Entra hybrid join devices isn't recommended …」
AutopilotでHybrid Joinを運用してきた方なら課題をよくご存知でしょう。プロビジョニング中にデバイスがドメインコントローラーに到達できる必要があり、Intune Connector for Active Directoryが稼働している必要があり、グループポリシーがIntuneと並行して動作します。ほとんどのデプロイメントが失敗または停滞するのは、まさにこれらの依存関係が原因です。そのため私たちにとってHybrid Joinは常に過渡的な解決策であり、最終目標ではありませんでした。
Entra Joinされたデバイスはセットアップにインターネットへのアクセスさえあれば十分です。設定、アプリ、アップデート、コンプライアンスポリシーはすべてIntuneを通じて配信され、社内リソースへのアクセスはConditional Accessが管理します。これは、ホームオフィスや外出先など、社内ネットワークの外で業務が行われることが増えた現代の働き方に合致しています。
私たちはこの考え方を「Starbucks Deployment」と呼んでおり、2019年にはその取り組みが評価されMicrosoft Global Modern Desktop Partner of the Year Awardを受賞しました。
Hybrid JoinからEntra Joinへはリセットが必要
計画上、重要な点が一つあります。Hybrid JoinされたデバイスをEntra Joinに変換するには、サポートされた方法ではリセットが唯一の手段です。今日Hybrid Joinで展開したデバイスは、いずれEntra Joinへの移行のために再プロビジョニングが必要になります。
一見手間がかかるように思えますが、実際には計画的に進めることができます。最も一般的なのは通常のハードウェアサイクルに合わせた移行で、新規デバイスはEntra Joinで展開し、Hybrid Joinのデバイスは順次置き換えていく方法です。クラウドへの移行を加速したい場合は、既存デバイスを段階的にEntra Joinで再セットアップする方法もあります。
それでも従来のAutopilotを推奨する理由
それでも、現時点ではDevice Preparationへの移行を推奨していません。新規デバイスには引き続き従来のAutopilotを、ただしEntra Joinで使用することを推奨します。
最大の理由はメーカーおよびリセラーとの連携です。従来のAutopilotでは、OEMやリセラーが出荷前にデバイスをテナントに直接登録できます。デバイスはそのまま従業員に届き、初回起動時には企業のブランドが表示され、ITが介入することなく自動でセットアップが完了します。
Device Associationでは現在、デバイス情報をローカルで取得してIntuneにアップロードする作業を自社で行う必要があります。倉庫でのステージングや技術者が立ち会うロールアウト、社内デプロイメントには適していますが、ユーザーへの直接配送には対応できません。OEMやパートナーが事前にデバイスを紐づけられるようになるとMicrosoftは発表していますが、時期は未定です。
さらに、Device Preparationがまだ完全にカバーしていないシナリオもあります。
- Pre-Provisioning:パートナーが出荷前にアプリを導入しポリシーを適用することで、従業員がほぼ完成した状態のデバイスから業務を開始できます。
- Self-Deploying Mode:ユーザーサインインなしで展開するキオスクや共有デバイス。
- 拡張プロビジョニングオプション:セットアップ中により多くのアプリを展開する機能と、必要なユーザー設定が完了するまでデスクトップをロックしておく機能。
- 特殊デバイスのシナリオ:Teams RoomsおよびDFCIによるファームウェア管理。
ただし、従来の方式には欠点が1つあります。Intuneのデプロイメントレポートは反映に時間がかかり、Device Preparationと比べて得られる情報もかなり限られます。Autopilot Monitorは、まさにこの点を補います。デバイス上のエージェントがすべてのEnrollmentをリアルタイムで追跡し、全体の流れを詳細なタイムラインとして表示します。必要に応じてMCP Server経由でアクセスすることも可能です。プロビジョニング方式に依存しないため、後でDevice Preparationに移行してもモニタリングには影響しません。
メーカーやリセラーがDevice Preparation向けにデバイスを事前に紐づけられるようになった時点で、推奨内容を改めて検討します。ただし、基本的な戦略は変わりません。今日新しいデプロイメントを計画するなら、Entra Joinを前提に設計します。将来的に従来のAutopilotからDevice Preparationに切り替えても、それはあくまでも新規デバイスのプロビジョニング方法の変更にすぎず、管理モデル、IDプラットフォーム、デバイスアーキテクチャには影響しません。
「Domain Joinなしではデバイスが動かない」
このような声をよく耳にします。Entra Joinの技術自体は成熟しており実績もあります。問題が生じる場合、Entra Join自体が原因であることはまれで、長年にわたってActive Directoryを中心に積み上がった依存関係、プロセス、前提条件に起因することがほとんどです。
- グループポリシー:多くの企業では必要以上のGPOが存在しており、私たちの経験では相当数がすでに機能していません。当社のBlueprintを使えば、Entraクライアントを実績ある柔軟なベースライン上で数分で立ち上げることができます。このベースラインはManaged IntuneにおいてInfrastructure as Codeとして完全に運用し、継続的に最新の状態を保っています。
- オンプレミスリソースへのアクセス:ファイルサーバー、プリンター、社内Webアプリケーションは、Entra JoinされたデバイスからもアクセスできますDevice がドメインコントローラーに到達できる限り、Kerberosチケットを取得し、Windows Hello for BusinessのCloud Kerberos Trustを通じてオンプレミスリソースへのシングルサインオンが実現します。ただし、これらのシナリオは実際のユーザーと実際の業務アプリケーションで必ずテストしてください。
- 証明書とネットワーク認証:ネットワークおよびVPN認証は、Network Policy Server(NPS)で検証されるオンプレミスCAの電子証明書に依存していることが多いです。Entra JoinされたデバイスではIntuneが証明書を配布します。例えばMicrosoft Cloud PKIやSCEPmanを通じて配布し、ネットワーク認証はRADIUSaaSのようなクラウド対応RADIUS ソリューションが担います。
- 安定したアプリのデプロイメント:Autopilotのデプロイメントが失敗する場合、原因はJoin方式ではなく、作りが悪いまたはメンテナンスされていないソフトウェアパッケージであることがほとんどです。そのため私たちはRealmJoinを活用しています。Intuneを補完する当社のソリューションで、2,500以上の事前パッケージ済みアプリケーションを提供しています。ツールに関わらず共通の原則があります。初期セットアップ時にデバイスに導入するのは、ユーザーが初日から必要とするアプリのみです。それ以外はデバイスが本番稼働を開始してから追加するか、Intune Company PortalまたはRealmJoin App Catalogからユーザーが自分でインストールします。
Conclusion
Device Preparationはまだ従来のAutopilotのすべての機能を網羅しているわけではありません。しかし方向性は明確です。MicrosoftはEntra Joinへの投資を続けており、Hybrid Joinはレガシーモデルになりつつあります。
既存のHybrid Joinデバイスをライフサイクルの終わりまで運用し続けることは合理的な選択です。ただしその場合、モダンな管理モデルと従来の管理モデルを並行して維持することになります。一方、今日新たにHybrid Joinでデバイスを展開することは、Microsoftがモダンプロビジョニングと管理をEntra Joinに向けて進化させている中で、もう1ハードウェアサイクルのオンプレミス依存を自ら選ぶことになります。
Hybrid JoinからEntra Joinへの移行を計画中、Autopilotのデプロイメントに課題を抱えている、またはWindowsデバイスをすべてIntuneで一元管理したいとお考えでしたら、ぜひご相談ください。
参考資料
- Moving from Windows Autopilot to Windows Autopilot device preparation (Microsoft Tech Community、2026年9月)
- Introducing device association for Windows Autopilot device preparation (Microsoft Tech Community、2026年8月)
- Compare Windows Autopilot device preparation and Windows Autopilot (Microsoft Learn)
- Windows Autopilot device association FAQ (Microsoft Learn)
- Microsoft Entra joined vs. hybrid joined (Microsoft Learn)
お問い合わせ
Hybrid JoinからEntra Joinへの移行を検討中、Autopilotのデプロイメントが頻繁に失敗する、またはWindowsデバイスをIntune で一元管理したいとお考えの方は、ぜひご連絡ください。貴社の環境を一緒に確認します。
関連記事

Autopilot Device Preparationが標準へ、Hybrid Joinは取り残される
Microsoftは9月よりAutopilot Device Preparationをユーザー主導のWindowsデプロイメントの標準として推奨しています。新しい方式はよりシンプルで安定していますが、Entra Joinのみをサポートしています。今なお新規デバイスをHybrid Joinで展開している方には、これが本質的な問題です。Entra Joinへの切り替えは、後からリセットなしには行えないからです。本記事では、従来のAutopilotとの違いと、それでも当面は従来方式でデバイスを展開しつつEntra Joinを採用する理由を解説します。

このエージェントは誰が作ったのか
E7はE5、Copilot、Entra Suite、Agent 365をひとつにまとめたライセンスです。しかし、ライセンスがテナントを片付けてくれるわけではありません。エージェントの責任を誰が負い、何にアクセスしてよいかを決めるのは運用です。
Let´s Gossip the Cloud. Azureをめぐる私たちのポッドキャスト。
クラウドの神話、Azureのコスト、Infrastructure as Code、DevOps、データ。ポッドキャスト「The Cloud Gossip」では、SarahとLisaがglueckkanjaのコンサルタントとともに、プロジェクトの日常でお客様が抱えるテーマを語ります。まもなくお客様自身も登場します。
MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。
ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。
管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。
4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。
Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。
Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。
LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。
The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。
契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。
Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。
チャリティのために160キロ
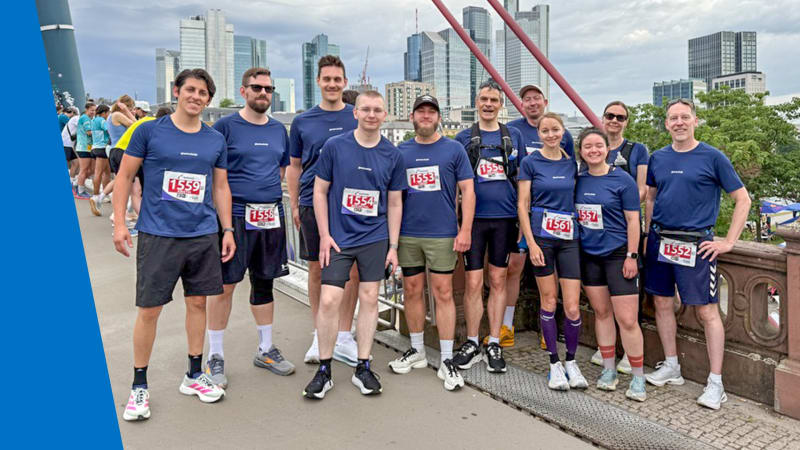
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。