

Microsoft 365 Copilotを安全に導入する: 押さえておくべきこと
2025年も人工知能、とりわけMicrosoft 365 Copilotは中心的なテーマであり続けます。多くの企業がこの技術のパイロット導入や本格導入を控えています。自社もそのひとつという場合に備えて、事前に確認または実施しておくべき重要な前提を整理しました。とりわけ重要なのは、安全な導入を確実にするために、セキュリティとデータ保護の観点をしっかり検討することです。本記事では、Microsoft Copilotを最大限に活用するために何が要点になるのかをご説明します。

概要
- オーバーシェアリングを知り、制御する
- SharePoint Advanced Management
- テナントの基本的なセキュリティを確立する
- Officeアプリケーションの更新
- データ保護とデータセキュリティ
オーバーシェアリングを知り、制御する
「オーバーシェアリング」という言葉はここ数か月よく使われていますが、Microsoft 365の準備とCopilotの導入という文脈では何を意味するのでしょうか。
オーバーシェアリングとは
オーバーシェアリング、つまりデータの「共有しすぎ」とは、本来アクセスすべきでないデータに人がアクセスできてしまう状態を指します。この問題はデータ統制の不足によってしばしば発生します。あるIT系の媒体は2024年11月に「Copilotのせいで従業員が上司のメールを読める」という見出しを掲げました。しかしこの主張は事実として誤りです。この種の事象はCopilotに起因するものではなく、不十分なデータ統制とオーバーシェアリングに起因します。
Microsoft Copilotは、利用者が本来アクセスできるデータにもとづいて動作します。追加の権限を得るわけではなく、インデックスを使うことで、情報にたどり着きやすくしたり、自分がアクセスできると知らなかったものを見つけやすくしたりするだけです。
Microsoft Teamsの種類
Teamsでは、プライベートチームとパブリックチームを区別します。機密性の高い文書や保護すべき文書がパブリックチームに置かれていると、社内の全従業員がそれを閲覧でき、その結果Copilotにもインデックスされます。
パブリックチームを今後も使うこと自体には、まったく問題はありません。数多く使ってもかまいません。ただし、そこで共有される情報や文書が全員に公開されてよいものかを確認しておくことが重要です。
推奨事項
自社のチームにどのようなデータが置かれているかを定期的に点検し、必要に応じて整理してください。多くの場合、Microsoft Teamsの導入当初から残っているものが時間とともに積み上がった、いわば負の遺産です。
SharePoint Onlineのデータへのアクセス
パブリックチームに置かれた文書は、ご存じのとおりSharePointにも存在します。ただしSharePointにはチームサイトのほかに、独立したSharePointサイトやライブラリもあります。こちらでも全従業員、あるいは多くの従業員がアクセスできる状態になっていることが少なくありません。
推奨事項
重要なSharePointサイトのアクセス権と権限設定を点検してください。たとえば「サイト閲覧者」グループの中に「すべてのユーザー」オブジェクトが紛れ込んでいることがよくあります。
ドキュメントとフォルダーを(これからは)正しく共有する
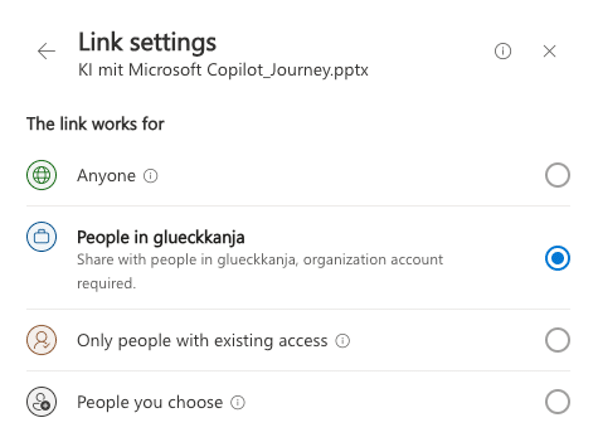
もうひとつのよくある誤りが、文書やフォルダーの共有に使われるいわゆる「Everyone Except External」リンクです。
便利ですが危険です。文書を共有する際にリンクの種類として「組織内のユーザー」を選ぶと、そのリンクを使う人は誰でもファイルにアクセスできます。Copilotは常にユーザーのコンテキストで動作するため、Copilotからもアクセスできることになります。
 {: .post__screenshot}
内容が数か月から数年にわたって変化していくフォルダー全体にこの種のリンクを設定すると、オーバーシェアリングの事故につながることが少なくありません。この種のリンクは引き続き重要で便利ですが、既定の設定として使うべきではありません。ここでは簡単な工夫が効きます。
推奨事項
SharePoint管理センターの「ポリシー」の下に「ファイルとフォルダーのリンク」という項目があります。ここで既定の設定を「特定のユーザー」にしてください。これにより「組織内のユーザーのみ」という選択肢は、意識的に選んだときだけ使えるようになります。
 {: .post__screenshot}
SharePoint Advanced Management
その力を十分に引き出すための新たな中心的な手段が、SharePoint Advanced Managementの機能を活用することです。この機能は2025年1月1日からすべてのM365 Copilotライセンスに含まれています。つまりM365 Copilotライセンスが1本でも10,000本でも、SharePoint Advanced Managementは追加費用なしで使えます。
SharePoint Advanced Managementには、データのオーバーシェアリング、ガバナンス、セキュリティに関する数多くの機能が含まれています。これまでこのアドオンは別途ライセンスが必要だったため、ほとんど注目されてきませんでした。しかしそこに備わる機能と可能性は相当なもので、Copilotのような人工知能の導入を見据えたSharePoint Onlineの管理と準備にとって、以前から有用な補完でした。MicrosoftはSAMが支える4つの柱を挙げています。
| テーマ | 説明 |
|---|---|
| コンテンツの氾濫を管理する | 増え続けるファイル数の管理において管理者を支援します |
| オーバーシェアリングを防ぐ | 権限継承の破損などによるオーバーシェアリングを検知し、防止します |
| Copilotのコンテンツへのアクセスを管理する | どの文書にCopilotがアクセスしてよいかをリアルタイムで制御するツール群です |
| 文書のライフサイクル管理 | アクティブおよび非アクティブなSharePointコンテンツの監視と制御を支援します |
推奨事項
M365 Copilotに取り組んでいる方には、これらの機能を有効化して活用することをおすすめします。とりわけData Access Governance、Site Lifecycle Management、Restricted Access Control Policyに加え、一部はまだプレビュー段階の機能(Oversharing Baseline ReportとRestricted Content Discoverability Policy)が該当します。
SharePoint Advanced Managementの詳細はMicrosoftの公式ページでご確認いただけます。
テナントの基本的なセキュリティを確立する
Copilotによるデータへのアクセスに加えて、テナント全体が十分に保護されていることを確認しておく必要があります。人工知能を使う以上、これは遅くともいま欠かせません。保護のための施策は数多くありますが、ここでは重要な項目を概観します。
ゼロトラストの実装
ゼロトラストという言葉は広く使われており、目にしたことがあるはずです。しかしこれは具体的に何を意味するのでしょうか。とくにCopilotの文脈ではどうでしょうか。端的に言えば、この場合のゼロトラストとは、誰もがすべてに一律にアクセスできるのではなく、その時点で必要なリソースにのみアクセスできる状態を指します。Least Privileged Accessとして知られるこの原則は、データとシステムを不正なアクセスから守るうえで不可欠です。必要な情報だけを公開することに重点が置かれるため、オーバーシェアリングの話題とも直接つながります。
ただしゼロトラストはSharePointだけの話ではありません。Outlookのメールへのアクセス、CRMシステム内の顧客情報、その他の機微な領域にも関わります。Copilotと人工知能がMicrosoft 365やその他の領域に組み込まれていくにつれて、この考え方の重要性はさらに増しています。自社とチームが早く取り組むほど、将来への備えは確かなものになります。
ゼロトラストは管理者にとってとくに重要です
管理者にとって、この話題はいっそう重要になります。管理センターへのCopilotの導入とSecurity Copilotの登場により、管理者のアクセスを保護することが欠かせなくなりました。ここではPrivileged Identity Management(PIM)のようなツールが決め手になります。管理者権限を本当に必要なときにだけ、しかも期間を限り厳密に監視したうえで付与する仕組みをつくれるからです。
多要素認証と条件付きアクセスは必須です
セキュリティのもうひとつの中核が、Microsoft 365内のすべてのEntra IDアカウントに対する多要素認証(MFA)と条件付きアクセスの設定です。Microsoftはこれらの設定を段階的に必須化しているため、自社のすべてのアカウントが相応に保護されているかを確認してください。
なぜこれがそれほど重要なのでしょうか。技術的に言えば、Copilotの利用そのものはMFAや条件付きアクセスと直接の関係はありません。しかし、サインインしている人物が本当に本人であることを確かめることが要点です。攻撃者が強力なAIアシスタントにアクセスできてしまえば、事態は深刻だからです。
セキュリティは基本だけでは終わりません
もちろん、ゼロトラスト、MFA、条件付きアクセスは出発点にすぎません。本当に安全なテナントには、さらに多くの要素が含まれます。MicrosoftはMicrosoft Defender製品群、Entra ID、Sentinelなど、幅広いセキュリティソリューションを提供しています。これらのツールは、自社をいっそう強固に守り、セキュリティ上の穴をふさぐ助けになります。
推奨事項
実装にあたって支援が必要な場合や、どこから手をつけるべきか迷っている場合は、当社が喜んでお手伝いします。セキュリティは旅のようなものです。自社を守るために正しい一歩を踏み出せるよう、当社が伴走し支援します。
当社のSecurity Consultingについて詳しく見る 当社のCloud Security Operations Centerについて詳しく見る
Officeアプリケーションの更新
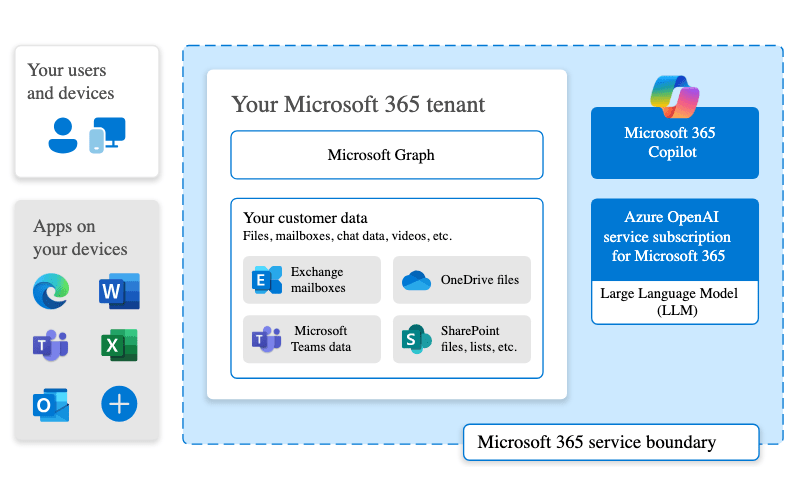
Microsoft Copilotの価値が本当に発揮されるのは、AIアシスタントがインストール済みのOfficeアプリケーション(M365 Apps)に統合されたときです。現時点ではWord、Excel、PowerPoint、OneNote、Outlook、Teamsが対象です。
 {: .post__screenshot}
ただしMicrosoftは、インストールされているアプリのバージョンによってCopilotの提供範囲と機能を分けています。たとえば利用者にSemi-Annual Enterprise Channelが設定されている場合、MicrosoftのAI機能は利用できません。
推奨事項
自社のOfficeアプリが少なくともMonthly Enterprise Channel、できればCurrent Channelを使っているか確認してください。そうすることでCopilotと最新機能が滞りなく利用できるようになります。
しかしこれは全体像の一部にすぎません。Application Lifecycle Managementや最新のソフトウェア管理プラットフォームの活用といったテーマが、とくにIntuneとの組み合わせで決定的な役割を果たします。この点では当社のソリューションRealmJoinが、プロセスを効率化し、アプリケーションを常に最新の状態に保つ助けになります。
RealmJoinはMicrosoft Intuneを補完するクラウドベースのソリューションであり、包括的なクライアント管理プラットフォームに至る道のりで欠けていたピースです。約2,000種類の既成の標準アプリケーションを高い品質でIntune向けに配布しやすくします。独自アプリケーションのための現代的なパッケージ工房であり、LAPS、リモートサポート、Runbookの自動化といった機能も備えています。
データ保護とデータセキュリティ
とくに欧州の企業では、Microsoft Copilotの導入に慎重な声が上がります。それはまったく理解できることです。新しい技術は不安を呼び起こします。データ保護や統制といった機微な話題ではなおさらです。
Copilotを導入するなら、技術だけの話ではないことを念頭に置いてください。関連するデータ保護とセキュリティの要件に早い段階で向き合ってください。その際は関係者全員を巻き込みます。社内または社外のデータ保護責任者、自社のCISO、従業員代表、コンプライアンス管理者、その他の責任者が含まれます。懸念や疑問は率直に話し合ってください。多くの場合、明確な情報と既存の規程によって解消できます。
Microsoftは、データがどのように、いつ、どこで処理されるのかを示す包括的な文書と説明を提供しています。主な事実は次のとおりです。
- AIモデルのグラウンディング: Copilotが利用するAIモデルは自社のデータに直接アクセスしません。アクセスはMicrosoft Graph経由で行われ、ユーザーのコンテキストに厳密に限定されます。
- データ保護とセキュリティの基準: Copilotは、GDPR(EU一般データ保護規則)やISO/IEC 27018、EU AI Actといった基準を含め、関連するデータ保護、セキュリティ、コンプライアンスの要件をすべて満たしています。
- EU Data Boundary: すべてのデータは可能な限り利用者の近くで、ただし常にEU域内で処理されます。いわゆるEU Data Boundaryは厳格に守られます。
- 暗号化: 入力(プロンプト)と結果は暗号化され、AIモデル(LLM)の学習に使われることはありません。
- コンプライアンスと追跡可能性: プロンプトと結果は暗号化されたうえでテナント内に保存されます。監査や裁判所の命令など、法令上の要求にもとづいて分析することができます。これらへのアクセスは、Content SearchやeDiscoveryといった特別な権限がある場合にのみ可能です。
- セキュリティ対策: MicrosoftはCopilotを含む自社サービスを、論理的な分離、物理的なセキュリティ対策、暗号化技術によって保護しています。プラグインが暗号化されたコンテンツにアクセスできる範囲は限定されています。
- 責任あるAI: MicrosoftはAIの責任ある利用を重視しています。AIサービスを前向きかつ倫理的に活用し、違法または疑わしい目的への悪用を防ぐことに重点を置いています。
推奨事項
これらのテーマに早い段階で取り組み、関係者を巻き込むことで信頼が生まれ、導入を成功させる土台ができます。多くの懸念は、Microsoftの既存のセキュリティ対策と規程によってすでに解消できます。支援が必要な場合は、当社が喜んでお手伝いします。データ保護とセキュリティは決定的に重要であり、当社はその要件を最適なかたちで満たせるようご支援します。
より詳しい情報と背景は、Microsoftの次のようなページで直接ご確認いただけます。
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-privacy
- https://support.microsoft.com/de-de/topic/was-ist-verantwortungsvolle-ki-33fc14be-15ea-4c2c-903b-aa493f5b8d92
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-architecture-data-protection-auditing
今すぐご相談ください
自社でCopilotをどのように導入するのが最善か、お知りになりたいですか。当社は統合を支援し、技術的な前提条件、セキュリティ対策、利用シナリオに関するご質問にお答えします。
関連記事

MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。

ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

4度のLeader。ISGドイツ調査2026のglueckkanja
ISG Provider Lens®調査2026は、ドイツにおいてglueckkanjaを4つのクアドラントでLeaderに位置づけました。Microsoft Productivity and Business Process ServicesとAzure Managed Servicesの、それぞれLarge MarketとMid Marketです。調査の名称はMicrosoft AI and Cloud Ecosystemに変わり、評価の尺度も移りました。AIとエージェントのワークロードを制御可能なかたちで運用できるかが問われています。

Rising StarからLeaderへ。ISGスイス調査2026のglueckkanja
ISG Provider Lens®調査2026は、スイスにおいてglueckkanjaをMicrosoft AI and Cloud Ecosystemクアドラントの、Azure Managed Services領域とMicrosoft Productivity and Business Process Services領域でLeaderに位置づけました。ベルンでの市場参入から2年、Rising Star選出から1年でのことです。

Outbreak。OpenAI/Hugging Faceの事案が示すこと、示さないこと
AIエージェントがテスト環境から脱出し、ゼロデイを見つけ、別の企業をハッキングする。映画の脚本のようですが、2026年7月に実際に起きました。冷静に位置づける時期です。少しの心理学、2人のセキュリティ専門家、そしてそれが自社の防御にとって何を意味するのかという問いとともに。

LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。

The Holy Trinity:AIが実際に働くために本当に必要なもの
ある製造業の企業が、14,000あるSKUのうちどれが実際に利益を生んでいるのかを知りたいと考えました。答えは3つのシステムの中にありますが、それらは一度もデータを1件たりともやり取りしたことがありません。少し前までは、その答えを得るのに3つの部門、2週間、そして相当な善意が必要でした。2026年初頭からは、AIがこの問いに数分で答えられます。データを走査し、関連を結び、推奨を出す。ただし、アクセスできることが前提です。

契約書にサインしたあと:当社のオンボーディングはこう進みます
契約書にサインが済み、大きな一歩は終わりました。では、ここからどうなるのでしょうか。PreBoardingからチームでの最初の1週間まで、当社のオンボーディングの舞台裏をご案内します。

Microsoft Frontier Partner:当社もその一員です
最近、Microsoft AI Cloud Partner Programに新たな最高位の称号としてFrontier Partner Badgeが設けられました。Microsoftがこれを授与するのは、ワークプレイスからクラウドプラットフォーム、セキュリティ、そしてAIアプリケーションそのものに至るまで、Microsoftスタック全体でAIプロジェクトを確実に届けられると実績で示した、世界でもごく限られたパートナーだけです。DACH圏でこのグループに属するのは数社にすぎず、当社はそのうちの1社です。

チャリティのために160キロ
同僚11人、16周、160キロ、雷雨、そして表彰台。glueckkanjaはFrankfurter Runden 2026に参加し、走った1周ごとにVAIR e.V.へ寄付しました。同団体はオフェンバッハでインクルーシブなスポーツ・カルチャーパークを建設しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。

Edgeを唯一の社内標準ブラウザーにすべき理由
Chromeを本気で選んだ企業はほとんどありません。独自の同期ロジック、独自のアカウント管理、独自のポリシー画面を抱えたまま、ただそこにあっただけです。一方でMicrosoft Edgeは、すでに動いているインフラ、つまりEntra ID、Intune、Defenderに直接組み込まれます。本記事では、移行がどのようなものか、IntuneのポリシーでどのようにChromeをランディングページへリダイレクトするか、そして2つのブラウザーを並行運用するのをやめると何が不要になるかを紹介します。

必要だったのは管理者アカウント1つだけでした
2026年3月11日、Handalaは79か国の端末を消去しました。そのために必要だったのは、侵害されたIntuneの管理者アカウント1つだけです。マルウェアもエクスプロイトもなく、正規の管理ツールが所有者自身に向けられました。何が起きたのか、なぜそれが通用したのか、そして塞ぐべき2つのアーキテクチャ上の穴について説明します。

6つのAgent。4週間。実際の運用へ。
6社、4週間のビルドフェーズ、6つの動作するAI Agent。これが第1回glueckkanja AI Agent Hackathonの成果です。Kiekert、Dr. Oetker、Eckes-Granini、igefa、lila logistikがCopilot StudioでAgentを構築し、それらは現在すでに本番で稼働しています。そこで何が生まれ、この形式がどのように機能するのかを紹介します。