

Exchange AD Split Permissions án eftirsjár
Jafnvel skipulagsheildir sem hafa fært öll pósthólf sín yfir í cloud reka enn oft on-premises Exchange þjóna og með þeim vanmetna öryggisáhættu fyrir Active Directory. „AD Split Permissions" líkanið sviptir Exchange þeim víðtæku AD-réttindum sem árásarmenn gætu nýtt til að taka yfir allt lénið. Fram til þessa hefur upptakan að mestu strandað á þeim breytingum sem líkanið krefst af kerfisstjórum í daglegum ferlum. Þessi grein sýnir hvernig má komast fram hjá einmitt þeirri hindrun á einfaldan hátt: skrifta sem endurveitir Exchange þau AD-réttindi sem tapast, en einungis á viðkomandi OU-um, þannig að venjulegt vinnuflæði kerfisstjóra helst óbreytt á meðan fullur öryggisávinningur næst.

TLDR: hvað ef við fjarlægjum ókostina?
Ég fann leið til að endurveita AD- og RBAC-réttindi beint þar sem Exchange notendur, hópar og tengiliðir liggja, án þess að neinar breytingar séu nauðsynlegar fyrir kerfisstjóra eða identity management kerfin. Að minni reynslu hefur einmitt sú núningur verið helsta hindrunin hjá flestum fyrirtækjum. Og við höldum áfram öryggisávinningnum gegn lateral movement og yfirtöku á léni.
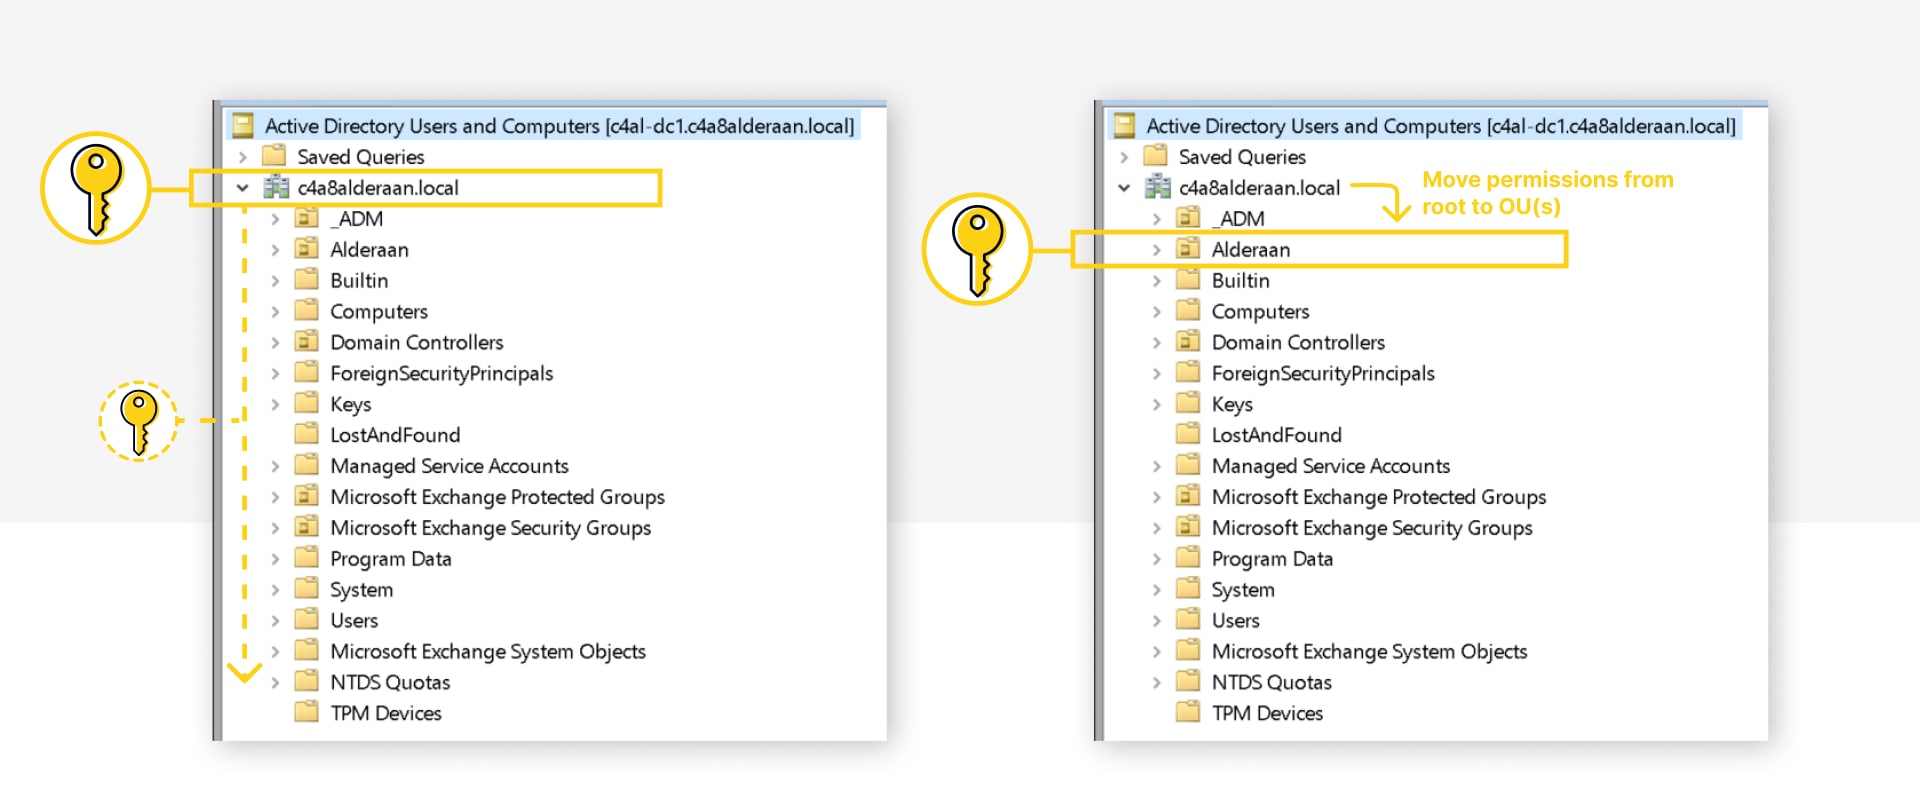
Þetta næst í þremur skrefum:
- Innleiddu AD split permission líkanið
- Veittu Exchange þjónum þau AD-réttindi sem töpuðust, en einungis á viðkomandi OU-um
- Veittu Exchange RBAC til að endurvirkja þær PowerShell cmdlets sem vantar
Allt í samræmi við leiðbeiningar Microsoft, AD ACLs eða Exchange RBAC úthlutanir.
Af hverju skiptir þetta máli (núna)?
Þetta hefur að mestu verið litið fram hjá eða hunsað síðan það kom fram með Exchange 2010 SP1. En sjálfgefna shared permissions líkanið er veruleg öryggisáhætta um yfirtöku á Active Directory. Í ljósi þess að Exchange er alræmt fyrir remote exploits síðustu ár er kominn tími til að bregðast við.
Vandinn á rætur að rekja til réttinda sem eru veitt á rót léns og erfast síðan um allt lénið.
- breyta réttindum á notendum og hópum (í raun fullur aðgangur)
- breyta meðlimum hópa
- endursetja lykilorð á notendum
- búa til og eyða notendum og hópum
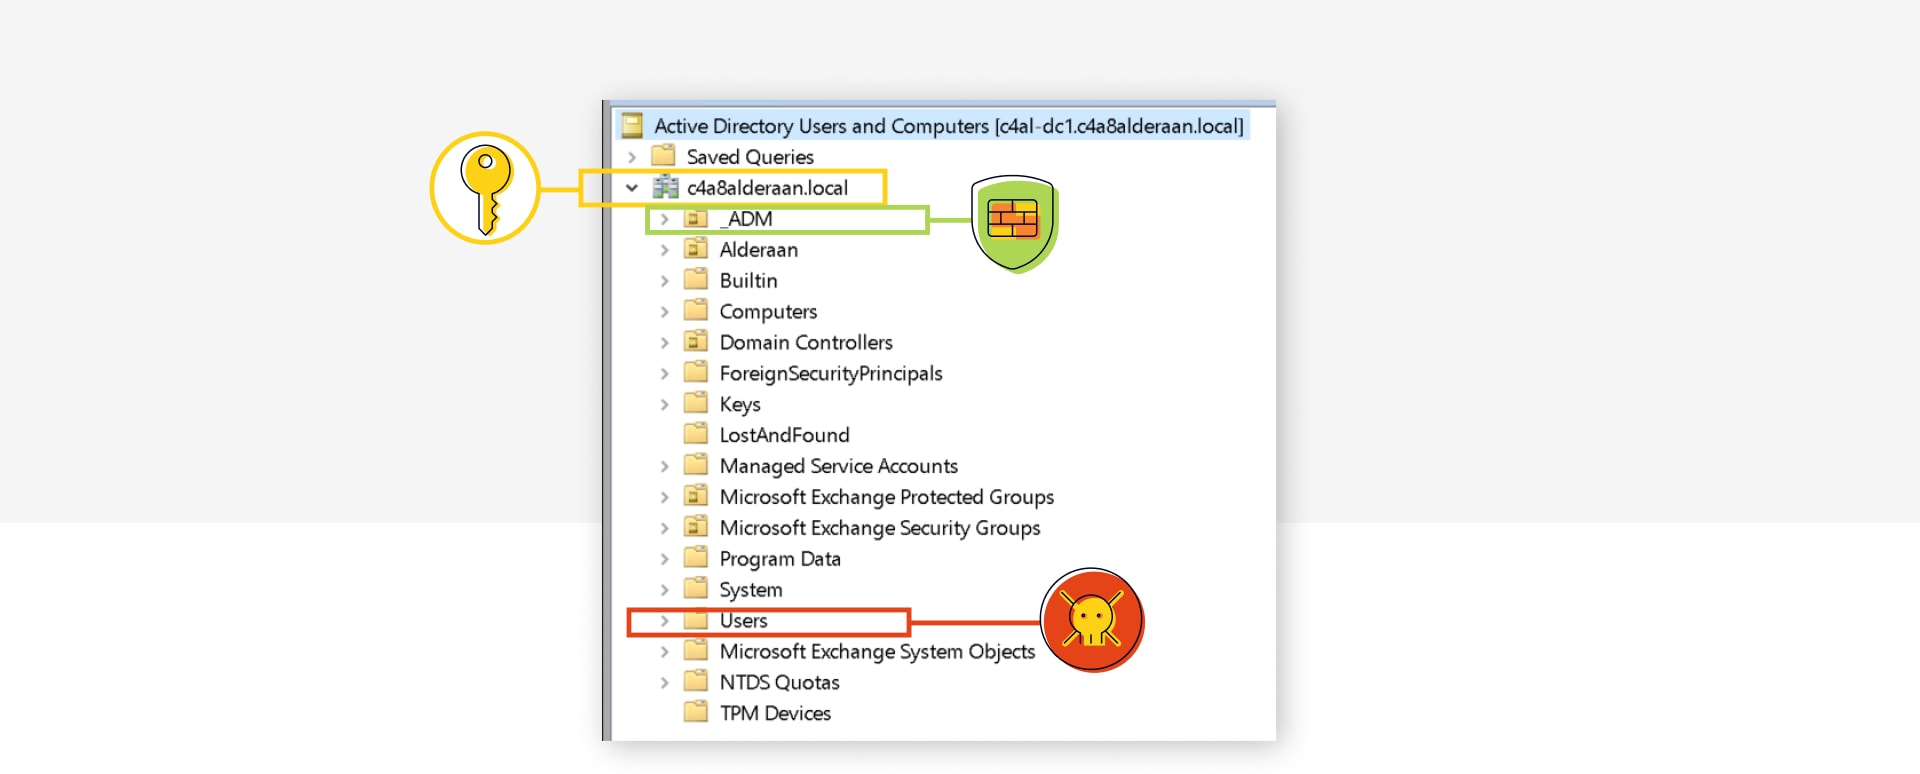
Aðeins tilteknir mjög forréttindaháir Tier 0 notendur og hópar eru varðir af AdminSDHolder ferlinu (eiginleikinn admincount=1) og í mörgum umhverfum verða óvarðir notendur eða hópar sem gætu leyft yfirtöku á léni eða skógi, eða að minnsta kosti valdið verulegum skaða.
Áberandi dæmi:
- Entra Connect Sync notandinn þegar notast er við Password Hash Sync
- Sjálfgefnir hópar
- Allowed RODC Password Replication Group ásamt Entra Connect notanda (ef raunverulegur Windows RODC er til staðar)
- Sjá einnig Untrustworthy Trust Builders: Account Operators Replicating Trust Attack (AORTA) - SpecterOps sem sýnir fleiri leiðir (Account Operators hópurinn er svipuð ógn)
- Að tæma Protected Users til að búa til árásarleiðir með því að fjarlægja verndir
- Óvarðir sérsniðnir hópar eða admin/þjónustuaðgangar
- Skrifréttindi á GPOs (sem beitt er á domain controller)
- Umsjón með aðgangi að AD backups, backup þjóni, PKI templates, hypervisor, ...
Það er mjög erfitt að stöðva afturvirkt allar þessar núverandi og framtíðar hugsanlegu leiðir. Fyrir sérsniðnu _ADM OU-una gætir þú slökkt á ACL inheritance, en flesta sjálfgefna hluti má ekki færa úr sjálfgefnu Builtin OU eða Users container, og þeir haldast berskjaldaðir.
Það er mun betra að fjarlægja hin öflugu réttindi frá rótinni, sem er gert með því að innleiða Active Directory split permissions líkanið. Configure Exchange Server for split permissions | Microsoft Learn
Og Microsoft er sammála „…encouraged to implement Active Directory split permissions" Active Directory Hardening Series - Part 7 – Implementing Least Privilege | Microsoft Community Hub
En af hverju gerir enginn þetta?
Þar sem split permissions voru ekki tiltæk fyrr en með Exchange 2010 SP1, höfðu allir sætt sig við ástandið á þeim tímapunkti og það virðist sem öryggisteymum hafi ekki tekist að ýta þessu í gegn með árangri eftir að möguleikinn var kominn.
Og það hefði þvingað fram breytingar á kerfisstjórnun og IDM ferlum, til dæmis að búa til notendur eða dreifingarlista fyrst í AD og aðeins að því loknu nota Exchange til að „mail enable" þá.
Info: Eftirfarandi cmdlets verða ekki lengur tiltækar eða virkar: Add-DistributionGroupMember, New-DistributionGroup, New-Mailbox, New-MailContact, New-MailUser, New-RemoteMailbox, Remove-DistributionGroup, Remove-DistributionGroupMember, Remove-Mailbox, Remove-MailContact, Remove-MailUser, Remove-RemoteMailbox, Update-DistributionGroupMember, Add-ADPermission, Remove-ADPermission
Dæmi um aðlögun:
- New-Mailbox (þar sem Exchange skrifar í AD) yrði:
- New-ADUser (þar sem adm.jdoe skrifar í AD)
- Enable-Mailbox
- Add-ADPermission fyrir SendAs réttindi þyrfti að gera í gegnum AD Users and Computers á security flipanum og þyrfti oft aukin AD-réttindi fyrir venjulega kerfisstjóra.
Sýndu mér þennan valkost án eftirsjár
Fyrirvari: Lestu og skildu eftirfarandi tengla og greinar til fulls, keyrðu þetta fyrst í prófunarumhverfi, gakktu úr skugga um að AD backups séu uppfærð og að endurheimtaraðferðir séu til staðar.
Endurskoðaðu núverandi notkun
Þú ættir fyrst að athuga hverjar af viðkomandi cmdlets eru í notkun á hvaða OU-um:
$CsvPath = "C:\temp\SplitPermissionAdminAuditLog.csv"
$Cmdlets = "Add-ADPermission","Remove-ADPermission","New-DistributionGroup","Remove-DistributionGroup","Add-DistributionGroupMember","Update-DistributionGroupMember","Remove-DistributionGroupMember","New-Mailbox","Remove-Mailbox","New-RemoteMailbox","Remove-RemoteMailbox","New-MailUser","Remove-MailUser","New-MailContact","Remove-MailContact"
Search-AdminAuditLog -ResultSize 99000 -Cmdlets $Cmdlets | Select-Object RunDate,Caller,ObjectModified,CmdletName,@{Name='CmdletParameters';Expression={[string]::join(",", ($\_.CmdletParameters))}},succeeded,error | Export-Csv -Path $CsvPath -Delimiter ";" -Encoding Unicode -NoTypeInformation
Skjót greining á kallara og cmdlets:
$CSVs = Import-Csv -Path $CsvPath -Delimiter ";"
$CSVs | Group-Object Caller
$CSVs | Group-Object CmdletName
Greindu CSV-skjalið til að sjá hvar AD-réttinda verður þörf. Þú getur mögulega hagrætt með því að færa alla Exchange-tengda hópa í sérstakar OU-ur.
Virkjaðu Split Permissions líkanið
Fylgdu leiðbeiningum Microsoft „Switch to Active Directory split permissions" í Configure Exchange Server for split permissions | Microsoft Learn(EKKI RBAC split permissions)
Í meginatriðum fjarlægir þetta hin hættulegu réttindi hjá „Exchange Windows Permissions" hópnum og fjarlægir Exchange einnig sem meðlim hópsins.
Setup.exe /IAcceptExchangeServerLicenseTerms_DiagnosticDataOFF /PrepareAD /ActiveDirectorySplitPermissions:true/ActiveDirectorySplitPermissions:falseVeittu AD-réttindi
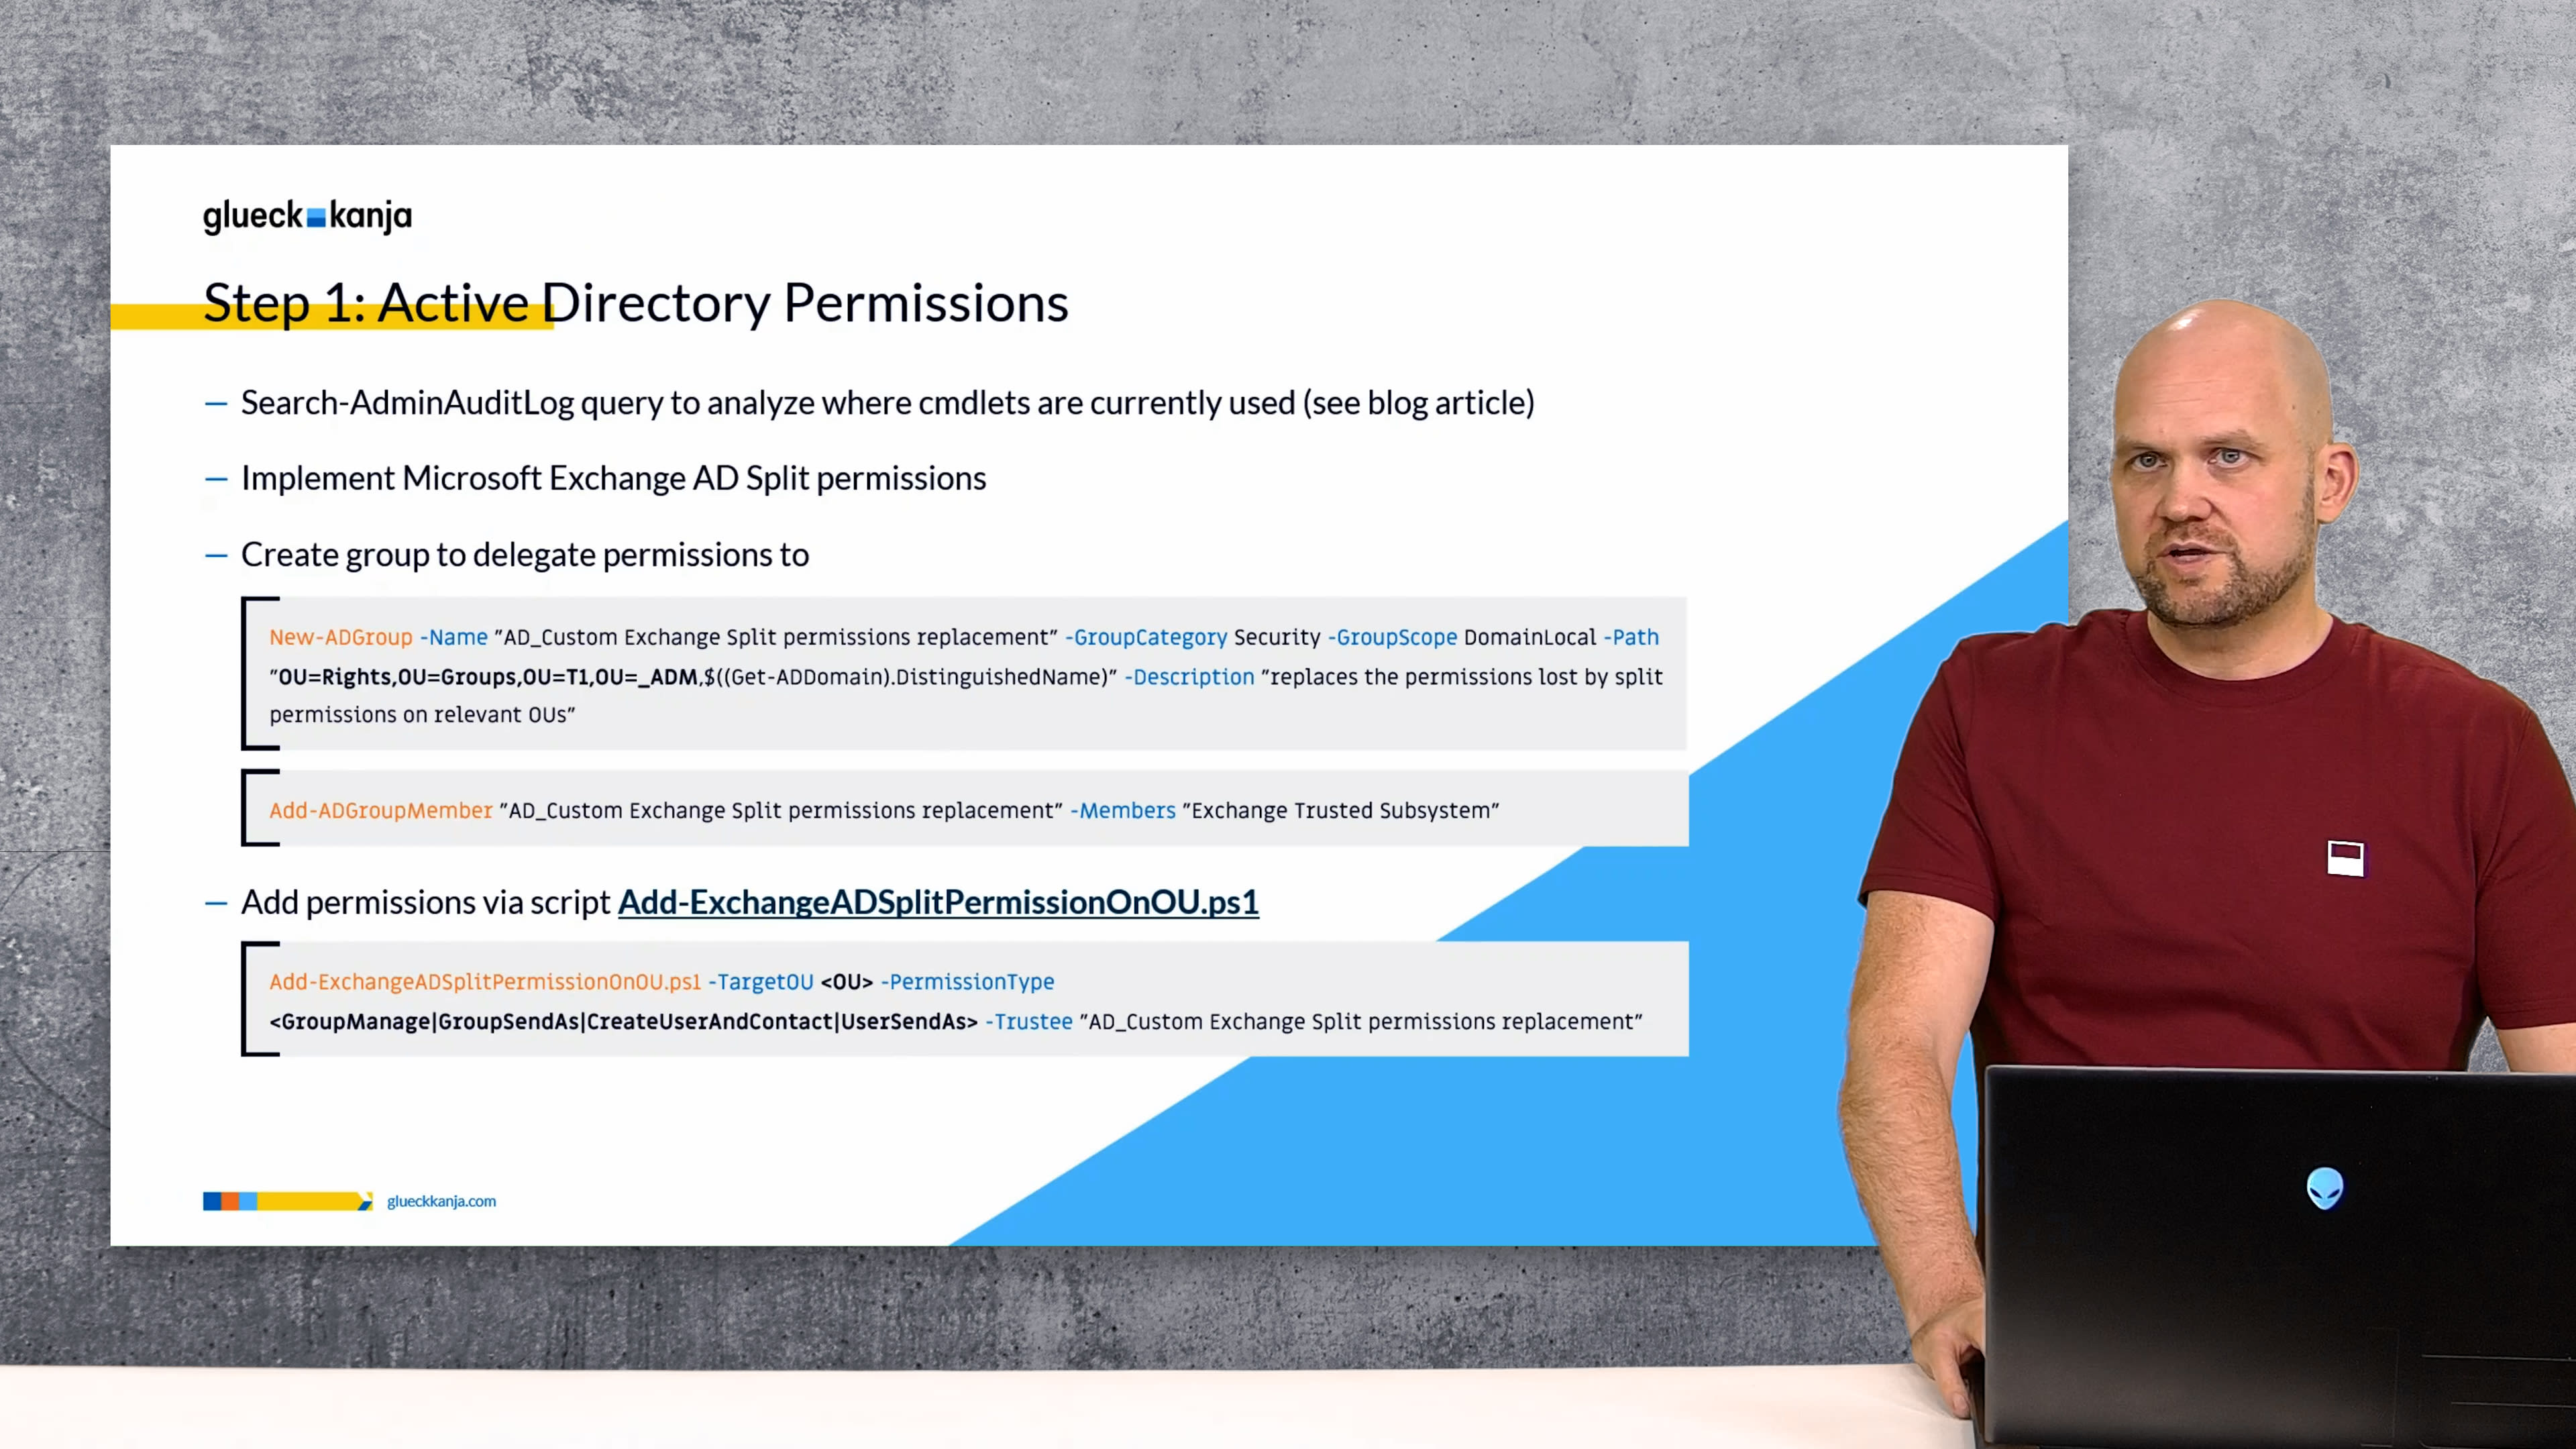
Búðu til sérsniðinn AD-hóp og gerðu Exchange þjónana að meðlimum.
# stilltu OU Path fyrst
New-ADGroup -Name "AD_Custom Exchange Split permissions replacement" -GroupCategory Security -GroupScope DomainLocal -Path "OU=Rights,OU=Groups,OU=T1,OU=_ADM,$((Get-ADDomain).DistinguishedName)" -Description "replaces the permissions lost by split permissions on relevant OUs"
Add-ADGroupMember "AD_Custom Exchange Split permissions replacement" -Members "Exchange Trusted Subsystem"
# endurræstu Exchange þjóna til að réttindi í gegnum hópinn virki
Ég hef búið til skriftu sem gerir það einfalt að úthluta AD-réttindum eftir notkunartilviki.
Án þessara réttinda fengi Exchange þjónninn villuna
„INSUFF_ACCESS_RIGHTS"frá AD.
Sæktu Add-ExchangeADSplitPermissionOnOU.ps1 af GitHub reikningi glueckkanja
Hún getur veitt eftirfarandi PermissionTypes:
CreateUserAndContact
Create/delete, ResetPassword og WriteAllProperties fyrir Users og Contacts
Exchange cmdlets: `New-Mailbox`, `New-RemoteMailbox`, `New-MailUser`, `New-MailContact` og samsvarandi `Remove-*`
GroupManage
Búa til/eyða hópum, breyta meðlimum
Exchange cmdlets: `New-DistributionGroup`, `Remove-DistributionGroup`, `Add-DistributionGroupMember`, `Update-DistributionGroupMember`, `Remove-DistributionGroupMember`
Einnig: notandi sem stýrir DistributionGroups sem hann á sjálfur í gegnum EAC
UserSendAs
Breyta AD-réttindum á notendum
Exchange cmdlet: `Add-ADPermission`
GroupSendAs
Breyta AD-réttindum á hópum
Exchange cmdlet: `Add-ADPermission`
Hvernig þú notar skriftuna:
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU <OU> -PermissionType <GroupManage|UserSendAs|GroupSendAs|CreateUserAndContact> -Trustee "AD_Custom Exchange Split permissions replacement"
# Til dæmis
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=ExchangeGroups,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType GroupManage -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=ExchangeGroups,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType GroupSendAs -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=Users,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType UserSendAs -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=Users,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType CreateUserAndContact -Trustee "AD_Custom Exchange Split permissions replacement"
Veittu Exchange RBAC
Endurvirkjaðu -BypassSecurityGroupManagerCheck færibreytuna fyrir Add-DistributionGroupMember og Remove-DistributionGroupMember cmdletana:
New-RoleGroup -Name "SplitPermission Security Group Creation and Membership" -Roles "Security Group Creation and Membership" -Members "Organization Management","Recipient Management" -Description "Brings back -BypassSecurityGroupManagerCheck to Add-DistributionGroupMember, but also needs AD ACL for Exchange Server on target DLs"Info: Annars færðu „-BypassSecurityGroupManagerCheck parameter is not available" eða „You don't have sufficient permissions. This operation can only be performed by a manager of the group"
Endurvirkjaðu New-Mailbox, New-RemoteMailbox, New-MailContact, Remove-... cmdletana með nauðsynlegum færibreytum:
New-RoleGroup -Name "SplitPermission Mail Recipient Creation" -Roles "Mail Recipient Creation" -Members "Organization Management","Recipient Management" -Description "Brings back New-Mailbox, New-RemoteMailbox, New-MailUser, New-MailContact and matching Remove-... cmdlets, but additionally Exchange needs AD ACL for Exchange Server on target OUs"Samantekt
Ég vona að þessi leiðarvísir hjálpi fleiri skipulagsheildum að stíga hið mikilvæga skref að vernda Active Directory sitt gegn yfirtöku í gegnum Exchange. Miðað við reynslu mína af því að innleiða Exchange AD Split Permissions líkanið hjá mörgum viðskiptavinum, hef ég ekki rekist á nein vandamál og upptakan hefur gengið vel.
Ég vona einnig að Microsoft innleiði innbyggða, OU-byggða nálgun til að ná þessu stigi af nákvæmni, í stað núverandi allt-eða-ekkert líkans, sem myndi gera víðtæka upptöku umtalsvert auðveldari.
Athugasemd um AD Tiering: Vinsamlegast skráðu þig ekki inn á Exchange þjóna með Domain Admin eða neinum öðrum Tier 0 reikningum. Meðhöndlaðu Exchange þjóna sem Tier 1 og innleiddu AD Tiering eins fljótt og auðið er. Sem fyrsta skref mæli ég með PingCastle eða Purple Knight til að meta öryggisstöðu AD-sins þíns og bera kennsl á control path exposure.
Svipaðar færslur

Endalok MFA-SMS
Hvers vegna fyrirtæki ættu núna að skipta yfir í phishing-resistant og sem mest lykilorðalausar innskráningaraðferðir.

ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt ...

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...

Fjórum sinnum Leader. glueckkanja í ISG-rannsókninni Þýskaland 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Þýskalandi sem Leader í fjórum fjórðungum: Microsoft Productivity and Business Process Services ...

Úr Rising Star í Leader. glueckkanja í ISG-rannsókninni Sviss 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Sviss sem Leader í fjórðungnum Microsoft AI and Cloud Ecosystem, á sviðunum ...

Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...

Leader og Rising Star. glueckkanja í ISG Cybersecurity-rannsókninni 2026
ISG Provider Lens®-rannsóknin Cybersecurity 2026 útnefnir glueckkanja Leader í fjórðungnum Next-Gen SOC/MDR Services (Midmarket). Á heildarmarkaðnum fyrir Next-Gen SOC/MDR Services ...

The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...

Samningurinn undirritaður: svona fer onboardingið hjá okkur fram
Samningurinn er undirritaður, fyrsta stóra skrefið er að baki. En hvað gerist næst? Við tökum þig með á bak við ...

Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...

160 kílómetrar fyrir góðan málstað
Ellefu samstarfsmenn, 16 hringir, 160 kílómetrar, þrumuveður og verðlaunasæti: glueckkanja tók þátt í Frankfurter Runden 2026 og gaf fyrir hvern ...

Anatómía á óþekktum AMOS Stealer: Frá alerti til ónæmis á klukkustundum
Áður óskráð afbrigði af AMOS stealer komst inn á macOS-endpoint. Engir þekktir hash-ar, engin C2-gögn í opnum gagnagrunnum. SOC-teymið okkar ...

Af hverju Edge ætti að vera eini corporate browserinn þinn
Ekkert fyrirtæki valdi Chrome í raun; hann var einfaldlega til staðar, með sinni eigin sync-rökfræði, sinni eigin reikningsstjórnun, sínu eigin ...

Einn admin-aðgangur var allt sem þurfti.
Þann 11. mars 2026 eyddi Handala tækjum í 79 löndum, og allt sem til þess þurfti var eitt yfirtekið Intune ...

Sex agents. Fjórar vikur. Raunverulegur rekstur.
Sex fyrirtæki, fjögurra vikna build-fasi, sex virkir AI Agents, þetta var fyrsti glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, Eckes-Granini, ...