

Innleiddu Microsoft 365 Copilot með öryggi: það sem þú þarft að vita
Árið 2026 heldur gervigreind, og sérstaklega Microsoft 365 Copilot, áfram að vera í brennidepli. Mörg fyrirtæki standa frammi fyrir tilrauna- eða innleiðingarfasa þessarar tækni. Ef þú tilheyrir þeim hópi höfum við tekið saman helstu grunnatriðin sem þú ættir að fara yfir eða koma í framkvæmd fyrirfram. Sérstaklega mikilvægt er ítarleg úttekt á öryggis- og persónuverndarþáttum til að tryggja örugga innleiðingu. Í þessari grein færðu að vita hvað skiptir máli til að nýta Microsoft Copilot sem best.

Yfirlit
- Þekkja og stjórna oversharing
- SharePoint Advanced Management
- Koma á grunnöryggi í tenant
- Uppfærsla Office-forrita
- Persónuvernd og gagnaöryggi
Þekkja og stjórna oversharing
Hugtakið „oversharing" hefur oft borið á góma síðustu mánuði, en hvað þýðir það í samhengi við undirbúning fyrir Microsoft 365 og innleiðingu Copilot.
Hvað er oversharing?
Oversharing, eða „ofdeiling" gagna, þýðir að einstaklingar geta komist í gögn sem þeir ættu í raun ekki að hafa aðgang að. Þetta vandamál kemur oft upp vegna ónógrar gagnastjórnunar. IT-tímarit fyrirsagnaði í nóvember 2024: „Copilot lets employees read their bosses' emails." Sú fullyrðing er þó ekki rétt. Slík atvik eru ekki Copilot að kenna, heldur ófullnægjandi gagnastýringu og oversharing.
Microsoft Copilot byggir á þeim gögnum sem notandanum standa til boða. Hann fær engar aukalegar heimildir, heldur nýtir index sem auðveldar að rekast á upplýsingar eða finna hluti sem menn vissu ekki að þeir hefðu aðgang að.
Tegundir Microsoft Teams
Í Teams greinum við á milli einkateyma og opinberra teyma. Ef viðkvæm eða vernduð skjöl liggja í opinberum teymum geta öll starfsfólk fyrirtækisins skoðað þau og þar með einnig Copilot þegar hann skráir þau í index.
Í grundvallaratriðum mælir ekkert gegn því að halda áfram að nota opinber teymi, jafnvel mörg þeirra. Það sem skiptir máli er að tryggja að upplýsingar og skjöl sem þar er deilt megi vera aðgengileg öllum.
Ráðlegging
Farðu reglulega yfir hvaða gögn liggja í teymunum þínum og taktu til ef þörf er á. Oft er um að ræða arfleifð, til dæmis frá innleiðingartíma Microsoft Teams, sem hefur vaxið með tímanum.
Aðgangur að gögnum í SharePoint Online
Skjöl sem liggja í opinberum teymum eru að sjálfsögðu einnig í SharePoint. Auk team-síðna í SharePoint eru einnig sjálfstæðar SharePoint-síður og bókasöfn. Oft hafa öll eða flest starfsfólk aðgang að þeim líka.
Ráðlegging
Farðu yfir aðgangs- og heimildastillingar á mikilvægum SharePoint-síðum. Oft leynast þar til dæmis „All Users"-hlutir í hópum „Site Visitors".
Að deila skjölum og möppum (héðan í frá) rétt
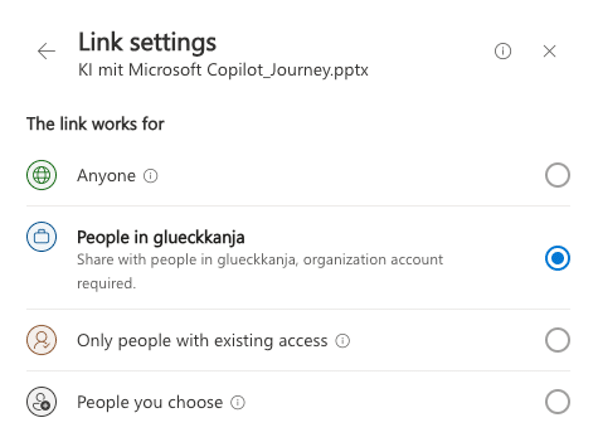
Önnur algeng mistök eru svokölluð „Everyone Except External"-linkar sem notaðir eru til að deila skjölum eða möppum.
Þægilegt, en hættulegt: ef þú velur „Personer í mínum samtökum" sem tegund linksins þegar skjali er deilt fær sérhver sem notar linkinn aðgang að skránni, og þar með einnig Copilot, þar sem hann starfar alltaf í samhengi notandans.
 {: .post__screenshot}
Slíkir linkar á heilar möppur, þar sem innihaldið breytist yfir mánuði eða ár, leiða oft til oversharing-atvika. Þessi tegund linka er áfram mikilvæg og hagnýt, en ætti ekki að vera sjálfgefna stillingin. Einfalt ráð getur bætt úr þessu.
Ráðlegging
Í SharePoint-admin center finnur þú undir „Policies" hlutann „File and folder links". Stilltu þar sjálfgefna stillingu á „Specific people". Þar með verður valkosturinn „People in your organization" aðeins tiltækur með meðvitaðri smellingu.
 {: .post__screenshot}
SharePoint Advanced Management
Ný miðlæg leið til að nýta til fulls möguleikana er að nota SharePoint Advanced Management-eiginleikana. Þeir hafa verið innifaldir í öllum M365 Copilot-leyfum frá 01.01.2025. Það þýðir að hvort sem þú átt 1 eða 10.000 M365 Copilot-leyfi er SharePoint Advanced Management núna innifalið.
SharePoint Advanced Management nær yfir fjölmarga eiginleika í kringum efnisþættina Data Oversharing, Governance og Security. Fram til þessa þurfti að leyfa þetta viðbót sérstaklega og því fékk það varla neina athygli. Eiginleikarnir og möguleikarnir sem í því felast eru þó umtalsverðir og hafa alltaf verið skynsamleg viðbót við umsýslu og undirbúning SharePoint Online með tilliti til innleiðingar á gervigreind, eins og Copilot. Microsoft lýsir fjórum stoðum sem SAM styður:
| Efni | Lýsing |
|---|---|
| Stjórnun á efnisþenslu | Aðstoð við stjórnendur við umsýslu sívaxandi fjölda skráa |
| Hindra oversharing | Greining og fyrirbygging á oversharing, t.d. vegna bilaðra heimildaerfða |
| Stjórna aðgangi Copilot að efni | Verkfæri fyrir rauntímastjórn á því hvaða skjöl Copilot má nálgast og hver ekki |
| Umsýsla lífsferils skjala | Aðstoð við eftirlit og stjórnun á virku og óvirku SharePoint-efni |
Ráðlegging
Við mælum með því fyrir alla sem eru að vinna með M365 Copilot að virkja og nota þessa eiginleika. Þar á meðal eru sérstaklega Data Access Governance, Site Lifecycle Management og Restricted Access Control Policy, auk eiginleika sem sumir eru enn í preview (Oversharing Baseline Report og Restricted Content Discoverability Policy).
Frekari upplýsingar um SharePoint Advanced Management finnur þú á opinberri síðu Microsoft.
Koma á grunnöryggi í tenant
Auk aðgangs Copilot að gögnum þurfum við að tryggja að tenant okkar sé alhliða varinn. Notkun gervigreindar gerir þetta ómissandi héðan af. Til eru margar ráðstafanir til varnar, hér er yfirlit yfir mikilvægustu atriðin.
Innleiðing Zero Trust
Hugtakið Zero Trust er á allra vörum og líklega hefur þú einnig rekist á það. En hvað þýðir það nákvæmlega, sérstaklega í samhengi við Copilot. Í stuttu máli þýðir Zero Trust í þessu tilviki að enginn fær heildaraðgang að öllu, heldur aðeins að þeim auðlindum sem þörf er á hverju sinni. Þessi meginregla, þekkt sem Least Privileged Access, er nauðsynleg til að vernda gögn og kerfi gegn óheimilum aðgangi. Hún tengist beint efnisþáttum eins og oversharing, þar sem áherslan er á að opna aðeins fyrir nauðsynlegar upplýsingar.
Zero Trust einskorðast þó ekki við SharePoint. Það á einnig við aðgang að tölvupósti í Outlook, viðskiptavinaupplýsingum í CRM-kerfum og öðrum viðkvæmum sviðum. Með aukinni samþættingu Copilot og gervigreindar í Microsoft 365 og víðar öðlast þetta hugtak enn meira vægi. Því fyrr sem þú og teymið þitt farið að vinna með þetta, því betur eruð þið undirbúin fyrir framtíðina.
Zero Trust: sérstaklega mikilvægt fyrir stjórnendur
Fyrir admins fær málið enn meiri vigt. Með innleiðingu Copilot í admin centers og Security Copilot verður ómissandi að tryggja stjórnendaaðgang. Verkfæri eins og Privileged Identity Management (PIM) eru lykilatriði til að tryggja að admin-réttindi séu aðeins veitt þegar raunveruleg þörf er á, og jafnvel þá aðeins tímabundið og undir ströngu eftirliti.
Fjölþátta auðkenning og Conditional Access. Nauðsyn
Annar grunnþáttur öryggis er uppsetning fjölþátta auðkenningar (MFA) og Conditional Access fyrir alla Entra ID-reikninga í Microsoft 365. Microsoft ýtir í auknum mæli á þessar stillingar, þannig að þú ættir að tryggja að allir reikningar í þinni skipulagsheild séu varðir á viðeigandi hátt.
Af hverju er þetta svona mikilvægt. Tæknilega séð hefur notkun Copilot ekkert beint með MFA eða Conditional Access að gera. En málið snýst um að tryggja að sá sem skráir sig inn sé í raun sá sem hann segist vera. Því það væri afdrifaríkt ef árásaraðili næði aðgangi að öflugum gervigreindaraðstoðarmanni.
Öryggi er meira en grunnatriðin
Að sjálfsögðu eru Zero Trust, MFA og Conditional Access aðeins byrjunin. Raunverulega öruggur tenant nær yfir marga fleiri þætti. Microsoft býður upp á breitt úrval öryggislausna, þar á meðal Microsoft Defender-vörurnar, Entra ID, Sentinel og margar fleiri. Þessi verkfæri hjálpa þér að vernda skipulagsheildina þína enn betur og loka öryggisveilum.
Ráðlegging
Ef þú þarft aðstoð við framkvæmdina eða ert óviss um hvar á að byrja, hjálpum við þér gjarnan áfram. Öryggi er ferðalag, og við fylgjum þér og styðjum við bakið á þér við að taka réttu skrefin til að vernda fyrirtækið þitt.
Læra meira um Security Consulting-tilboð okkar Læra meira um Cloud Security Operations Center okkar
Uppfærsla Office-forrita
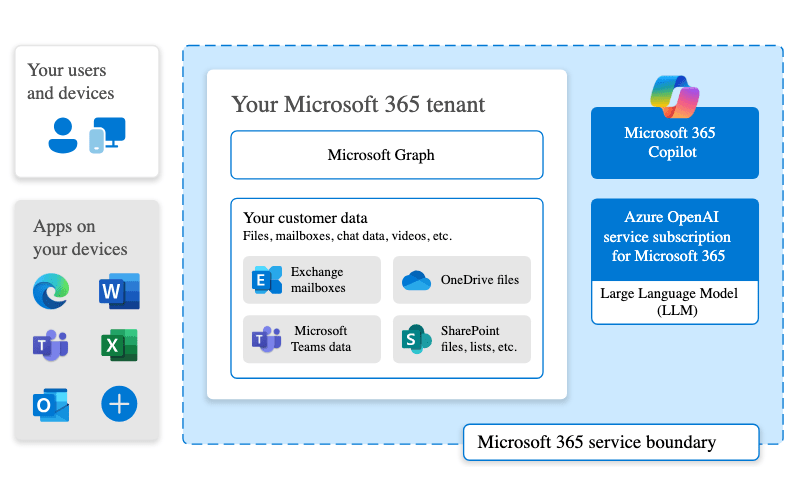
Fullur ávinningur af Microsoft Copilot birtist fyrst með samþættingu AI-aðstoðarmannsins í uppsettum Office-forritum (M365 Apps). Þar á meðal eru sem stendur Word, Excel, PowerPoint, OneNote, Outlook og Teams.
 {: .post__screenshot}
Microsoft aðgreinir hins vegar aðgengi og eiginleika Copilot eftir útgáfu uppsettu forritanna. Ef notendur eru til dæmis með Semi-Annual Enterprise Channel uppsettan standa AI-eiginleikar Microsoft þeim ekki til boða.
Ráðlegging
Tryggðu að Office-forritin þín noti að minnsta kosti Monthly Enterprise Channel, helst Current Channel. Aðeins þannig tryggir þú að Copilot og nýjustu eiginleikarnir séu tiltækir án hindrana.
Þetta er þó aðeins hluti af heildarmyndinni. Efnisþættir eins og Application Lifecycle Management og notkun nútímalegra vettvanga fyrir hugbúnaðarstjórnun spila afgerandi hlutverk, sérstaklega í tengslum við Intune. Þar aðstoðar þig lausn okkar RealmJoin við að gera ferlið skilvirkt og halda forritunum þínum ávallt uppfærðum.
RealmJoin er skýbasaða viðbótin við Microsoft Intune og hinn týndi púslbútur á leiðinni að heildstæðum vettvangi fyrir client-management. Hún auðveldar útvegun á nærri 2.000 tilbúnum staðalforritum fyrir Intune í hárri gæðum, nútímaleg pakkasmiðja fyrir sérsniðin forrit, ásamt viðbótareiginleikum eins og LAPS, remote support og runbook-sjálfvirkni.
Persónuvernd og gagnaöryggi
Sérstaklega í evrópskum fyrirtækjum rekst maður á efasemdir þegar kemur að innleiðingu Microsoft Copilot, og það er fullkomlega skiljanlegt. Ný tækni getur valdið óöryggi, sérstaklega þegar hún snýr að viðkvæmum efnisþáttum eins og persónuvernd og stjórn.
Ef þú hyggst innleiða Copilot, hafðu í huga að málið snýst ekki bara um tæknina. Farðu snemma yfir viðeigandi kröfur um persónuvernd og öryggi. Fáðu alla viðeigandi hagsmunaaðila með þér um borð, þar á meðal innri eða ytri persónuverndarfulltrúa, CISO, samstarfsnefndir, compliance-stjórnendur og aðra ábyrgðaraðila. Ræðið efasemdir og spurningar hreinskilnislega. Oft má eyða þessum áhyggjum með skýrum upplýsingum og gildandi reglum.
Microsoft býður upp á ítarlegar skjalskrár og útskýringar sem sýna hvernig, hvenær og hvar gögn eru unnin. Hér eru mikilvægustu staðreyndirnar:
- Grounding AI-líkananna: AI-líkönin sem Copilot notar sækja ekki beint í gögnin þín. Þess í stað fer aðgangurinn í gegnum Microsoft Graph og er strangt takmarkaður við samhengi notandans.
- Staðlar um persónuvernd og öryggi: Copilot uppfyllir öll viðeigandi ákvæði um persónuvernd, öryggi og compliance, þar á meðal DSGVO, EU-persónuverndarreglugerðina auk staðla eins og ISO/IEC 27018 og EU AI Act.
- EU Data Boundary: Öll gögn eru unnin eins nálægt notandanum og hægt er, en alltaf innan ESB. Svokölluð EU Data Boundary er stranglega virt.
- Dulkóðun: Inntak (prompts) og niðurstöður eru dulkóðuð og aldrei notuð til áframhaldandi þróunar AI-líkana (LLMs).
- Compliance og rekjanleiki: Prompts og niðurstöður eru geymd dulkóðuð í tenantinum. Þau má greina í samræmi við lagalegar kröfur, til dæmis vegna endurskoðana eða dómsúrskurða. Aðgangur að þeim er aðeins mögulegur með sérstökum heimildum, til dæmis í gegnum Content Search eða eDiscovery.
- Öryggisráðstafanir: Microsoft ver þjónustur sínar, þar á meðal Copilot, með rökrænni einangrun, líkamlegum öryggisráðstöfunum og dulkóðunartækni. Plug-ins hafa aðeins takmarkaðan aðgang að dulkóðuðu efni.
- Responsible AI: Microsoft leggur mikla áherslu á ábyrga notkun gervigreindar. Áherslan er á að nýta AI-þjónustur á jákvæðan og siðferðilegan hátt og fyrirbyggja misnotkun þeirra í ólöglegum eða vafasömum tilgangi.
Ráðlegging
Með því að vinna snemma með þessa efnisþætti og fá viðeigandi aðila með þér skaparðu traust og leggur grunn að farsælli innleiðingu. Mörgum áhyggjum er þegar hægt að eyða með fyrirliggjandi öryggisráðstöfunum og reglum Microsoft. Ef þú þarft stuðning stöndum við þér til boða. Persónuvernd og öryggi eru afgerandi, og við hjálpum þér að koma þessum kröfum í framkvæmd á sem bestan hátt.
Frekari upplýsingar og bakgrunnsþekkingu má finna beint hjá Microsoft á ýmsum stöðum eins og:
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-privacy
- https://support.microsoft.com/de-de/topic/was-ist-verantwortungsvolle-ki-33fc14be-15ea-4c2c-903b-aa493f5b8d92
- https://learn.microsoft.com/de-de/copilot/microsoft-365/microsoft-365-copilot-architecture-data-protection-auditing
Fáðu ráðgjöf núna
Viltu vita hvernig þú innleiðir Copilot best í þínu fyrirtæki. Við aðstoðum þig gjarnan við samþættinguna og svörum spurningum þínum um tæknilegar forsendur, öryggisráðstafanir og notkunartilvik.
Svipaðar færslur

Endalok MFA-SMS
Hvers vegna fyrirtæki ættu núna að skipta yfir í phishing-resistant og sem mest lykilorðalausar innskráningaraðferðir.

ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt ...

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...

Fjórum sinnum Leader. glueckkanja í ISG-rannsókninni Þýskaland 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Þýskalandi sem Leader í fjórum fjórðungum: Microsoft Productivity and Business Process Services ...

Úr Rising Star í Leader. glueckkanja í ISG-rannsókninni Sviss 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Sviss sem Leader í fjórðungnum Microsoft AI and Cloud Ecosystem, á sviðunum ...

Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...

Leader og Rising Star. glueckkanja í ISG Cybersecurity-rannsókninni 2026
ISG Provider Lens®-rannsóknin Cybersecurity 2026 útnefnir glueckkanja Leader í fjórðungnum Next-Gen SOC/MDR Services (Midmarket). Á heildarmarkaðnum fyrir Next-Gen SOC/MDR Services ...

The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...

Samningurinn undirritaður: svona fer onboardingið hjá okkur fram
Samningurinn er undirritaður, fyrsta stóra skrefið er að baki. En hvað gerist næst? Við tökum þig með á bak við ...

Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...

160 kílómetrar fyrir góðan málstað
Ellefu samstarfsmenn, 16 hringir, 160 kílómetrar, þrumuveður og verðlaunasæti: glueckkanja tók þátt í Frankfurter Runden 2026 og gaf fyrir hvern ...

Anatómía á óþekktum AMOS Stealer: Frá alerti til ónæmis á klukkustundum
Áður óskráð afbrigði af AMOS stealer komst inn á macOS-endpoint. Engir þekktir hash-ar, engin C2-gögn í opnum gagnagrunnum. SOC-teymið okkar ...

Af hverju Edge ætti að vera eini corporate browserinn þinn
Ekkert fyrirtæki valdi Chrome í raun; hann var einfaldlega til staðar, með sinni eigin sync-rökfræði, sinni eigin reikningsstjórnun, sínu eigin ...

Einn admin-aðgangur var allt sem þurfti.
Þann 11. mars 2026 eyddi Handala tækjum í 79 löndum, og allt sem til þess þurfti var eitt yfirtekið Intune ...

Sex agents. Fjórar vikur. Raunverulegur rekstur.
Sex fyrirtæki, fjögurra vikna build-fasi, sex virkir AI Agents, þetta var fyrsti glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, Eckes-Granini, ...