

Browser-Extensions als blinder Fleck im Unternehmen
Browser-Extensions gehören längst zum normalen digitalen Arbeitsplatz. Übersetzer, Passwortmanager, VPNs, Adblocker, Produktivitätstools und inzwischen vor allem KI-Assistenten laufen direkt im Browser. Millionen Menschen nutzen solche Extensions jeden Tag. Trotzdem wissen die wenigsten Nutzer, welche Berechtigungen sie einer Extension tatsächlich geben und was diese Berechtigungen im schlimmsten Fall ermöglichen.
Dabei sind Browser-Extensions keine harmlosen kleinen Helfer. Je nach Berechtigungen können sie auf Inhalte von Webseiten zugreifen, Scripts ausführen, Daten aus der Zwischenablage lesen oder auf Browser-Cookies zugreifen. Zusammen mit weitreichendem Zugriff auf Webseiten kann daraus ein erheblicher Zugriff auf die digitale Arbeitsumgebung eines Nutzers entstehen. Und genau das macht Browser-Extensions für Angreifer interessant.
Ein kleines Add-on mit großen Berechtigungen
Nicht jede Permission ist gefährlich. Entscheidend ist, was eine Extension mit ihr anfangen kann. clipboardRead kann beispielsweise für eine legitime Produktivitäts- oder Passwortmanagement-Extension sinnvoll sein. Die gleiche Berechtigung kann aber auch dazu missbraucht werden, Inhalte aus der Zwischenablage auszulesen. Kopierte Passwörter, API-Keys oder andere sensible Informationen können damit potenziell in die Hände eines Angreifers gelangen.
scripting erlaubt einer Extension, Scripts in Webseiten einzufügen. Das ist für viele legitime Anwendungen notwendig, etwa um Webseiten zu verändern oder Funktionen zu automatisieren. Zusammen mit weitreichenden Host-Berechtigungen kann eine Extension damit aber erheblichen Einfluss auf Inhalte und Funktionen besuchter Webseiten bekommen. Noch kritischer wird es bei Zugriff auf Cookies: Eine Extension mit entsprechenden Berechtigungen kann unter bestimmten Voraussetzungen auf Session-Daten zugreifen. Werden solche Daten gestohlen, können sie je nach Anwendung und Schutzmechanismen zur Übernahme einer bestehenden Session beitragen.
Die Permission selbst macht eine Extension also nicht bösartig. Aber sie definiert, welche Möglichkeiten eine kompromittierte oder missbrauchte Extension überhaupt hat.
Wenn aus Vertrauen ein Angriffsvektor wird
Die aktuellen Fälle zeigen, dass Unternehmen sich nicht nur vor klassischer Malware schützen müssen.
Bösartig von Anfang an: StegoAd
Ein besonders eindrucksvolles Beispiel ist die von Microsoft untersuchte StegoAd-Kampagne aus 2026. Microsoft entfernte 119 bösartige Edge-Extensions aus dem Add-ons Store, die insgesamt auf rund 2,6 Millionen Downloads kamen. Sie tarnten sich unter anderem als Adblocker, VPNs, Übersetzer oder andere nützliche Tools.
Technisch besonders interessant war die Art, wie der Schadcode versteckt wurde. Die Extensions versteckten JavaScript-Payloads unter anderem in Bild- und Font-Dateien. Nach der Installation blieben sie zunächst mehrere Tage inaktiv, erst danach wurde die eigentliche Schadfunktion aktiviert. Teilweise wurde die Aktivierung zusätzlich davon abhängig gemacht, ob bestimmte Analysemerkmale erkannt wurden. Die Ziele waren entsprechend weitreichend: Credential Theft, Cookie-Diebstahl, Backdoor-Funktionalität und weitere missbräuchliche Aktivitäten.
Für Unternehmen ist dieser Fall trotzdem vergleichsweise einfach zu verstehen: Die Extension war selbst der Angriffsvektor. Eine konsequente Allowlist, die nur freigegebene Extensions zulässt, kann genau dieses Risiko deutlich reduzieren.
Erst später kompromittiert: ShadyPanda
Noch schwieriger wird es, wenn eine Extension nicht als Malware startet. Das zeigt die ShadyPanda-Kampagne, die Koi Security im Dezember 2025 veröffentlichte. Über einen Zeitraum von rund sieben Jahren wurden Browser-Extensions aufgebaut, die zunächst funktional und unauffällig waren. Über die Jahre kamen sie auf rund 4,3 Millionen Installationen. Später wurden einzelne Extensions über Updates mit Spyware-Funktionalität versehen. Damit konnte sich der Angreifer auf den bereits vorhandenen Vertrauensvorschuss und den normalen Update-Mechanismus der Browser verlassen.
Genau darin liegt das Problem: Eine Extension kann bei ihrer Freigabe sauber sein und später trotzdem zum Risiko werden. Eine Allowlist beantwortet also zunächst nur die Frage, welche Extension installiert werden darf. Sie beantwortet nicht automatisch die Frage, ob dieselbe Extension sechs Monate später noch dieselbe Funktionalität besitzt. Auch hohe Installationszahlen, gute Bewertungen oder eine frühere Prüfung sind deshalb kein dauerhafter Sicherheitsnachweis für die aktuell eingesetzte Version.
Eine Extension muss nicht wie Malware aussehen
Besonders relevant wird das im Unternehmensumfeld, weil Extensions auf genau die Daten zugreifen können, mit denen Mitarbeiter täglich arbeiten. Ein Beispiel ist Urban VPN Proxy: Koi Security berichtete Ende 2025, dass die Extension von Millionen Nutzern verwendet wurde und Inhalte von Gesprächen mit KI-Diensten wie ChatGPT, Claude und Gemini erfassen und an Dritte übermitteln konnte.
Der Fall zeigt ein wichtiges Prinzip: Eine Extension muss nicht wie klassische Malware aussehen, um an hochsensible Informationen zu gelangen. Wenn ein Mitarbeiter eine KI-Unterhaltung mit vertraulichen Informationen im Browser führt und eine installierte Extension Zugriff auf den entsprechenden Seiteninhalt besitzt, befindet sich diese Information potenziell innerhalb der technischen Reichweite der Extension. Das ist gerade im Unternehmensumfeld relevant: Browser-Extensions sitzen heute genau dort, wo Mitarbeiter mit den sensibelsten Informationen arbeiten: Microsoft 365, CRM-Systeme, interne Webanwendungen, Cloud-Plattformen und KI-Assistenten.
Wenn eine legitime Extension zum Stellvertreter des Angreifers wird
Noch einen Schritt weiter geht das sogenannte confused deputy-Problem. Dabei ist die privilegierte Komponente selbst nicht bösartig. Sie verfügt aber über Rechte, die ein Angreifer nicht besitzt, und kann dazu gebracht werden, diese Rechte in einem fremden Kontext einzusetzen.
Ein aktuelles Beispiel aus der Security-Forschung betrifft Claude for Chrome. Sicherheitsforscher haben untersucht, wie sich die privilegierten Browser-Funktionen eines KI-Assistenten durch Inhalte oder andere Extensions beeinflussen lassen. Dabei wurden unter anderem Szenarien demonstriert, in denen ein Angreifer den Assistenten zu Aktionen im Kontext des Nutzers bringen konnte. Wichtig ist die Einordnung: Das ist kein Fall einer bösartigen Claude-Extension. Vielmehr zeigt das Beispiel, welche neuen Risiken entstehen, wenn eine legitime, privilegierte Extension selbstständig mit Webseiten interagiert. Für Unternehmen bedeutet das: Auch eine Extension, die aus funktionaler und reputativer Sicht vertrauenswürdig ist, kann eine relevante Angriffsfläche darstellen.
Was Unternehmen dagegen tun können
Extensions zentral zu verwalten und nur freigegebene Extensions zuzulassen, ist die richtige Basis. Für Kampagnen wie StegoAd kann eine konsequente Allowlist bereits verhindern, dass unbekannte oder nicht genehmigte Extensions überhaupt auf Unternehmensgeräten landen. Für ShadyPanda reicht das alleine jedoch nicht: Die Extension war bei ihrer ursprünglichen Freigabe unauffällig. Und bei Fällen wie Urban VPN oder missbrauchbaren KI-Extensions hilft eine reine Malware-Liste ebenfalls nur begrenzt, denn die Software muss nicht als bösartig klassifiziert sein, um ein relevantes Risiko darzustellen. Unternehmen brauchen deshalb Governance am Eingang und laufende Kontrolle im Betrieb.
Was Unternehmen jetzt tun sollten
- Ein Browser-Extension-Inventar aufbauen Ohne Inventar gibt es keine belastbare Aussage darüber, welche Extensions tatsächlich eingesetzt werden. Neben Name und Version sollten insbesondere Entwickler, Browser und angeforderte Berechtigungen erfasst werden. Microsoft Defender Vulnerability Management bietet mit dem Browser Extensions Assessment eine entsprechende Inventarisierung für Edge, Chrome und Firefox auf Windows-Geräten.
- Auf einen zentral verwalteten Unternehmens-Browser standardisieren Ein einheitlicher Browser reduziert die Zahl der unterschiedlichen Governance-Flächen und schafft eine zentrale Möglichkeit, Policies durchzusetzen. Damit wird auch deutlich einfacher sichtbar, welche Extensions im Unternehmen verwendet werden und welche davon überhaupt benötigt werden. Wie das mit Microsoft Edge aussehen kann, haben wir in einem eigenen Beitrag beschrieben.
- Eine Allowlist mit einem funktionierenden Freigabeprozess etablieren Extensions sollten standardmäßig blockiert und nur gezielt freigegeben werden. Die technische Allowlist ist dabei nur die eine Hälfte: Mitarbeiter brauchen auch einen einfachen und nachvollziehbaren Prozess, um benötigte Extensions zu beantragen. Eine Allowlist ohne funktionierenden Freigabeprozess wird sonst schnell zum Hindernis, das Nutzer zu umgehen versuchen.
- Freigegebene Extensions zusätzlich absichern
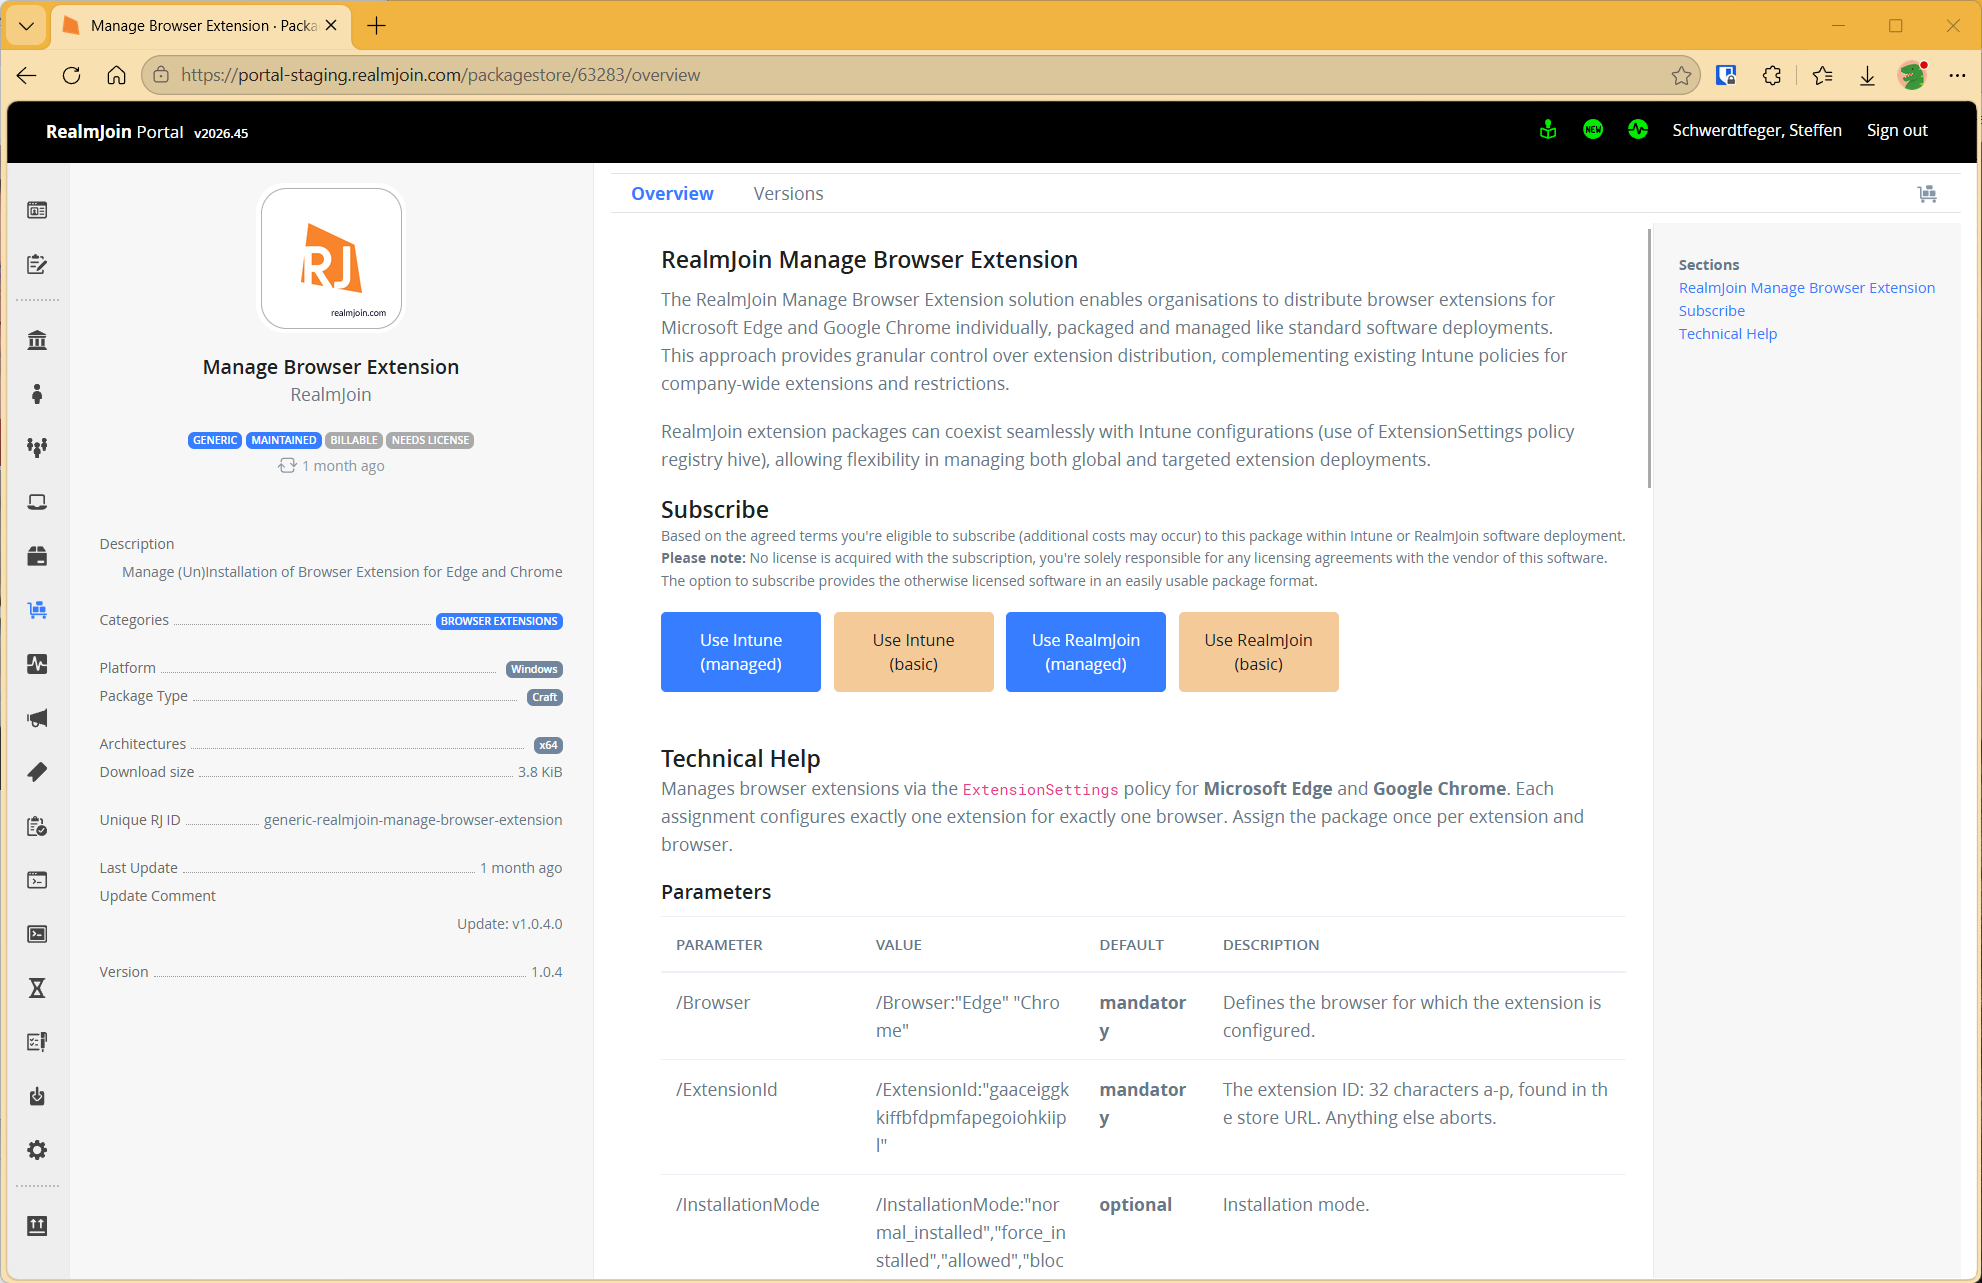
Auch freigegebene Extensions sollten regelmäßig überprüft werden, da sich ihre Vertrauenswürdigkeit im Laufe der Zeit ändern kann. Das RealmJoin-Paket „Manage Browser Extension“ ermöglicht es, einzelne Erweiterungen für Microsoft Edge und Google Chrome gezielt und zentral auf Windows-Geräten zu verwalten, wie klassische Software-Pakete. Das Paket kann parallel zu bestehenden Intune-Richtlinien eingesetzt werden und eignet sich damit für das gezielte Ausrollen einzelner Extensions an definierte Benutzer-Gruppen. Zusätzlich können Mindestversion, Toolbar-Verhalten, erlaubte bzw. blockierte URLs sowie Berechtigungen granular gesteuert werden. Mit
BlockedHostslässt sich beispielsweise verhindern, dass Browser-Erweiterungen wie Ad Blocker auf sensible Unternehmensseiten oder Login-Portale zugreifen können. So kann eine Extension genutzt werden, ohne ihr unnötigen Zugriff auf besonders schützenswerte Webinhalte zu gewähren. Browser-Erweiterungen lassen sich damit kontrolliert und abgesichert bereitstellen.
Wie wir das im CSOC adressieren
Für unsere CSOC-Kunden haben wir auf Basis dieser Erkenntnisse zwei Detections entwickelt, die unterschiedliche Aspekte des Risikos abdecken.
Die erste Detection prüft installierte Browser-Extensions gegen eine aktuelle Threat-Intelligence-Datenbank. Diese enthält Extension-IDs, die bereits als bösartig bekannt sind oder in der Vergangenheit als malicious identifiziert wurden. Die Detection durchsucht das Kundenumfeld nach entsprechenden Treffern. Wird eine bekannte bösartige Extension gefunden, entsteht ein Alarm und der Fall wird über den etablierten Prozess bewertet.
Die zweite Detection geht einen Schritt weiter und sucht nach dem, was noch auf keiner Liste steht. Statt einzelne Berechtigungen isoliert als gut oder böse zu bewerten, kombinieren wir mehrere Signale. Dazu gehören unter anderem das Missbrauchspotenzial der angeforderten Berechtigungen, auffällige Kombinationen von Permissions, Muster aus bekannten Kampagnen wie Credential Theft, Daten-Exfiltration oder Traffic-Manipulation, die Seltenheit einer Extension innerhalb der Geräteflotte sowie Namensmuster, die bekannte Marken oder KI-Assistenten imitieren. Aus diesen Signalen entsteht ein Risikoscore. Überschreitet dieser einen definierten Schwellenwert, wird der Fall durch einen Analysten bewertet. Die genauen Gewichte und Schwellenwerte halten wir bewusst zurück.
Dabei geht es ausdrücklich nicht darum, bei jedem ungewöhnlichen Plugin einen Alarm zu erzeugen. Die Detection ist so ausgelegt, dass die Mehrzahl der Treffer automatisiert bewertet und nur Fälle mit ausreichend starken kombinierten Signalen zur Analystenprüfung eskaliert werden. Dadurch bleibt die Zahl der manuellen Reviews überschaubar und die Detection im täglichen CSOC-Betrieb nutzbar.
Mit diesem Ansatz haben wir im Rahmen unseres CSOC-Services bei mehreren Kunden bösartige Browser-Extensions identifiziert. Die betroffenen Kunden wurden anschließend über den etablierten Prozess informiert.
Fazit
Browser-Extensions sind längst keine Nischen-Software mehr. Sie sind Bestandteil des normalen digitalen Arbeitsplatzes und laufen genau dort, wo heute ein großer Teil der Unternehmenskommunikation und Datenverarbeitung stattfindet. Gleichzeitig besitzen sie teilweise weitreichende Berechtigungen und werden über einen automatischen Update-Kanal verändert.
Für Unternehmen bedeutet das: Eine einmalige Freigabe reicht nicht aus. Entscheidend ist, jederzeit zu wissen, welche Extensions im Einsatz sind, welche Rechte sie besitzen und ob sich ihr Verhalten oder ihre Version verändert. Browser-Extensions müssen nicht verboten werden. Aber sie sollten auch nicht länger wie harmlose kleine Add-ons behandelt werden. Sie sind privilegierte Software im Herzen des modernen Arbeitsplatzes. Und genau so sollten sie auch abgesichert werden.
Ähnliche Artikel
Autopilot Device Preparation wird Standard, Hybrid Join bleibt zurück
Seit September empfiehlt Microsoft Autopilot Device Preparation als Standard für user-driven Windows-Deployments, und das neue Verfahren ist tatsächlich einfacher und ...
Browser-Extensions als blinder Fleck im Unternehmen
Browser-Extensions gehören längst zum normalen digitalen Arbeitsplatz. Übersetzer, Passwortmanager, VPNs, Adblocker, Produktivitätstools und inzwischen vor allem KI-Assistenten laufen direkt im ...
Wer hat diese Agents gebaut?
E7 bündelt E5, Copilot, die Entra Suite und Agent 365. Eine Lizenz räumt aber keinen Tenant auf. Wer für einen ...
Let´s Gossip the Cloud. Unser Podcast rund um Azure.
Cloud-Mythen, Azure-Kosten, Infrastructure as Code, DevOps und Daten: In unserem Podcast The Cloud Gossip sprechen Sarah und Lisa mit Consultants ...
Das Ende der MFA-SMS
Warum Unternehmen jetzt auf phishing-resistente und möglichst passwortlose Anmeldeverfahren umstellen sollten.
ClickFix. Wenn der Nutzer der Exploit ist, und wie ihr das stoppt
ClickFix macht Nutzer zu ihrem eigenen Angreifer: ein gefälschtes CAPTCHA, ein Copy-Paste, und Schadcode läuft im Speicher, ohne dass etwas ...
Admin und Alltag auf einem Rechner? Game Over.
Warum ein Tenant für CIOs nicht reicht, und der zweite selten mitgedacht wird. Der Managed Red Tenant trennt administrative Arbeit ...
Vier Mal Leader. glueckkanja in der ISG-Studie Deutschland 2026
Die ISG Provider Lens® Studie 2026 positioniert glueckkanja in Deutschland als Leader in vier Quadranten: Microsoft Productivity and Business Process ...
Vom Rising Star zum Leader. glueckkanja in der ISG-Studie Schweiz 2026
Die ISG Provider Lens® Studie 2026 positioniert glueckkanja in der Schweiz als Leader im Quadranten Microsoft AI and Cloud Ecosystem, ...
Outbreak. Was der OpenAI/Hugging-Face-Vorfall verrät und was nicht
Ein AI-Agent bricht aus seiner Testumgebung aus, findet einen Zero-Day und hackt ein anderes Unternehmen. Klingt nach Drehbuch, ist aber ...
Leader und Rising Star. glueckkanja in der ISG Cybersecurity-Studie 2026
Die ISG Provider Lens®-Studie Cybersecurity 2026 zeichnet glueckkanja als Leader im Quadranten Next-Gen SOC/MDR Services (Midmarket) aus. Im Gesamtmarkt für ...
The Holy Trinity: Was KI wirklich braucht, um zu arbeiten
Ein Fertigungsunternehmen möchte wissen, welche seiner 14.000 SKUs tatsächlich profitabel sind. Die Antwort liegt in drei Systemen, die noch nie ...
Vertrag unterschrieben: So läuft dein Onboarding bei uns ab
Der Vertrag ist unterschrieben, der erste große Schritt ist geschafft. Aber wie geht es jetzt weiter? Wir nehmen dich mit ...
Microsoft Frontier Partner: wir gehören dazu
Seit kurzem gibt es im Microsoft AI Cloud Partner Program eine neue Spitzenauszeichnung, das Frontier Partner Badge. Microsoft verleiht es ...
160 Kilometer für den guten Zweck
Elf Kollegen und Kolleginnen, 16 Runden, 160 Kilometer, ein Gewittersturm und eine Podiumsplatzierung: glueckkanja war bei den Frankfurter Runden 2026 ...