Forespør nå

Gratis Security Copilot Workshop

Security Copilot er nå inkludert i Microsoft 365 E5, og i den gratis workshopen viser vi deg hvordan du kommer meningsfullt i gang og får mest mulig ut av verktøyet.

Abstract security map with route lines and blue “X” markers on an orange background

Microsoft kunngjorde på Ignite at Security Copilot heretter inngår i Microsoft 365 E5. E5-kunder får dermed månedlig et inkludert SCU-kontingent for produktive KI-drevne security-analyser uten ekstra lisenskostnader. Security Copilot integreres direkte i de kjente security-verktøyene og er dermed for første gang bredt tilgjengelig for operativ bruk.

Som inngang til denne nye muligheten tilbyr vi E5-kunder en gratis 90-minutters workshop. Der gir vi en kompakt oversikt over arkitektur, bruksmodeller og reelle use cases inkludert live agent-demo. Innløsbar så snart Security Copilot er aktivert i tenanten.

Use cases fra praksis

Illustration of a user receiving a security alert notification, representing proactive security monitoring and incident detection in Microsoft 365.

Raskere Incident Response

Når en sikkerhetshendelse oppdages, teller hvert minutt. Forensic Agent automatiserer hendelsesanalysen ved å analysere data fra Microsoft Defender XDR, rekonstruere detaljerte tidslinjer, ekstrahere relevante entiteter, korrelere med historiske hendelser og berike resultatene med ekstern Threat Intelligence. Resultatet er strukturerte, meningsbærende rapporter med berørte enheter, identiteter, angrepsteknikker, bevegelsesmønstre i nettverket samt konkrete handlingsanbefalinger. Slik forkortes reaksjonstiden betydelig, prosessene blir mer konsistente, og security-team kan håndtere flere hendelser parallelt uten å miste kontrollen.
Illustration of a secured document with a shield icon, representing compliance, governance, and policy protection in Microsoft 365.

Automatisert Compliance og Governance

Etterlevelse av krav som GDPR og interne retningslinjer krever kontinuerlig kontroll. Compliance Assistant og Policy Gap Remediator Agents overvåker Microsoft 365-miljøet deres fortløpende, identifiserer konfigurasjonshull, brudd på retningslinjer og dekningsmangler, og knytter funnene til konkrete compliance-krav. Agentene stopper ikke ved ren problemdeteksjon, men leverer prioriterte handlingsanbefalinger, fra raske korrigeringer til strategiske tiltak. Slik kan ressurser brukes målrettet, framdrift dokumenteres tydelig og compliance-posisjonen styrkes varig, mens miljøet deres utvikler seg videre.
Illustration of a secured computer with a lock icon, representing privileged access protection and secure administration in Microsoft 365.

Privileged Access Management

Privilegerte tilganger er blant de største risikofaktorene i ethvert IT-miljø, samtidig som mange organisasjoner mangler nødvendig innsyn og kontroll. Privileged Admin Watchdog identifiserer kontoer med permanente admin-rettigheter, analyserer eskalasjonsveier og tilgangsmønstre, anbefaler Just-in-Time-tilganger og overvåker nødbruk. PIM Insights Agent supplerer dette med tydelig innsyn i den faktiske bruken av privilegerte roller, inkludert aktiveringer, godkjenninger, mislykkede forsøk og avvik. Sammen muliggjør de to en drift etter prinsippet «Zero Standing Privilege» uten å begrense den operative handlingsevnen, og de gir pålitelige svar på de sentrale spørsmålene rundt admin-tilganger.
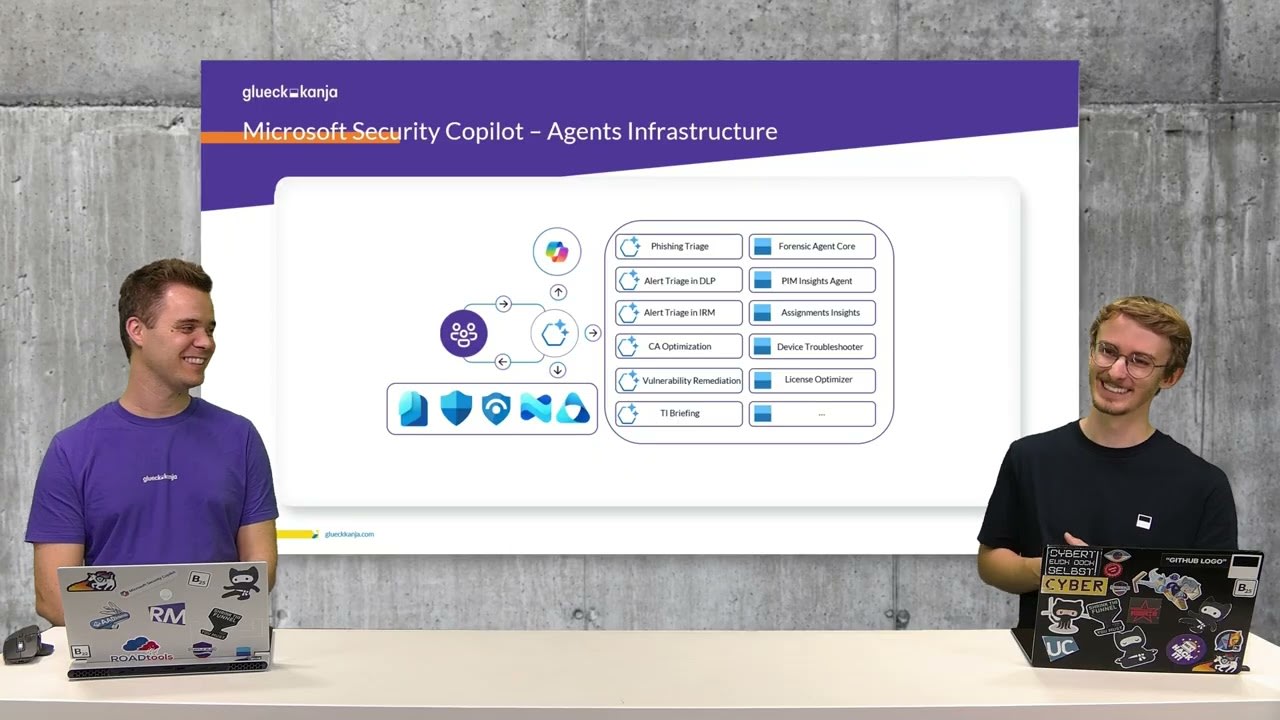
Security Copilot Agents Webcast
Oppdag disse agentene i Microsoft Security Store og se hvor enkelt privilegerte tilganger kan styres automatisert.

Be om Security Copilot-workshop

Gratis 90-minutters workshop for E5-kunder med kompakt oversikt og live agent-demo. Kan innløses så snart Security Copilot er aktivert i tenanten.
Jan Geisbauer
Våre agenter oversetter komplekse security-data til klarhet, kontekst og konkrete beslutninger, akkurat der det teller i hverdagen.
André Mieth & Christof RennerCyber Security Architect & SOC Engineer