지금 신청하기
무료 Security Copilot 워크숍
Security Copilot이 이제 Microsoft 365 E5에 포함되었습니다. 무료 워크숍에서 어떻게 시작하는 것이 합리적인지, 그리고 이 도구를 최대한 활용하는 방법을 알려드립니다.

Microsoft는 Ignite에서 Security Copilot이 앞으로 Microsoft 365 E5에 포함된다고 발표했습니다. 이에 따라 E5 고객은 추가 라이선스 비용 없이 AI 기반 보안 분석을 실제 업무에 활용할 수 있는 SCU 할당량을 매월 제공받습니다. Security Copilot은 익숙한 보안 도구에 직접 통합되어, 처음으로 폭넓은 운영 환경에서 사용할 수 있게 되었습니다.
이 새로운 가능성을 시작할 수 있도록 E5 고객에게 90분 무료 워크숍을 제공합니다. 워크숍에서는 아키텍처, 활용 모델, 실제 Use Case를 라이브 Agent 데모와 함께 압축적으로 살펴봅니다. Security Copilot이 테넌트에서 활성화되는 즉시 이용할 수 있습니다.
실무에서 나온 Use Case

더 빠른 Incident Response
보안 인시던트가 감지되면 1분 1초가 중요합니다. 저희 Forensic Agent는 Microsoft Defender XDR의 데이터를 분석하고, 상세한 타임라인을 재구성하고, 관련 엔터티를 추출하고, 과거 인시던트와 상관관계를 분석하고, 그 결과를 외부 Threat Intelligence로 보강하여 인시던트 분석을 자동화합니다. 그 결과물은 영향을 받은 디바이스, ID, 공격 기법, 네트워크 내 이동 패턴, 구체적인 조치 권고를 담은 구조화된 의미 있는 보고서입니다. 이를 통해 대응 시간이 크게 단축되고 프로세스가 일관성을 갖추며, 보안 팀은 여러 인시던트도 동시에 안정적으로 처리할 수 있습니다.

자동화된 컴플라이언스 & 거버넌스
GDPR과 같은 규정 및 내부 정책의 준수는 지속적인 통제를 필요로 합니다. 저희 Compliance Assistant와 Policy Gap Remediator Agent는 여러분의 Microsoft 365 환경을 지속적으로 점검하고, 구성상의 공백, 정책 위반, 커버리지 결함을 식별하여 그 결과를 구체적인 컴플라이언스 요구사항에 매핑합니다. 단순히 문제를 찾아내는 데 그치지 않고, 빠른 수정부터 전략적 조치까지 우선순위가 매겨진 조치 권고를 제공합니다. 이를 통해 리소스를 목적에 맞게 투입하고, 진행 상황을 명확하게 입증하며, 환경이 계속 발전하는 가운데서도 컴플라이언스 태세를 지속적으로 강화할 수 있습니다.

Privileged Access Management
권한 있는 액세스는 모든 IT 환경에서 가장 큰 리스크 요인 중 하나이지만, 많은 조직에는 필요한 가시성과 통제가 부족합니다. 저희 Privileged Admin Watchdog은 상시 관리자 권한을 가진 계정을 식별하고, 권한 상승 경로와 액세스 패턴을 분석하고, Just-in-Time 액세스를 권고하며, 비상 계정 사용을 모니터링합니다. PIM Insights Agent는 여기에 더해 활성화, 승인, 실패 시도, 이상 징후를 포함해 권한 있는 역할의 실제 사용 현황을 명확하게 보여줍니다. 두 Agent를 함께 사용하면 운영상의 대응 능력을 제한하지 않으면서 "Zero Standing Privilege" 원칙에 따른 운영이 가능해지고, 관리자 액세스를 둘러싼 핵심 질문에 신뢰할 수 있는 답을 얻을 수 있습니다.
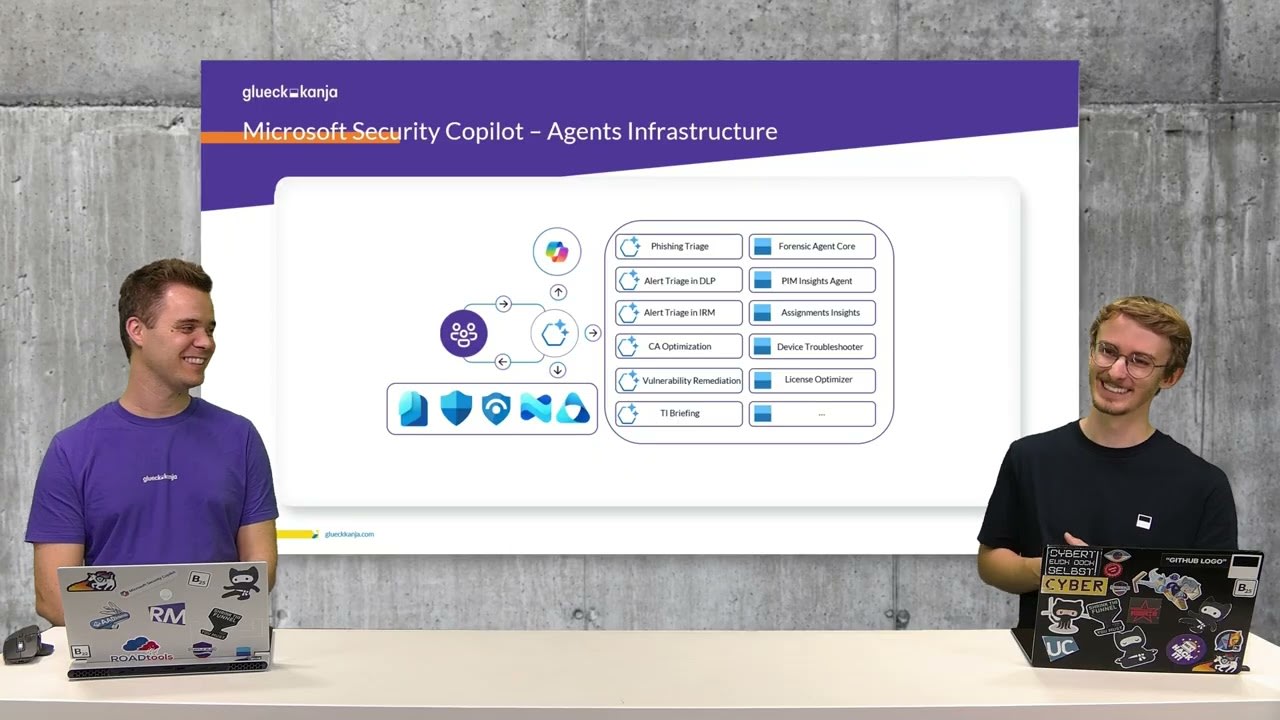

Microsoft Security Store에서 이 Agent들을 만나보고, 권한 있는 액세스를 얼마나 간단하게 자동으로 제어할 수 있는지 확인해 보세요.