Richiedi ora

Workshop gratuito Security Copilot

Security Copilot è ora incluso in Microsoft 365 E5, e nel workshop gratuito ti mostriamo come iniziare in modo sensato e sfruttare al meglio lo strumento.

Abstract security map with route lines and blue “X” markers on an orange background

Microsoft ha annunciato a Ignite che Security Copilot sarà d'ora in poi incluso in Microsoft 365 E5. I clienti E5 ricevono così un contingente mensile di SCU incluso per analisi di security produttive supportate dall'AI, senza costi di licenza aggiuntivi. Security Copilot viene integrato direttamente nei consueti strumenti di security ed è quindi disponibile per la prima volta in modo esteso per l'impiego operativo.

Per iniziare a sfruttare questa nuova possibilità offriamo ai clienti E5 un workshop gratuito di 90 minuti. Al suo interno diamo una panoramica compatta su architettura, modelli di utilizzo e casi d'uso reali, inclusa una demo live degli agent. Utilizzabile non appena Security Copilot è attivato nel tenant.

Casi d'uso dalla pratica

Illustration of a user receiving a security alert notification, representing proactive security monitoring and incident detection in Microsoft 365.

Incident response più rapida

Quando viene rilevato un incidente di sicurezza, ogni minuto conta. Il nostro Forensic Agent automatizza l'analisi degli incidenti, valutando i dati di Microsoft Defender XDR, ricostruendo timeline dettagliate, estraendo le entità rilevanti, correlandole con incidenti storici e arricchendo i risultati con threat intelligence esterna. Il risultato sono report strutturati e significativi con dispositivi coinvolti, identità, tecniche di attacco, movimenti nella rete e raccomandazioni concrete di intervento. Così il tempo di reazione si riduce sensibilmente, i flussi diventano più coerenti, e i team di security possono gestire con sicurezza anche più incidenti in parallelo.
Illustration of a secured document with a shield icon, representing compliance, governance, and policy protection in Microsoft 365.

Compliance e governance automatizzate

Il rispetto di requisiti come il GDPR e delle policy interne richiede un controllo continuo. I nostri agent Compliance Assistant e Policy Gap Remediator verificano in modo permanente il tuo ambiente Microsoft 365, identificano lacune di configurazione, violazioni di policy e carenze di copertura, e associano i risultati a requisiti di compliance concreti. Non si fermano alla semplice individuazione dei problemi, ma forniscono raccomandazioni di intervento prioritizzate, da correzioni rapide fino a misure strategiche. In questo modo puoi impiegare le risorse in modo mirato, documentare i progressi in modo pulito e rafforzare in modo duraturo la tua compliance posture, mentre il tuo ambiente continua a evolversi.
Illustration of a secured computer with a lock icon, representing privileged access protection and secure administration in Microsoft 365.

Privileged access management

Gli accessi privilegiati sono tra i maggiori fattori di rischio in qualsiasi ambiente IT, e allo stesso tempo molte organizzazioni non dispongono della trasparenza e del controllo necessari. Il nostro Privileged Admin Watchdog identifica gli account con diritti admin permanenti, analizza percorsi di escalation e pattern di accesso, raccomanda accessi just-in-time e monitora l'uso in emergenza. Il PIM Insights Agent completa il quadro con insight chiari sull'utilizzo effettivo dei ruoli privilegiati, incluse attivazioni, approvazioni, tentativi falliti e anomalie. Insieme, entrambi rendono possibile un'operatività secondo il principio "Zero Standing Privilege", senza limitare la capacità d'azione operativa, e forniscono risposte affidabili alle domande centrali sugli accessi admin.
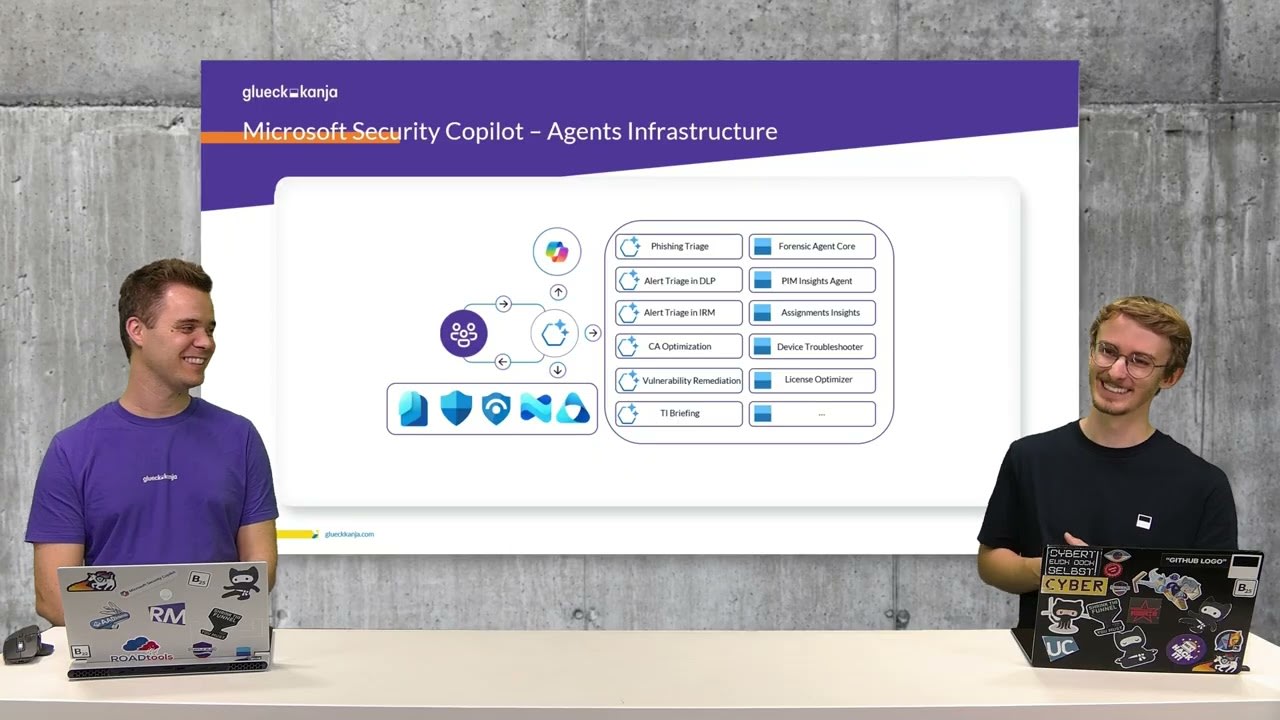
Security Copilot Agents Webcast
Scopri questi agent nel Microsoft Security Store e vedi quanto è semplice gestire in modo automatizzato gli accessi privilegiati.

Richiedi il workshop Security Copilot

Workshop gratuito di 90 minuti per clienti E5 con panoramica compatta e demo live dell'agente. Utilizzabile non appena Security Copilot è attivato nel tenant.
Jan Geisbauer
I nostri agenti traducono dati di security complessi in chiarezza, contesto e decisioni concrete, esattamente lì dove nel lavoro quotidiano conta.
André Mieth & Christof RennerCyber Security Architect & SOC Engineer