

今すぐお問い合わせ
無料のSecurity Copilotワークショップ
Security CopilotはMicrosoft 365 E5に含まれるようになりました。無料のワークショップでは、どこから始めるのが妥当で、どう使えば効果が出るのかをご紹介します。

MicrosoftはIgniteで、Security Copilotが今後Microsoft 365 E5に含まれることを発表しました。これによりE5のお客様には、AIを活用したセキュリティ分析を実務で回すためのSCUが毎月一定量付与され、追加のライセンス費用はかかりません。Security Copilotは使い慣れたセキュリティ製品に直接統合され、運用での利用がはじめて広く可能になります。
この新しい選択肢を使い始めていただくために、E5のお客様には90分の無料ワークショップをご用意しました。アーキテクチャ、活用モデル、実際のユースケースを、ライブのエージェントデモを交えてコンパクトに一通りご紹介します。Security Copilotがテナントで有効になった時点からご利用いただけます。
実際のユースケース

より速いインシデント対応
セキュリティインシデントが検知されたら、1分が勝負を分けます。Forensic Agentは、Microsoft Defender XDRのデータを分析し、詳細なタイムラインを再構成し、関連するエンティティを抽出し、過去のインシデントと突き合わせ、所見を外部の脅威インテリジェンスで補強することで、インシデント分析を自動化します。出力されるのは、影響を受けた端末、ID、攻撃手法、ネットワーク内での移動の経路、そして具体的な対処の推奨をまとめた、構造化された内容のあるレポートです。これにより対応時間は大幅に短くなり、手順は揃い、セキュリティチームは複数のインシデントを並行して落ち着いて処理できます。

コンプライアンスとガバナンスの自動化
GDPRのような規制や社内ポリシーを守り続けるには、継続的な点検が欠かせません。Compliance AssistantとPolicy Gap Remediatorの各エージェントは、Microsoft 365環境を継続的に点検し、設定の抜け、ポリシー違反、カバーされていない領域を特定して、所見を個別のコンプライアンス要件に対応付けます。問題を指摘して終わりではなく、すぐ効く修正から中長期の施策まで、優先順位を付けた対処の推奨を示します。そのぶんリソースを的確に配分でき、改善を確かな形で示せて、環境が変わり続けてもコンプライアンス体制を維持できます。

特権アクセス管理
特権アクセスはどのIT環境でも最大級のリスク要因ですが、多くの組織では必要な可視性と制御が足りていません。Privileged Admin Watchdogは、常時付与された管理者権限を持つアカウントを特定し、昇格の経路とアクセスのパターンを分析し、just-in-timeアクセスを推奨し、緊急時の利用を監視します。PIM Insights Agentはこれを補い、特権ロールが実際にどう使われているかを、アクティブ化、承認、失敗した試行、異常まで含めて明らかにします。この2つがそろえば、運用の機動力を落とさずに「ゼロ・スタンディング・プリビレッジ」の原則にもとづく運用ができ、管理者アクセスをめぐる重要な問いにも確かな答えを返せます。
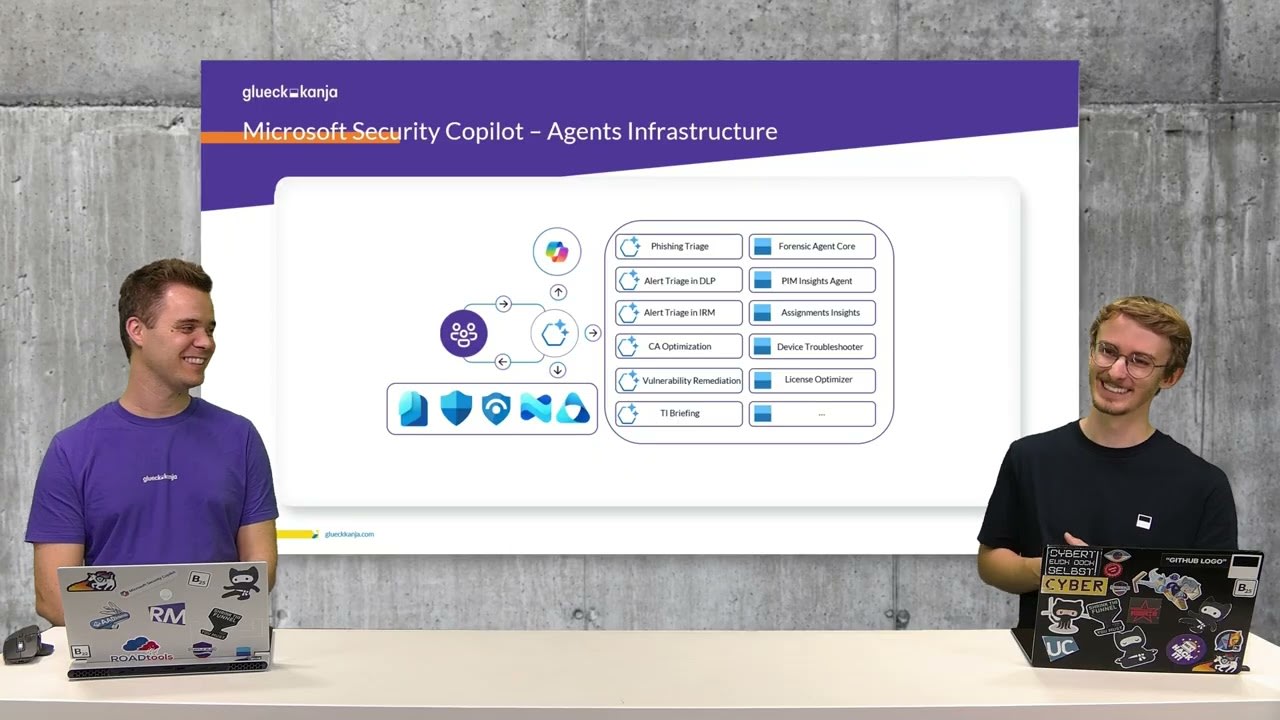

これらのエージェントはMicrosoft Security Storeでご覧いただけます。特権アクセスの管理がどれだけ簡単に自動化できるかをお確かめください。