

Nettleserutvidelser som blindsone i virksomheten
Nettleserutvidelser hører for lengst til den normale digitale arbeidsplassen. Oversettere, passordhåndterere, VPN-er, adblockere, produktivitetsverktøy og etter hvert fremfor alt KI-assistenter kjører rett i nettleseren. Millioner av mennesker bruker slike utvidelser hver dag. Likevel vet de færreste brukerne hvilke tillatelser de faktisk gir en utvidelse, og hva disse tillatelsene i verste fall gjør mulig.
Nettleserutvidelser er nemlig ikke harmløse små hjelpere. Avhengig av tillatelsene kan de lese innhold på nettsider, kjøre skript, lese data fra utklippstavlen eller få tilgang til cookies i nettleseren. Sammen med vidtrekkende tilgang til nettsider kan dette gi betydelig innsyn i den digitale arbeidshverdagen til en bruker. Og nettopp det gjør nettleserutvidelser interessante for angripere.
Et lite add-on med store tillatelser
Ikke alle tillatelser er farlige. Det avgjørende er hva en utvidelse kan gjøre med dem. clipboardRead kan for eksempel være fornuftig for en legitim produktivitets- eller passordhåndteringsutvidelse. Den samme tillatelsen kan imidlertid også misbrukes til å lese innhold fra utklippstavlen. Kopierte passord, API-nøkler eller annen sensitiv informasjon kan dermed potensielt havne i hendene på en angriper.
scripting lar en utvidelse sette inn skript på nettsider. Det er nødvendig for mange legitime bruksområder, for eksempel for å endre nettsider eller automatisere funksjoner. Sammen med vidtrekkende host-tillatelser kan en utvidelse dermed få betydelig innflytelse over innhold og funksjoner på nettsidene du besøker. Enda mer kritisk blir det ved tilgang til cookies: En utvidelse med slike tillatelser kan under visse forutsetninger få tilgang til sesjonsdata. Blir slike data stjålet, kan de avhengig av applikasjon og beskyttelsesmekanismer bidra til at en eksisterende sesjon overtas.
Tillatelsen i seg selv gjør altså ikke en utvidelse ondsinnet. Men den definerer hvilke muligheter en kompromittert eller misbrukt utvidelse i det hele tatt har.
Når tillit blir en angrepsvektor
De aktuelle sakene viser at virksomheter ikke bare må beskytte seg mot klassisk malware.
Ondsinnet fra starten: StegoAd
Et spesielt slående eksempel er StegoAd-kampanjen som Microsoft undersøkte i 2026. Microsoft fjernet 119 ondsinnede Edge-utvidelser fra Add-ons Store, som til sammen hadde rundt 2,6 millioner nedlastinger. De utga seg blant annet for å være adblockere, VPN-er, oversettere eller andre nyttige verktøy.
Teknisk var måten skadekoden ble skjult på spesielt interessant. Utvidelsene gjemte JavaScript-payloads blant annet i bilde- og fontfiler. Etter installasjonen holdt de seg først inaktive i flere dager, og først deretter ble den egentlige skadefunksjonen aktivert. I noen tilfeller ble aktiveringen i tillegg gjort avhengig av om bestemte analysekjennetegn ble oppdaget. Målene var tilsvarende omfattende: credential theft, tyveri av cookies, backdoor-funksjonalitet og andre former for misbruk.
For virksomheter er denne saken likevel forholdsvis enkel å forstå: Utvidelsen var selv angrepsvektoren. En konsekvent allowlist som bare tillater godkjente utvidelser, kan redusere akkurat denne risikoen betydelig.
Kompromittert først senere: ShadyPanda
Enda vanskeligere blir det når en utvidelse ikke starter som malware. Det viser ShadyPanda-kampanjen, som Koi Security offentliggjorde i desember 2025. Over en periode på rundt sju år ble det bygget opp nettleserutvidelser som i utgangspunktet var funksjonelle og uskyldige. Gjennom årene kom de opp i rundt 4,3 millioner installasjoner. Senere ble enkelte utvidelser utstyrt med spyware-funksjonalitet via oppdateringer. Dermed kunne angriperen stole på tilliten som allerede var opparbeidet, og på nettlesernes normale oppdateringsmekanisme.
Nettopp der ligger problemet: En utvidelse kan være ren når den godkjennes, og likevel bli en risiko senere. En allowlist besvarer altså i første omgang bare spørsmålet om hvilke utvidelser som får installeres. Den besvarer ikke automatisk spørsmålet om den samme utvidelsen fortsatt har den samme funksjonaliteten seks måneder senere. Høye installasjonstall, gode vurderinger eller en tidligere gjennomgang er derfor heller ingen varig sikkerhetsgaranti for versjonen som faktisk er i bruk.
En utvidelse trenger ikke se ut som malware
Spesielt relevant blir dette i virksomheter, fordi utvidelser kan få tilgang til nettopp de dataene medarbeiderne jobber med hver dag. Et eksempel er Urban VPN Proxy: Koi Security rapporterte i slutten av 2025 at utvidelsen ble brukt av millioner av brukere og kunne fange opp innhold fra samtaler med KI-tjenester som ChatGPT, Claude og Gemini og sende det videre til tredjeparter.
Saken illustrerer et viktig prinsipp: En utvidelse trenger ikke se ut som klassisk malware for å få tak i høysensitiv informasjon. Hvis en medarbeider fører en KI-samtale med fortrolig informasjon i nettleseren og en installert utvidelse har tilgang til det aktuelle sideinnholdet, befinner denne informasjonen seg potensielt innenfor utvidelsens tekniske rekkevidde. Det er særlig relevant i virksomheter: Nettleserutvidelser sitter i dag akkurat der medarbeiderne jobber med den mest sensitive informasjonen: Microsoft 365, CRM-systemer, interne webapplikasjoner, cloud-plattformer og KI-assistenter.
Når en legitim utvidelse blir angriperens stedfortreder
Enda et skritt videre går det såkalte confused deputy-problemet. Her er den privilegerte komponenten i seg selv ikke ondsinnet. Men den har rettigheter som angriperen ikke har, og kan bringes til å bruke disse rettighetene i en fremmed kontekst.
Et aktuelt eksempel fra security-forskningen gjelder Claude for Chrome. Sikkerhetsforskere har undersøkt hvordan de privilegerte nettleserfunksjonene til en KI-assistent kan påvirkes gjennom innhold eller andre utvidelser. Blant annet ble det demonstrert scenarioer der en angriper kunne få assistenten til å utføre handlinger i brukerens kontekst. Det er viktig å plassere dette riktig: Dette er ikke et tilfelle av en ondsinnet Claude-utvidelse. Eksemplet viser snarere hvilke nye risikoer som oppstår når en legitim, privilegert utvidelse selvstendig samhandler med nettsider. For virksomheter betyr det at også en utvidelse som er tillitvekkende både funksjonelt og omdømmemessig, kan utgjøre en relevant angrepsflate.
Hva virksomheter kan gjøre med det
Å administrere utvidelser sentralt og bare tillate godkjente utvidelser er riktig utgangspunkt. For kampanjer som StegoAd kan en konsekvent allowlist allerede forhindre at ukjente eller ikke-godkjente utvidelser i det hele tatt havner på virksomhetens enheter. For ShadyPanda er det imidlertid ikke nok alene: Utvidelsen var uskyldig da den opprinnelig ble godkjent. Og i tilfeller som Urban VPN eller KI-utvidelser som kan misbrukes, hjelper en ren malware-liste også bare et stykke på vei, for programvaren trenger ikke være klassifisert som ondsinnet for å utgjøre en relevant risiko. Virksomheter trenger derfor governance ved inngangen og løpende kontroll i drift.
Hva virksomheter bør gjøre nå
- Bygg opp et inventar over nettleserutvidelser Uten et inventar finnes det ingen pålitelig oversikt over hvilke utvidelser som faktisk er i bruk. I tillegg til navn og versjon bør særlig utvikler, nettleser og forespurte tillatelser registreres. Microsoft Defender Vulnerability Management tilbyr med Browser Extensions Assessment en slik inventarisering for Edge, Chrome og Firefox på Windows-enheter.
- Standardiser på en sentralt administrert bedriftsnettleser En enhetlig nettleser reduserer antallet ulike governance-flater og gir en sentral mulighet til å håndheve policyer. Det blir også betydelig enklere å se hvilke utvidelser som brukes i virksomheten, og hvilke av dem som i det hele tatt trengs. Hvordan det kan se ut med Microsoft Edge, har vi beskrevet i et eget innlegg.
- Etabler en allowlist med en fungerende godkjenningsprosess Utvidelser bør være blokkert som standard og bare godkjennes målrettet. Den tekniske allowlisten er bare den ene halvparten: Medarbeiderne trenger også en enkel og forståelig prosess for å be om utvidelser de trenger. En allowlist uten en fungerende godkjenningsprosess blir ellers fort et hinder som brukerne prøver å omgå.
- Sikre godkjente utvidelser i tillegg
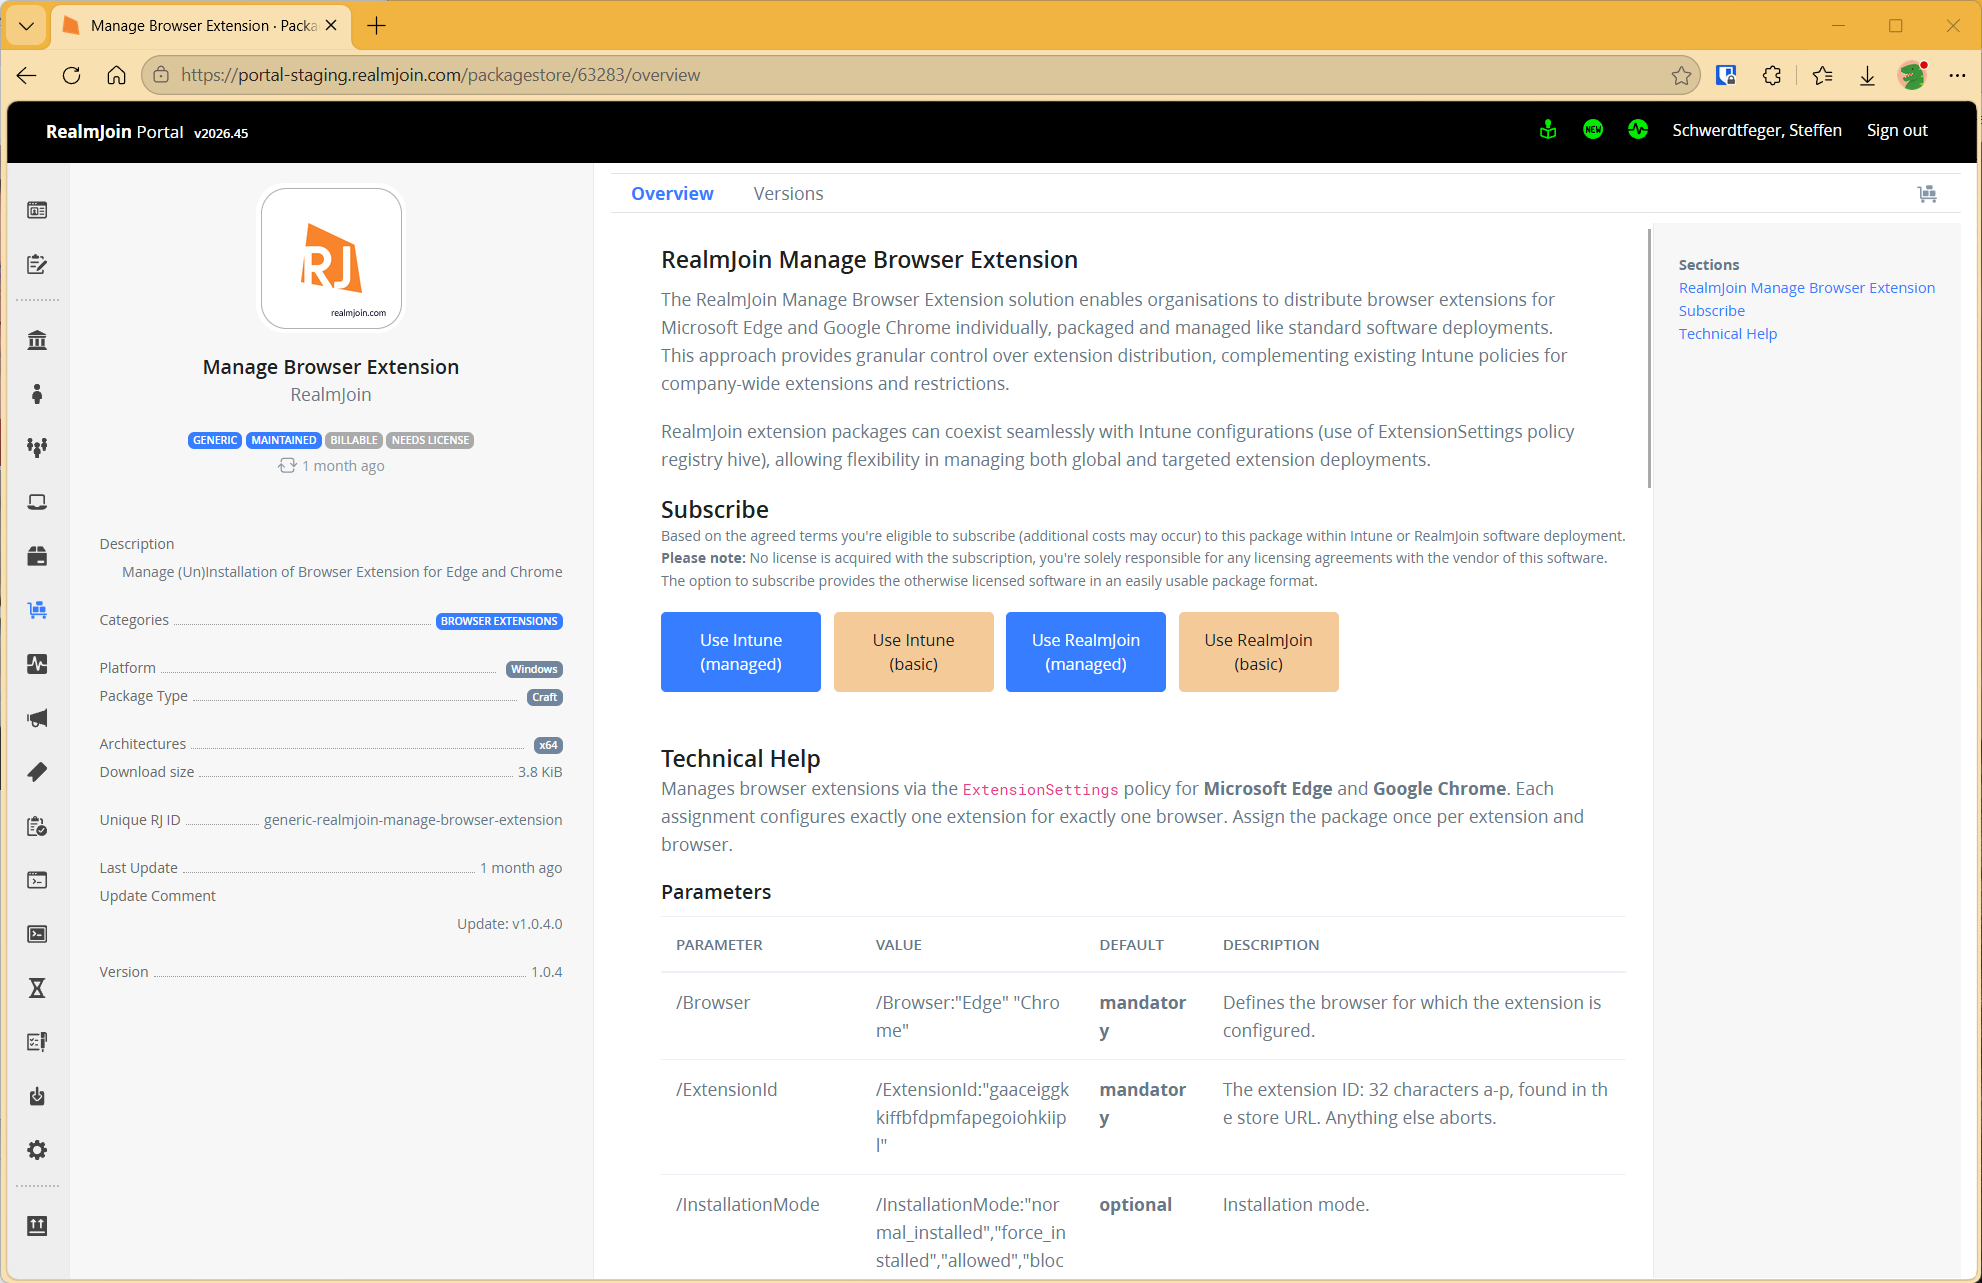
Også godkjente utvidelser bør kontrolleres jevnlig, siden tilliten til dem kan endre seg over tid. RealmJoin-pakken «Manage Browser Extension» gjør det mulig å administrere enkeltutvidelser for Microsoft Edge og Google Chrome målrettet og sentralt på Windows-enheter, som klassiske programvarepakker. Pakken kan brukes parallelt med eksisterende Intune-policyer og egner seg dermed for målrettet utrulling av enkeltutvidelser til definerte brukergrupper. I tillegg kan minimumsversjon, toolbar-oppførsel, tillatte og blokkerte URL-er samt tillatelser styres granulært. Med
BlockedHostskan du for eksempel forhindre at nettleserutvidelser som adblockere får tilgang til sensitive bedriftssider eller påloggingsportaler. Slik kan en utvidelse brukes uten å få unødvendig tilgang til spesielt beskyttelsesverdig webinnhold. Nettleserutvidelser kan dermed rulles ut kontrollert og sikret.
Hvordan vi adresserer dette i CSOC
For CSOC-kundene våre har vi på bakgrunn av disse erkjennelsene utviklet to deteksjoner som dekker ulike sider av risikoen.
Den første deteksjonen sjekker installerte nettleserutvidelser mot en oppdatert threat intelligence-database. Den inneholder utvidelses-ID-er som allerede er kjent som ondsinnede eller tidligere er identifisert som malicious. Deteksjonen søker gjennom kundemiljøet etter tilsvarende treff. Blir en kjent ondsinnet utvidelse funnet, utløses et varsel, og saken vurderes gjennom den etablerte prosessen.
Den andre deteksjonen går et skritt videre og leter etter det som ennå ikke står på noen liste. I stedet for å vurdere enkelttillatelser isolert som gode eller onde, kombinerer vi flere signaler. Blant dem er misbrukspotensialet i de forespurte tillatelsene, påfallende kombinasjoner av tillatelser, mønstre fra kjente kampanjer som credential theft, dataeksfiltrering eller trafikkmanipulasjon, hvor sjelden en utvidelse er i enhetsflåten, samt navnemønstre som imiterer kjente merkevarer eller KI-assistenter. Av disse signalene dannes en risikoscore. Overskrider den en definert terskelverdi, vurderes saken av en analytiker. De nøyaktige vektene og terskelverdiene holder vi bevisst tilbake.
Det handler uttrykkelig ikke om å utløse et varsel for hvert uvanlige plugin. Deteksjonen er lagt opp slik at flertallet av treffene vurderes automatisert, og bare saker med tilstrekkelig sterke kombinerte signaler eskaleres til analytikervurdering. Dermed forblir antallet manuelle reviews overkommelig og deteksjonen brukbar i daglig CSOC-drift.
Med denne tilnærmingen har vi identifisert ondsinnede nettleserutvidelser hos flere kunder innenfor rammen av CSOC-tjenesten vår. De berørte kundene ble deretter informert gjennom den etablerte prosessen.
Konklusjon
Nettleserutvidelser er for lengst ikke lenger nisjeprogramvare. De er en del av den normale digitale arbeidsplassen og kjører akkurat der en stor del av virksomhetens kommunikasjon og databehandling foregår i dag. Samtidig har de til dels vidtrekkende tillatelser og endres via en automatisk oppdateringskanal.
For virksomheter betyr det at en engangsgodkjenning ikke er nok. Det avgjørende er å til enhver tid vite hvilke utvidelser som er i bruk, hvilke rettigheter de har, og om oppførselen eller versjonen deres endrer seg. Nettleserutvidelser må ikke forbys. Men de bør heller ikke lenger behandles som harmløse små add-ons. De er privilegert programvare i hjertet av den moderne arbeidsplassen. Og akkurat slik bør de også sikres.
Lignende innlegg
Autopilot Device Preparation blir standard, Hybrid Join henger etter
Fra september anbefaler Microsoft Autopilot Device Preparation som standard for user-driven Windows-deployments. Det nye opplegget er enklere og mer stabilt, ...
Nettleserutvidelser som blindsone i virksomheten
Nettleserutvidelser hører for lengst til den normale digitale arbeidsplassen. Oversettere, passordhåndterere, VPN-er, adblockere, produktivitetsverktøy og etter hvert fremfor alt KI-assistenter ...
Hvem bygde disse agentene?
E7 samler E5, Copilot, Entra Suite og Agent 365 i én pakke. En lisens rydder likevel ikke opp i tenanten. ...
Let´s Gossip the Cloud. Podcasten vår om Azure.
Skymyter, Azure-kostnader, Infrastructure as Code, DevOps og data: i podcasten vår The Cloud Gossip snakker Sarah og Lisa med konsulenter ...
Slutten på MFA-SMS
Hvorfor bedrifter nå bør gå over til phishing-resistente og helst passordløse påloggingsmetoder.
ClickFix. Når brukeren er exploiten, og hvordan dere stopper det
ClickFix gjør brukere til sin egen angriper: en forfalsket CAPTCHA, en kopier-lim-inn, og skadekode kjører i minnet uten at noe ...
Admin og hverdag på samme maskin? Game Over.
Hvorfor én tenant ikke er nok for CIO-er, og hvorfor den andre sjelden blir tenkt på. Managed Red Tenant skiller ...
Fire ganger Leader. glueckkanja i ISG-studien Tyskland 2026
ISG Provider Lens®-studien 2026 posisjonerer glueckkanja i Tyskland som Leader i fire kvadranter: Microsoft Productivity and Business Process Services og ...
Fra Rising Star til Leader. glueckkanja i ISG-studien Sveits 2026
ISG Provider Lens®-studien 2026 posisjonerer glueckkanja i Sveits som Leader i kvadranten Microsoft AI and Cloud Ecosystem, innen områdene Azure ...
Outbreak. Hva OpenAI/Hugging-Face-hendelsen avslører, og hva den ikke gjør
En AI-agent bryter seg ut av testmiljøet sitt, finner en zero-day og hacker et annet selskap. Høres ut som et ...
Leader og Rising Star. glueckkanja i ISG-studien Cybersecurity 2026
ISG Provider Lens®-studien Cybersecurity 2026 kårer glueckkanja til Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I totalmarkedet for Next-Gen SOC/MDR ...
The Holy Trinity: Hva AI faktisk trenger for å jobbe
En produksjonsbedrift vil vite hvilke av sine 14 000 SKU-er som faktisk er lønnsomme. Svaret ligger i tre systemer som ...
Kontrakten er signert: Slik foregår onboardingen din hos oss
Kontrakten er signert, det første store steget er tatt. Men hva skjer nå? Vi tar deg med bak kulissene i ...
Microsoft Frontier Partner: vi er en av dem
Nylig har Microsoft AI Cloud Partner Program fått en ny toppanerkjennelse, Frontier Partner Badge. Microsoft tildeler den utelukkende til en ...
160 kilometer for en god sak
Elleve kolleger, 16 runder, 160 kilometer, et tordenvær og en pallplassering: glueckkanja var med på Frankfurter Runden 2026 og donerte ...