

Admin og hverdag på samme maskin? Game Over.
Hvorfor én tenant ikke er nok for CIO-er, og hvorfor den andre sjelden blir tenkt på. Managed Red Tenant skiller administrativt arbeid arkitektonisk fra office-miljøet, Managed Dark Tenant holder bedriften handlekraftig når forsvaret likevel faller. Hva det betyr for driftsmodell, SOC-signal og dokumentasjonspliktene etter NISG 2026.

Én maskin, to faner, ett klikk
Scenarioet er uspektakulært, og nettopp det gjør det så farlig: En administrator sitter ved den vante office-laptopen sin. I venstre nettleserfane er Microsoft 365 Admin Center åpent, med Global Admin- og Intune-adminrettigheter. I høyre fane laster han ned et «gratis verktøy», Invoice_2026.pdf.exe. Ett klikk, en PowerShell-payload, persistens etablert, privilege escalation i gang. Veien til Tier 0, til hjertet av bedriftens IT, er åpen.
Game Over.
MITRE ATT&CK dokumenterer for enterprise-miljøer nå 222 teknikker, i tillegg 475 subteknikker, til sammen knapt 700 kjente veier til å eskalere privilegier, bevege seg lateralt og nå de mest sensitive ressursene i en bedrift. Angripere trenger nøyaktig én av dem. Og i de fleste incident response-oppdragene vi er med på, viser det seg det samme mønsteret: det ble administrert på den samme enheten som man også leste e-post, surfet og chattet i Teams på.
Den som mener «Assume Breach» alvorlig, og etter NIS2 finnes det få alternativer til det, må godta en ubehagelig konsekvens: noen ting hører rett og slett ikke hjemme på den samme maskinen. Halv separasjon er ingen separasjon.
Hvorfor de nærliggende svarene ikke strekker til
De vanlige refleksene kjenner vi alle. Jump-server? En reverse-proxy-tunnel fra den kompromitterte klienten, og angriperen rir rett gjennom jump-boksen: samme maskin, samme nettleser, samme risiko. Bygge opp klassisk Privileged Access Management (PAM) i egen tenant? Da melder spørsmålet seg med én gang: hvem administrerer administrasjonsmiljøet? Når de beskyttede admin-workstationene lever i den samme tenanten som de skal beskytte, har man bygd en sirkel, ikke en mur. Og den virtuelle desktopen fra office-laptopen? Den arver keyloggeren dens. Skjermen er virtuell, tastetrykkene er ekte. Zero Trust slutter nøyaktig der admin og hverdag deler en enhet.
Managed Red Tenant: separasjon som arkitektur
Nøyaktig her kommer Managed Red Tenant (MRT) inn: et dedikert, fullstendig kodestyrt og kraftig herdet tenant-miljø, utelukkende for administrativt arbeid. For Tier 0-oppgaver står Privileged Access Workstations (PAW) klare, driftet som Managed Service, herdede hardware-PAW-er som egne fysiske enheter. For Tier 1-arbeid brukes VAW-er, virtuelle Access Workstations basert på Azure Virtual Desktop, tilgjengelige kun fra compliant devices, kun med FIDO2, kun under Conditional Access. Supplert med spesielt og maksimalt sikkert konfigurerte iPader for mer komfort.
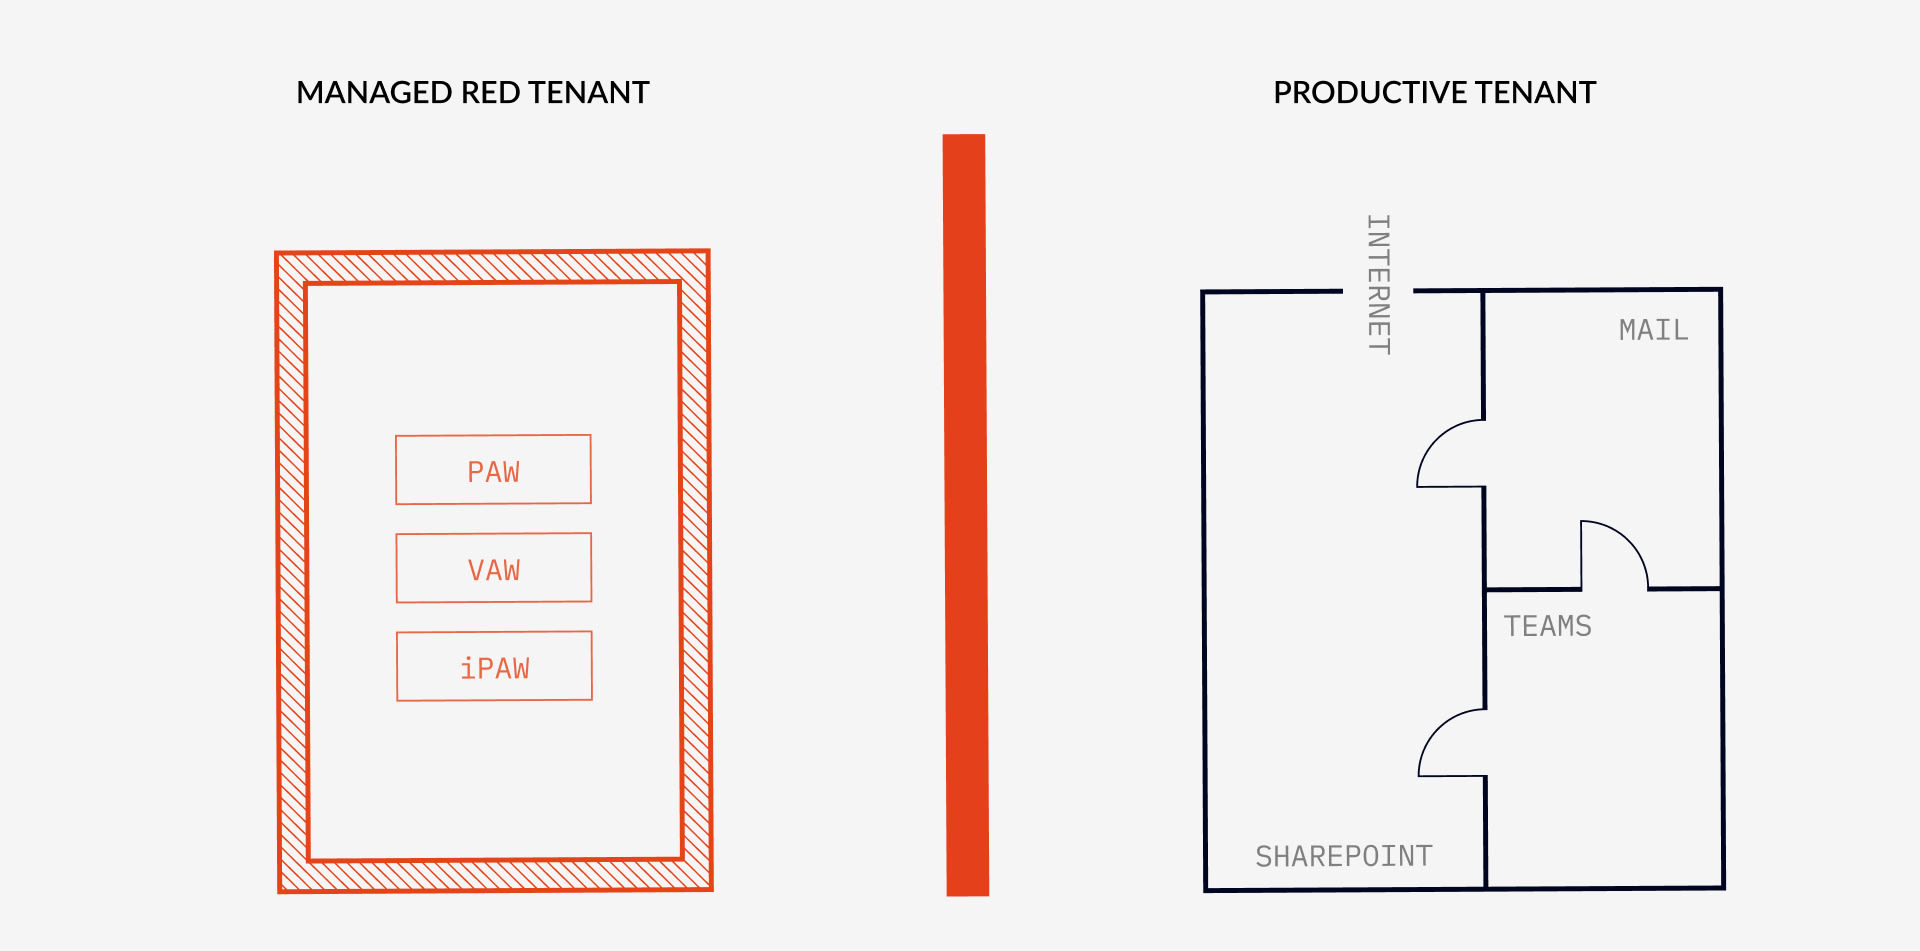
Det avgjørende punktet for CIO-er er likevel ikke teknikken, men driftsmodellen. Hver endring i Red Tenant går som Configuration as Code gjennom en CI/CD-pipeline og deployes først etter uttrykkelig godkjenning fra kunden. Dette shared responsibility-prinsippet besvarer spørsmålet enhver innkjøper av managed services burde stille: Hva skjer hvis leverandøren selv blir kompromittert? Svaret: ingenting. Uten kundens godkjenning endres ikke én linje konfigurasjon i Red Tenant. Administrasjonsnivået ligger utenfor kundens risikosone, vetoretten blir hos kunden.
Den operative gevinsten er dobbel. For det første oppstår et skarpt skille som man sjelden har: hver legitim administrativ tilgang til produksjonsmiljøet kommer per definisjon fra en MRT-maskin. Alt annet er et angrep. Det gir SOC-et et signal uten støy som det kan reagere på umiddelbart, i stedet for å sortere falske alarmer. For det andre står det en mur i veien ved et vellykket angrep på office-miljøet, ikke en fartsdump: spranget fra en kompromittert office-laptop til en hardware-PAW som står som en egen enhet ved siden av på skrivebordet, er ekstremt vanskelig til umulig for angripere.
Og hvis det skjer likevel? Extra Life.
Enhver erfaren CIO vet: hundre prosent sikkerhet finnes ikke. Assume Breach betyr nettopp også å planlegge for at det egne forsvaret svikter. Stryker-hendelsen i mars 2026 viste hvor smal marginen er: en kompromittert Intune-adminkonto holdt til å slette enheter i 79 land. Ransomware-grupper sikter i dag målrettet mot backup, mot Active Directory, mot nøyaktig de systemene man ville trengt for gjenoppbyggingen. Den som da begynner å improvisere, med krypterte filservere, uten fungerende identiteter, med en telefonkjede i stedet for kommunikasjonsinfrastruktur, taper dager og uker der bedriften står stille.
Hvis Red Tenant hindrer at det blir «Game Over», så er Managed Dark Tenant Extra Life: et forberedt gjenoppstartsmiljø som ligger i dvale i normal drift og aktiveres når det gjelder. En telefon til 24/7-beredskapsnummeret starter disaster recovery-prosessen. Et virtuelt War Room etablerer umiddelbart sikker kommunikasjon med alle nøkkelinteressenter, uavhengig av det muligens kompromitterte produksjonsmiljøet. Fordi Dark Tenant er bygd som Infrastructure as Code, er alle kritiske gjenoppstartsprosesser forhåndsdefinerte og automatiserte: systemkritiske komponenter som Active Directory og identiteter gjenopprettes ryddig, i stedet for å bli satt sammen ad hoc i stressituasjonen. Resultatet: en Recovery Time Objective (RTO) på noen få timer til noen få dager og et definert Recovery Point Objective (RPO), i stedet for de ukene improviserte gjenoppstarter i praksis jevnlig koster.
Resiliens i dobbeltpakke
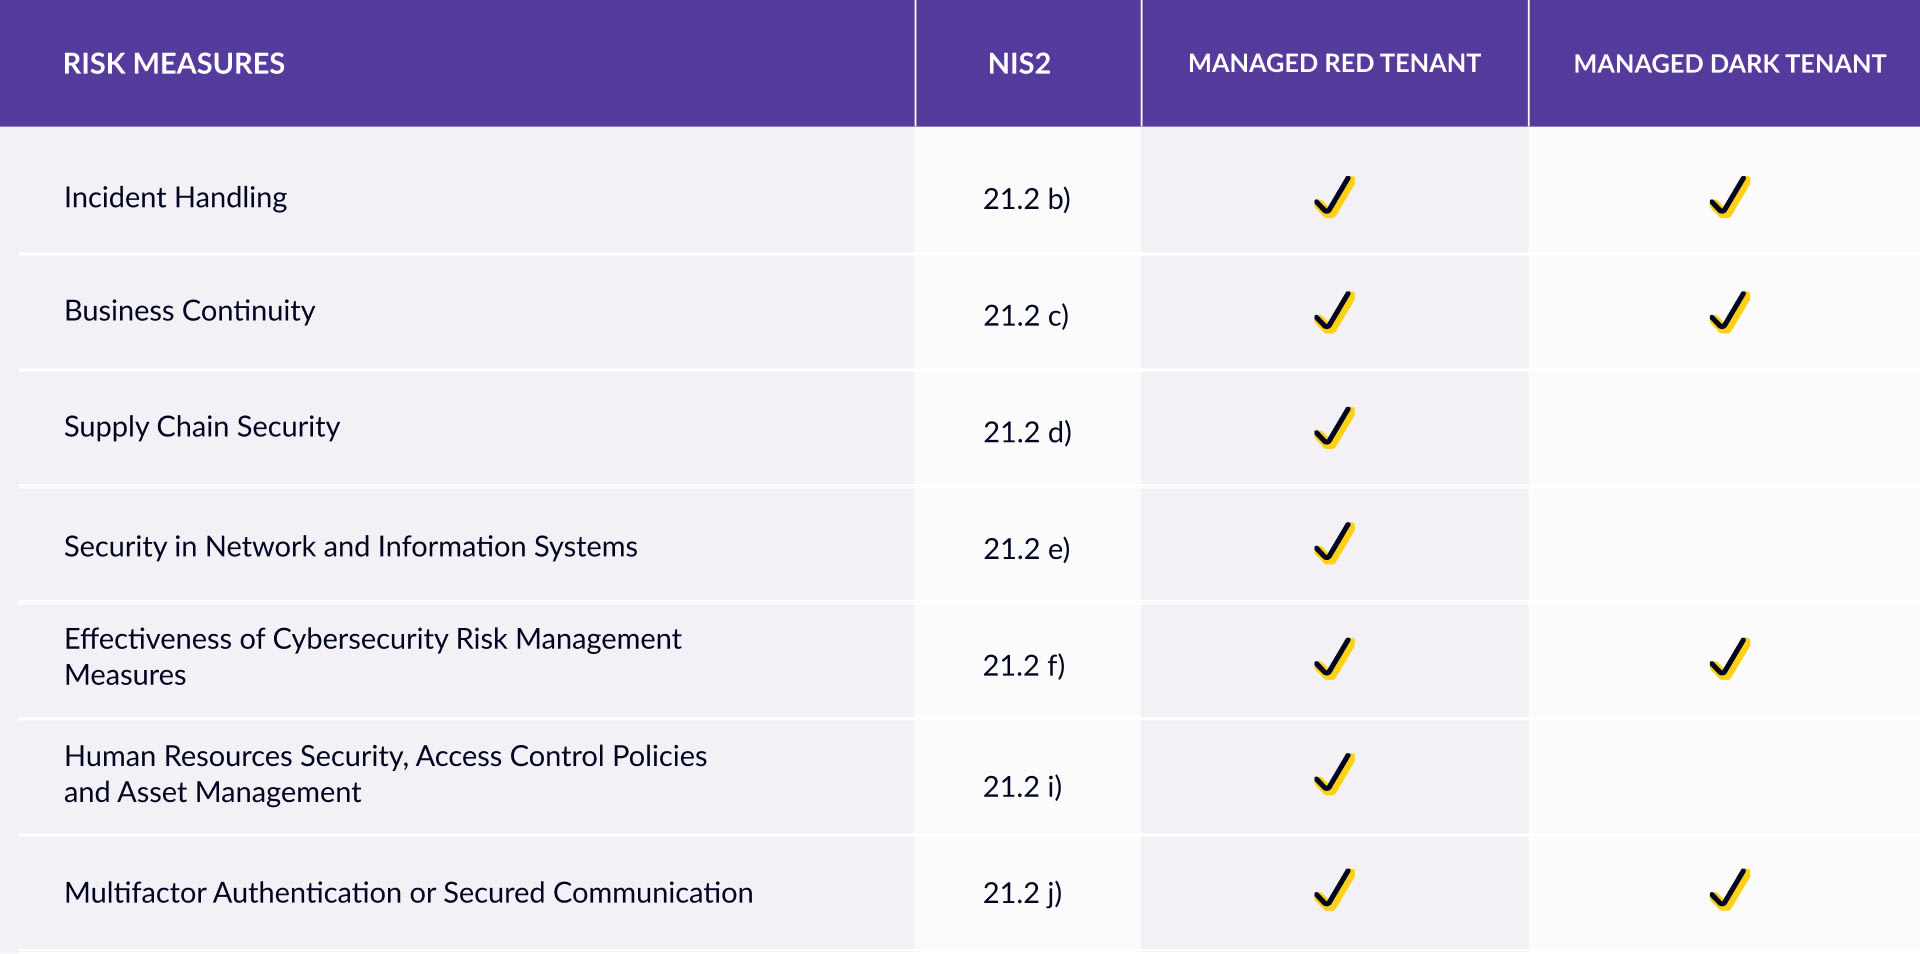
Red Tenant og Dark Tenant besvarer to forskjellige spørsmål som først sammen gir et fullstendig bilde. Red Tenant besvarer: Hvordan hindrer jeg at en kompromittert klient noen gang blir til et kompromittert domene? Dark Tenant besvarer: Hvordan forblir jeg handlekraftig når det likevel skjer? Det ene er muren, det andre er springlakenet.
For østerrikske bedrifter kommer en regulatorisk dimensjon i tillegg, og den blir snart svært konkret. Med NISG 2026, som trer i kraft 1. oktober 2026, faller rundt 4 000 østerrikske bedrifter inn under dokumenterbare cybersikkerhetsplikter, uttrykkelig inkludert risikostyring, business continuity, beredskapsplan og krisehåndtering. Den som kan forklare kontrollorganet at administrative tilganger er arkitektonisk isolert og at det står et testet, automatisert gjenoppstartsmiljø klart til alvorssituasjoner, fører en annen diskusjon enn den som viser til awareness-kurs og håp.
Begge tjenestene drifter vi som Managed Service, med et team som i rollen som BSI-kvalifisert APT Response-leverandør jevnlig står på den andre siden når det allerede brenner, og som lar denne erfaringen flyte direkte tilbake i arkitekturen. Blant kundene våre finner du DAX-konsern så vel som operatører av kritisk infrastruktur.
Noen ting hører ikke hjemme på den samme maskinen. Og noen bedrifter har ikke råd til noe Game Over. Da heller med mur og Extra Life.
Ta kontakt
Vil dere vite hvordan Managed Red Tenant og Managed Dark Tenant spiller sammen i miljøet deres? Skriv til oss, så går vi konkret gjennom deres tilfelle.
Lignende innlegg

Slutten på MFA-SMS
Hvorfor bedrifter nå bør gå over til phishing-resistente og helst passordløse påloggingsmetoder.

ClickFix. Når brukeren er exploiten, og hvordan dere stopper det
ClickFix gjør brukere til sin egen angriper: en forfalsket CAPTCHA, en kopier-lim-inn, og skadekode kjører i minnet uten at noe ...

Admin og hverdag på samme maskin? Game Over.
Hvorfor én tenant ikke er nok for CIO-er, og hvorfor den andre sjelden blir tenkt på. Managed Red Tenant skiller ...

Fire ganger Leader. glueckkanja i ISG-studien Tyskland 2026
ISG Provider Lens®-studien 2026 posisjonerer glueckkanja i Tyskland som Leader i fire kvadranter: Microsoft Productivity and Business Process Services og ...

Fra Rising Star til Leader. glueckkanja i ISG-studien Sveits 2026
ISG Provider Lens®-studien 2026 posisjonerer glueckkanja i Sveits som Leader i kvadranten Microsoft AI and Cloud Ecosystem, innen områdene Azure ...

Outbreak. Hva OpenAI/Hugging-Face-hendelsen avslører, og hva den ikke gjør
En AI-agent bryter seg ut av testmiljøet sitt, finner en zero-day og hacker et annet selskap. Høres ut som et ...

Leader og Rising Star. glueckkanja i ISG-studien Cybersecurity 2026
ISG Provider Lens®-studien Cybersecurity 2026 kårer glueckkanja til Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I totalmarkedet for Next-Gen SOC/MDR ...

The Holy Trinity: Hva AI faktisk trenger for å jobbe
En produksjonsbedrift vil vite hvilke av sine 14 000 SKU-er som faktisk er lønnsomme. Svaret ligger i tre systemer som ...

Kontrakten er signert: Slik foregår onboardingen din hos oss
Kontrakten er signert, det første store steget er tatt. Men hva skjer nå? Vi tar deg med bak kulissene i ...

Microsoft Frontier Partner: vi er en av dem
Nylig har Microsoft AI Cloud Partner Program fått en ny toppanerkjennelse, Frontier Partner Badge. Microsoft tildeler den utelukkende til en ...

160 kilometer for en god sak
Elleve kolleger, 16 runder, 160 kilometer, et tordenvær og en pallplassering: glueckkanja var med på Frankfurter Runden 2026 og donerte ...

Anatomien til en ukjent AMOS Stealer: Fra alert til immunitet på timer
En hittil udokumentert AMOS-Stealer-variant kompromitterte et macOS-endpoint. Ingen kjente hasher, ingen C2-data i offentlige databaser. Vårt SOC demonterte seks obfuskeringslag, ...

Derfor bør Edge være deres eneste corporate browser
Ingen virksomhet har egentlig valgt Chrome; den var bare der, med sin egen sync-logikk, sin egen kontoadministrasjon, sitt eget grensesnitt ...

En admin-konto var alt som skulle til.
Den 11. mars 2026 slettet Handala enheter i 79 land, og alt som skulle til, var en kompromittert Intune-admin-konto. Ingen ...

Seks Agents. Fire uker. Ekte drift.
Seks selskaper, fire ukers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...