

Global Secure Access Unlocked
Denne bloggen ser på hvordan Microsoft Global Secure Access styrker sikkerhet og kontroll i vår Managed Red Tenant. Med Entra Internet Access og Private Access kan virksomheter sikre administrative sesjoner, håndheve Zero Trust og forenkle tilgangen til cloud- og on-prem-ressurser. Konkrete bruksområder og arkitekturinnsikt viser hvordan du beskytter M365-miljøer effektivt.

What is a Managed Red Tenant?
Managed Red Tenant kombinerer vår omfattende erfaring innen managed services med utprøvde blueprints for workplace, Azure og security.
Resultatet er et isolert, fullt ut cloud-basert as-code-forvaltet miljø som effektivt beskytter administrative brukere og endepunkter, også i målmiljøer med flere Microsoft Entra-tenants og Active Directory-domener.
Løsningen vår bygger på native, cloud-baserte identitets- og sikkerhetsfunksjoner fra Microsoft og følger Zero Trust-prinsippene strengt.
Global Secure Access as Security Service Edge
Vi har integrert de nyeste funksjonene fra Global Secure Access i ulike komponenter av Managed Red Tenant for å styrke sikkerheten ved tilgang til Virtual Access Workstations (VAW-er) og for å beskytte og begrense utgående privilegert tilgang.
Microsoft Entra Internet Access
fungerer som en identitetssentrisk Secure Web Gateway (SWG) og er implementert for å blokkere offentlig internett-tilgang og bare tillate tilkobling til privilegerte grensesnitt og de autoriserte tenant-miljøene til virksomheten. Ekstra funksjoner som Universal Conditional Access Evaluation (CAE) gjør det mulig å blokkere tilgang i nær sanntid.
Microsoft Entra Private Access
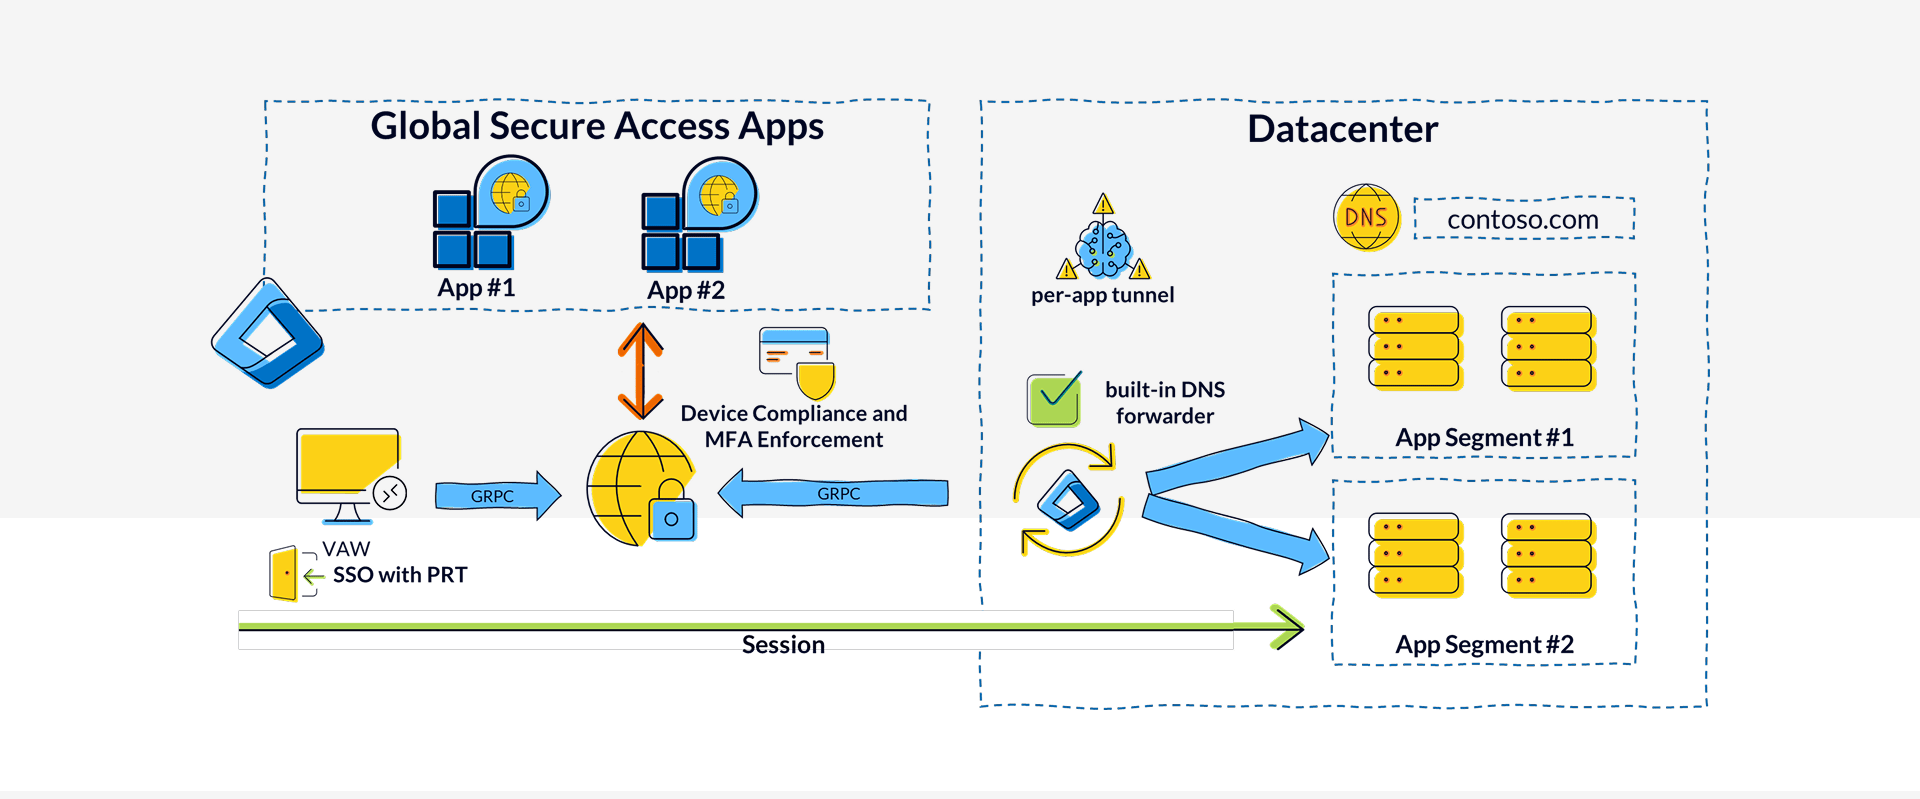
fungerer som en identitetssentrisk Zero Trust Network Access-løsning (ZTNA) og er kjernen i vår tilnærming til å gi sikker og privat tilgang til VAW-er. Integrasjonen i løsningen vår legger til et ekstra beskyttelseslag for privilegerte sesjoner på AVD-baserte endepunkter ved å håndheve Conditional Access på klienten som kobler seg til, før forbindelsen til VAW-en etableres. Å sikre tilgang og anvende Zero Trust-prinsippet for å administrere private eller on-premises ressurser er et annet bruksområde der vi drar nytte av Private Access.
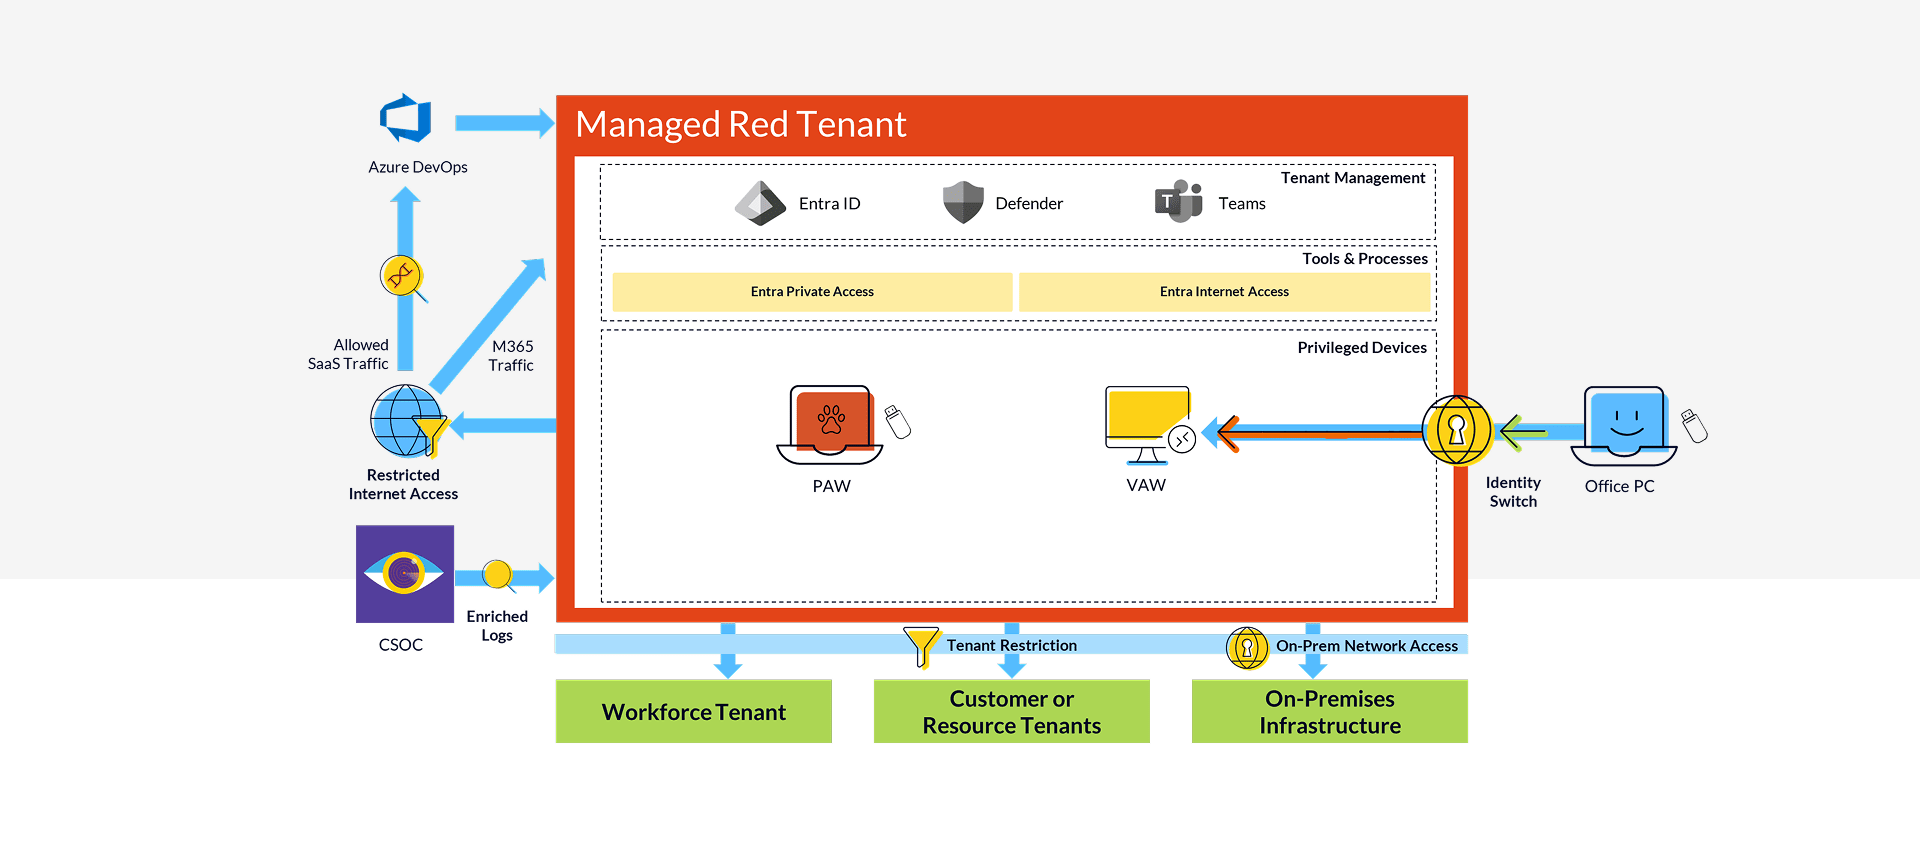
Use Cases for Global Secure Access in the Managed Red Tenant
Global Secure Access er en av kjernekomponentene i designet av vår Managed Red Tenant, og vi ser frem til å løfte både sikkerhet og brukervennlighet til et nytt nivå. Merverdien blir tydeligst når man ser på de enkelte bruksområdene, som vi presenterer i denne bloggen.
Access to Virtual Access Workstations
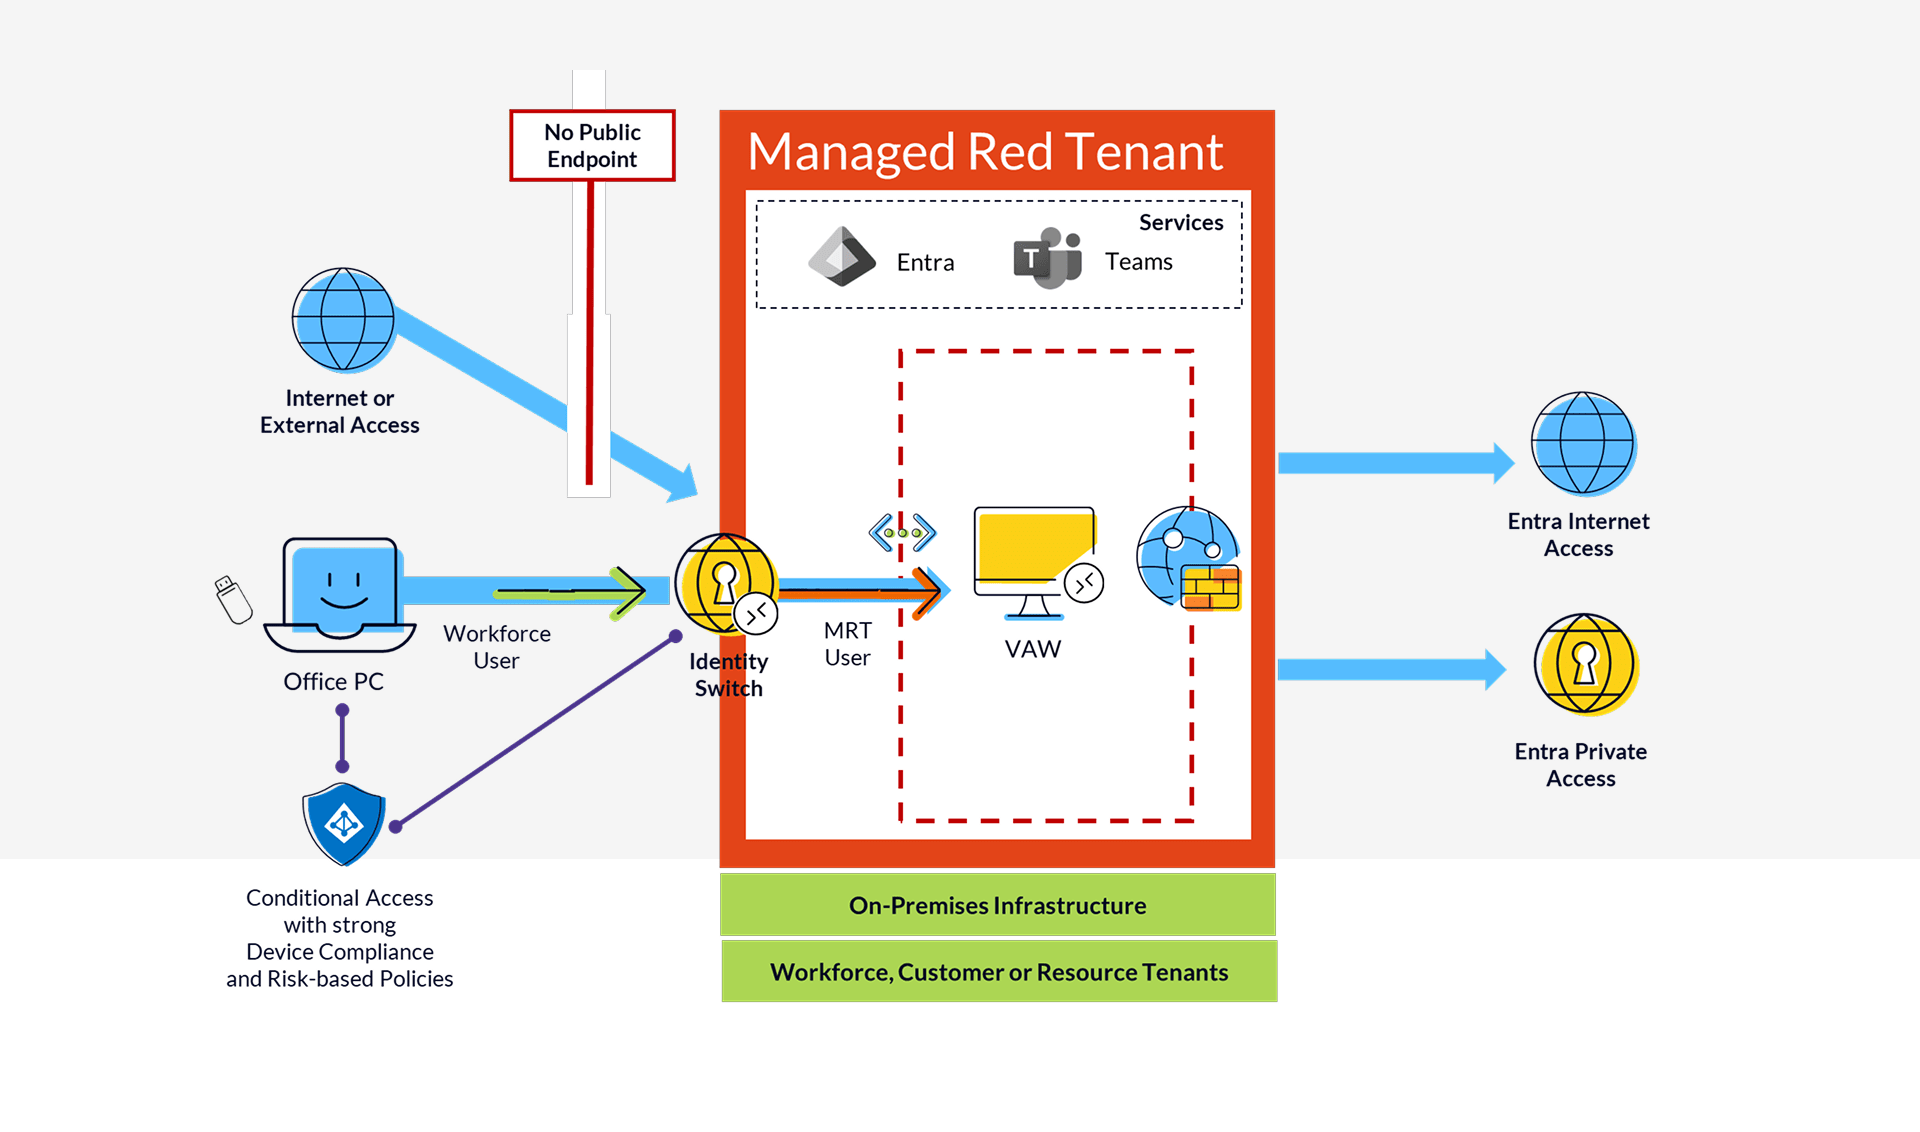
Enkelte virksomheter velger å ikke utstyre alle administratorer med fysiske Privileged Admin Workstations (PAW-er). For disse lavprivilegerte administratorene tilbyr vi det vi kaller Virtual Access Workstations (VAW-er).
Det mest kritiske her er sikker tilgang til VAW-ene, og vi anser det som avgjørende å etablere et høyt sikkerhetsnivå, der Entra Private Access spiller en nøkkelrolle.
Administratorer kobler seg til VAW-ene fra sine enterprise-enheter og logger på med kontoen sin fra Managed Red Tenant. På grunn av dette identitetsbyttet kommer den tilkoblede brukeren fra en annen tenant enn den opprinnelige enheten og kan ikke framvise en device compliance-status.
Derfor bruker vi Global Secure Access til forhåndsautentisering med den opprinnelige brukeren fra enheten. Ettersom VAW-ene våre ikke eksponerer offentlige endepunkter og bare er tilgjengelige via Entra Private Access, kan vi sikre nettverkstilgangen i svært stor grad. Conditional Access i workforce-miljøet håndhever sterk bruker- og enhetsautentisering, inkludert device compliance og risikobaserte kontroller.
Secure Web Filtering
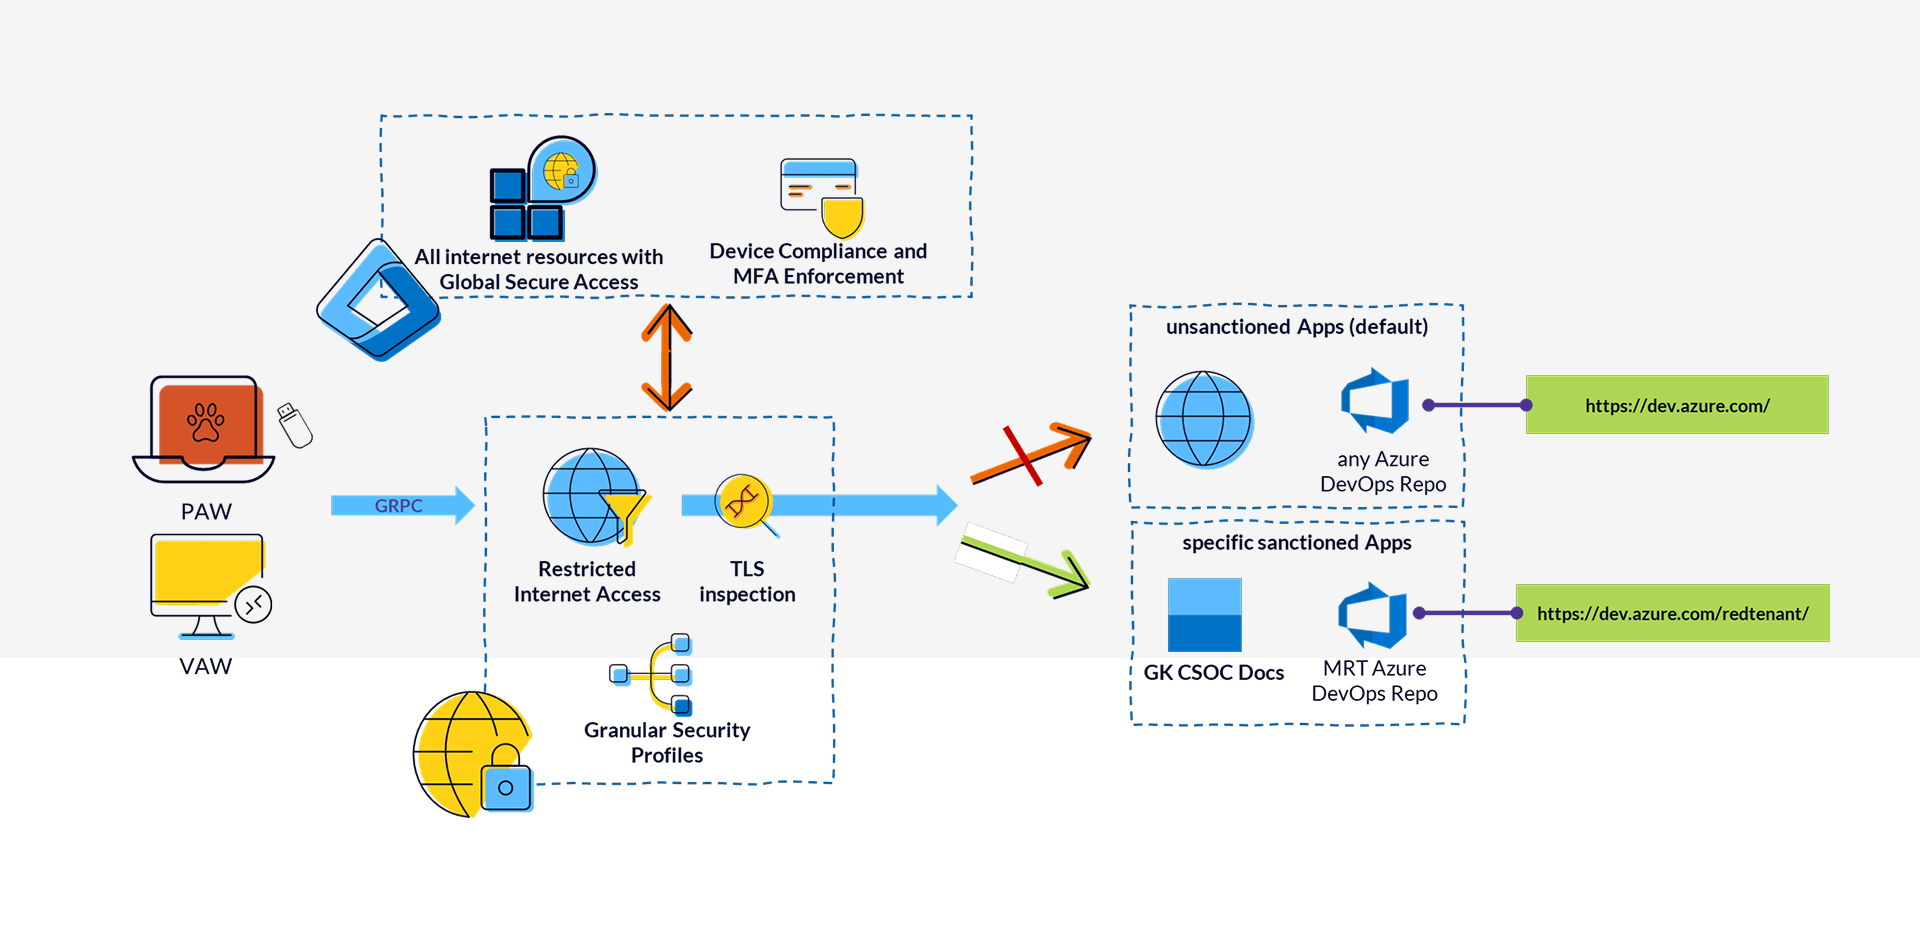
Et sentralt kjennetegn ved administrative enheter er den strengt begrensede tilgangen til applikasjoner, utformet for å minimere angrepsflaten mest mulig. Der lokale løsninger som proxy.pac-filer eller delte sentraliserte proxyer (ikke T0-eksklusive) tidligere var vanlige, har vi valgt Entra Internet Access for enheter innenfor Managed Red Tenant.
- Internett-tilgang tillates bare fra compliant-enheter og etter sterk brukerautentisering
- Tilgangen er begrenset til eksplisitt godkjente URL-er, og ettersom HTTPS-trafikk (der det er mulig) dekrypteres og inspiseres, er det også mulig å begrense tilgangen til bestemte stier, for eksempel innenfor Azure DevOps eller GitHub
Tenant Restrictions for SaaS Services and Administrative Interfaces
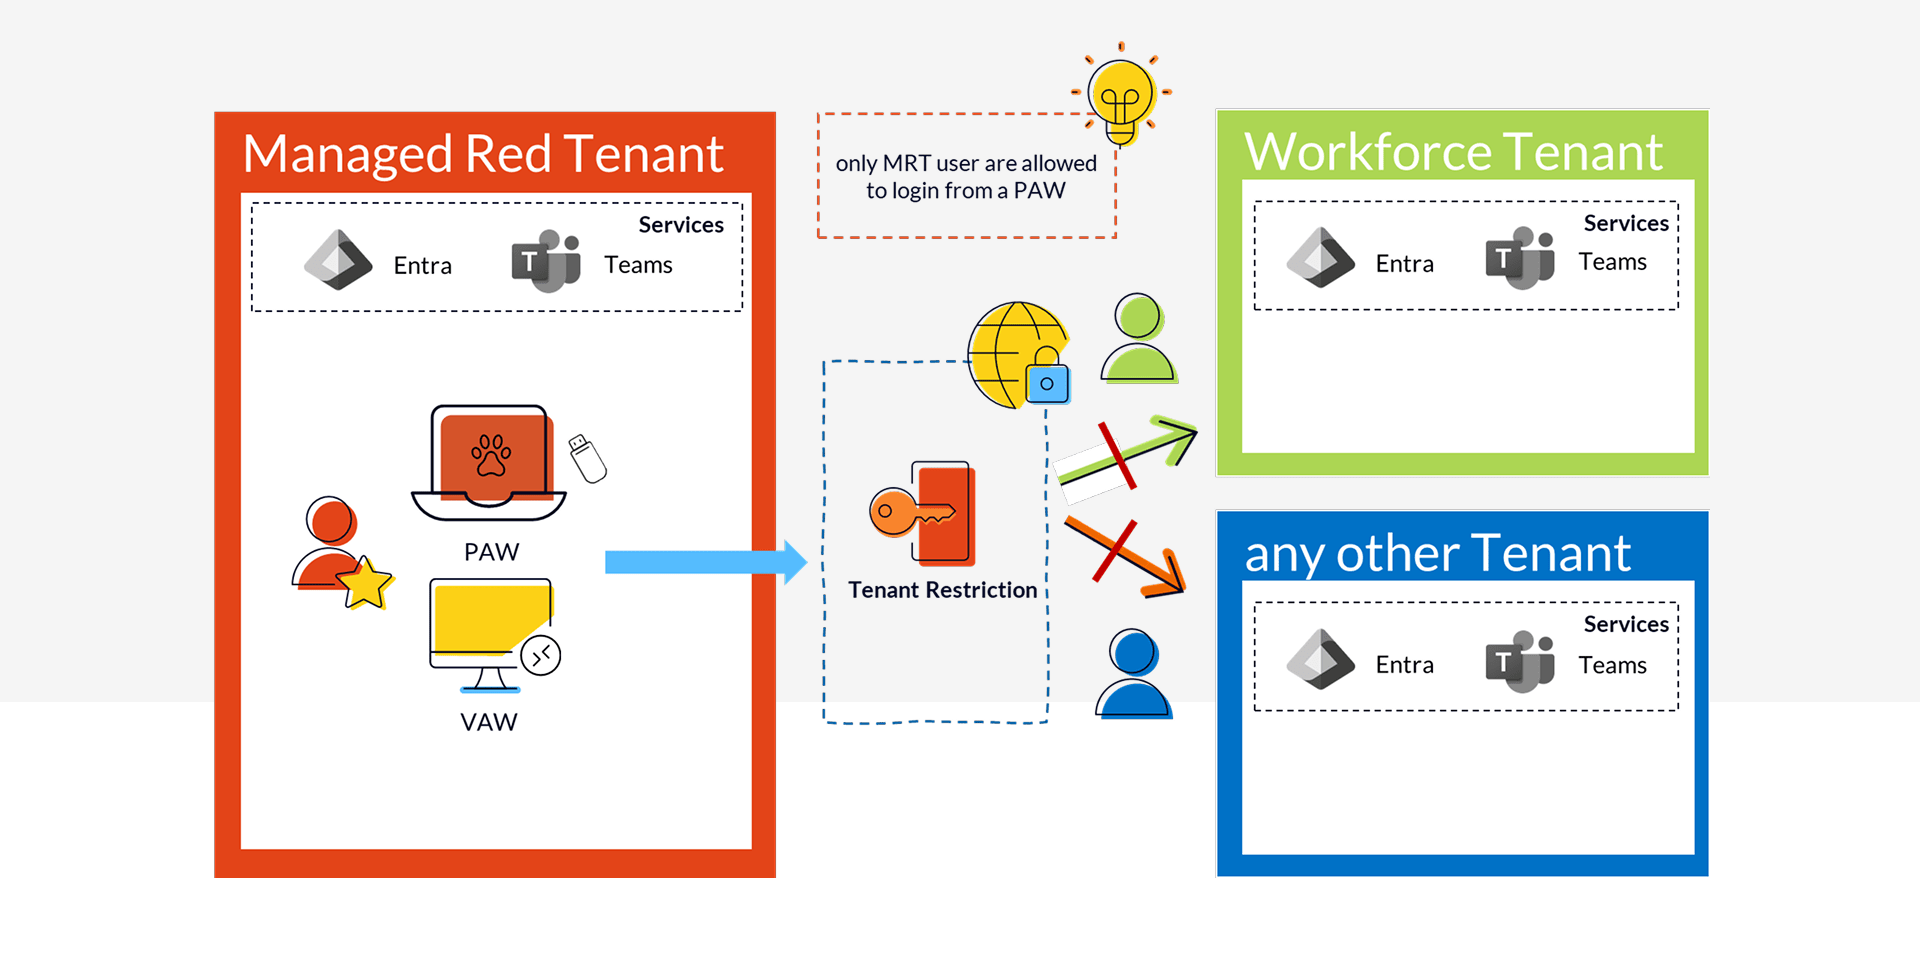
I SaaS-tjenester og administrative grensesnitt er det vanlig at URL-er er identiske på tvers av alle tenants, noe som gjør dem vanskelige å kontrollere med webfiltreringsmetodene beskrevet ovenfor.
For å sikre at bare kontoer fra Managed Red Tenant kan logge på Microsofts godkjente portaler fra en administrativ enhet, benytter vi Tenant Restriction-funksjonen i Global Secure Access.
Via Entra Internet Access signaliseres det til Entra ID hvilke tenants som er tillatt for pålogging. Det garanterer at alle policyer fra Managed Red Tenant håndheves, og at administrativ tilgang skjer utelukkende via B2B-samarbeid.
On-Premises Access
En Managed Red Tenant kan selvsagt også brukes til å administrere on-premises- og IaaS-miljøer, noe som krever sikker tilgang til datasentrene. Entra Private Access gir oss Zero Trust Network Access som kombinerer sikkerhetsstandarder på øverste nivå med en fleksibel arkitektur og god ytelse.
Tilgang til datasentre og IaaS-miljøer bygger på robust bruker- og enhetsautentisering, inkludert device compliance og risikobaserte kontroller.
Å administrere enkeltmål som app-segmenter gjør det mulig med granulær tilgangskontroll som automatiseres med Entra Governance-funksjoner. Det utvider funksjoner som allerede er mye brukt i Managed Red Tenant, som Just-In-Time-administrasjon og godkjenningsflyter, til nettverkslaget.
Revocation Access in Near Real-Time
Zero Trust betyr også å være forberedt på å begrense trusler raskt og effektivt, selv innenfor den sikreste arkitekturen, og å isolere kompromitterte komponenter.
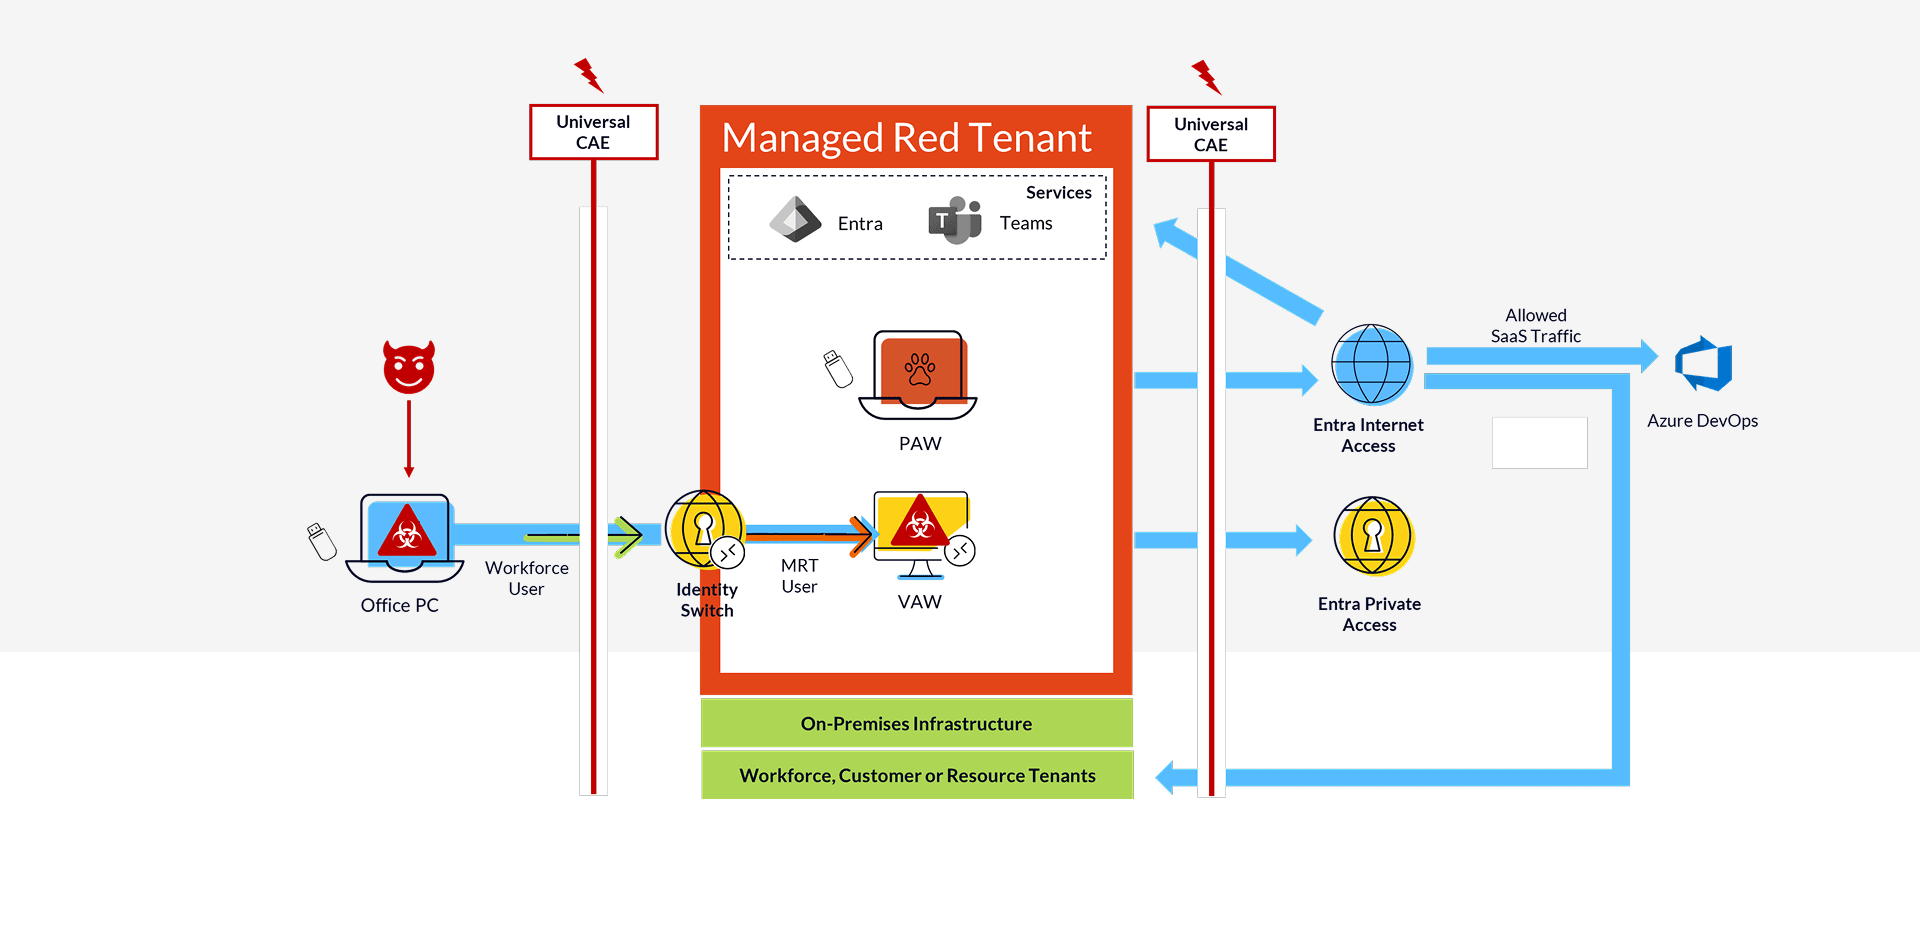
I et Managed Red Tenant-miljø er vi ikke bare forberedt på at brukere og enheter i selve tenanten kompromitteres, men også på det (mest sannsynlige) scenariet der et angrep utgår fra en administrators kontor-PC og deretter sprer seg til Virtual Admin Workstation.
Takket være funksjonen Universal Continuous Access Evaluation (CAE) i Global Secure Access utløses følgende tiltak automatisk:
- Tilgang til Virtual Admin Workstation via Entra Private Access avbrytes hvis for eksempel brukerrisikonivået for kontoen i Workforce Tenant settes til High
- Tilgang til administrative grensesnitt og datasentermiljøet trekkes tilbake hvis for eksempel sesjonene til kontoen i Managed Red Tenant avsluttes
I tillegg kan full isolering av alle enheter og kontoer i Managed Red Tenant startes når som helst av den integrerte CSOC-tjenesten.
Enriched Sign-Ins and Token Insights
Utover de mange funksjonene for tilgangskontroll utgjør Global Secure Access et reelt løft når det kommer til logging. Vi får betydelig mer telemetri fra nettverkslaget og kan korrelere den med eksisterende sign-in- og auditlogger.
Det gjør at vårt CSOC kan identifisere hvilke handlinger som fortsatt ble utført etter at containment ble utløst, for eksempel i tilfeller der ikke alle tokens støttet Continuous Access Evaluation (CAE).
Final thoughts
Denne bloggen publiseres sammen med et webcast der vi utforsker Managed Red Tenant, Global Secure Access, integrasjonsprosessen og de relevante bruksområdene, understøttet av live-demoer.
Hvis denne bloggen har vekket interessen din, anbefaler vi at du tar en titt på webcasten. Og selvsagt hører vi alltid gjerne fra deg direkte.

Global Secure Access Unlocked: reell implementering i Managed Red Tenant
I Managed Red Tenant håndhever vi streng separasjon for privilegert tilgang. Live-demoer viser hvordan vi sikrer administrative arbeidsflyter med Global Secure Access.
I den engelskspråklige sesjonen vår lærer du:
- Hvordan PAW-er og VAW-er med identitetsbytte skaper sikre administratorarbeidsstasjoner
- Hvordan Tenant Restrictions og Cross-Tenant Access Policies bare tillater autorisert tilgang
- Hvordan Per-App Tunnels og Continuous Access Evaluation erstatter tradisjonelle VPN-er
- Hvordan Just-in-Time-administrasjon fungerer i praksis med Microsoft PIM
Lignende innlegg

Slutten på MFA-SMS
Hvorfor bedrifter nå bør gå over til phishing-resistente og helst passordløse påloggingsmetoder.

ClickFix. Når brukeren er exploiten, og hvordan dere stopper det
ClickFix gjør brukere til sin egen angriper: en forfalsket CAPTCHA, en kopier-lim-inn, og skadekode kjører i minnet uten at noe ...

Admin og hverdag på samme maskin? Game Over.
Hvorfor én tenant ikke er nok for CIO-er, og hvorfor den andre sjelden blir tenkt på. Managed Red Tenant skiller ...

Fire ganger Leader. glueckkanja i ISG-studien Tyskland 2026
ISG Provider Lens®-studien 2026 posisjonerer glueckkanja i Tyskland som Leader i fire kvadranter: Microsoft Productivity and Business Process Services og ...

Fra Rising Star til Leader. glueckkanja i ISG-studien Sveits 2026
ISG Provider Lens®-studien 2026 posisjonerer glueckkanja i Sveits som Leader i kvadranten Microsoft AI and Cloud Ecosystem, innen områdene Azure ...

Outbreak. Hva OpenAI/Hugging-Face-hendelsen avslører, og hva den ikke gjør
En AI-agent bryter seg ut av testmiljøet sitt, finner en zero-day og hacker et annet selskap. Høres ut som et ...

Leader og Rising Star. glueckkanja i ISG-studien Cybersecurity 2026
ISG Provider Lens®-studien Cybersecurity 2026 kårer glueckkanja til Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I totalmarkedet for Next-Gen SOC/MDR ...

The Holy Trinity: Hva AI faktisk trenger for å jobbe
En produksjonsbedrift vil vite hvilke av sine 14 000 SKU-er som faktisk er lønnsomme. Svaret ligger i tre systemer som ...

Kontrakten er signert: Slik foregår onboardingen din hos oss
Kontrakten er signert, det første store steget er tatt. Men hva skjer nå? Vi tar deg med bak kulissene i ...

Microsoft Frontier Partner: vi er en av dem
Nylig har Microsoft AI Cloud Partner Program fått en ny toppanerkjennelse, Frontier Partner Badge. Microsoft tildeler den utelukkende til en ...

160 kilometer for en god sak
Elleve kolleger, 16 runder, 160 kilometer, et tordenvær og en pallplassering: glueckkanja var med på Frankfurter Runden 2026 og donerte ...

Anatomien til en ukjent AMOS Stealer: Fra alert til immunitet på timer
En hittil udokumentert AMOS-Stealer-variant kompromitterte et macOS-endpoint. Ingen kjente hasher, ingen C2-data i offentlige databaser. Vårt SOC demonterte seks obfuskeringslag, ...

Derfor bør Edge være deres eneste corporate browser
Ingen virksomhet har egentlig valgt Chrome; den var bare der, med sin egen sync-logikk, sin egen kontoadministrasjon, sitt eget grensesnitt ...

En admin-konto var alt som skulle til.
Den 11. mars 2026 slettet Handala enheter i 79 land, og alt som skulle til, var en kompromittert Intune-admin-konto. Ingen ...

Seks Agents. Fire uker. Ekte drift.
Seks selskaper, fire ukers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...