

Copilotは、あなたが読めるものを読みます。それが良いとは限りません。
Copilotとエージェントが自社のテナントで何を見つけるかは、Microsoftのドキュメントには書かれていません。書かれているのは、自社のアクセス許可のほうです。当社はその両方を整えます。

Copilotが登場する前、オーバーシェアリングに実害はほとんどありませんでした。平均的な企業のドキュメントをすべて探して回る時間を持つ人間はいなかったからです。Copilotにはその時間があります。必要なのは数秒で、しかも問題を探しているわけではなく、ただ見つけてしまいます。それぞれのユーザーがMicrosoft Graph経由で読める範囲にアクセスするからです。そして多くのテナントでは、平均的な従業員が統計上およそ13万件、本来自分向けではなかったファイルを読める状態にあります。Copilotを展開して最初に現れるのが、生産性の向上ではなく意図しない可視化であることが多いのは、そのためです。
これはCopilotに反対する理由ではなく、順番についての話です。アクセス許可、秘密度ラベル、DLPポリシー、Copilot Control Systemの構成、そして最初の展開までにどの管理センターが関係してくるのかという問い。この宿題はCopilotの前から存在していて、いまも変わりません。違うのは、体系的に片づける動機がこれほどはっきりした時期はなかったということです。その意味でCopilotは問題ではなく、テナントを本来あるべき姿に整えるための機会です。

Copilotとは何か、エージェントとは何か、そしてその違いが効いてくる理由
MicrosoftがCopilotとエージェントの間に引いている区別は、技術的には正確でありながら、伝わり方が曖昧です。そのため、期待しすぎる企業と、間違ったところから手を付ける企業が出てきます。いちばん分かりやすい線引きは、自律性があるかどうかです。
M365 CopilotとCopilot Chatは対話型のアシスタントで、質問に答え、内容を要約し、文章の下書きを作ります。その材料はつねに、ユーザーがMicrosoft Graph経由で読める範囲です。自ら行動するのではなく、人を支えます。Declarative Agents、つまりSharePointのエージェントやAgent Builderで作るエージェントは、この仕組みに限定された定義済みの知識領域を足しますが、自分で判断を下すことも、システム上の操作を実行することもありません。
本当に自律的になるのは、Copilot Studio、Power Platform、Azure AI Foundryで作るCustom Engine Agentsからです。イベントをきっかけに起動し、外部サービスとやり取りし、人が一手ごとに承認しなくても操作を実行します。この違いを知らないまま進めると、Copilotに一言指示すれば済む作業のためにエージェントを作るか、Declarative Agentに、アーキテクチャ上そもそも備わっていない自律性を期待することになります。

Copilotとエージェントは、そのために整えられたプラットフォームを前提にしています
CopilotはMicrosoft Graph経由で、ユーザーが読んでよいデータにアクセスします。エージェントは、それぞれのプラットフォームが定めるシステムの境界の内側で動きます。テナントが長い年月のなかで積み上がってきて、AIからのアクセスを想定して作られたことが一度もなく、この境界が明示的に引かれていない場合、Copilotもエージェントも技術的には動きますが、性能の面でもガバナンスの面でも最適化されていない環境で動くことになります。
当社のCloud Workplace Foundationは、Copilotが必要とするM365の土台を用意します。アクセス許可の構造、秘密度ラベル、DLP、ガバナンスの方針を、後から付け足すのではなく最初から組み込みます。Azureで動くエージェントについても同じで、Azure FoundationとAzure Container Foundationが、建てる前に地盤を固めます。この土台がない環境にエージェントを展開するのは、砂の上に建てるのと同じです。
当社のサービス

Microsoft 365 Copilot Workshop
要件の整理からロードマップまで。3日間で、M365 Copilotを使い始める準備を整えます。
glueckkanja AI Agent Hackathon
ユースケースを持ち込んでいただければ、アーキテクチャから展開まで伴走します。終わったときには、自社の環境でエージェントが動いています。
Copilotとエージェントの関連記事

6つのAgent。4週間。実際の運用へ。
6社、4週間のビルドフェーズ、6つの動作するAI Agent。これが第1回glueckkanja AI Agent Hackathonの成果です。Kiekert、Dr. Oetker、Eckes-Granini、igefa、lila logistikがCopilot StudioでAgentを構築し、それらは現在すでに本番で稼働しています。そこで何が生まれ、この形式がどのように機能するのかを紹介します。
世界でも最初の一社として:glueckkanjaのSecurity Copilot Agents
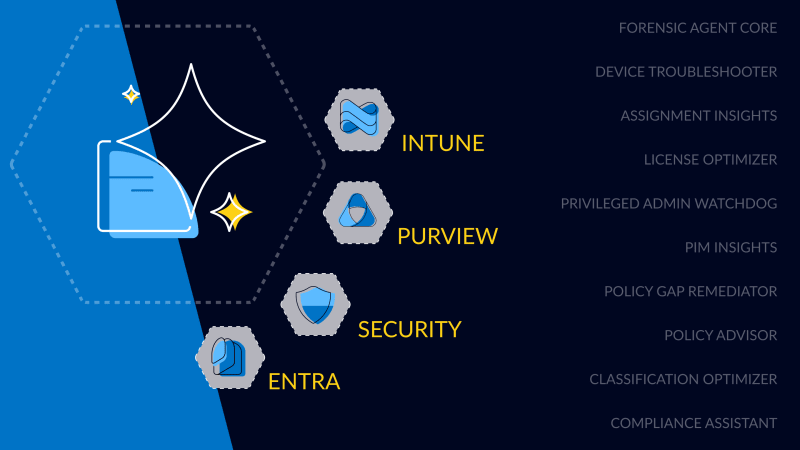
glueckkanjaはMicrosoft Security Store Previewの最初のパートナーの一社であり、提供開始にあたりSecurity、Entra、Intune、Purview向けにMicrosoftネイティブなSecurity Copilot Agentsを10種類そろえました。これらのAgentはお客様と密に協力しながら開発され、当初からセキュリティの現場で実際に起きている課題に合わせて作られています。シームレスに統合され、エンタープライズでの利用に耐え、セキュリティ運用をより簡単に、より速くするために作られたものです。

Global Secure Access Unlocked
本稿では、Microsoft Global Secure Accessが当社のManaged Red Tenantでセキュリティと制御をどう高めるのかを取り上げます。Entra Internet AccessとPrivate Accessを使えば、管理者セッションを保護し、ゼロトラストを徹底し、クラウドとオンプレミスのリソースへのアクセスを整理できます。実際のユースケースとアーキテクチャの解説を通じて、M365環境を効果的に守る方法を示します。
2025年にエージェント対応であるために堅牢なインフラが必要な理由
Microsoft 365 Copilot Agentsが本当の価値を生む前に、土台が固まっている必要があります。整理されたデータ、適切なアクセス権、そして信頼できるインフラです。本稿では、データ品質がAIの成果を左右する理由を説明し、過剰共有やサイロ化といったリスクを取り上げ、M365環境を安全かつコンプライアンスに適合し、スケールするエージェント対応の状態にするための10の実践的なステップを示します。
Microsoft 365 Copilotを安全に導入する: 押さえておくべきこと
2025年も人工知能、とりわけMicrosoft 365 Copilotは中心的なテーマであり続けます。多くの企業がこの技術のパイロット導入や本格導入を控えています。自社もそのひとつという場合に備えて、事前に確認または実施しておくべき重要な前提を整理しました。とりわけ重要なのは、安全な導入を確実にするために、セキュリティとデータ保護の観点をしっかり検討することです。本記事では、Microsoft Copilotを最大限に活用するために何が要点になるのかをご説明します。