

Le browser extension come punto cieco in azienda
Le browser extension fanno ormai parte del normale posto di lavoro digitale. Traduttori, password manager, VPN, adblocker, strumenti di produttività e ormai soprattutto assistenti AI girano direttamente nel browser. Milioni di persone usano queste extension ogni giorno. Eppure pochissimi utenti sanno quali autorizzazioni concedono davvero a un'extension e cosa queste autorizzazioni rendono possibile nel caso peggiore.
Eppure le browser extension non sono piccoli aiutanti innocui. A seconda delle autorizzazioni possono accedere ai contenuti delle pagine web, eseguire script, leggere i dati dagli appunti o accedere ai cookie del browser. In combinazione con un accesso esteso alle pagine web, tutto questo può tradursi in un accesso considerevole all'ambiente di lavoro digitale di un utente. Ed è proprio questo a rendere le browser extension interessanti per gli attaccanti.
Un piccolo add-on con grandi autorizzazioni
Non tutte le permission sono pericolose. Decisivo è ciò che un'extension può farci. clipboardRead, ad esempio, può avere senso per una legittima extension di produttività o di gestione delle password. La stessa autorizzazione può però anche essere abusata per leggere i contenuti degli appunti. Password copiate, API key o altre informazioni sensibili possono così finire potenzialmente nelle mani di un attaccante.
scripting permette a un'extension di inserire script nelle pagine web. Per molte applicazioni legittime è necessario, ad esempio per modificare pagine web o automatizzare funzioni. In combinazione con host permission estese, però, un'extension può ottenere un'influenza considerevole su contenuti e funzioni delle pagine visitate. Ancora più critico diventa l'accesso ai cookie: un'extension con le autorizzazioni corrispondenti può, a determinate condizioni, accedere ai dati di sessione. Se questi dati vengono rubati, a seconda dell'applicazione e dei meccanismi di protezione possono contribuire al takeover di una sessione esistente.
La permission in sé non rende quindi un'extension malevola. Ma definisce quali possibilità ha in assoluto un'extension compromessa o abusata.
Quando la fiducia diventa un vettore di attacco
I casi recenti mostrano che le aziende non devono proteggersi solo dal malware classico.
Malevola fin dall'inizio: StegoAd
Un esempio particolarmente significativo è la campagna StegoAd analizzata da Microsoft nel 2026. Microsoft ha rimosso dall'Add-ons Store 119 extension malevole per Edge, che complessivamente avevano raggiunto circa 2,6 milioni di download. Si camuffavano tra l'altro da adblocker, VPN, traduttori o altri strumenti utili.
Dal punto di vista tecnico era particolarmente interessante il modo in cui il codice malevolo veniva nascosto. Le extension nascondevano payload JavaScript, tra l'altro, in file di immagini e di font. Dopo l'installazione restavano inizialmente inattive per diversi giorni, e solo in seguito veniva attivata la vera funzione malevola. In alcuni casi l'attivazione dipendeva inoltre dal rilevamento di determinati indicatori di analisi. Gli obiettivi erano di conseguenza ampi: credential theft, furto di cookie, funzionalità di backdoor e altre attività abusive.
Per le aziende questo caso resta comunque relativamente semplice da inquadrare: l'extension stessa era il vettore di attacco. Una allowlist rigorosa, che ammette solo extension approvate, può ridurre nettamente proprio questo rischio.
Compromessa solo in seguito: ShadyPanda
Ancora più difficile è il caso in cui un'extension non nasce come malware. Lo mostra la campagna ShadyPanda, pubblicata da Koi Security nel dicembre 2025. Nell'arco di circa sette anni sono state costruite browser extension inizialmente funzionali e poco appariscenti. Nel corso degli anni hanno raggiunto circa 4,3 milioni di installazioni. In seguito, singole extension sono state dotate di funzionalità spyware tramite aggiornamenti. L'attaccante ha potuto così contare sulla fiducia già accumulata e sul normale meccanismo di update dei browser.
Ed è proprio qui il problema: un'extension può essere pulita al momento dell'approvazione e diventare comunque un rischio in seguito. Una allowlist risponde quindi, in prima battuta, solo alla domanda su quale extension possa essere installata. Non risponde automaticamente alla domanda se la stessa extension, sei mesi dopo, abbia ancora la stessa funzionalità. Anche numeri di installazione elevati, buone recensioni o una verifica passata non sono perciò una prova di sicurezza permanente per la versione attualmente in uso.
Un'extension non deve sembrare malware
Questo diventa particolarmente rilevante in ambito aziendale, perché le extension possono accedere esattamente ai dati con cui i collaboratori lavorano ogni giorno. Un esempio è Urban VPN Proxy: Koi Security ha riferito a fine 2025 che l'extension era usata da milioni di utenti e poteva raccogliere i contenuti delle conversazioni con servizi AI come ChatGPT, Claude e Gemini e trasmetterli a terzi.
Il caso mostra un principio importante: un'extension non deve sembrare malware classico per arrivare a informazioni altamente sensibili. Se un collaboratore conduce nel browser una conversazione AI con informazioni riservate e un'extension installata ha accesso al contenuto della pagina corrispondente, quell'informazione si trova potenzialmente alla portata tecnica dell'extension. Proprio in ambito aziendale questo è rilevante: le browser extension oggi si trovano esattamente dove i collaboratori lavorano con le informazioni più sensibili: Microsoft 365, sistemi CRM, applicazioni web interne, piattaforme cloud e assistenti AI.
Quando un'extension legittima diventa il braccio dell'attaccante
Un passo oltre va il cosiddetto problema del confused deputy. In questo caso la componente privilegiata non è di per sé malevola. Dispone però di diritti che l'attaccante non possiede e può essere indotta a usarli in un contesto estraneo.
Un esempio recente dalla ricerca di security riguarda Claude for Chrome. I ricercatori di sicurezza hanno analizzato come le funzioni privilegiate di un assistente AI nel browser possano essere influenzate da contenuti o da altre extension. Sono stati dimostrati tra l'altro scenari in cui un attaccante poteva portare l'assistente a compiere azioni nel contesto dell'utente. È importante inquadrarlo correttamente: non si tratta di un caso di extension Claude malevola. L'esempio mostra piuttosto quali nuovi rischi nascono quando un'extension legittima e privilegiata interagisce autonomamente con le pagine web. Per le aziende significa che anche un'extension affidabile dal punto di vista funzionale e reputazionale può rappresentare una superficie di attacco rilevante.
Cosa possono fare le aziende
Gestire le extension in modo centralizzato e ammettere solo quelle approvate è la base giusta. Per campagne come StegoAd, una allowlist rigorosa può già impedire che extension sconosciute o non approvate arrivino sui dispositivi aziendali. Per ShadyPanda, però, da sola non basta: al momento della sua approvazione originaria l'extension era irreprensibile. E in casi come Urban VPN o le extension AI abusabili, anche una semplice lista di malware aiuta solo in parte, perché il software non deve essere classificato come malevolo per rappresentare un rischio rilevante. Le aziende hanno quindi bisogno di governance all'ingresso e di controllo continuo durante l'esercizio.
Cosa dovrebbero fare le aziende adesso
- Costruire un inventario delle browser extension Senza un inventario non esiste alcuna affermazione solida su quali extension vengano effettivamente utilizzate. Oltre a nome e versione andrebbero rilevati in particolare sviluppatore, browser e autorizzazioni richieste. Microsoft Defender Vulnerability Management offre con il Browser Extensions Assessment un inventario di questo tipo per Edge, Chrome e Firefox sui dispositivi Windows.
- Standardizzare su un browser aziendale gestito centralmente Un browser unico riduce il numero delle diverse superfici di governance e crea un punto centrale per applicare le policy. Diventa così anche molto più facile vedere quali extension vengono usate in azienda e quali di queste servono davvero. Come può funzionare con Microsoft Edge lo abbiamo descritto in un articolo dedicato.
- Stabilire una allowlist con un processo di approvazione funzionante Le extension dovrebbero essere bloccate di default e approvate solo in modo mirato. La allowlist tecnica è però solo una metà: i collaboratori hanno anche bisogno di un processo semplice e trasparente per richiedere le extension di cui hanno bisogno. Una allowlist senza un processo di approvazione funzionante diventa altrimenti rapidamente un ostacolo che gli utenti cercano di aggirare.
- Proteggere ulteriormente le extension approvate
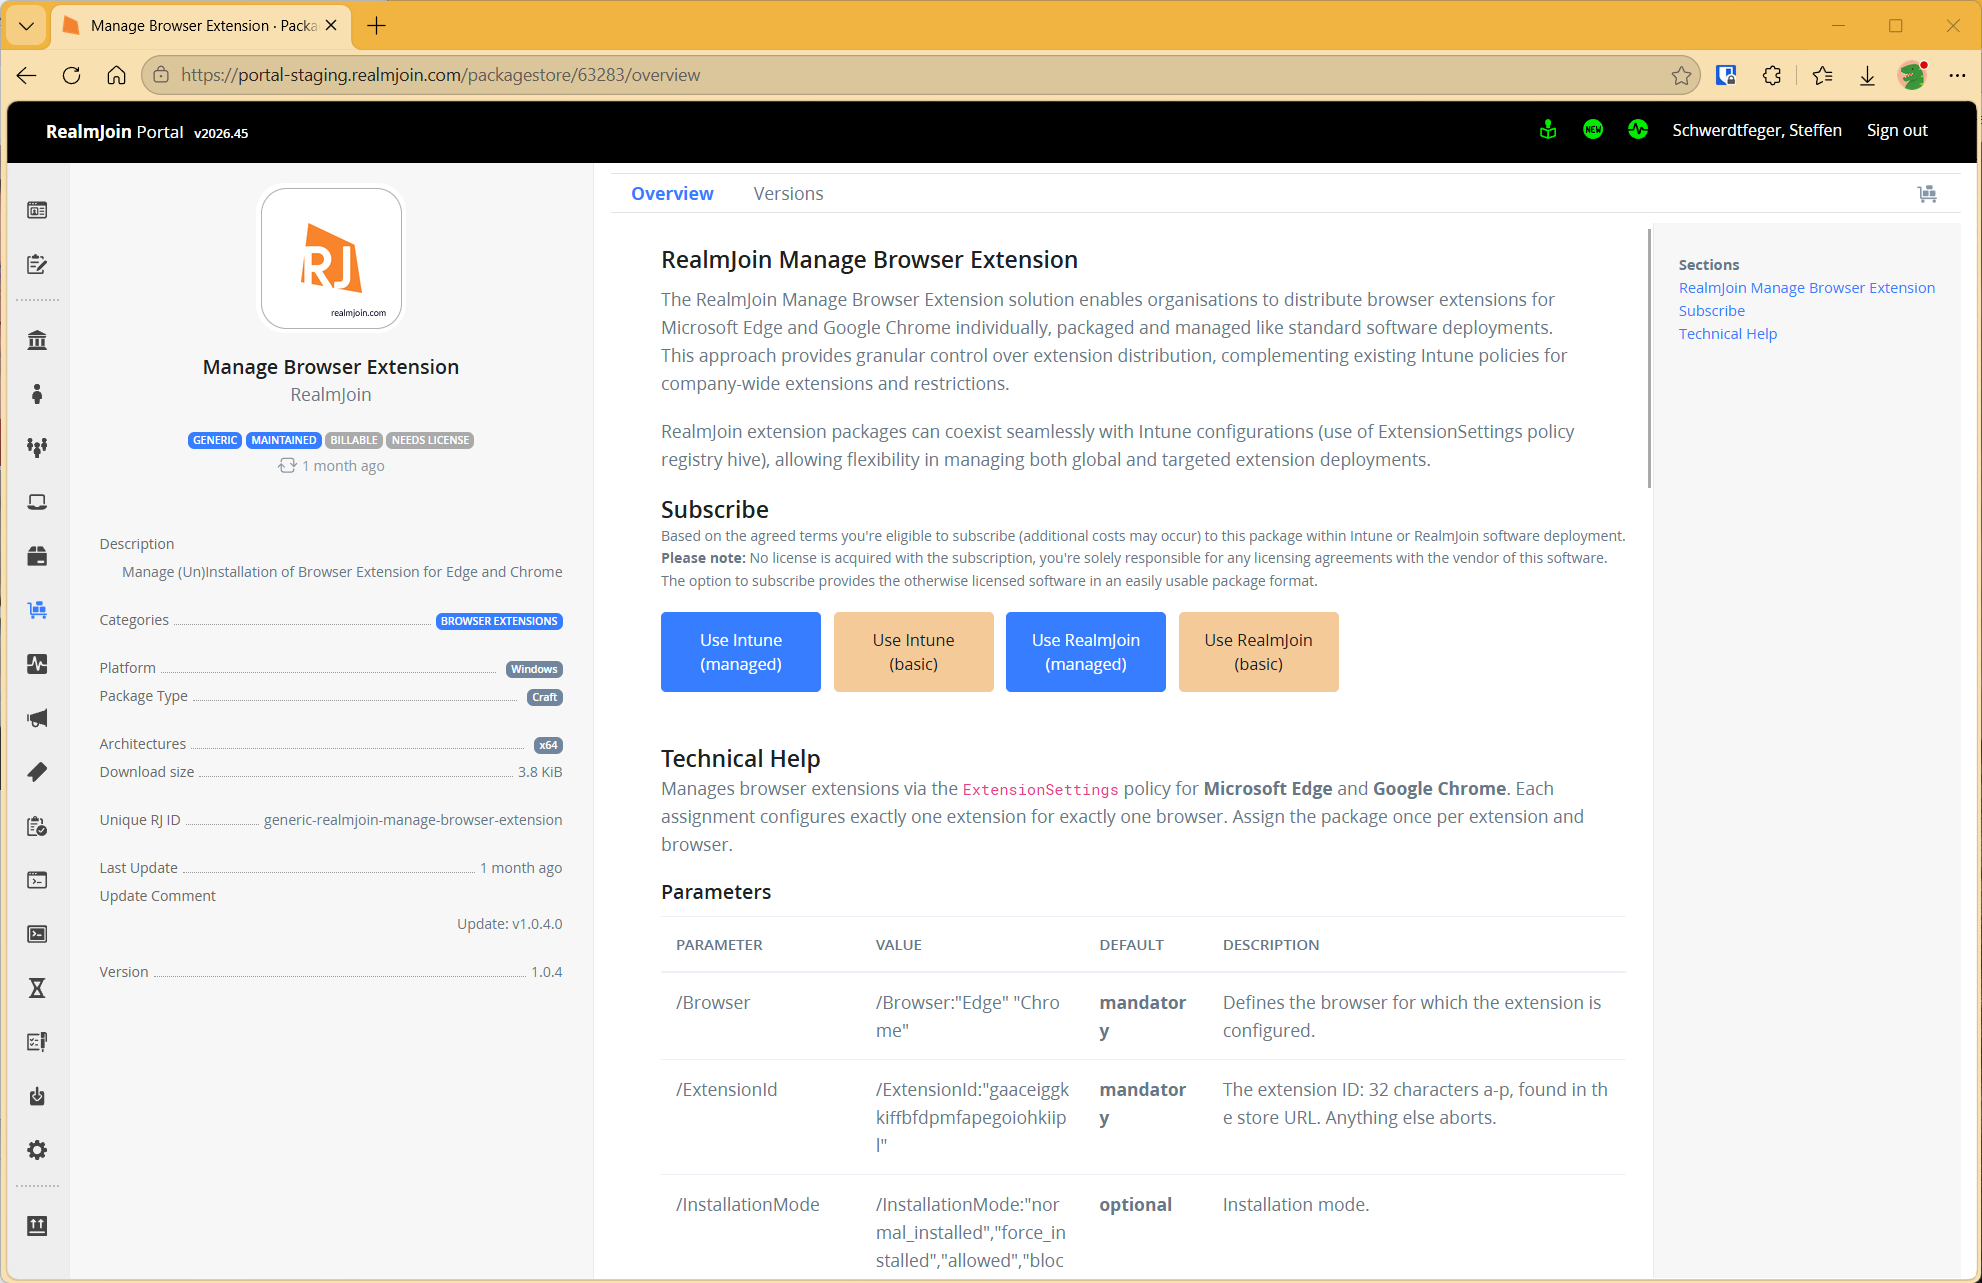
Anche le extension approvate andrebbero verificate regolarmente, perché la loro affidabilità può cambiare nel tempo. Il pacchetto RealmJoin „Manage Browser Extension" consente di gestire singole estensioni per Microsoft Edge e Google Chrome in modo mirato e centralizzato sui dispositivi Windows, come classici pacchetti software. Il pacchetto può essere usato in parallelo alle policy Intune esistenti e si presta quindi al rollout mirato di singole extension a gruppi di utenti definiti. In aggiunta si possono controllare in modo granulare versione minima, comportamento nella toolbar, URL consentiti o bloccati e autorizzazioni. Con
BlockedHostssi può ad esempio impedire che estensioni del browser come gli ad blocker accedano a pagine aziendali sensibili o a portali di login. Un'extension può così essere utilizzata senza concederle un accesso superfluo a contenuti web particolarmente critici. Le estensioni del browser possono quindi essere distribuite in modo controllato e protetto.
Come lo affrontiamo nel CSOC
Per i nostri clienti CSOC, sulla base di queste evidenze abbiamo sviluppato due detection che coprono aspetti diversi del rischio.
La prima detection verifica le browser extension installate rispetto a un database di threat intelligence aggiornato. Questo contiene extension ID già noti come malevoli o identificati in passato come malicious. La detection cerca i riscontri corrispondenti nell'ambiente del cliente. Se viene trovata un'extension malevola nota, scatta un alert e il caso viene valutato secondo il processo consolidato.
La seconda detection va un passo oltre e cerca ciò che non compare ancora in nessuna lista. Invece di valutare le singole autorizzazioni isolatamente come buone o cattive, combiniamo più segnali. Tra questi figurano, tra l'altro, il potenziale di abuso delle autorizzazioni richieste, combinazioni sospette di permission, pattern di campagne note come credential theft, esfiltrazione di dati o manipolazione del traffico, la rarità di un'extension all'interno della flotta di dispositivi e pattern nei nomi che imitano brand noti o assistenti AI. Da questi segnali nasce un risk score. Se supera una soglia definita, il caso viene valutato da un analista. I pesi e le soglie esatti li teniamo deliberatamente riservati.
Non si tratta espressamente di generare un alert per ogni plugin insolito. La detection è concepita in modo che la maggior parte dei riscontri venga valutata automaticamente e solo i casi con segnali combinati sufficientemente forti vengano scalati alla verifica di un analista. Il numero di review manuali resta così contenuto e la detection rimane utilizzabile nell'operatività quotidiana del CSOC.
Con questo approccio, nell'ambito del nostro servizio CSOC abbiamo identificato browser extension malevole presso diversi clienti. I clienti interessati sono stati poi informati secondo il processo consolidato.
Conclusione
Le browser extension non sono più da tempo software di nicchia. Fanno parte del normale posto di lavoro digitale e girano esattamente dove oggi avviene gran parte della comunicazione aziendale e dell'elaborazione dei dati. Allo stesso tempo dispongono in parte di autorizzazioni estese e vengono modificate attraverso un canale di update automatico.
Per le aziende significa che un'approvazione una tantum non basta. Decisivo è sapere in ogni momento quali extension sono in uso, quali diritti possiedono e se il loro comportamento o la loro versione cambiano. Le browser extension non devono essere vietate. Ma non dovrebbero nemmeno continuare a essere trattate come piccoli add-on innocui. Sono software privilegiato nel cuore del posto di lavoro moderno. Ed è esattamente così che andrebbero protette.
Articoli simili
Autopilot Device Preparation diventa lo standard, Hybrid Join rimane indietro
Da settembre Microsoft raccomanda Autopilot Device Preparation come standard per i deployment Windows user-driven. Il nuovo metodo è effettivamente più ...
Le browser extension come punto cieco in azienda
Le browser extension fanno ormai parte del normale posto di lavoro digitale. Traduttori, password manager, VPN, adblocker, strumenti di produttività ...
Chi ha creato questi agent?
E7 unisce E5, Copilot, la Entra Suite e Agent 365. Ma una licenza non riordina un tenant. Chi risponde di ...
Let´s Gossip the Cloud. Il nostro podcast su Azure.
Miti del cloud, costi di Azure, Infrastructure as Code, DevOps e dati: nel nostro podcast The Cloud Gossip, Sarah e ...
La fine dell'MFA via SMS
Perché le aziende dovrebbero passare ora a metodi di autenticazione resistenti al phishing e possibilmente senza password.
ClickFix. Quando l'utente è l'exploit, e come lo fermi
ClickFix trasforma gli utenti nel proprio attaccante: un CAPTCHA falso, un copia-incolla, e il codice malevolo gira in memoria senza ...
Admin e quotidianità sullo stesso computer? Game Over.
Perché per i CIO un solo tenant non basta, e il secondo viene raramente messo in conto. Il Managed Red ...
Quattro volte Leader. glueckkanja nello studio ISG Germania 2026
Lo studio ISG Provider Lens® 2026 posiziona glueckkanja in Germania come Leader in quattro quadranti: Microsoft Productivity and Business Process ...
Da Rising Star a Leader. glueckkanja nello studio ISG Svizzera 2026
Lo studio ISG Provider Lens® 2026 posiziona glueckkanja in Svizzera come Leader nel quadrante Microsoft AI and Cloud Ecosystem, negli ...
Outbreak. Cosa rivela il caso OpenAI/Hugging Face e cosa no
Un AI agent evade dal suo ambiente di test, trova uno zero-day e hackera un'altra azienda. Sembra una sceneggiatura, ma ...
Leader e Rising Star. glueckkanja nello studio ISG Cybersecurity 2026
Lo studio ISG Provider Lens® Cybersecurity 2026 premia glueckkanja come Leader nel quadrante Next-Gen SOC/MDR Services (midmarket). Nel mercato complessivo ...
The Holy Trinity: cosa serve davvero all'AI per lavorare
Un'azienda manifatturiera vuole sapere quali dei suoi 14.000 SKU sono effettivamente profittevoli. La risposta si trova in tre sistemi che ...
Contratto firmato: ecco come funziona il tuo onboarding da noi
Il contratto è firmato, il primo grande passo è fatto. Ma come si prosegue? Ti portiamo dietro le quinte del ...
Microsoft Frontier Partner: ne facciamo parte
Da poco nel Microsoft AI Cloud Partner Program esiste un nuovo riconoscimento di vertice, il Frontier Partner Badge. Microsoft lo ...
160 chilometri per una buona causa
Undici colleghe e colleghi, 16 giri, 160 chilometri, un temporale e un posto sul podio: glueckkanja ha partecipato alle Frankfurter ...