

Global Secure Access Unlocked
Questo blog esamina come Microsoft Global Secure Access rafforza sicurezza e controllo all'interno del nostro Managed Red Tenant. Con Entra Internet Access e Private Access puoi proteggere le sessioni amministrative, applicare Zero Trust e semplificare l'accesso a risorse cloud e on-premises. Casi d'uso concreti e dettagli architetturali mostrano come proteggere efficacemente gli ambienti M365.

Cos'è un Managed Red Tenant?
Il Managed Red Tenant combina la nostra ampia esperienza nei managed services con blueprint consolidati negli ambiti workplace, Azure e security.
Il risultato è un ambiente isolato, interamente cloud-based e gestito as-code, che protegge in modo efficace utenti ed endpoint amministrativi, anche in ambienti target con più tenant di Microsoft Entra e domini Active Directory.
La nostra soluzione si basa sulle funzionalità native di identity e security in cloud di Microsoft e segue rigorosamente i principi Zero Trust.
Global Secure Access come Security Service Edge
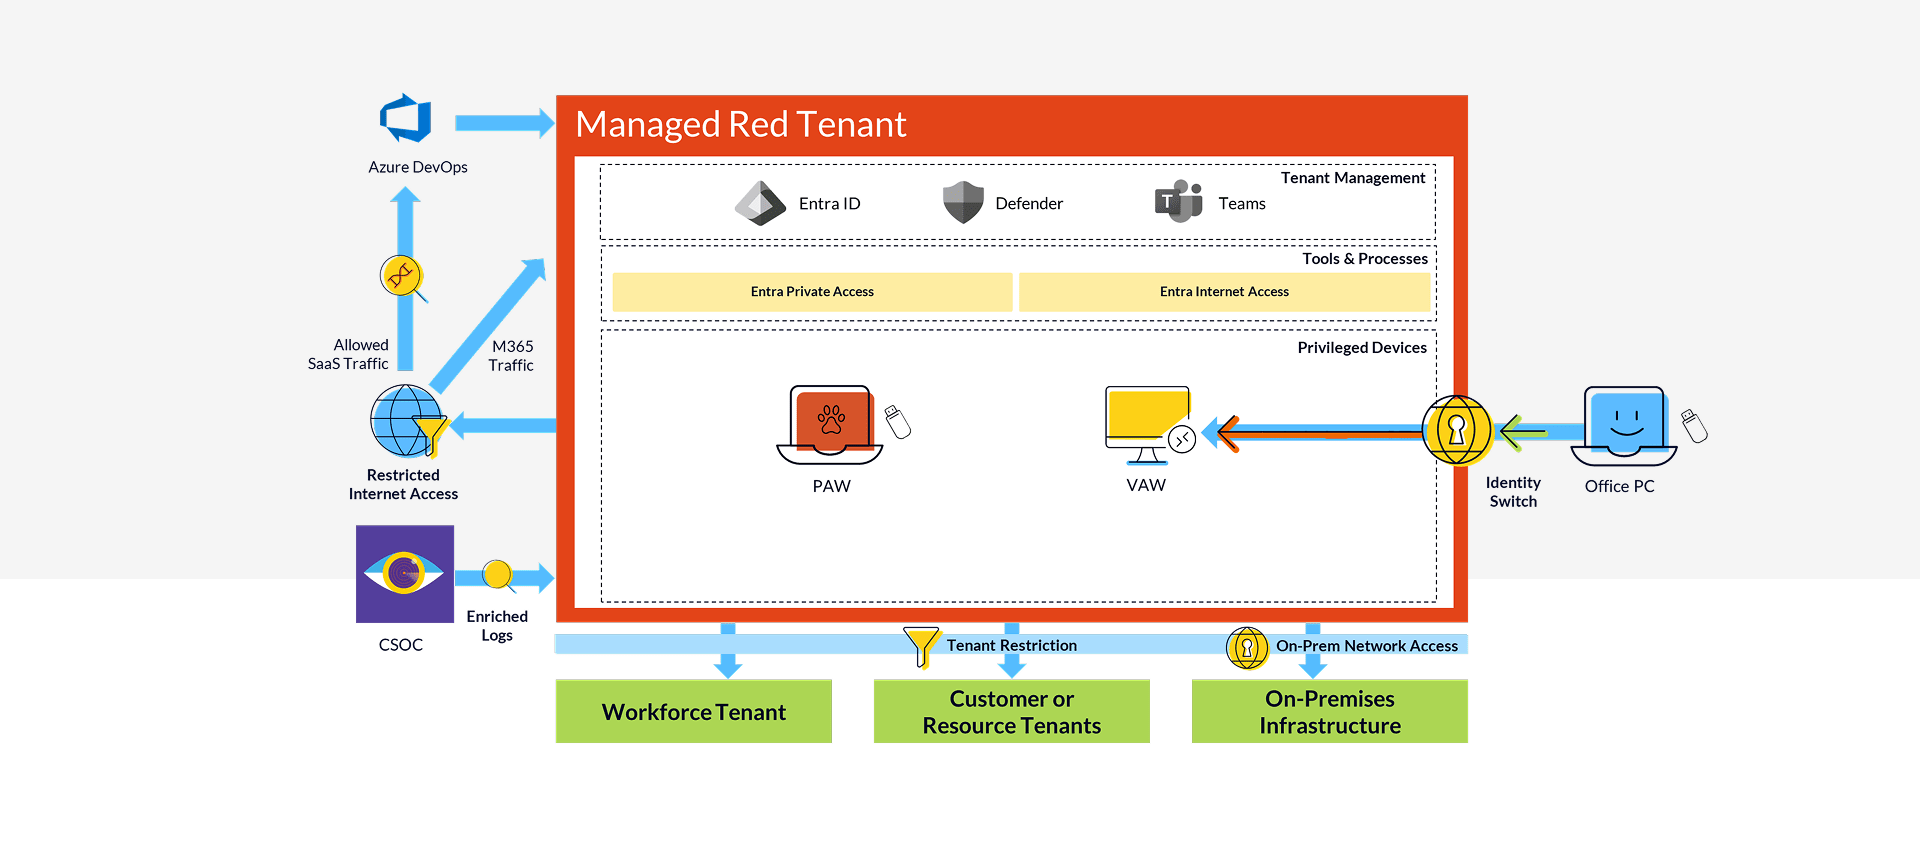
Abbiamo integrato le ultime novità di Global Secure Access in vari componenti del Managed Red Tenant per aumentare la sicurezza nell'accesso alle Virtual Access Workstation (VAW) e per proteggere e limitare l'accesso privilegiato in uscita.
Microsoft Entra Internet Access
funziona come Secure Web Gateway (SWG) identity-centric ed è stato implementato per bloccare l'accesso a Internet pubblico e limitare la connettività alle sole interfacce privilegiate e agli ambienti tenant aziendali autorizzati. Funzionalità aggiuntive come Universal Conditional Access Evaluation (CAE) permettono di bloccare gli accessi in tempo quasi reale.
Microsoft Entra Private Access
funziona come soluzione Zero Trust Network Access (ZTNA) identity-centric ed è il cuore del nostro approccio per fornire accesso privato e sicuro alle VAW. La sua integrazione nella nostra soluzione aggiunge un ulteriore livello di protezione per le sessioni privilegiate su endpoint AVD, applicando Conditional Access al client che accede prima di stabilire la connessione con la VAW. Proteggere l'accesso e applicare il principio Zero Trust nella gestione di risorse private o on-premises è un altro caso d'uso in cui sfruttiamo Private Access.
Casi d'uso per Global Secure Access nel Managed Red Tenant
Global Secure Access è uno dei componenti fondamentali nel design del nostro Managed Red Tenant, e siamo entusiasti di poter portare security e usabilità a un nuovo livello. Il valore aggiunto emerge in modo chiaro quando si osservano i singoli casi d'uso, che presenteremo in questo blog.
Accesso alle Virtual Access Workstation
Alcune organizzazioni scelgono di non dotare tutti gli amministratori di Privileged Admin Workstation (PAW) fisiche. Per questi amministratori a privilegio ridotto offriamo quelle che chiamiamo Virtual Access Workstation (VAW).
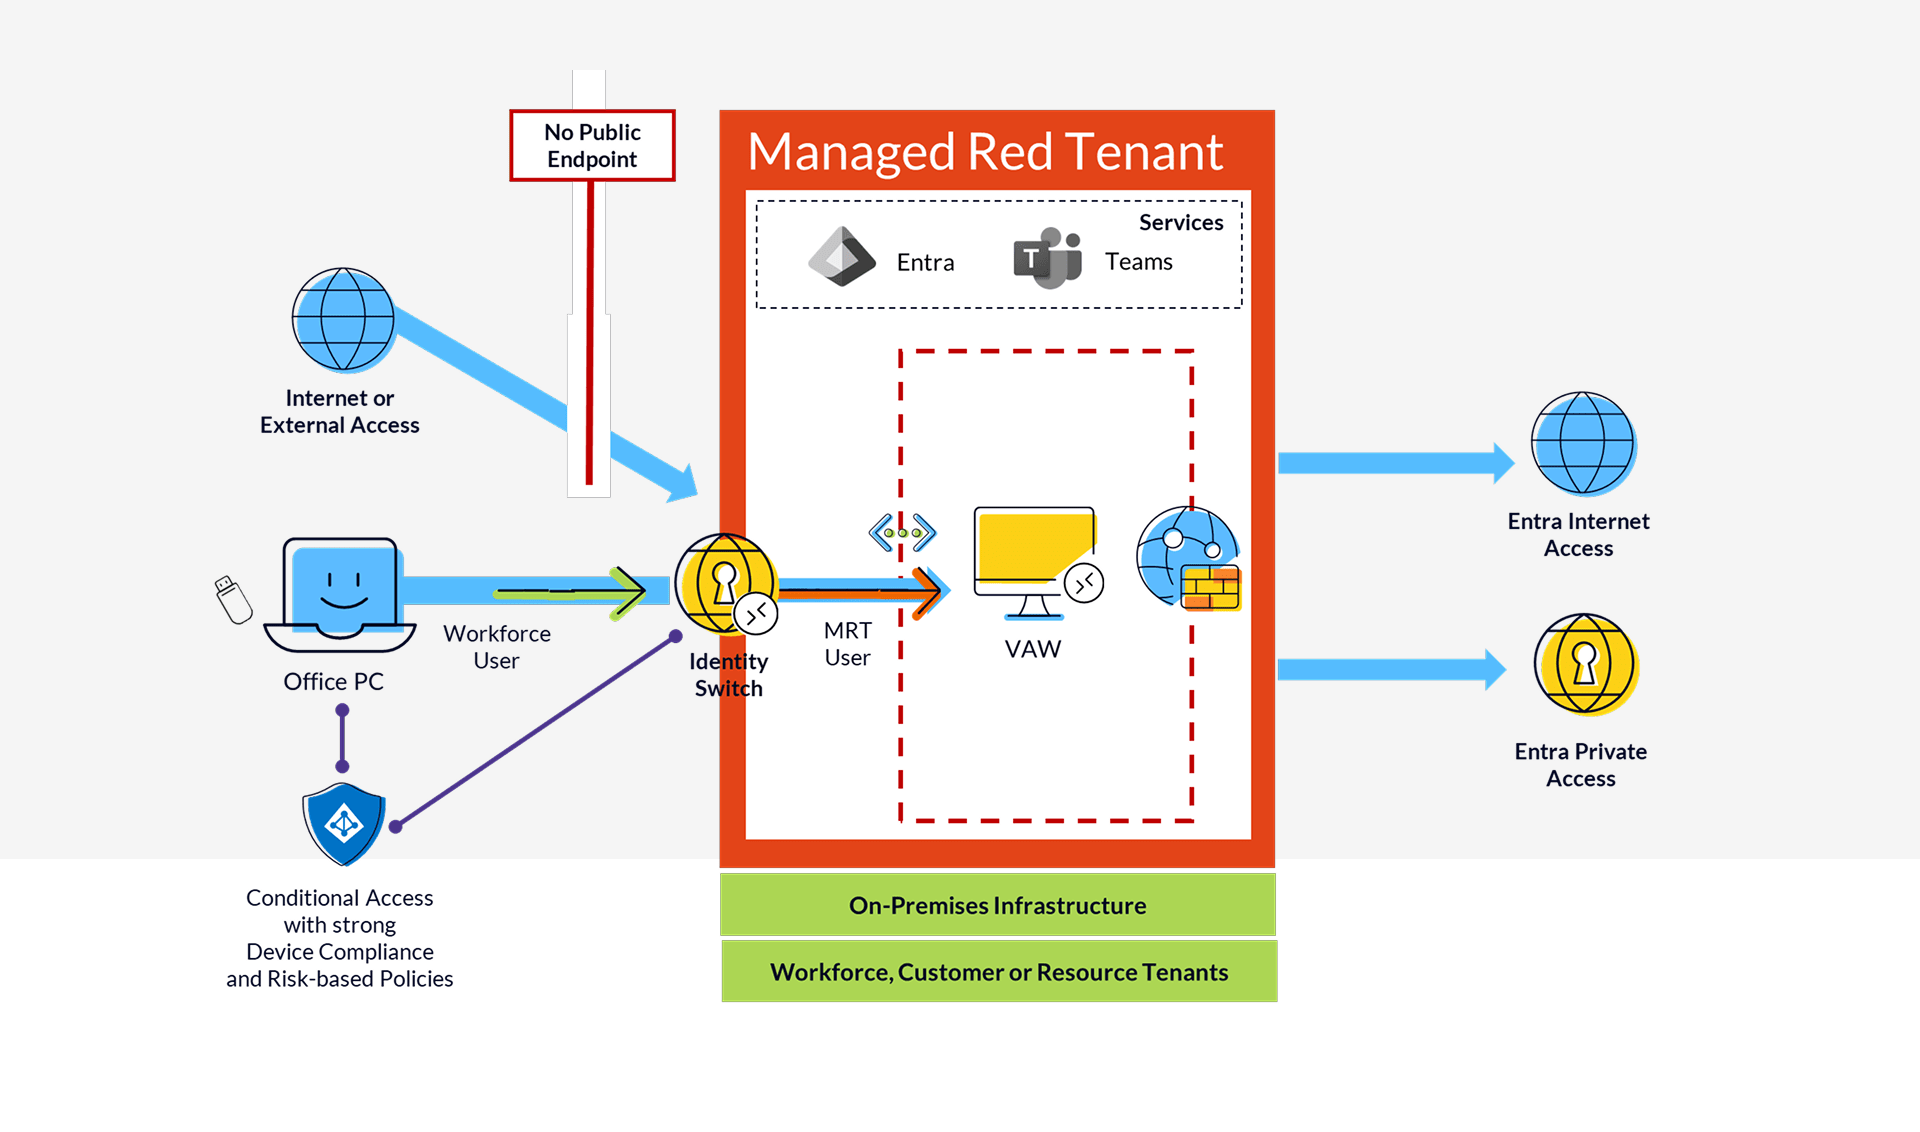
L'aspetto più critico qui è l'accesso sicuro alle VAW, e riteniamo essenziale stabilire un livello di sicurezza elevato, dove Entra Private Access gioca un ruolo chiave.
Gli amministratori si connettono alle VAW dai loro dispositivi enterprise e accedono usando l'account del Managed Red Tenant. A causa di questo cambio di identità, l'utente che accede proviene da un tenant diverso rispetto al dispositivo originale e non può presentare uno stato di compliance del dispositivo.
Per questo motivo usiamo Global Secure Access per la pre-autenticazione tramite l'utente originale del dispositivo. Dato che le nostre VAW non espongono endpoint pubblici e sono raggiungibili solo tramite Entra Private Access, possiamo proteggere l'accesso di rete a un livello molto elevato. Conditional Access nell'ambiente workforce impone un'autenticazione forte di utente e dispositivo, inclusi compliance del dispositivo e controlli basati sul rischio.
Secure Web Filtering
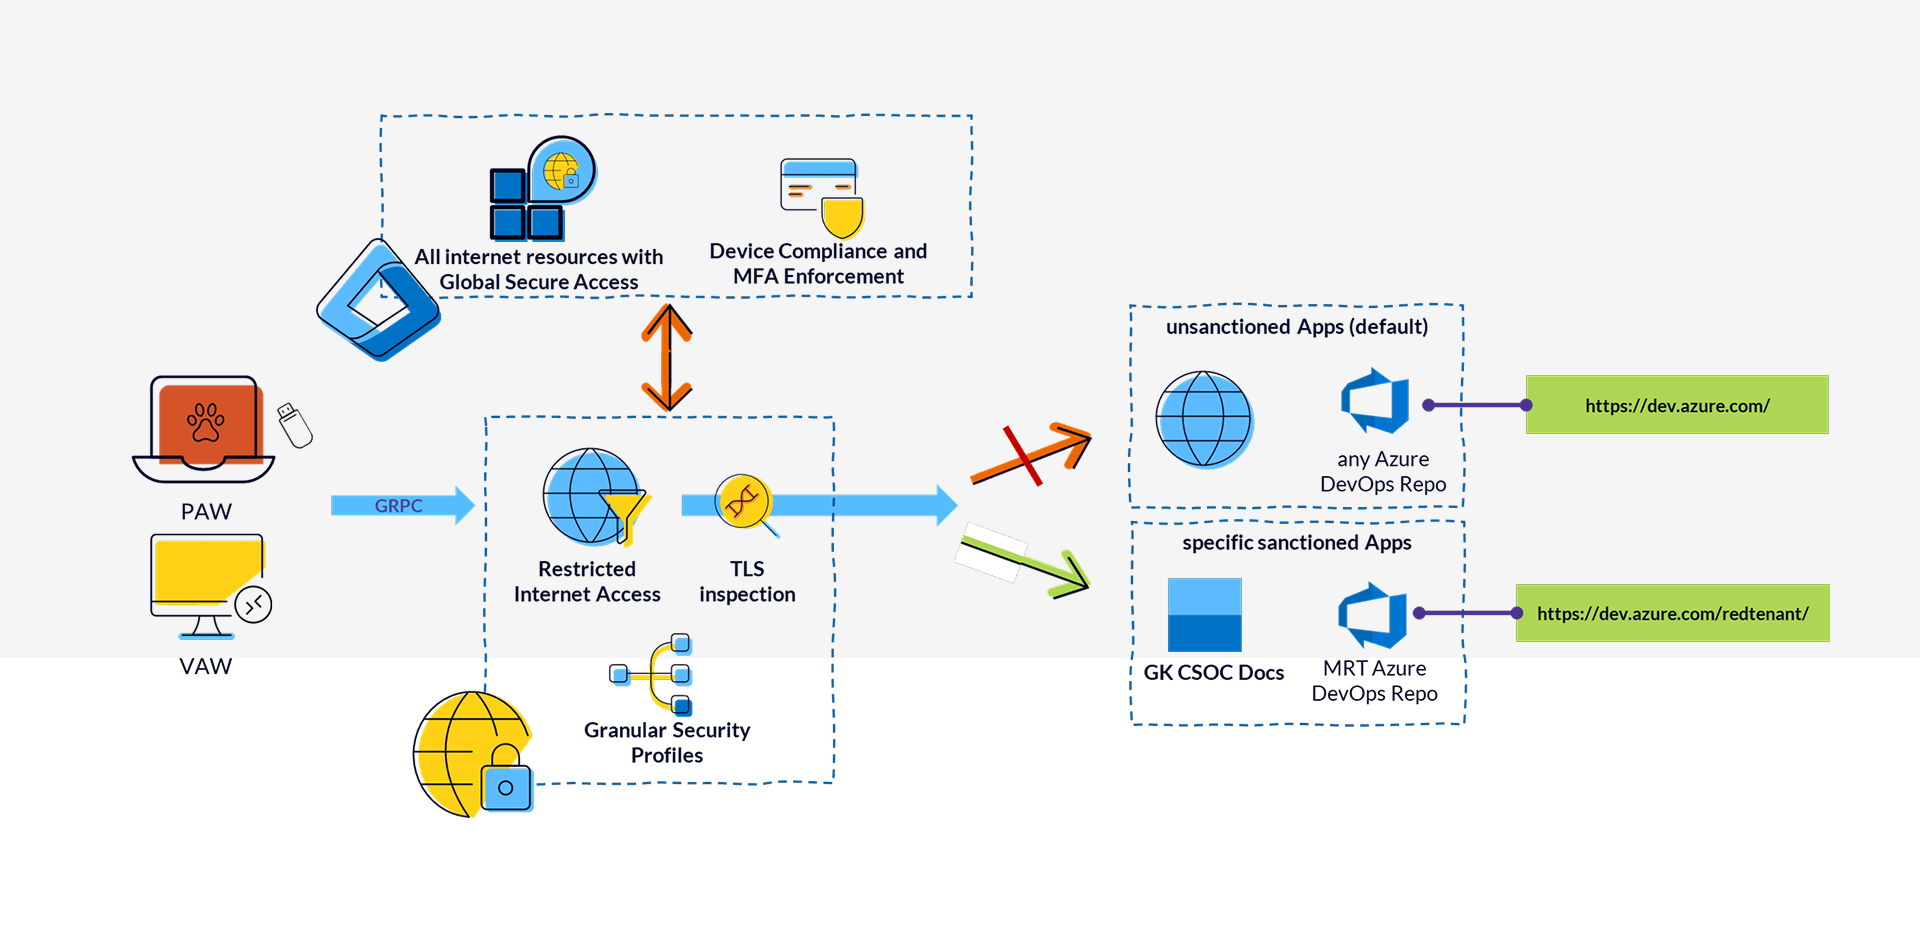
Una caratteristica fondamentale dei dispositivi amministrativi è l'accesso strettamente limitato alle applicazioni, pensato per ridurre al minimo la superficie di attacco. Se in passato erano diffuse soluzioni locali come file proxy.pac o proxy centralizzati condivisi (non esclusivi per T0), per i dispositivi all'interno del Managed Red Tenant abbiamo scelto Entra Internet Access.
- L'accesso a Internet è consentito solo da dispositivi compliant e dopo un'autenticazione utente forte
- L'accesso è limitato a URL esplicitamente approvati e, dato che il traffico HTTPS (dove possibile) viene decriptato e ispezionato, è anche fattibile limitare l'accesso a percorsi specifici, per esempio all'interno di Azure DevOps o GitHub
Tenant Restrictions per servizi SaaS e interfacce amministrative
Nei servizi SaaS e nelle interfacce amministrative è comune che gli URL siano identici in tutti i tenant, il che li rende difficili da controllare con i metodi di web filtering descritti sopra.
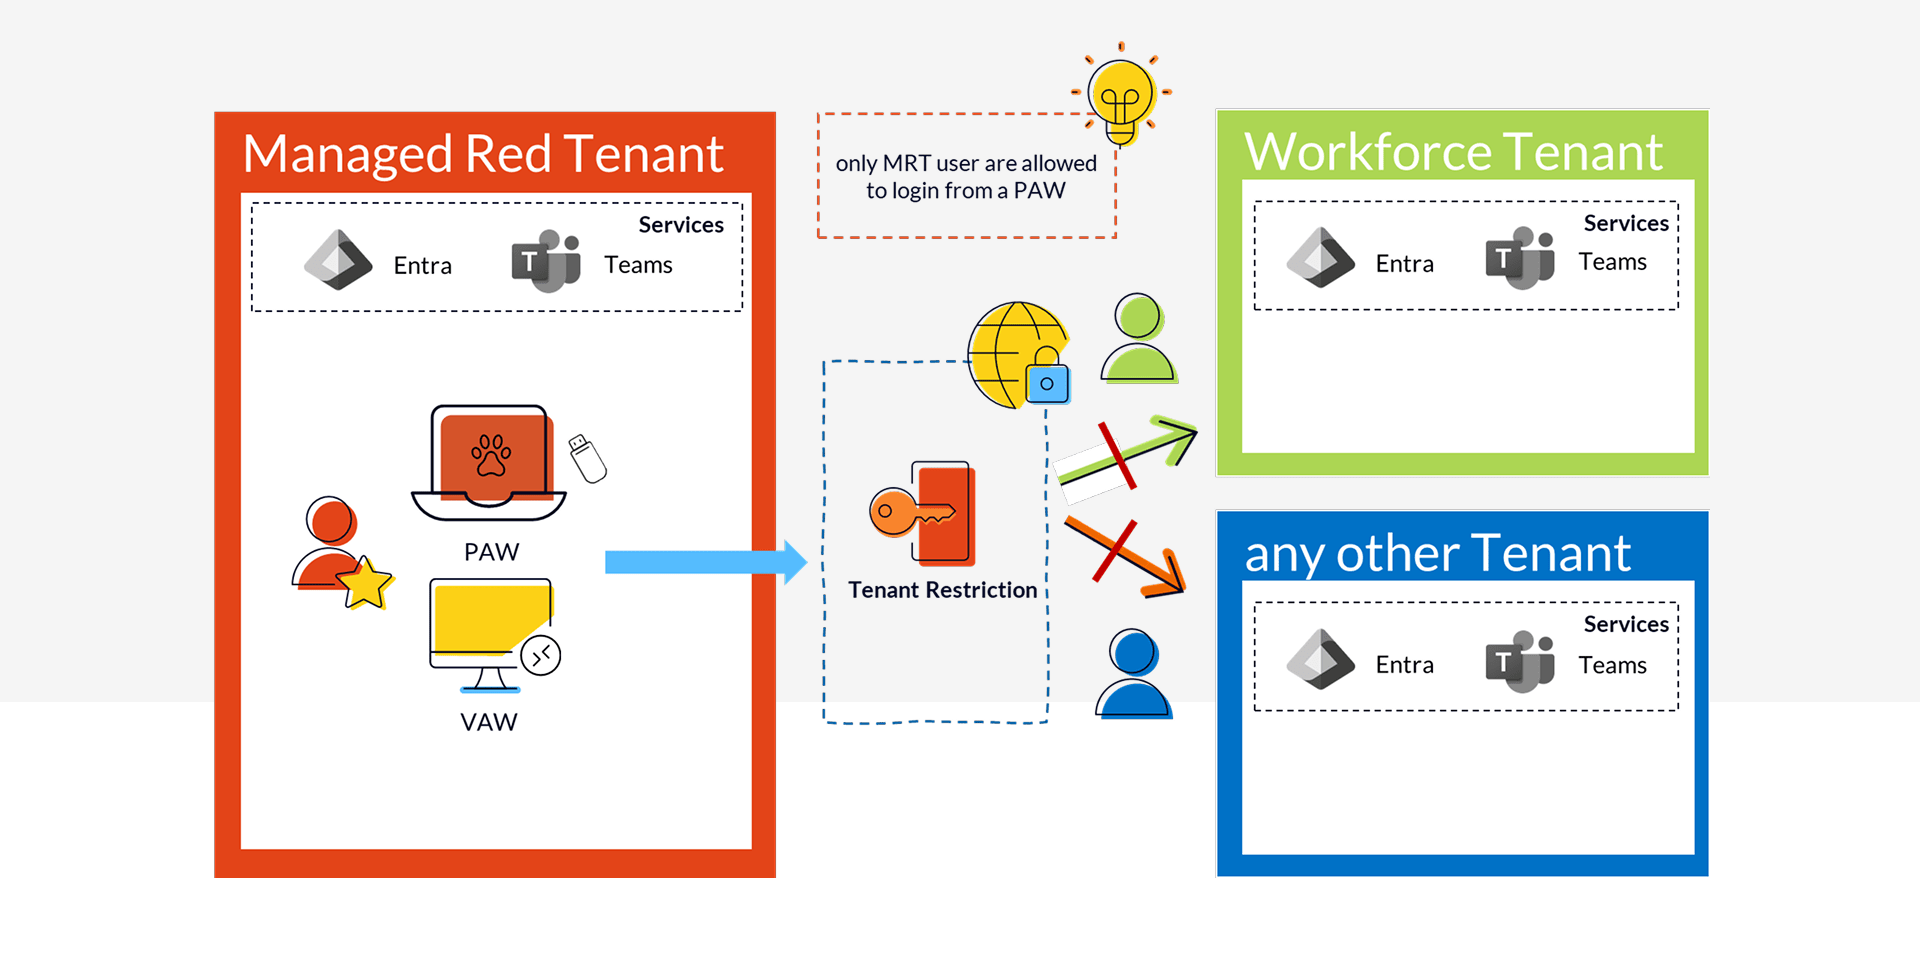
Per garantire che solo gli account del Managed Red Tenant possano accedere ai portali approvati da Microsoft da un dispositivo amministrativo, sfruttiamo la funzionalità Tenant Restriction di Global Secure Access.
Tramite Entra Internet Access, a Entra ID viene segnalato quali tenant sono ammessi per l'accesso. In questo modo garantiamo che tutte le policy del Managed Red Tenant vengano applicate e che l'accesso amministrativo avvenga esclusivamente tramite collaborazione B2B.
Accesso on-premises
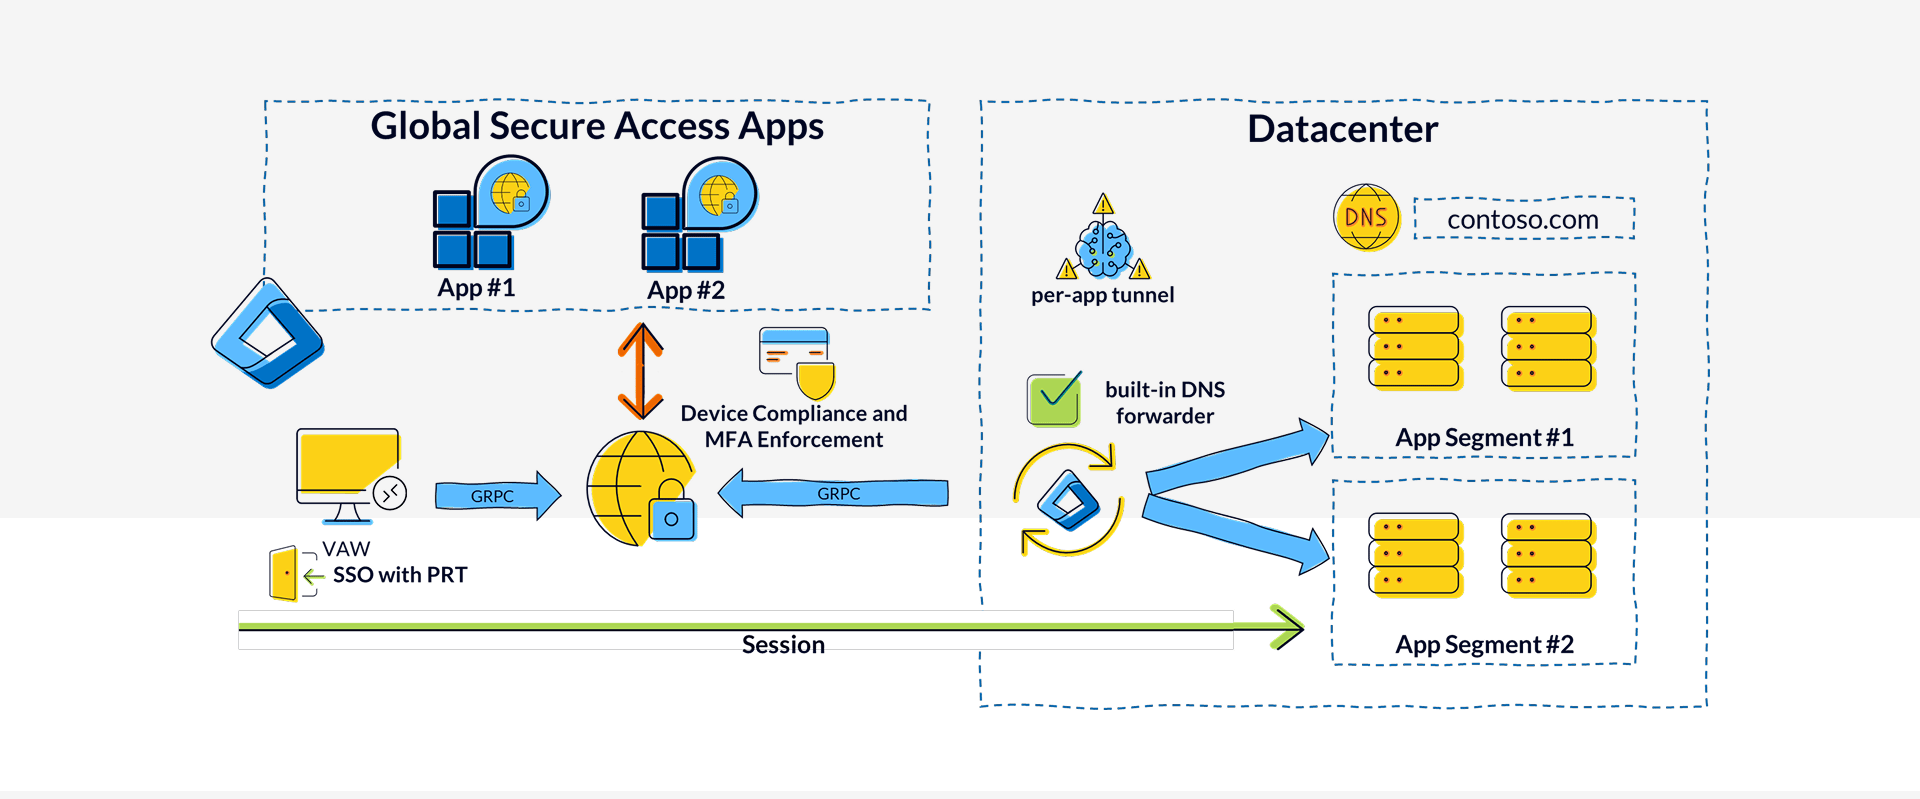
Naturalmente un Managed Red Tenant può essere usato anche per amministrare ambienti on-premises e IaaS, il che richiede un accesso sicuro ai datacenter. Entra Private Access ci fornisce uno Zero Trust Network Access che unisce standard di sicurezza di alto livello a un'architettura flessibile e prestazioni solide.
L'accesso a datacenter e ambienti IaaS dipende da un'autenticazione robusta di utente e dispositivo, inclusi compliance del dispositivo e controlli basati sul rischio.
La gestione dei singoli target come app segment consente un controllo di accesso granulare, automatizzato tramite le funzionalità di Entra Governance. Questo estende funzioni già ampiamente utilizzate nel Managed Red Tenant, come l'amministrazione Just-In-Time e i workflow di approvazione, al livello di rete.
Revoca degli accessi in tempo quasi reale
Zero Trust significa anche essere preparati a contenere rapidamente ed efficacemente le minacce, anche all'interno dell'architettura più sicura, e a isolare i componenti compromessi.
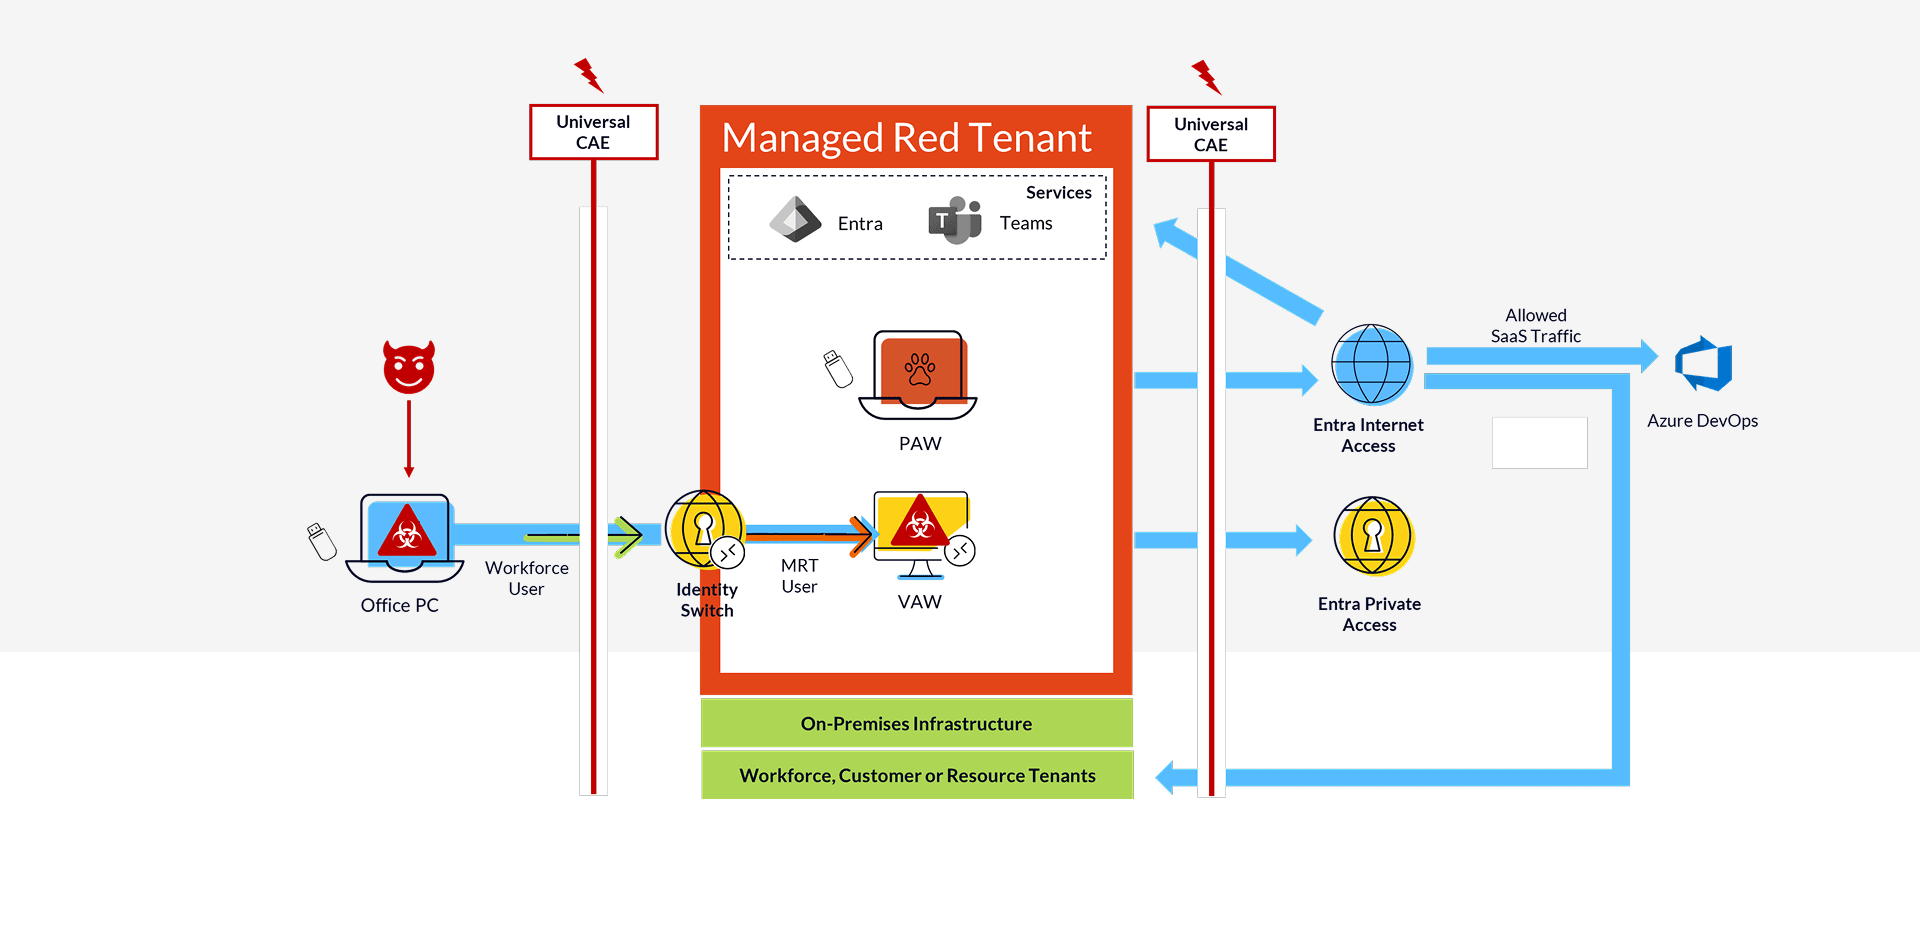
In un ambiente Managed Red Tenant siamo preparati non solo alla compromissione di utenti e dispositivi all'interno del tenant stesso, ma anche allo scenario più probabile in cui un attacco parte dal PC d'ufficio di un amministratore e si propaga poi alla Virtual Admin Workstation.
Grazie alla funzionalità Universal Continuous Access Evaluation (CAE) in Global Secure Access, vengono attivate automaticamente le seguenti azioni:
- L'accesso alla Virtual Admin Workstation tramite Entra Private Access viene interrotto se, per esempio, il livello di rischio utente dell'account nel Workforce Tenant viene impostato su High
- L'accesso alle interfacce amministrative e all'ambiente datacenter viene revocato se, per esempio, le sessioni dell'account nel Managed Red Tenant vengono terminate
Inoltre, l'isolamento completo di tutti i dispositivi e account all'interno del Managed Red Tenant può essere avviato in qualsiasi momento dal servizio CSOC integrato.
Sign-in arricchiti e token insights
Oltre alle numerose funzionalità per il controllo degli accessi, Global Secure Access fa una vera differenza per quanto riguarda il logging. Otteniamo molta più telemetria dal livello di rete e possiamo correlarla con i sign-in log e gli audit log esistenti.
Questo permette al nostro CSOC di identificare quali azioni sono state ancora eseguite dopo che il containment è stato attivato, per esempio nei casi in cui non tutti i token supportavano Continuous Access Evaluation (CAE).
Conclusioni
Questo blog viene pubblicato insieme a un webcast in cui approfondiamo il Managed Red Tenant, Global Secure Access, il processo di integrazione e i casi d'uso rilevanti, con il supporto di demo live.
Se questo blog ha suscitato il tuo interesse, ti invitiamo senz'altro a guardare il webcast. E naturalmente siamo sempre felici di sentirti direttamente.

Global Secure Access Unlocked: implementazione reale nel Managed Red Tenant
Nel Managed Red Tenant applichiamo una separazione rigorosa per l'accesso privilegiato. Le demo live mostrano come proteggiamo i workflow amministrativi con Global Secure Access.
Nella nostra sessione in lingua inglese scoprirai:
- Come PAW e VAW con identity switching creano workstation amministrative sicure
- Come Tenant Restrictions e Cross-Tenant Access Policies consentono solo accessi autorizzati
- Come Per-App Tunnels e Continuous Access Evaluation stanno sostituendo le VPN tradizionali
- Come funziona nella pratica l'amministrazione Just-in-Time con Microsoft PIM
Articoli simili

La fine dell'MFA via SMS
Perché le aziende dovrebbero passare ora a metodi di autenticazione resistenti al phishing e possibilmente senza password.

ClickFix. Quando l'utente è l'exploit, e come lo fermi
ClickFix trasforma gli utenti nel proprio attaccante: un CAPTCHA falso, un copia-incolla, e il codice malevolo gira in memoria senza ...

Admin e quotidianità sullo stesso computer? Game Over.
Perché per i CIO un solo tenant non basta, e il secondo viene raramente messo in conto. Il Managed Red ...

Quattro volte Leader. glueckkanja nello studio ISG Germania 2026
Lo studio ISG Provider Lens® 2026 posiziona glueckkanja in Germania come Leader in quattro quadranti: Microsoft Productivity and Business Process ...

Da Rising Star a Leader. glueckkanja nello studio ISG Svizzera 2026
Lo studio ISG Provider Lens® 2026 posiziona glueckkanja in Svizzera come Leader nel quadrante Microsoft AI and Cloud Ecosystem, negli ...

Outbreak. Cosa rivela il caso OpenAI/Hugging Face e cosa no
Un AI agent evade dal suo ambiente di test, trova uno zero-day e hackera un'altra azienda. Sembra una sceneggiatura, ma ...

Leader e Rising Star. glueckkanja nello studio ISG Cybersecurity 2026
Lo studio ISG Provider Lens® Cybersecurity 2026 premia glueckkanja come Leader nel quadrante Next-Gen SOC/MDR Services (midmarket). Nel mercato complessivo ...

The Holy Trinity: cosa serve davvero all'AI per lavorare
Un'azienda manifatturiera vuole sapere quali dei suoi 14.000 SKU sono effettivamente profittevoli. La risposta si trova in tre sistemi che ...

Contratto firmato: ecco come funziona il tuo onboarding da noi
Il contratto è firmato, il primo grande passo è fatto. Ma come si prosegue? Ti portiamo dietro le quinte del ...

Microsoft Frontier Partner: ne facciamo parte
Da poco nel Microsoft AI Cloud Partner Program esiste un nuovo riconoscimento di vertice, il Frontier Partner Badge. Microsoft lo ...

160 chilometri per una buona causa
Undici colleghe e colleghi, 16 giri, 160 chilometri, un temporale e un posto sul podio: glueckkanja ha partecipato alle Frankfurter ...

Anatomia di un AMOS Stealer sconosciuto: dall'alert all'immunità in poche ore
Una variante di AMOS Stealer finora non documentata ha compromesso un endpoint macOS. Nessun hash noto, nessun dato C2 nei ...

Perché Edge dovrebbe essere il tuo unico Corporate Browser
Nessuna azienda ha davvero scelto Chrome; era semplicemente lì, con la sua logica di sync, la sua gestione degli account, ...

Bastava un account admin.
L'11 marzo 2026 Handala ha cancellato dispositivi in 79 paesi, e tutto ciò che è servito è stato un account ...

Sei Agent. Quattro settimane. Operatività reale.
Sei aziende, quattro settimane di build phase, sei AI Agent funzionanti: questo è stato il primo glueckkanja AI Agent Hackathon. ...