

Exchange AD Split Permissions sans regrets
Même les organisations qui ont migré toutes leurs boîtes aux lettres vers le cloud exploitent souvent encore des serveurs Exchange on-premises, et avec eux un risque de sécurité sous-estimé pour Active Directory. Le modèle « AD Split Permissions » retire à Exchange les privilèges AD étendus que des attaquants pourraient exploiter pour compromettre l'ensemble du domaine. Jusqu'ici, son adoption a surtout buté sur les changements de processus qu'il impose aux administrateurs. Cet article montre comment lever précisément cet obstacle avec un script qui réattribue de manière ciblée les permissions AD perdues, uniquement sur les OU concernées, ce qui préserve le workflow habituel des admins sans rien céder sur le gain de sécurité.

TLDR : et si on supprimait les inconvénients ?
J'ai trouvé un moyen de réattribuer les permissions AD et RBAC directement là où se trouvent les utilisateurs, groupes et contacts Exchange, sans rien changer pour les admins ni pour les systèmes de gestion des identités. D'après mon expérience, c'est précisément cette friction qui a bloqué la plupart des entreprises. Et nous conservons malgré tout les bénéfices de sécurité contre les mouvements latéraux et la compromission du domaine.
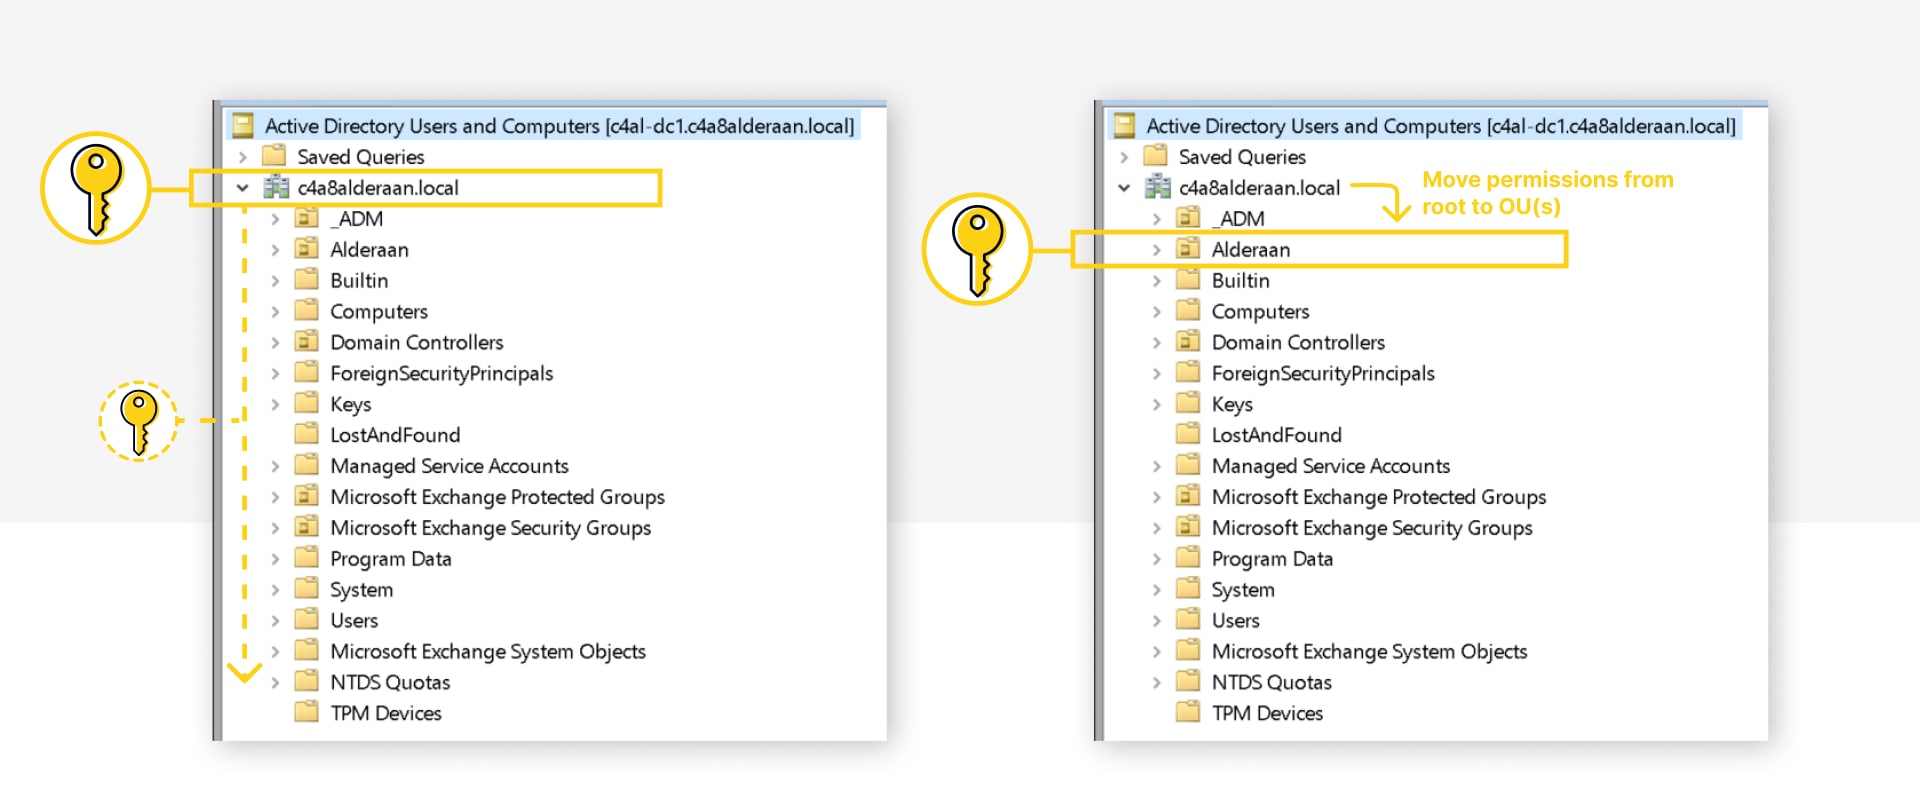
Cela se fait en trois étapes :
- Mettre en œuvre le modèle AD split permissions
- Accorder aux serveurs Exchange les permissions AD perdues, mais uniquement sur les OU concernées
- Attribuer des droits RBAC Exchange pour réactiver les cmdlets PowerShell manquantes
Le tout en s'appuyant sur les recommandations de Microsoft, sur des ACL AD ou sur des attributions RBAC Exchange.
Pourquoi s'en préoccuper (maintenant) ?
Depuis son introduction avec Exchange 2010 SP1, ce modèle a été largement négligé, voire ignoré. Pourtant, le modèle de permissions partagées par défaut représente un risque sérieux de prise de contrôle d'Active Directory. Et comme Exchange s'est tristement illustré ces dernières années par ses failles exploitables à distance, il est temps d'agir.
Le problème vient de privilèges accordés à la racine du domaine, qui sont hérités dans tout le domaine :
- modifier les permissions sur les utilisateurs et les groupes (de fait, un accès complet)
- modifier les membres des groupes
- réinitialiser le mot de passe des utilisateurs
- créer et supprimer des utilisateurs et des groupes
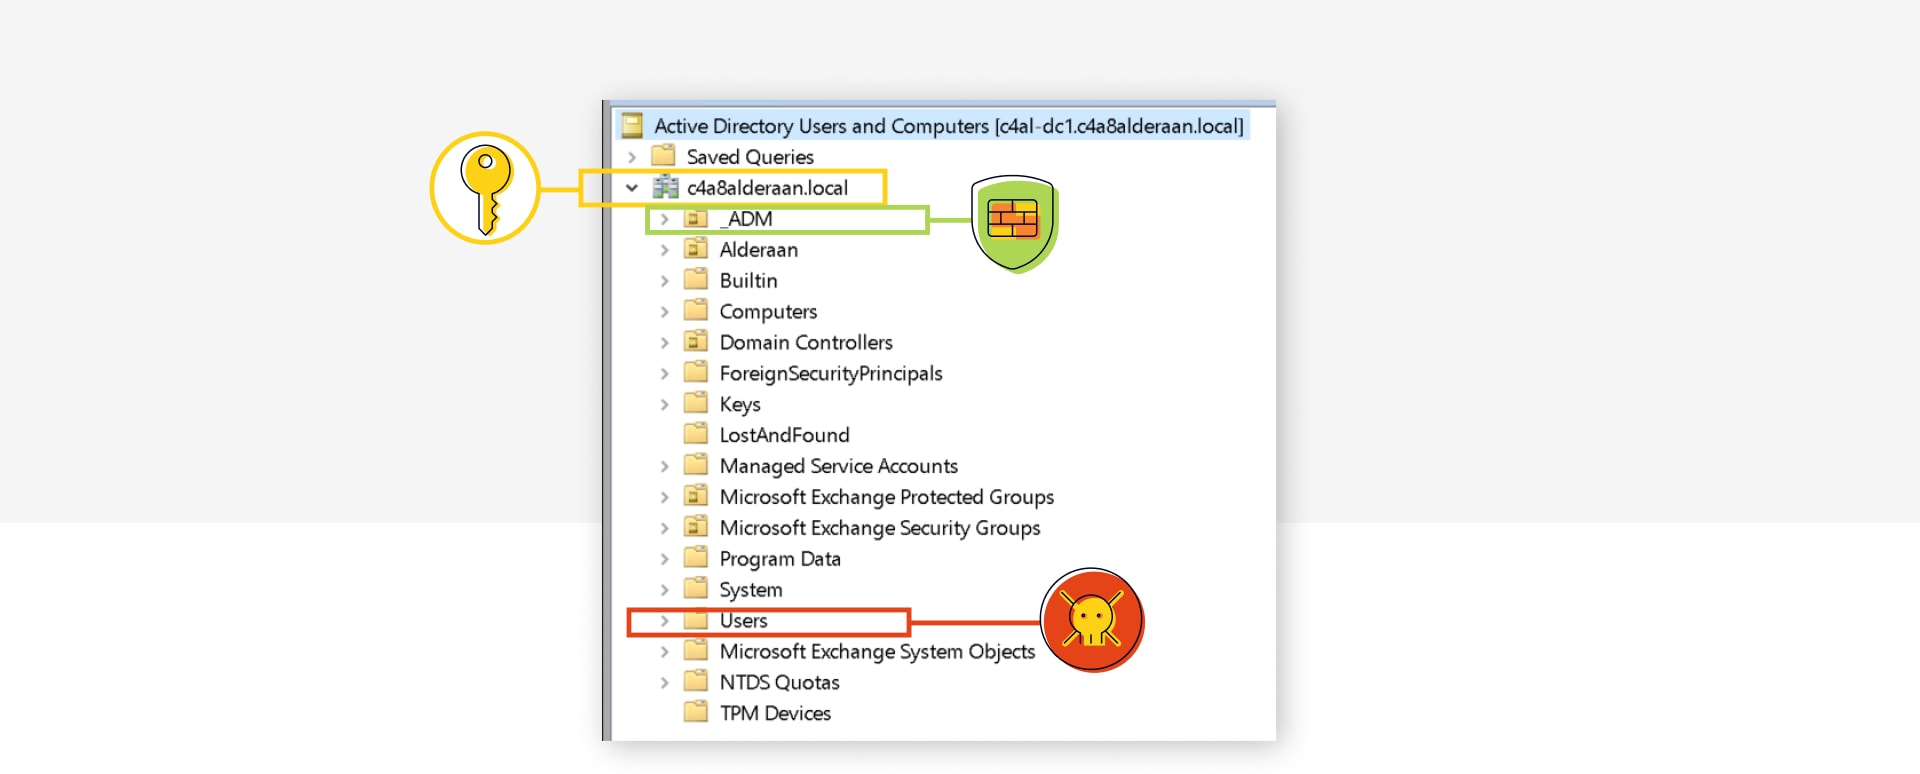
Seuls certains utilisateurs et groupes Tier 0 hautement privilégiés sont protégés par le processus AdminSDHolder (attribut admincount=1), et de nombreux environnements comptent des utilisateurs ou des groupes non protégés qui pourraient permettre de compromettre le domaine et/ou la forêt, ou du moins causer de sérieux dégâts.
Exemples marquants :
- Le compte Entra Connect Sync lorsque Password Hash Sync est utilisé
- Les groupes par défaut
- Allowed RODC Password Replication Group combiné au compte Entra Connect (si un véritable RODC Windows existe)
- Voir aussi Untrustworthy Trust Builders: Account Operators Replicating Trust Attack (AORTA) - SpecterOps, qui décrit d'autres chemins (le groupe Account Operators représente une menace similaire)
- Vider Protected Users pour créer des vecteurs d'attaque en supprimant les protections
- Les groupes personnalisés ou comptes admin et de service non protégés
- Droit d'écriture sur des GPO (qui s'appliquent aux contrôleurs de domaine)
- Gestion des accès aux sauvegardes AD, au serveur de sauvegarde, aux modèles PKI, à l'hyperviseur, ...
Il est très difficile de contenir après coup tous ces chemins potentiels, actuels comme futurs. Pour l'OU personnalisée _ADM, on pourrait désactiver l'héritage des ACL, mais la plupart des objets par défaut ne peuvent pas être déplacés hors de l'OU Builtin ou du conteneur Users par défaut et restent vulnérables.
Il vaut bien mieux retirer ces permissions étendues de la racine, ce que fait précisément la mise en œuvre du modèle Active Directory split permissions. Configure Exchange Server for split permissions | Microsoft Learn
Et Microsoft partage cet avis : “…encouraged to implement Active Directory split permissions” Active Directory Hardening Series - Part 7 – Implementing Least Privilege | Microsoft Community Hub
Mais pourquoi personne ne le fait ?
Comme les split permissions n'existaient pas avant Exchange 2010 SP1, tout le monde s'était déjà accommodé de la situation à ce moment-là, et les équipes sécurité ne semblent pas avoir réussi à imposer le changement une fois l'option disponible.
Le passage aurait en outre obligé à modifier les processus d'administration et d'IDM, par exemple en créant d'abord les utilisateurs ou les listes de distribution dans AD, pour n'activer leur messagerie (« mail enable ») via Exchange qu'ensuite.
Info : Les cmdlets suivantes ne seront plus disponibles ou ne fonctionneront plus : Add-DistributionGroupMember, New-DistributionGroup, New-Mailbox, New-MailContact, New-MailUser, New-RemoteMailbox, Remove-DistributionGroup, Remove-DistributionGroupMember, Remove-Mailbox, Remove-MailContact, Remove-MailUser, Remove-RemoteMailbox, Update-DistributionGroupMember, Add-ADPermission, Remove-ADPermission
Exemples d'adaptation :
- New-Mailbox (où Exchange écrit dans AD) deviendrait :
- New-ADUser (où adm.jdoe écrit dans AD)
- Enable-Mailbox
- Add-ADPermission pour les droits SendAs devrait passer par l'onglet Sécurité de la console Utilisateurs et ordinateurs Active Directory, ce qui exige souvent des permissions AD supplémentaires pour les admins standard.
Montre-moi cette option sans regret
Avertissement : lis attentivement les liens et articles suivants et assure-toi de bien les comprendre, fais d'abord un essai dans un environnement de test, et vérifie que les sauvegardes AD sont à jour et que les procédures de restauration sont en place.
Auditer l'utilisation actuelle
Commence par vérifier lesquelles des cmdlets concernées sont utilisées, et sur quelles OU :
$CsvPath = "C:\temp\SplitPermissionAdminAuditLog.csv"
$Cmdlets = "Add-ADPermission","Remove-ADPermission","New-DistributionGroup","Remove-DistributionGroup","Add-DistributionGroupMember","Update-DistributionGroupMember","Remove-DistributionGroupMember","New-Mailbox","Remove-Mailbox","New-RemoteMailbox","Remove-RemoteMailbox","New-MailUser","Remove-MailUser","New-MailContact","Remove-MailContact"
Search-AdminAuditLog -ResultSize 99000 -Cmdlets $Cmdlets | Select-Object RunDate,Caller,ObjectModified,CmdletName,@{Name='CmdletParameters';Expression={[string]::join(",", ($\_.CmdletParameters))}},succeeded,error | Export-Csv -Path $CsvPath -Delimiter ";" -Encoding Unicode -NoTypeInformation
Analyse rapide des appelants et des cmdlets :
$CSVs = Import-Csv -Path $CsvPath -Delimiter ";"
$CSVs | Group-Object Caller
$CSVs | Group-Object CmdletName
Analyse le CSV pour déterminer où des permissions AD seront nécessaires. Le cas échéant, simplifie la suite en déplaçant tous les groupes pertinents pour Exchange dans des OU dédiées.
Activer le modèle Split Permissions
Suis les instructions de Microsoft « Switch to Active Directory split permissions » dans Configure Exchange Server for split permissions | Microsoft Learn(et PAS les RBAC split permissions)
En substance, cette opération retire les permissions dangereuses du groupe « Exchange Windows Permissions » et retire aussi Exchange des membres de ce groupe.
Setup.exe /IAcceptExchangeServerLicenseTerms_DiagnosticDataOFF /PrepareAD /ActiveDirectorySplitPermissions:true/ActiveDirectorySplitPermissions:falseAttribuer les permissions AD
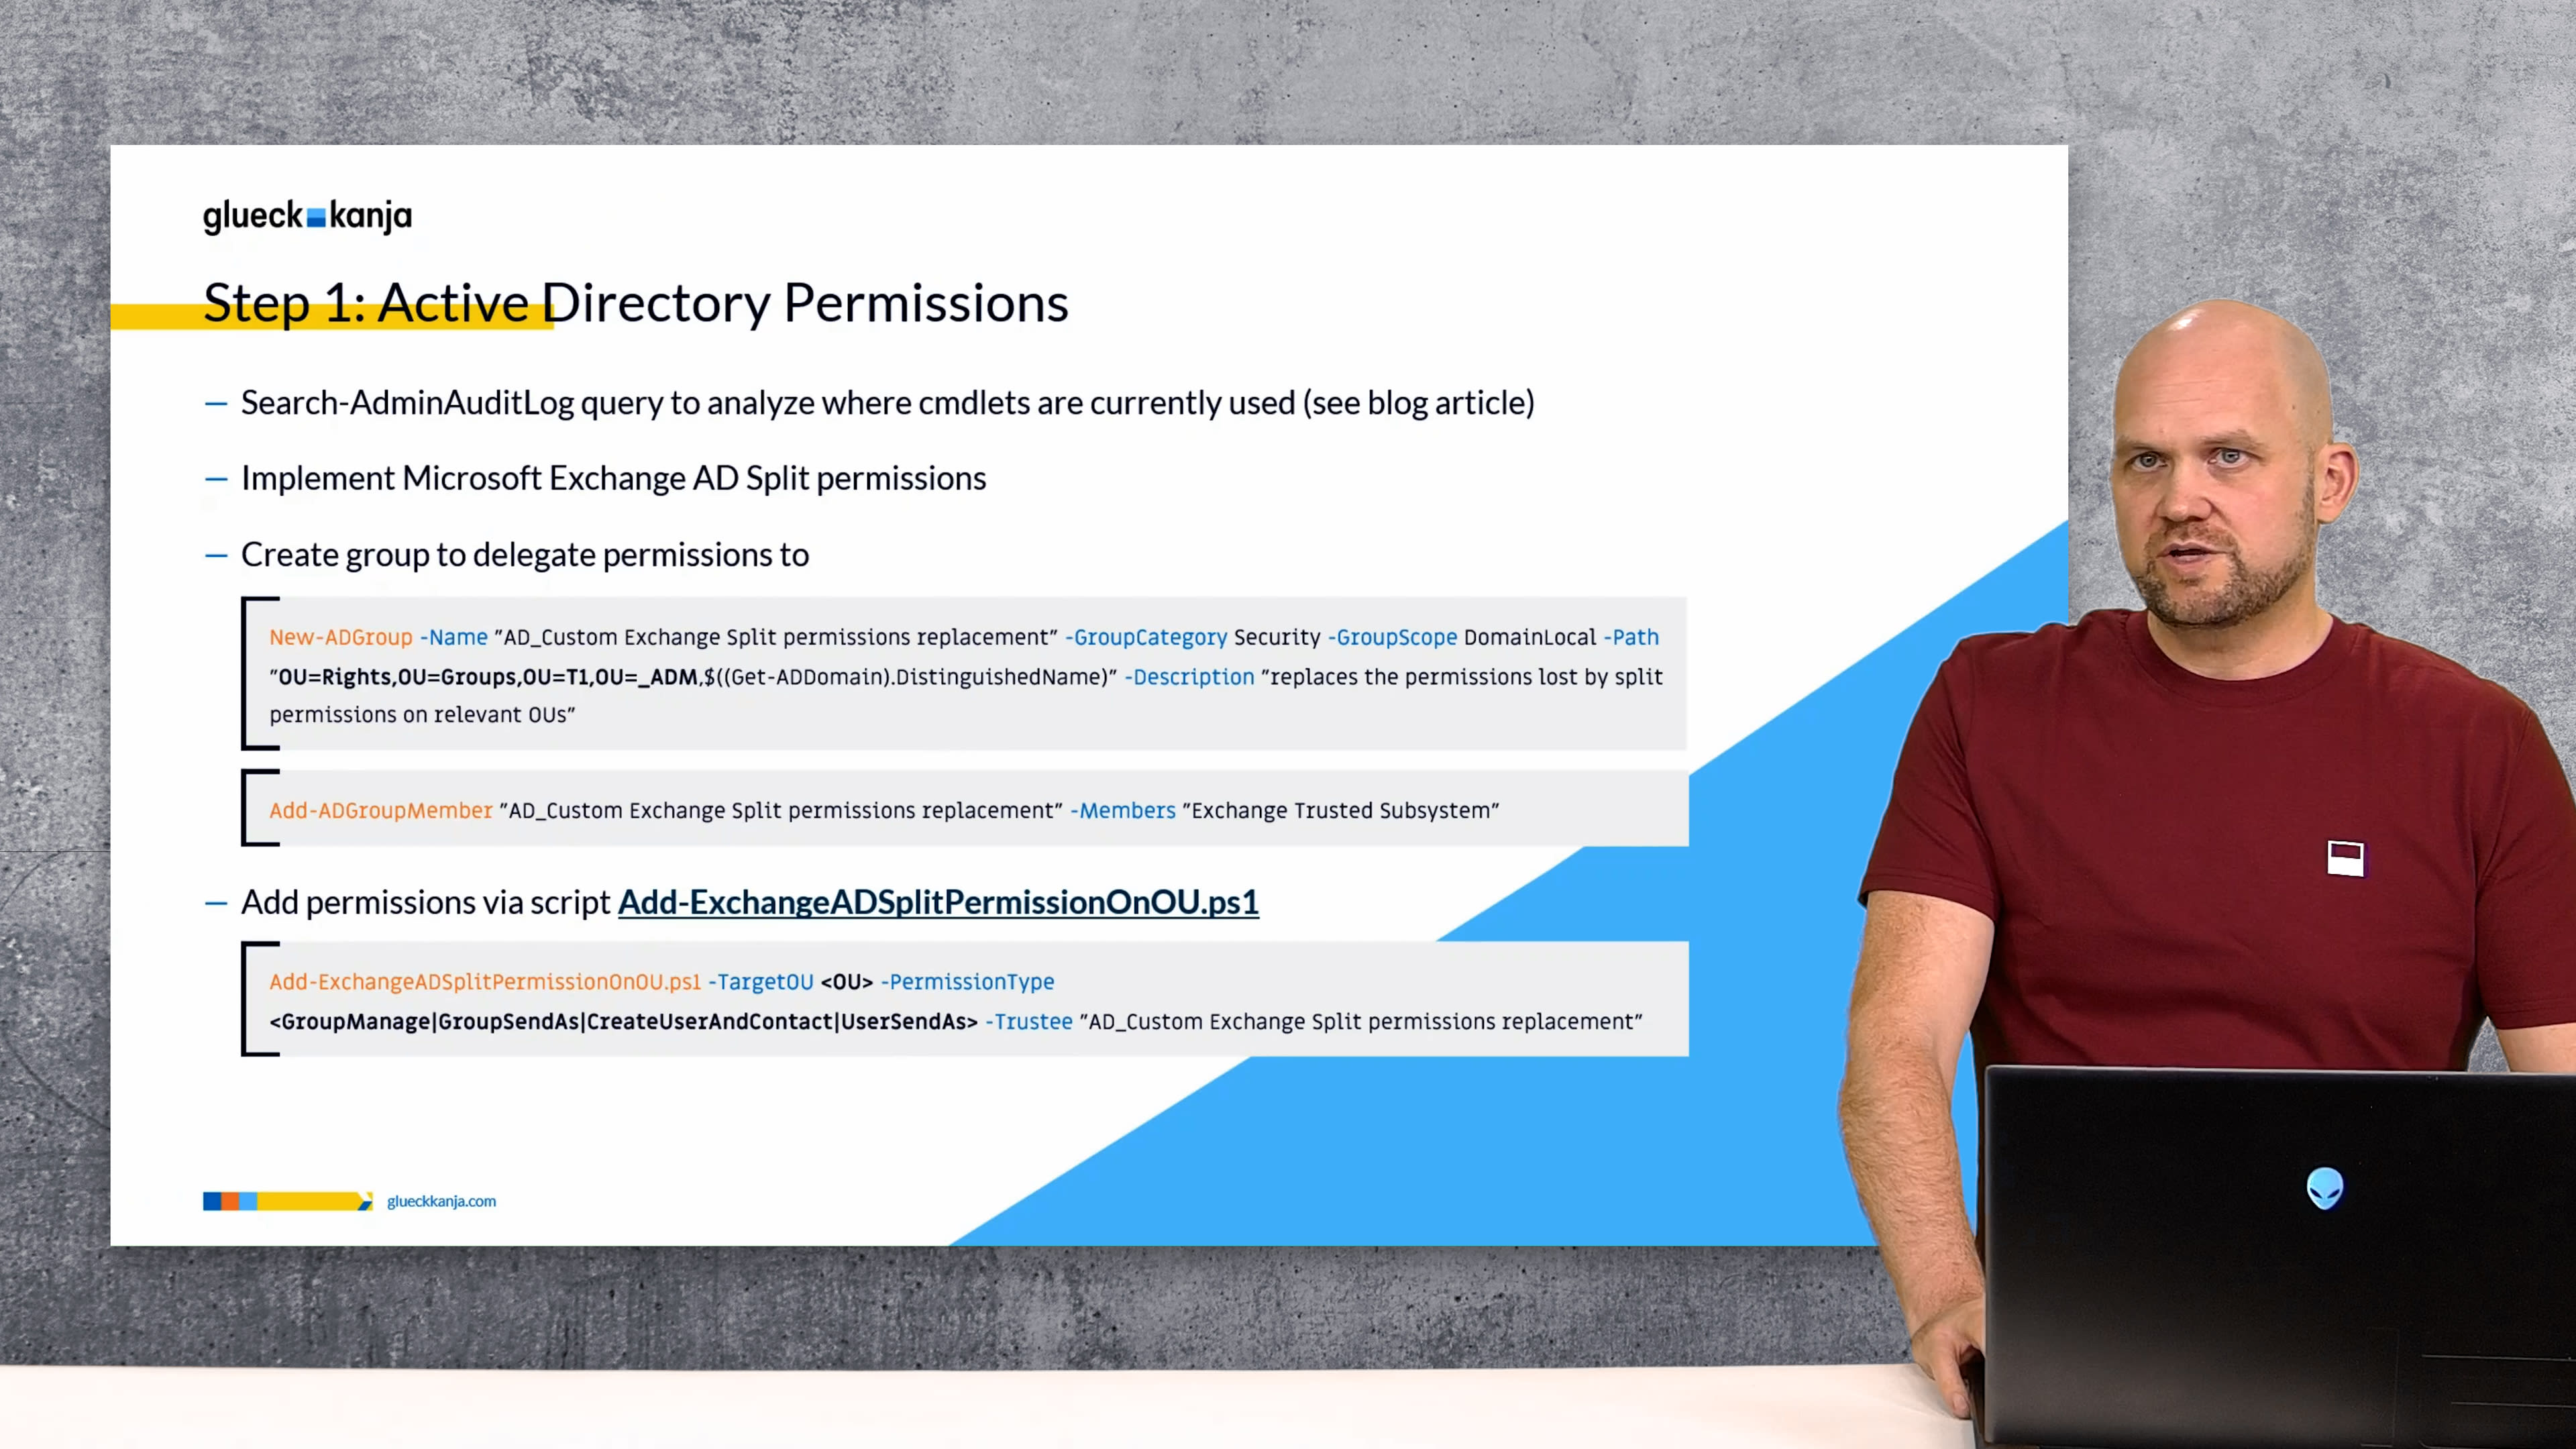
Crée un groupe AD personnalisé et ajoutes-y les serveurs Exchange comme membres.
# adjust OU Path first!
New-ADGroup -Name "AD_Custom Exchange Split permissions replacement" -GroupCategory Security -GroupScope DomainLocal -Path "OU=Rights,OU=Groups,OU=T1,OU=_ADM,$((Get-ADDomain).DistinguishedName)" -Description "replaces the permissions lost by split permissions on relevant OUs"
Add-ADGroupMember "AD_Custom Exchange Split permissions replacement" -Members "Exchange Trusted Subsystem"
# reboot Exchange servers for permissions via group to work
J'ai créé un script qui simplifie la délégation des permissions AD pour chaque cas d'usage.
Sans ces permissions, le serveur Exchange recevrait d'AD l'erreur
“INSUFF_ACCESS_RIGHTS”.
Télécharge Add-ExchangeADSplitPermissionOnOU.ps1 depuis le GitHub de glueckkanja
Il peut attribuer les PermissionTypes suivants :
CreateUserAndContact
Création et suppression, ResetPassword et WriteAllProperties pour les utilisateurs et les contacts
Cmdlets Exchange : `New-Mailbox`, `New-RemoteMailbox`, `New-MailUser`, `New-MailContact` et les `Remove-*` correspondantes
GroupManage
Création et suppression de groupes, modification des membres
Cmdlets Exchange : `New-DistributionGroup`, `Remove-DistributionGroup`, `Add-DistributionGroupMember`, `Update-DistributionGroupMember`, `Remove-DistributionGroupMember`
Également : les utilisateurs qui gèrent via l'EAC les DistributionGroups dont ils sont propriétaires
UserSendAs
Modification des permissions AD sur les utilisateurs
Cmdlet Exchange : `Add-ADPermission`
GroupSendAs
Modification des permissions AD sur les groupes
Cmdlet Exchange : `Add-ADPermission`
Utilisation du script :
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU <OU> -PermissionType <GroupManage|UserSendAs|GroupSendAs|CreateUserAndContact> -Trustee "AD_Custom Exchange Split permissions replacement"
# For example
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=ExchangeGroups,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType GroupManage -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=ExchangeGroups,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType GroupSendAs -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=Users,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType UserSendAs -Trustee "AD_Custom Exchange Split permissions replacement"
Add-ExchangeADSplitPermissionOnOU.ps1 -TargetOU "OU=Users,OU=HQ,OU=Alderaan,$((Get-ADDomain).DistinguishedName)" -PermissionType CreateUserAndContact -Trustee "AD_Custom Exchange Split permissions replacement"
Attribuer les droits RBAC Exchange
Réactiver le paramètre -BypassSecurityGroupManagerCheck pour les cmdlets Add-DistributionGroupMember et Remove-DistributionGroupMember :
New-RoleGroup -Name "SplitPermission Security Group Creation and Membership" -Roles "Security Group Creation and Membership" -Members "Organization Management","Recipient Management" -Description "Brings back -BypassSecurityGroupManagerCheck to Add-DistributionGroupMember, but also needs AD ACL for Exchange Server on target DLs"Info : Sinon, tu obtiens "-BypassSecurityGroupManagerCheck parameter is not available" ou "You don't have sufficient permissions. This operation can only be performed by a manager of the group"
Réactiver les cmdlets New-Mailbox, New-RemoteMailbox, New-MailContact, Remove-... avec les paramètres nécessaires :
New-RoleGroup -Name "SplitPermission Mail Recipient Creation" -Roles "Mail Recipient Creation" -Members "Organization Management","Recipient Management" -Description "Brings back New-Mailbox, New-RemoteMailbox, New-MailUser, New-MailContact and matching Remove-... cmdlets, but additionally Exchange needs AD ACL for Exchange Server on target OUs"Conclusion
J'espère que ce guide aidera davantage d'organisations à franchir une étape importante : protéger leur Active Directory contre une compromission via Exchange. J'ai mis en œuvre le modèle Exchange AD Split Permissions chez plusieurs clients sans rencontrer le moindre problème, et l'adoption s'est faite sans heurts.
J'espère aussi que Microsoft proposera une approche native, basée sur les OU, pour atteindre ce niveau de granularité au lieu du modèle actuel du tout ou rien, ce qui faciliterait nettement une adoption à grande échelle.
Une remarque sur l'AD Tiering : ne te connecte pas aux serveurs Exchange avec un compte Domain Admin ni avec aucun autre compte Tier 0. Traite les serveurs Exchange comme du Tier 1 et mets en place l'AD Tiering dès que possible. Comme première étape, je recommande d'utiliser PingCastle ou Purple Knight pour évaluer la posture de sécurité de ton AD et repérer les chemins de contrôle exposés.
Ähnliche Artikel

Autopilot Device Preparation devient le standard, Hybrid Join reste à la traîne
Depuis septembre, Microsoft recommande Autopilot Device Preparation comme méthode standard pour les déploiements Windows en mode user-driven. Le nouveau processus ...
Les extensions de navigateur, un angle mort dans l'entreprise
Les extensions de navigateur font depuis longtemps partie du poste de travail numérique normal. Traducteurs, gestionnaires de mots de passe, ...

Qui a créé ces agents ?
E7 regroupe E5, Copilot, l'Entra Suite et Agent 365. Mais une licence ne remet pas un tenant en ordre. C'est ...
La fin de la MFA par SMS
Pourquoi les entreprises doivent passer dès maintenant à des méthodes de connexion résistantes au phishing et, dans la mesure du ...
ClickFix. Quand l'utilisateur devient l'exploit, et comment l'arrêter
ClickFix fait de l'utilisateur son propre attaquant : un faux CAPTCHA, un copier-coller, et le code malveillant s'exécute en mémoire ...
Admin et quotidien sur le même poste ? Game Over.
Pourquoi un seul tenant ne suffit pas aux DSI, et pourquoi on pense rarement au second. Le Managed Red Tenant ...
Quatre fois Leader. glueckkanja dans l'étude ISG Allemagne 2026
L'étude ISG Provider Lens® 2026 positionne glueckkanja en Allemagne comme Leader dans quatre quadrants : Microsoft Productivity and Business Process ...
De Rising Star à Leader. glueckkanja dans l'étude ISG Suisse 2026
L'étude ISG Provider Lens® 2026 positionne glueckkanja comme Leader en Suisse dans le quadrant Microsoft AI and Cloud Ecosystem, dans ...
Outbreak. Ce que l'incident OpenAI/Hugging Face révèle, et ce qu'il ne révèle pas
Un agent IA s'échappe de son environnement de test, trouve une faille zero-day et pirate une autre entreprise. On croirait ...
Leader et Rising Star. glueckkanja dans l'étude ISG Cybersecurity 2026
L'étude ISG Provider Lens® Cybersecurity 2026 distingue glueckkanja comme Leader dans le quadrant Next-Gen SOC/MDR Services (Midmarket). Sur l'ensemble du ...
The Holy Trinity : ce dont l'IA a vraiment besoin pour travailler
Un industriel veut savoir lesquelles de ses 14 000 références sont réellement rentables. La réponse se trouve dans trois systèmes ...
Contrat signé : voici comment se déroule ton onboarding chez nous
Le contrat est signé, le premier grand pas est franchi. Reste à savoir ce qui se passe ensuite. Nous t'emmenons ...
Microsoft Frontier Partner : nous en faisons partie
Le Microsoft AI Cloud Partner Program compte depuis peu une nouvelle distinction de premier rang, le Frontier Partner Badge. Microsoft ...
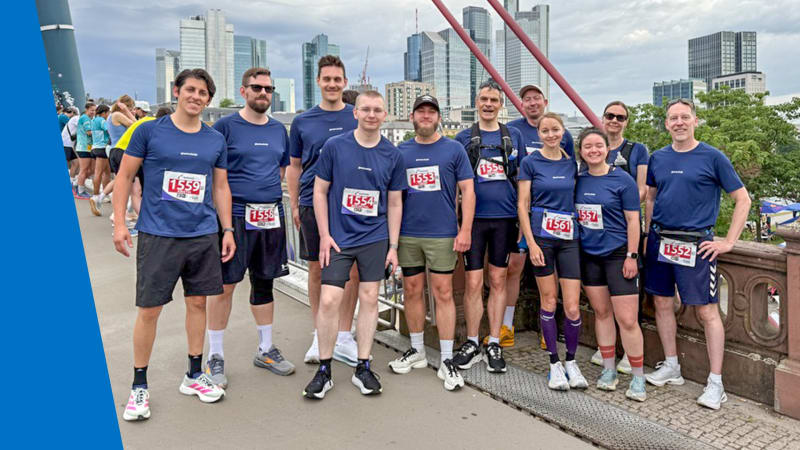
160 kilomètres pour la bonne cause
Onze collègues, 16 tours, 160 kilomètres, un orage et une place sur le podium : glueckkanja a participé aux Frankfurter ...

Anatomie d'un AMOS Stealer inconnu : de l'alerte à l'immunité en quelques heures
Une variante jusqu'ici non documentée d'AMOS Stealer a compromis un endpoint macOS. Aucun hash connu, aucune donnée C2 dans les ...