

Les extensions de navigateur, un angle mort dans l'entreprise
Les extensions de navigateur font depuis longtemps partie du poste de travail numérique normal. Traducteurs, gestionnaires de mots de passe, VPN, adblockers, outils de productivité et désormais surtout assistants IA s'exécutent directement dans le navigateur. Des millions de personnes utilisent de telles extensions chaque jour. Pourtant, rares sont les utilisateurs qui savent quelles autorisations ils accordent réellement à une extension et ce que ces autorisations permettent dans le pire des cas.
Or, les extensions de navigateur ne sont pas de petits assistants inoffensifs. Selon leurs autorisations, elles peuvent accéder au contenu des pages web, exécuter des scripts, lire les données du presse-papiers ou accéder aux cookies du navigateur. Combiné à un accès étendu aux sites web, cela peut déboucher sur un accès considérable à l'environnement de travail numérique d'un utilisateur. Et c'est précisément ce qui rend les extensions de navigateur intéressantes pour les attaquants.
Un petit add-on avec de grandes autorisations
Toutes les permissions ne sont pas dangereuses. Ce qui compte, c'est ce qu'une extension peut en faire. clipboardRead peut par exemple être pertinente pour une extension légitime de productivité ou de gestion de mots de passe. Mais la même autorisation peut aussi être détournée pour lire le contenu du presse-papiers. Des mots de passe copiés, des clés API ou d'autres informations sensibles peuvent ainsi potentiellement tomber entre les mains d'un attaquant.
scripting permet à une extension d'injecter des scripts dans les pages web. C'est nécessaire pour de nombreuses applications légitimes, par exemple pour modifier des pages web ou automatiser des fonctions. Combinée à des autorisations d'hôte étendues, une extension peut toutefois exercer une influence considérable sur le contenu et les fonctions des sites visités. L'accès aux cookies est encore plus critique : une extension disposant des autorisations correspondantes peut, sous certaines conditions, accéder aux données de session. Si ces données sont volées, elles peuvent, selon l'application et les mécanismes de protection en place, contribuer à la prise de contrôle d'une session existante.
La permission en elle-même ne rend donc pas une extension malveillante. Mais elle définit les possibilités dont dispose une extension compromise ou détournée.
Quand la confiance devient un vecteur d'attaque
Les cas actuels montrent que les entreprises ne doivent pas se protéger uniquement contre les malwares classiques.
Malveillante dès le départ : StegoAd
Un exemple particulièrement parlant est la campagne StegoAd analysée par Microsoft en 2026. Microsoft a retiré du store d'add-ons 119 extensions Edge malveillantes qui totalisaient environ 2,6 millions de téléchargements. Elles se faisaient passer notamment pour des adblockers, des VPN, des traducteurs ou d'autres outils utiles.
La manière dont le code malveillant était dissimulé est particulièrement intéressante sur le plan technique. Les extensions cachaient leurs payloads JavaScript entre autres dans des fichiers d'images et de polices. Après l'installation, elles restaient d'abord inactives pendant plusieurs jours, et ce n'est qu'ensuite que la fonction malveillante proprement dite s'activait. Dans certains cas, l'activation dépendait en outre de la détection de certains indicateurs d'analyse. Les objectifs étaient en conséquence très larges : vol de credentials, vol de cookies, fonctionnalité de backdoor et autres activités abusives.
Pour les entreprises, ce cas reste malgré tout relativement simple à appréhender : l'extension était elle-même le vecteur d'attaque. Une allowlist appliquée de façon stricte, qui n'autorise que les extensions approuvées, peut réduire nettement ce risque précis.
Compromise après coup : ShadyPanda
La situation se complique encore lorsqu'une extension ne démarre pas comme un malware. C'est ce que montre la campagne ShadyPanda, que Koi Security a publiée en décembre 2025. Pendant environ sept ans, des extensions de navigateur ont été construites qui étaient d'abord fonctionnelles et discrètes. Au fil des années, elles ont atteint environ 4,3 millions d'installations. Plus tard, certaines d'entre elles ont été dotées de fonctionnalités de spyware via des mises à jour. L'attaquant pouvait ainsi s'appuyer sur le capital de confiance déjà acquis et sur le mécanisme de mise à jour normal des navigateurs.
C'est exactement là que réside le problème : une extension peut être propre au moment de son approbation et devenir malgré tout un risque par la suite. Une allowlist ne répond donc dans un premier temps qu'à la question de savoir quelle extension peut être installée. Elle ne répond pas automatiquement à la question de savoir si la même extension possède encore la même fonctionnalité six mois plus tard. Des chiffres d'installation élevés, de bonnes évaluations ou un examen antérieur ne constituent donc pas non plus une preuve de sécurité durable pour la version actuellement déployée.
Une extension n'a pas besoin de ressembler à un malware
Le sujet devient particulièrement sensible en entreprise, parce que les extensions peuvent accéder précisément aux données avec lesquelles les collaborateurs travaillent au quotidien. Urban VPN Proxy en est un exemple : Koi Security a rapporté fin 2025 que l'extension était utilisée par des millions d'utilisateurs et pouvait capter le contenu de conversations avec des services d'IA comme ChatGPT, Claude et Gemini pour le transmettre à des tiers.
Ce cas illustre un principe important : une extension n'a pas besoin de ressembler à un malware classique pour atteindre des informations hautement sensibles. Si un collaborateur mène dans son navigateur une conversation avec une IA contenant des informations confidentielles et qu'une extension installée dispose d'un accès au contenu de la page concernée, cette information se trouve potentiellement à la portée technique de l'extension. C'est particulièrement pertinent en entreprise : les extensions de navigateur se trouvent aujourd'hui exactement là où les collaborateurs travaillent avec les informations les plus sensibles : Microsoft 365, systèmes CRM, applications web internes, plateformes cloud et assistants IA.
Quand une extension légitime devient le relais de l'attaquant
Le problème dit du confused deputy va encore un cran plus loin. Ici, le composant privilégié n'est pas lui-même malveillant. Mais il dispose de droits que l'attaquant ne possède pas et peut être amené à les exercer dans un contexte étranger.
Un exemple récent issu de la recherche en sécurité concerne Claude for Chrome. Des chercheurs en sécurité ont étudié comment les fonctions de navigateur privilégiées d'un assistant IA peuvent être influencées par des contenus ou par d'autres extensions. Ils ont notamment démontré des scénarios dans lesquels un attaquant pouvait amener l'assistant à effectuer des actions dans le contexte de l'utilisateur. Il est important de bien situer les choses : il ne s'agit pas d'un cas d'extension Claude malveillante. L'exemple montre plutôt quels nouveaux risques apparaissent lorsqu'une extension légitime et privilégiée interagit de façon autonome avec des pages web. Pour les entreprises, cela signifie qu'une extension digne de confiance d'un point de vue fonctionnel et réputationnel peut elle aussi représenter une surface d'attaque notable.
Ce que les entreprises peuvent faire
Gérer les extensions de manière centralisée et n'autoriser que les extensions approuvées constitue la bonne base. Pour des campagnes comme StegoAd, une allowlist appliquée de façon stricte peut déjà empêcher que des extensions inconnues ou non approuvées n'atterrissent sur les appareils de l'entreprise. Pour ShadyPanda, cela ne suffit toutefois pas à soi seul : l'extension était discrète au moment de son approbation initiale. Et dans des cas comme Urban VPN ou les extensions d'IA détournables, une simple liste de malwares n'est elle aussi que d'une aide limitée, car le logiciel n'a pas besoin d'être classé comme malveillant pour représenter un risque notable. Les entreprises ont donc besoin d'une gouvernance à l'entrée et d'un contrôle continu en exploitation.
Ce que les entreprises devraient faire maintenant
- Mettre en place un inventaire des extensions de navigateur Sans inventaire, impossible de dire de manière fiable quelles extensions sont réellement utilisées. Outre le nom et la version, il faut notamment recenser le développeur, le navigateur et les autorisations demandées. Avec le Browser Extensions Assessment, Microsoft Defender Vulnerability Management propose un inventaire de ce type pour Edge, Chrome et Firefox sur les appareils Windows.
- Standardiser sur un navigateur d'entreprise géré de manière centralisée Un navigateur unifié réduit le nombre de surfaces de gouvernance différentes et crée un point central pour appliquer les stratégies. Il devient ainsi nettement plus facile de voir quelles extensions sont utilisées dans l'entreprise et lesquelles sont réellement nécessaires. Nous avons décrit dans un article dédié à quoi cela peut ressembler avec Microsoft Edge.
- Établir une allowlist avec un processus d'approbation qui fonctionne Les extensions devraient être bloquées par défaut et n'être approuvées que de manière ciblée. L'allowlist technique n'est que la moitié du travail : les collaborateurs ont aussi besoin d'un processus simple et compréhensible pour demander les extensions dont ils ont besoin. Sans processus d'approbation fonctionnel, une allowlist devient vite un obstacle que les utilisateurs cherchent à contourner.
- Sécuriser en plus les extensions approuvées
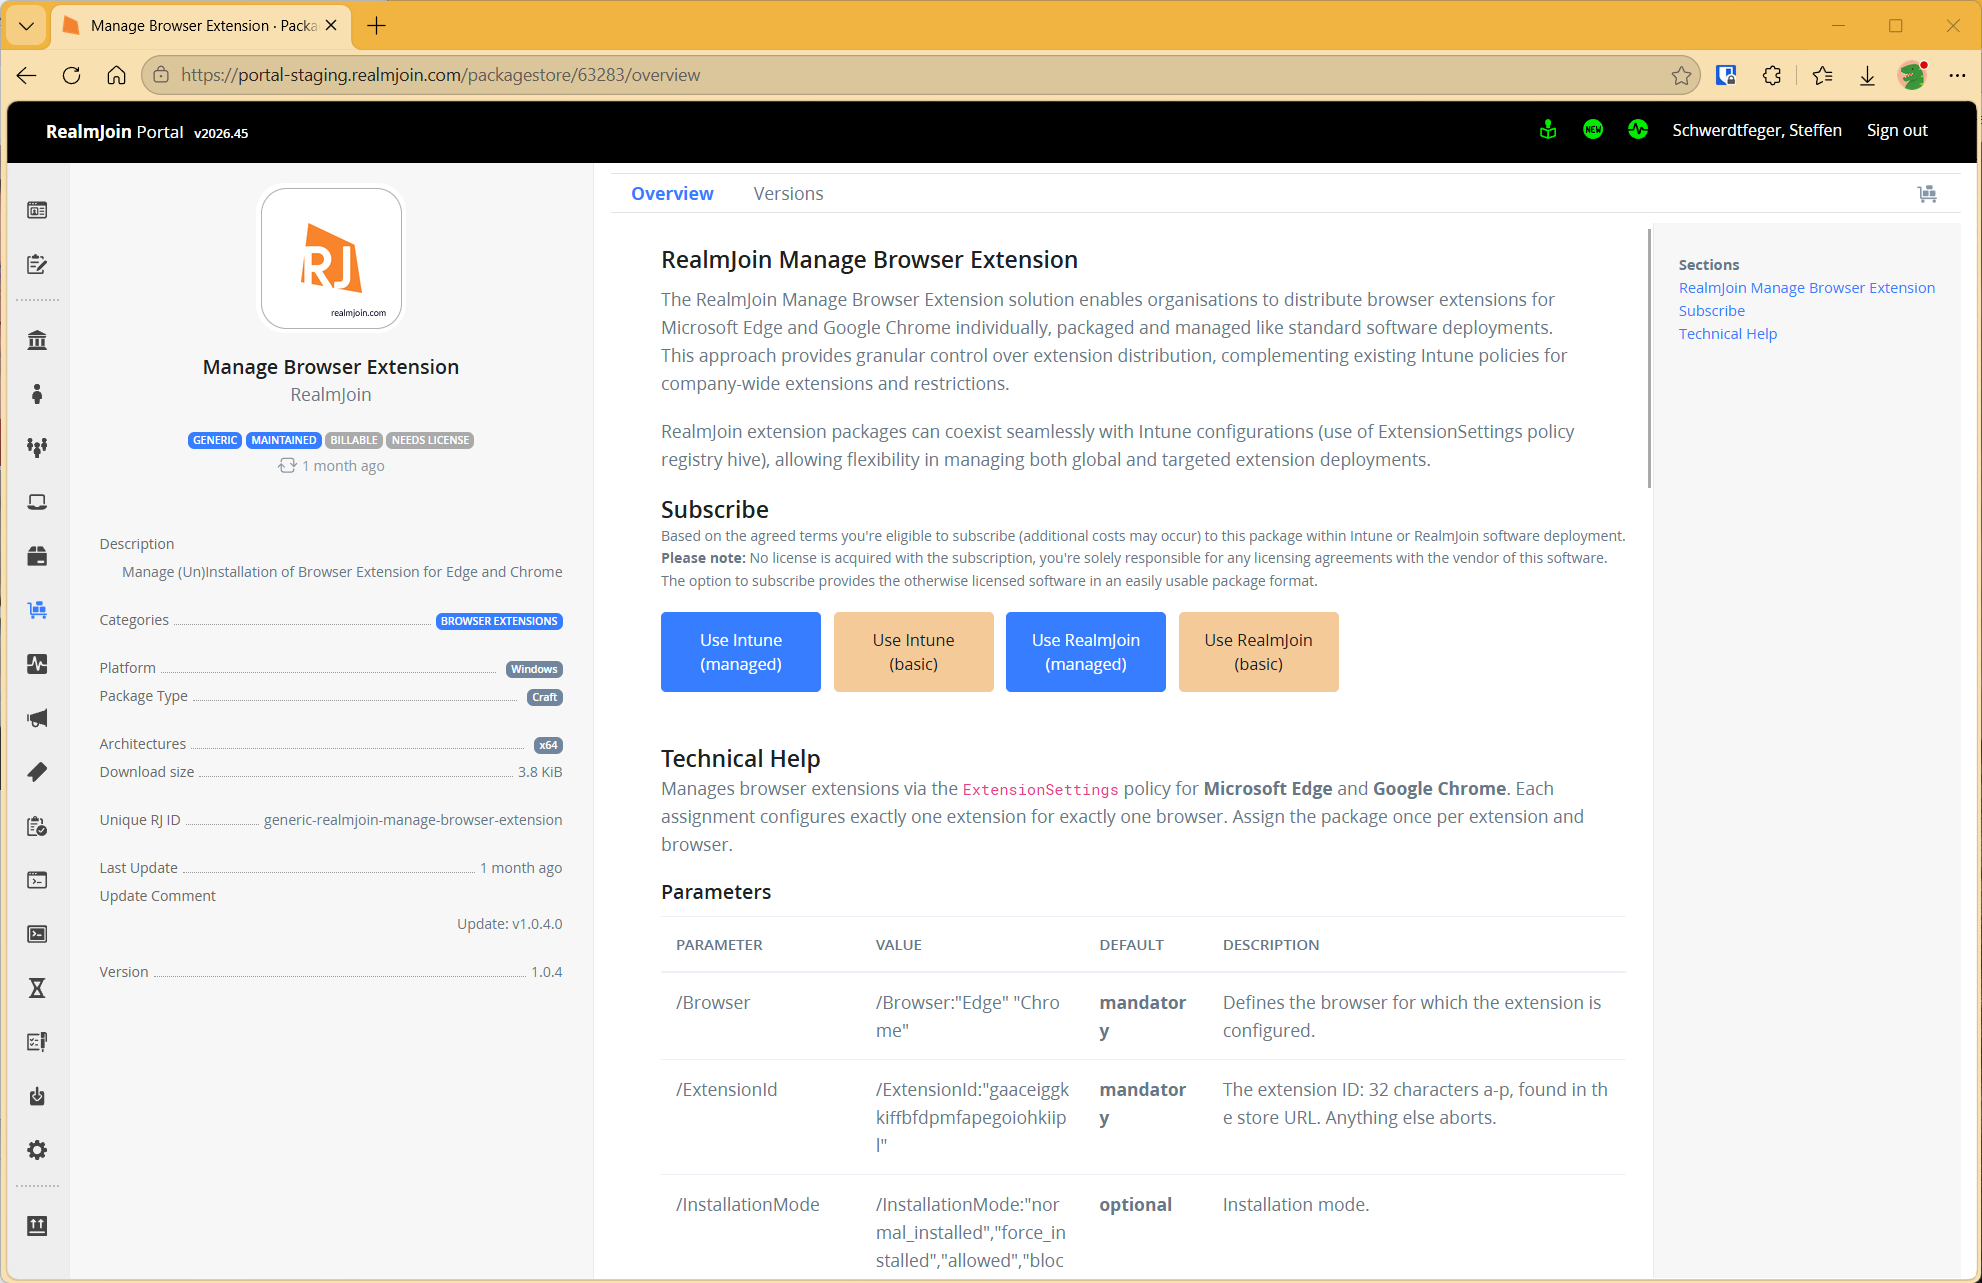
Même les extensions approuvées devraient être contrôlées régulièrement, car leur fiabilité peut évoluer avec le temps. Le paquet RealmJoin « Manage Browser Extension » permet de gérer des extensions individuelles pour Microsoft Edge et Google Chrome de manière ciblée et centralisée sur les appareils Windows, comme des paquets logiciels classiques. Le paquet peut être utilisé en parallèle des stratégies Intune existantes et convient ainsi au déploiement ciblé d'extensions individuelles vers des groupes d'utilisateurs définis. Il permet en outre de contrôler de façon granulaire la version minimale, le comportement dans la barre d'outils, les URL autorisées ou bloquées ainsi que les autorisations. Avec
BlockedHosts, on peut par exemple empêcher que des extensions comme les ad blockers n'accèdent à des pages sensibles de l'entreprise ou à des portails de connexion. Une extension peut ainsi être utilisée sans lui accorder un accès inutile à des contenus web particulièrement sensibles. Les extensions de navigateur peuvent donc être mises à disposition de manière contrôlée et sécurisée.
Comment nous traitons le sujet dans le CSOC
Pour nos clients CSOC, nous avons développé sur la base de ces enseignements deux détections qui couvrent des aspects différents du risque.
La première détection compare les extensions de navigateur installées à une base de données de threat intelligence à jour. Celle-ci contient des IDs d'extensions déjà connues comme malveillantes ou identifiées comme telles par le passé. La détection parcourt l'environnement du client à la recherche de correspondances. Si une extension malveillante connue est trouvée, une alerte est générée et le cas est évalué via le processus établi.
La deuxième détection va un cran plus loin et cherche ce qui ne figure encore sur aucune liste. Au lieu d'évaluer isolément chaque autorisation comme bonne ou mauvaise, nous combinons plusieurs signaux. En font partie, entre autres, le potentiel d'abus des autorisations demandées, des combinaisons de permissions inhabituelles, des schémas issus de campagnes connues comme le vol de credentials, l'exfiltration de données ou la manipulation de trafic, la rareté d'une extension au sein du parc d'appareils ainsi que des schémas de nommage qui imitent des marques connues ou des assistants IA. De ces signaux résulte un score de risque. S'il dépasse un seuil défini, le cas est évalué par un analyste. Nous gardons délibérément pour nous les pondérations et seuils exacts.
Il ne s'agit expressément pas de générer une alerte pour chaque plugin inhabituel. La détection est conçue de sorte que la majorité des correspondances soient évaluées automatiquement et que seuls les cas présentant des signaux combinés suffisamment forts soient escaladés vers un analyste. Le nombre de revues manuelles reste ainsi raisonnable et la détection reste utilisable dans l'exploitation quotidienne du CSOC.
Avec cette approche, nous avons identifié des extensions de navigateur malveillantes chez plusieurs clients dans le cadre de notre service CSOC. Les clients concernés ont ensuite été informés via le processus établi.
Conclusion
Les extensions de navigateur ne sont plus depuis longtemps des logiciels de niche. Elles font partie du poste de travail numérique normal et s'exécutent exactement là où se déroule aujourd'hui une grande partie de la communication et du traitement des données de l'entreprise. Elles disposent en même temps d'autorisations parfois étendues et sont modifiées via un canal de mise à jour automatique.
Pour les entreprises, cela signifie qu'une approbation unique ne suffit pas. L'essentiel est de savoir à tout moment quelles extensions sont utilisées, quels droits elles possèdent et si leur comportement ou leur version a changé. Les extensions de navigateur n'ont pas besoin d'être interdites. Mais elles ne devraient plus être traitées comme de petits add-ons inoffensifs. Ce sont des logiciels privilégiés au cœur du poste de travail moderne. Et c'est exactement ainsi qu'elles devraient être sécurisées.
Ähnliche Artikel
Autopilot Device Preparation devient le standard, Hybrid Join reste à la traîne
Depuis septembre, Microsoft recommande Autopilot Device Preparation comme méthode standard pour les déploiements Windows en mode user-driven. Le nouveau processus ...
Les extensions de navigateur, un angle mort dans l'entreprise
Les extensions de navigateur font depuis longtemps partie du poste de travail numérique normal. Traducteurs, gestionnaires de mots de passe, ...
Qui a créé ces agents ?
E7 regroupe E5, Copilot, l'Entra Suite et Agent 365. Mais une licence ne remet pas un tenant en ordre. C'est ...