

Prévenir les cyberattaques : comment les entreprises gagnent en résilience grâce à leurs structures IT
Un samedi matin, quelque part en Allemagne. Alors que le week-end vient à peine de commencer pour beaucoup, notre équipe repère les premiers signaux d'alerte sur les systèmes d'une entreprise cliente : des activités inhabituelles qui font aussitôt retentir toutes les alarmes. Une analyse rapide confirme le soupçon, il s'agit d'un ransomware. En très peu de temps, des systèmes centraux sont compromis. Commence alors une course contre la montre pour sécuriser les systèmes, isoler les zones critiques, puis lancer la restauration.

Pourquoi les cyberattaques réussissent si souvent
Les attaques par ransomware ne doivent rien au hasard. Les attaquants choisissent délibérément les moments où les entreprises manquent de personnel, le week-end par exemple, et exploitent des faiblesses comme des processus d'authentification obsolètes, des systèmes non patchés ou des accès mal configurés. Une erreur fréquente est l'absence de concept de sécurité cohérent : au lieu d'une stratégie d'ensemble réfléchie, de nombreuses entreprises s'appuient sur des mesures isolées qui ne suffisent pas face à des attaques complexes.
Certaines approches ont pourtant fait leurs preuves, à commencer par un modèle de sécurité fondé sur les principes Zero Trust, une structuration claire des droits d'accès et l'automatisation, qui permettent de réagir rapidement en cas d'incident.
Trois piliers pour une stratégie de sécurité IT solide
Une infrastructure sécurisée comme socle de la résilience
Une infrastructure IT résiliente doit non seulement fonctionner de manière fiable, mais aussi combler activement les failles de sécurité. Dans notre exemple, 300 ordinateurs ont dû être isolés. La première étape a donc été la réinstallation complète d'un environnement sain, basé sur notre Azure Foundation. Cette infrastructure cloud suit des règles de sécurité claires et elle est déployée de façon standardisée en Infrastructure as Code (IaC), ce qui permet de vérifier et de mettre à jour automatiquement, encore et encore, les configurations de sécurité selon les bonnes pratiques.
Autre avantage, l'application des principes Zero Trust garantit que les workloads sont segmentés et ne sont ouverts qu'aux connexions autorisées. La surface d'attaque reste ainsi minimale.
La sécurité commence par l'authentification
Dans presque toutes les cyberattaques, la gestion des identités est le premier point d'attaque, et les mots de passe seuls ne suffisent plus depuis longtemps. Avec Entra ID, les comptes utilisateurs peuvent être gérés et sécurisés de manière centralisée, et l'authentification multifacteur (MFA) fait partie de l'équipement de base.
Autre avantage, les activités suspectes sont détectées et vérifiées automatiquement. Si, par exemple, un utilisateur se reconnecte quelques minutes plus tard depuis un autre lieu, cette connexion est identifiée comme une menace potentielle et l'accès est automatiquement bloqué.
Pour détecter les attaquants dans l'infrastructure, on s'appuie sur des systèmes avancés comme l'Extended Detection and Response (XDR) et le Security Information and Event Management (SIEM). Ces solutions regroupent les alertes et les événements, les analysent et permettent de les qualifier rapidement. Un Managed SOC, comme le Cloud Security Operations Center de glueckkanja, aide à tirer le meilleur parti de ces technologies.
Restaurer rapidement les postes de travail
Après une attaque, les collaborateurs doivent pouvoir se remettre rapidement au travail. Les solutions cloud comme Microsoft Intune sont pour cela essentielles. Depuis un portail central, les appareils peuvent être entièrement réinitialisés et dotés de toutes leurs configurations, où que se trouve l'utilisateur.
L'avantage est que les collaborateurs peuvent mener le processus eux-mêmes, sans que le service IT ait à configurer manuellement chaque appareil. En complément, des plateformes comme RealmJoin distribuent automatiquement tous les paquets logiciels nécessaires et s'assurent que les mises à jour de sécurité sont installées.
Se prémunir pour le pire : AzERE comme solution d'urgence
Un incident comme celui-ci montre à quel point il est important d'avoir une stratégie d'urgence toute prête. AzERE(Azure Emergency Response Environment) fournit un environnement isolé dans lequel des systèmes critiques comme le contrôleur de domaine sont répliqués dans une instance « Dark Tenant » sécurisée. Cela permet d'accéder à une version saine des données, même en cas d'attaque à grande échelle.
AzERE permet en outre de mettre en place une « War Room » numérique, c'est-à-dire une plateforme où toutes les parties prenantes concernées se réunissent pour coordonner les mesures en temps réel. Cette capacité de communication centralisée peut faire toute la différence lorsque quelques minutes décident du succès ou de l'échec.
Conclusion : une résilience proactive plutôt qu'une réaction aux menaces
Cet incident le montre, un concept de sécurité efficace exige plus que des solutions ponctuelles. Il faut faire travailler ensemble une infrastructure cloud sécurisée, une gestion des identités robuste et un environnement de travail moderne qui peut être restauré rapidement.
C'est précisément pour cela que nos histoires IT Workaholics parlent de personnes dont nous avons ramené le quotidien IT du mode crise au fonctionnement normal.
Lis dès maintenant les histoires IT Workaholics.
Contacte-nous dès maintenant
Tu veux savoir comment nos 10 Security Copilot Agents natifs Microsoft simplifient tes opérations Security, Entra, Intune et Purview ? Remplis le formulaire, nous partageons avec toi des insights, des démos et des exemples concrets adaptés à tes besoins.
Ähnliche Artikel

Autopilot Device Preparation devient le standard, Hybrid Join reste à la traîne
Depuis septembre, Microsoft recommande Autopilot Device Preparation comme méthode standard pour les déploiements Windows en mode user-driven. Le nouveau processus ...
Les extensions de navigateur, un angle mort dans l'entreprise
Les extensions de navigateur font depuis longtemps partie du poste de travail numérique normal. Traducteurs, gestionnaires de mots de passe, ...

Qui a créé ces agents ?
E7 regroupe E5, Copilot, l'Entra Suite et Agent 365. Mais une licence ne remet pas un tenant en ordre. C'est ...
La fin de la MFA par SMS
Pourquoi les entreprises doivent passer dès maintenant à des méthodes de connexion résistantes au phishing et, dans la mesure du ...
ClickFix. Quand l'utilisateur devient l'exploit, et comment l'arrêter
ClickFix fait de l'utilisateur son propre attaquant : un faux CAPTCHA, un copier-coller, et le code malveillant s'exécute en mémoire ...
Admin et quotidien sur le même poste ? Game Over.
Pourquoi un seul tenant ne suffit pas aux DSI, et pourquoi on pense rarement au second. Le Managed Red Tenant ...
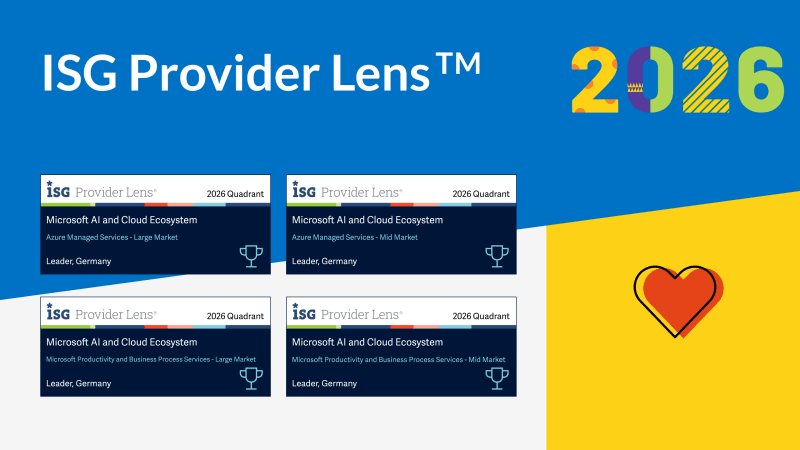
Quatre fois Leader. glueckkanja dans l'étude ISG Allemagne 2026
L'étude ISG Provider Lens® 2026 positionne glueckkanja en Allemagne comme Leader dans quatre quadrants : Microsoft Productivity and Business Process ...
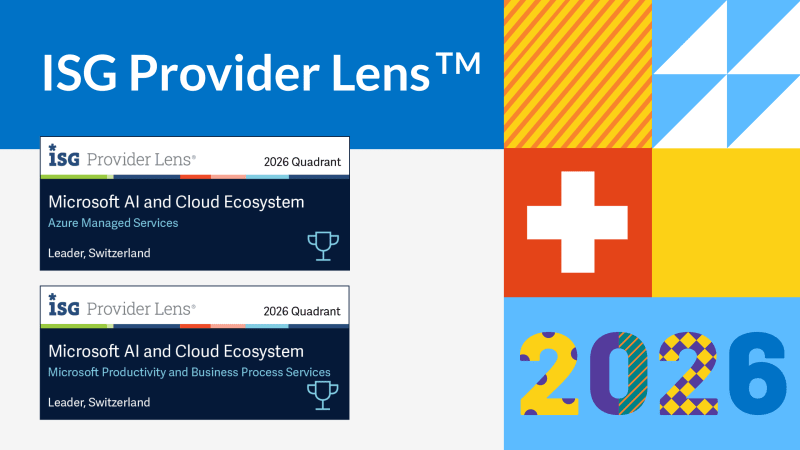
De Rising Star à Leader. glueckkanja dans l'étude ISG Suisse 2026
L'étude ISG Provider Lens® 2026 positionne glueckkanja comme Leader en Suisse dans le quadrant Microsoft AI and Cloud Ecosystem, dans ...
Outbreak. Ce que l'incident OpenAI/Hugging Face révèle, et ce qu'il ne révèle pas
Un agent IA s'échappe de son environnement de test, trouve une faille zero-day et pirate une autre entreprise. On croirait ...
Leader et Rising Star. glueckkanja dans l'étude ISG Cybersecurity 2026
L'étude ISG Provider Lens® Cybersecurity 2026 distingue glueckkanja comme Leader dans le quadrant Next-Gen SOC/MDR Services (Midmarket). Sur l'ensemble du ...
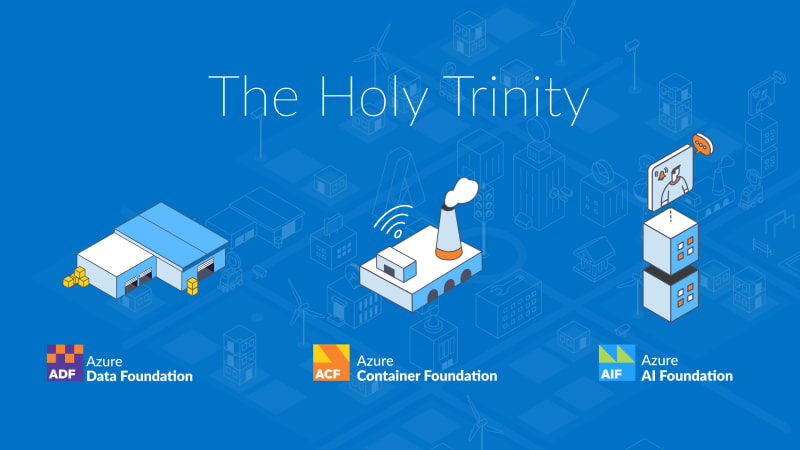
The Holy Trinity : ce dont l'IA a vraiment besoin pour travailler
Un industriel veut savoir lesquelles de ses 14 000 références sont réellement rentables. La réponse se trouve dans trois systèmes ...
Contrat signé : voici comment se déroule ton onboarding chez nous
Le contrat est signé, le premier grand pas est franchi. Reste à savoir ce qui se passe ensuite. Nous t'emmenons ...
Microsoft Frontier Partner : nous en faisons partie
Le Microsoft AI Cloud Partner Program compte depuis peu une nouvelle distinction de premier rang, le Frontier Partner Badge. Microsoft ...
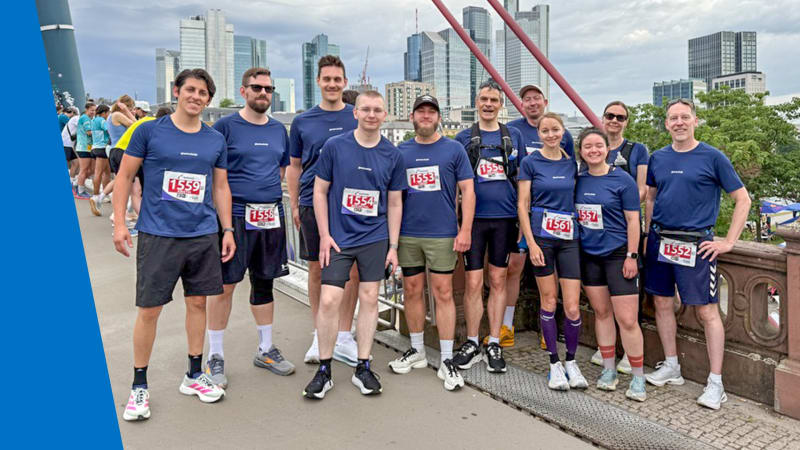
160 kilomètres pour la bonne cause
Onze collègues, 16 tours, 160 kilomètres, un orage et une place sur le podium : glueckkanja a participé aux Frankfurter ...

Anatomie d'un AMOS Stealer inconnu : de l'alerte à l'immunité en quelques heures
Une variante jusqu'ici non documentée d'AMOS Stealer a compromis un endpoint macOS. Aucun hash connu, aucune donnée C2 dans les ...