

Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, Managed Dark Tenant pitää yrityksen toimintakykyisenä silloinkin, kun puolustus kaatuu. Mitä se tarkoittaa toimintamallille, SOC-signaalille ja NISG 2026:n näyttövelvollisuuksille.

Yksi kone, kaksi välilehteä, yksi klikkaus
Skenaario on epädramaattinen, ja juuri se tekee siitä niin vaarallisen: administraattori istuu tutun toimistoläppärinsä ääressä. Vasemmassa selainvälilehdessä on auki Microsoft 365 Admin Center, Global Admin- ja Intune-admin-oikeuksineen. Oikeassa välilehdessä hän lataa ”ilmaisen työkalun”, Invoice_2026.pdf.exe. Yksi klikkaus, PowerShell-payload, persistenssi pystyssä, privilege escalation käynnissä. Tie Tier 0:aan, yritys-IT:n sydämeen, on auki.
Game Over.
MITRE ATT&CK dokumentoi enterprise-ympäristöille tällä hetkellä 222 tekniikkaa ja niiden lisäksi 475 alatekniikkaa, yhteensä vajaat 700 tunnettua tapaa eskaloida oikeuksia, liikkua lateraalisesti ja päästä yrityksen herkimpiin asseteihin. Hyökkääjä tarvitsee niistä täsmälleen yhden. Ja useimmissa incident response -keikoissa, joissa olemme mukana, näkyy sama kuvio: hallinnointi tehtiin samalla laitteella, jolla myös luettiin sähköposteja, surffattiin ja chatattiin Teamsissa.
Se, joka ottaa ”Assume Breachin” tosissaan, ja NIS2:n jälkeen vaihtoehtoja on vähän, joutuu hyväksymään epämukavan seurauksen: jotkin asiat eivät yksinkertaisesti kuulu samalle koneelle. Puolittainen erottelu ei ole erottelu.
Miksi lähimmät vastaukset eivät riitä
Tavanomaiset refleksit tunnemme kaikki. Jump-palvelin? Yksi reverse proxy -tunneli kompromentoidulta clientiltä, ja hyökkääjä ratsastaa suoraan jump boxin läpi: sama kone, sama selain, sama riski. Klassinen Privileged Access Management (PAM) rakennettuna omaan tenanttiin? Silloin nousee heti kysymys: kuka hallinnoi hallintaympäristöä? Jos suojatut admin-työasemat elävät samassa tenantissa, jota niiden pitäisi suojata, on rakennettu ympyrä, ei muuria. Entä virtuaalityöpöytä toimistoläppäriltä? Se perii sen keyloggerin. Näyttö on virtuaalinen, näppäinpainallukset ovat oikeita. Zero Trust loppuu täsmälleen siihen, missä admin ja arki jakavat laitteen.
Managed Red Tenant: erottelu arkkitehtuurina
Juuri tähän Managed Red Tenant (MRT) tarttuu: oma, kokonaan koodilla hallinnoitu ja massiivisesti kovennettu tenant-ympäristö yksinomaan hallinnolliseen työhön. Tier 0 -tehtäviä varten on tarjolla Managed Servicenä ajettavia Privileged Access Workstationeja (PAW), kovennettuja hardware-PAWeja omina fyysisinä laitteinaan. Tier 1 -työhön käytetään VAWeja, virtuaalisia access-työasemia Azure Virtual Desktopin pohjalta, tavoitettavissa vain compliant-laitteilta, vain FIDO2:lla, vain Conditional Accessin alla. Täydennyksenä erityisesti ja maksimaalisen turvallisesti konfiguroidut iPadit mukavuuden vuoksi.
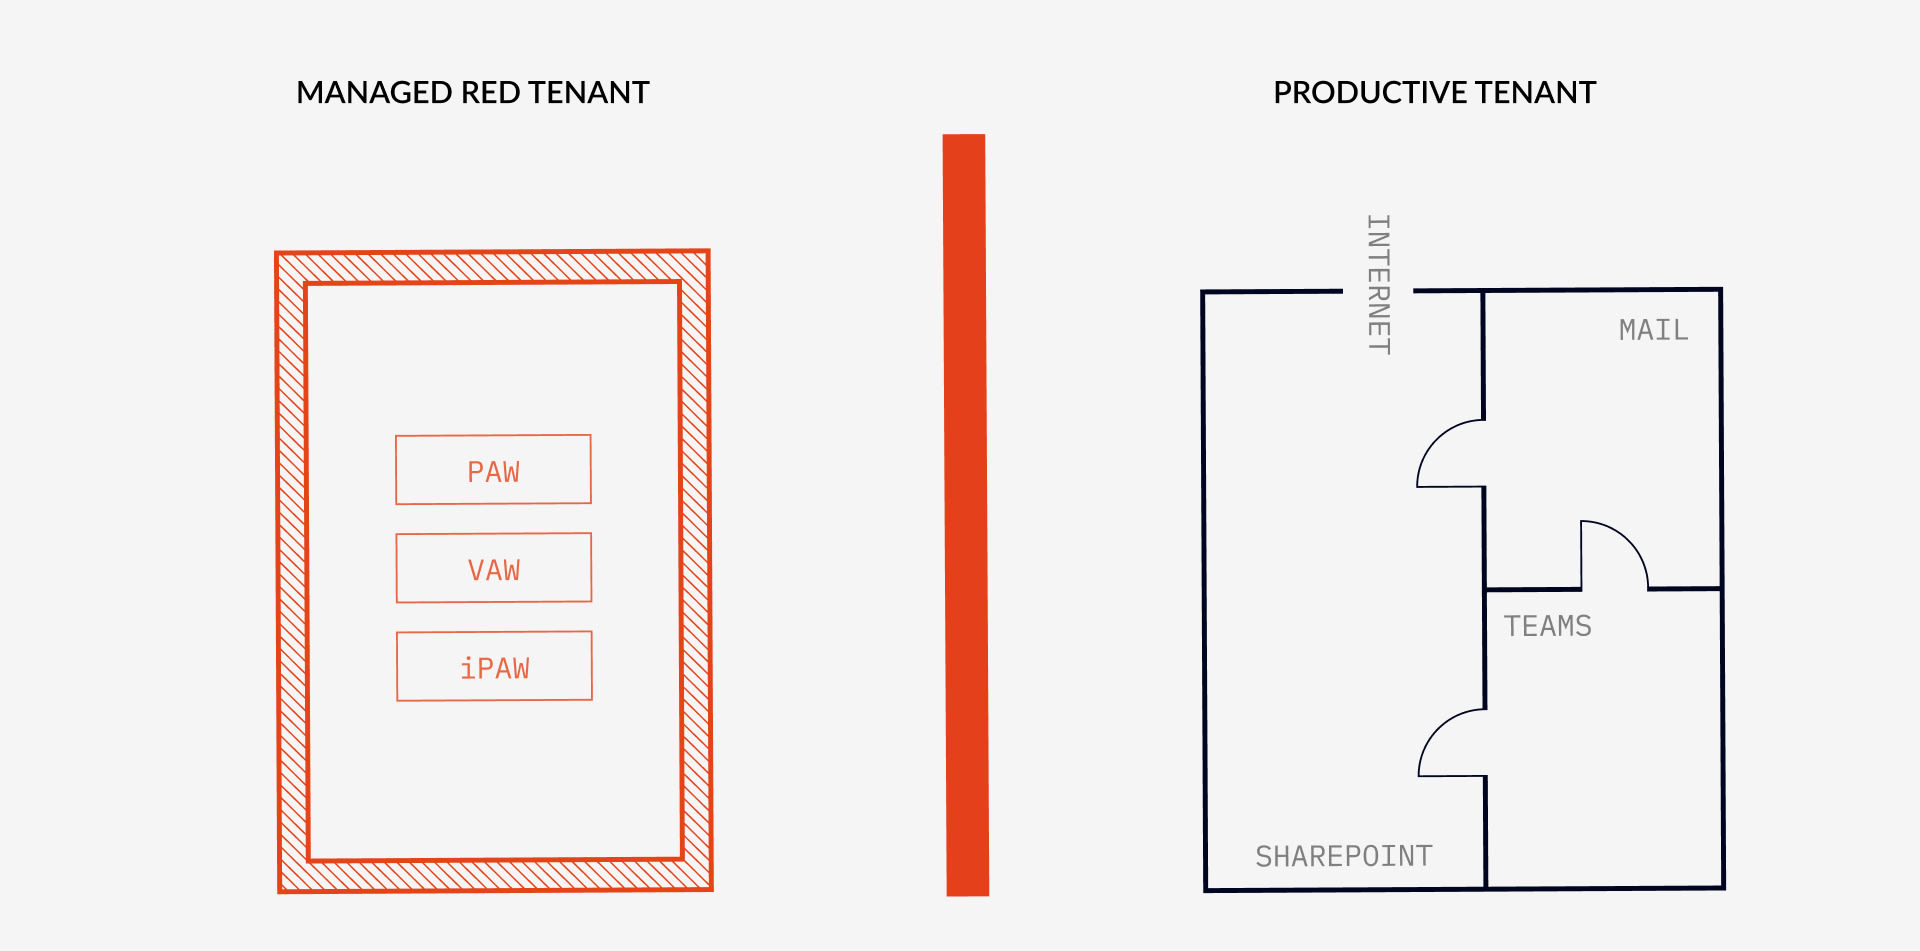
Ratkaiseva kohta CIO:ille ei kuitenkaan ole tekniikka vaan toimintamalli. Jokainen muutos Red Tenantiin kulkee Configuration as Codena CI/CD-pipelinen läpi ja deployataan vasta asiakkaan nimenomaisen hyväksynnän jälkeen. Tämä shared responsibility -periaate vastaa kysymykseen, joka jokaisen Managed Servicejen ostajan pitäisi esittää: mitä tapahtuu, jos palveluntarjoaja itse kompromentoidaan? Vastaus: ei mitään. Ilman asiakkaan hyväksyntää Red Tenantissa ei muutu riviäkään konfiguraatiota. Hallintataso on asiakkaan riskivyöhykkeen ulkopuolella, veto-oikeus jää asiakkaalle.
Operatiivinen hyöty on kaksinkertainen. Ensinnäkin syntyy erottelutarkkuus, jollaista harvoin on: jokainen legitiimi hallinnollinen pääsy tuotantoympäristöön tulee määritelmän mukaan MRT-koneelta. Kaikki muu on hyökkäys. Se antaa SOC:lle signaalin ilman kohinaa, johon se voi reagoida heti sen sijaan että lajittelisi vääriä hälytyksiä. Toiseksi onnistuneessa hyökkäyksessä toimistoympäristöön tiellä on muuri eikä hidastetöyssy: hyppy kompromentoidulta toimistoläppäriltä hardware-PAWlle, joka seisoo omana laitteenaan sen vieressä työpöydällä, on hyökkääjälle äärimmäisen vaikea tai mahdoton.
Entä jos se silti tapahtuu? Extra Life.
Jokainen kokenut CIO tietää: sataprosenttista turvallisuutta ei ole. Assume Breach tarkoittaa nimenomaan myös oman puolustuksen pettämisen ennakoimista. Stryker-tapaus maaliskuussa 2026 osoitti, miten kapea harjanne on: yksi kompromentoitu Intune-admin-tili riitti laitteiden pyyhkimiseen 79 maassa. Ransomware-ryhmät tähtäävät tänään kohdennetusti varmuuskopioihin, Active Directoryyn, täsmälleen niihin järjestelmiin, joita jälleenrakennukseen tarvittaisiin. Se, joka silloin alkaa improvisoida salattujen tiedostopalvelinten kanssa, ilman toimivia identiteettejä, puhelinketjulla viestintäinfrastruktuurin sijaan, menettää päiviä ja viikkoja, joiden ajan yritys seisoo.
Jos Red Tenant estää sen, että lopputulos on ”Game Over”, niin Managed Dark Tenant on Extra Life: valmisteltu, normaalitilanteessa lepäävä toipumisympäristö, joka aktivoidaan tositilanteessa. Yksi soitto 24/7-hätänumeroon käynnistää disaster recovery -prosessin. Virtuaalinen war room pystyttää välittömästi turvallisen viestinnän kaikkien avainsidosryhmien kanssa riippumatta mahdollisesti kompromentoidusta tuotantoympäristöstä. Koska Dark Tenant on rakennettu Infrastructure as Codena, kaikki kriittiset toipumisprosessit ovat ennalta määriteltyjä ja automatisoituja: järjestelmäkriittiset komponentit kuten Active Directory ja identiteetit palautetaan puhtaasti sen sijaan että ne kasattaisiin stressitilanteessa ad hoc. Tuloksena on muutaman tunnin tai muutaman päivän Recovery Time Objective (RTO) ja määritelty Recovery Point Objective (RPO) niiden viikkojen sijaan, jotka improvisoidut toipumiset käytännössä säännöllisesti maksavat.
Resilienssi kaksoispakkauksena
Red Tenant ja Dark Tenant vastaavat kahteen eri kysymykseen, jotka vasta yhdessä muodostavat täyden kuvan. Red Tenant vastaa: miten estän sen, että kompromentoidusta clientistä tulee koskaan kompromentoitu domain? Dark Tenant vastaa: miten pysyn toimintakykyisenä, jos se silti tapahtuu? Toinen on muuri, toinen turvaverkko.
Itävaltalaisille yrityksille tulee mukaan regulatorinen ulottuvuus, ja siitä tulee pian hyvin konkreettinen. NISG 2026:n myötä, joka astuu voimaan 1. lokakuuta 2026, noin 4 000 itävaltalaista yritystä joutuu osoitettavien kyberturvallisuusvelvoitteiden piiriin, nimenomaisesti mukaan lukien riskienhallinta, business continuity, valmiussuunnitelma ja kriisinhallinta. Se, joka pystyy selittämään valvontaelimelle, että hallinnolliset pääsyt on eristetty arkkitehtonisesti ja että tositilannetta varten on valmiina testattu, automatisoitu toipumisympäristö, käy toisenlaista keskustelua kuin se, joka viittaa awareness-koulutuksiin ja toivoon.
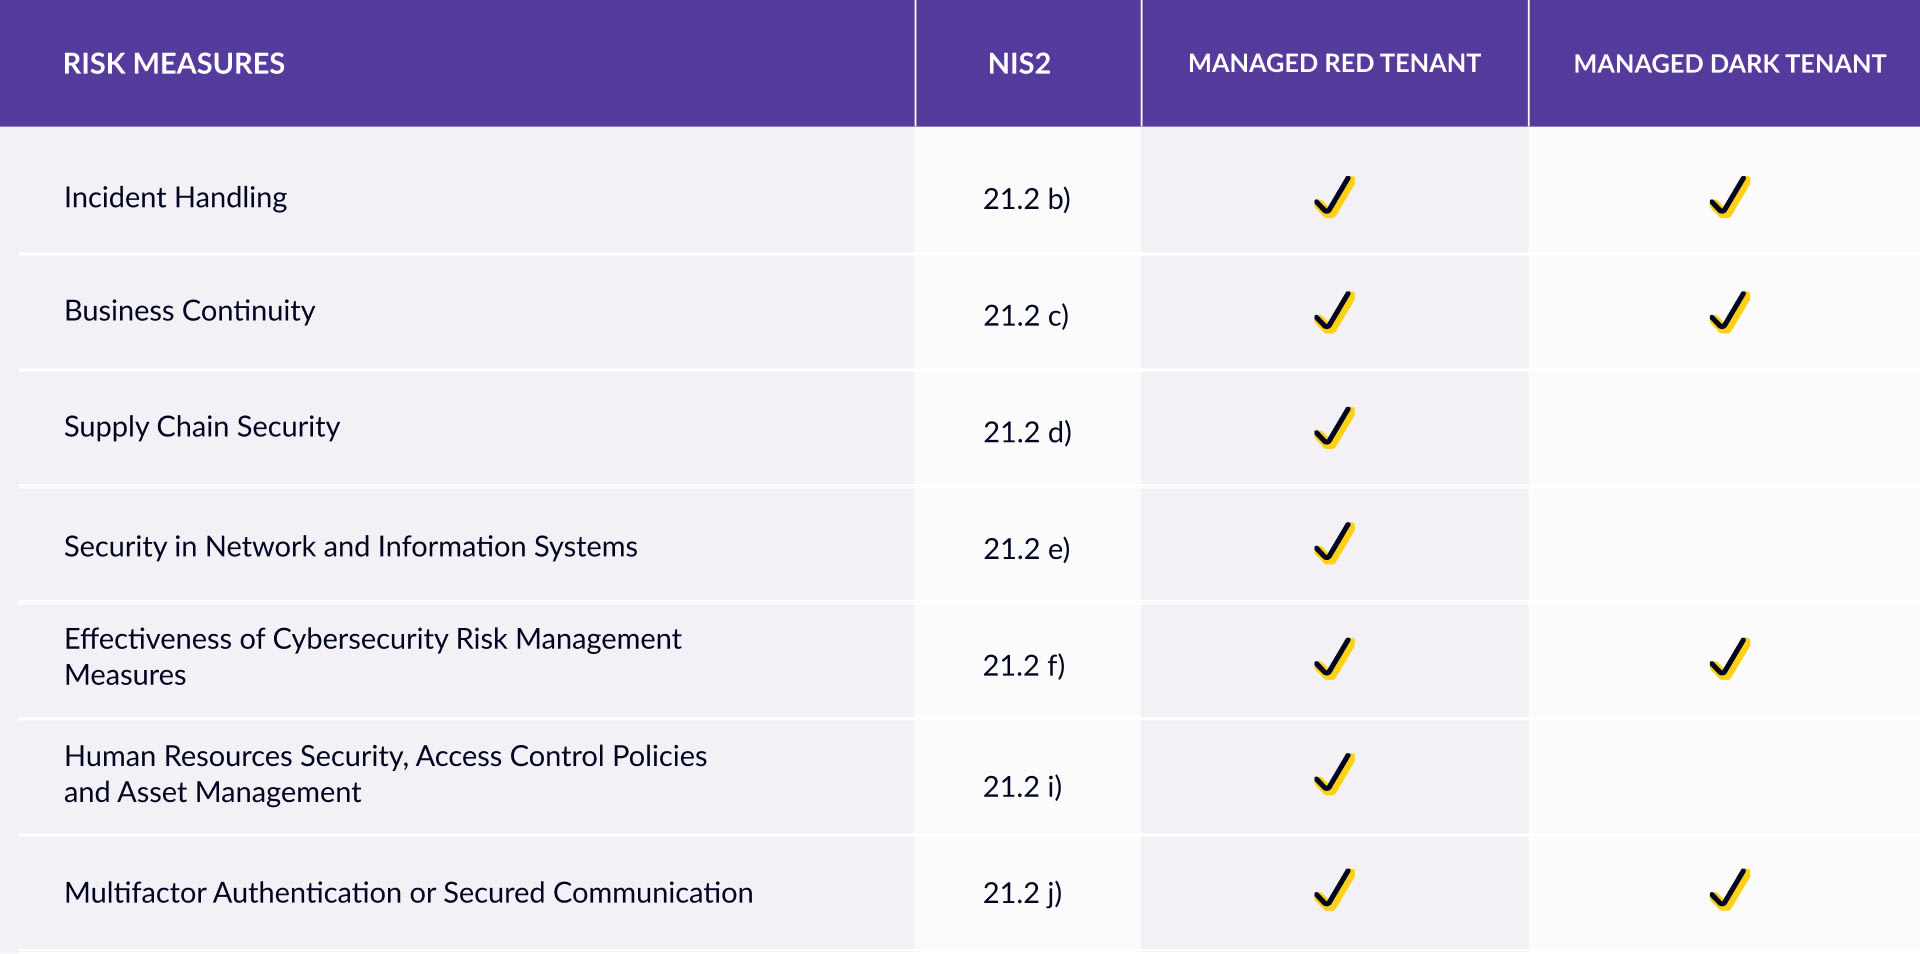
Molempia palveluita ajamme Managed Servicenä tiimillä, joka BSI-pätevöityneenä APT-response-palveluntarjoajana seisoo säännöllisesti toisella puolella silloin kun jo palaa, ja joka syöttää tämän kokemuksen suoraan takaisin arkkitehtuuriin. Asiakkaisiimme kuuluu DAX-konserneja yhtä lailla kuin kriittisen infrastruktuurin operaattoreita.
Jotkin asiat eivät kuulu samalle koneelle. Ja jotkin yritykset eivät voi ottaa varaa Game Overiin. Silloin mieluummin muurin ja Extra Lifen kanssa.
Ota yhteyttä
Haluatteko tietää, miten Managed Red Tenant ja Managed Dark Tenant toimivat yhdessä teidän ympäristössänne? Ottakaa yhteyttä, niin käymme teidän tapauksenne konkreettisesti läpi.
Samankaltaiset artikkelit

MFA-tekstiviestin loppu
Miksi yritysten kannattaa nyt siirtyä phishing-kestäviin ja mahdollisimman salasanattomiin kirjautumistapoihin.

ClickFix. Kun käyttäjä on se exploit, ja miten te pysäytätte sen
ClickFix tekee käyttäjästä oman hyökkääjänsä: väärennetty CAPTCHA, yksi copy-paste, ja haittakoodi ajaa muistissa ilman että mitään päätyy levylle. Miten Microsoft ...

Admin ja arki samalla koneella? Game Over.
Miksi yksi tenant ei riitä CIO:lle, ja miksi toista harvoin ajatellaan mukaan. Managed Red Tenant erottaa hallinnollisen työn arkkitehtonisesti toimistoympäristöstä, ...

Neljä kertaa Leader. glueckkanja ISG-tutkimuksessa Saksa 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Saksassa Leaderiksi neljässä kvadrantissa: Microsoft Productivity and Business Process Services ja Azure Managed ...

Rising Starista Leaderiksi. glueckkanja ISG-tutkimuksessa Sveitsi 2026
ISG Provider Lens® -tutkimus 2026 asemoi glueckkanjan Sveitsissä Leaderiksi kvadrantissa Microsoft AI and Cloud Ecosystem, alueilla Azure Managed Services ja ...

Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...

Leader ja Rising Star. glueckkanja ISG:n Cybersecurity-tutkimuksessa 2026
ISG Provider Lens® -tutkimus Cybersecurity 2026 palkitsee glueckkanjan Leaderina kvadrantissa Next-Gen SOC/MDR Services (Midmarket). Next-Gen SOC/MDR Services -kokonaismarkkinassa olemme Rising ...

The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...

Sopimus allekirjoitettu: näin perehdytyksesi meillä etenee
Sopimus on allekirjoitettu, ensimmäinen suuri askel on otettu. Mutta miten tästä eteenpäin? Otamme sinut mukaan kulissien taakse perehdytykseemme, PreBoardingista ensimmäiseen ...

Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...

160 kilometriä hyvän asian puolesta
Yksitoista kollegaa, 16 kierrosta, 160 kilometriä, ukkosmyrsky ja palkintopallisija: glueckkanja osallistui Frankfurter Runden 2026 -tapahtumaan ja lahjoitti jokaisesta juostusta kierroksesta ...

Tuntemattoman AMOS Stealerin anatomia: alertista immuniteettiin tunneissa
Tähän asti dokumentoimaton AMOS-stealerin variantti kompromentoi macOS-endpointin. Ei tunnettuja hasheja, ei C2-tietoja julkisissa tietokannoissa. SOC:mme purki kuusi obfuskointikerrosta, poimi kaikki ...

Miksi Edgen pitäisi olla ainoa Corporate Browserinne
Mikään yritys ei ole oikeasti valinnut Chromea; se oli vain siellä, omalla synkronointilogiikallaan, omalla tilinhallinnallaan, omalla käytäntöjen käyttöliittymällään. Microsoft Edge ...

Yksi admin-tili oli kaikki, mitä siihen tarvittiin.
11. maaliskuuta 2026 Handala pyyhki laitteita 79 maassa, ja siihen tarvittiin vain yksi kaapattu Intunen admin-tili. Ei haittaohjelmia, ei exploittia, ...

Kuusi agenttia. Neljä viikkoa. Aitoa tuotantokäyttöä.
Kuusi yritystä, neljän viikon rakennusvaihe, kuusi toimivaa AI-agenttia – siitä oli kyse ensimmäisessä glueckkanja AI Agent Hackathonissa. Kiekert, Dr. Oetker, ...