

Las extensiones de navegador, un punto ciego en la empresa
Las extensiones de navegador forman parte desde hace tiempo del puesto de trabajo digital habitual. Traductores, gestores de contraseñas, VPN, bloqueadores de anuncios, herramientas de productividad y, cada vez más, asistentes de IA se ejecutan directamente en el navegador. Millones de personas utilizan estas extensiones a diario. Aun así, muy pocos usuarios saben qué permisos conceden realmente a una extensión y qué posibilitan esos permisos en el peor de los casos.
Y es que las extensiones de navegador no son pequeños ayudantes inofensivos. Según los permisos que tengan, pueden acceder al contenido de las páginas web, ejecutar scripts, leer datos del portapapeles o acceder a las cookies del navegador. Combinado con un acceso amplio a las páginas web, de ahí puede resultar un acceso considerable al entorno de trabajo digital de un usuario. Y eso es exactamente lo que hace interesantes las extensiones de navegador para los atacantes.
Un pequeño complemento con grandes permisos
No todos los permisos son peligrosos. Lo decisivo es qué puede hacer una extensión con ellos. clipboardRead, por ejemplo, puede tener sentido en una extensión legítima de productividad o de gestión de contraseñas. Pero ese mismo permiso también puede utilizarse de forma abusiva para leer el contenido del portapapeles. Contraseñas copiadas, API keys u otra información sensible pueden acabar así, potencialmente, en manos de un atacante.
scripting permite a una extensión insertar scripts en páginas web. Esto es necesario para muchas aplicaciones legítimas, por ejemplo para modificar páginas web o automatizar funciones. Combinado con permisos de host amplios, sin embargo, una extensión puede llegar a influir de forma considerable en el contenido y las funciones de las páginas visitadas. Más crítico aún es el acceso a las cookies: una extensión con los permisos correspondientes puede, en determinadas condiciones, acceder a datos de sesión. Si esos datos son robados, pueden contribuir, según la aplicación y sus mecanismos de protección, al secuestro de una sesión existente.
El permiso en sí no convierte una extensión en maliciosa. Pero sí define qué posibilidades tiene una extensión comprometida o utilizada de forma abusiva.
Cuando la confianza se convierte en vector de ataque
Los casos recientes muestran que las empresas no solo deben protegerse del malware clásico.
Maliciosa desde el principio: StegoAd
Un ejemplo especialmente ilustrativo es la campaña StegoAd investigada por Microsoft en 2026. Microsoft eliminó del Add-ons Store 119 extensiones maliciosas de Edge que sumaban en conjunto unos 2,6 millones de descargas. Se hacían pasar, entre otras cosas, por bloqueadores de anuncios, VPN, traductores u otras herramientas útiles.
Desde el punto de vista técnico, lo más interesante fue la forma de ocultar el código malicioso. Las extensiones escondían payloads de JavaScript, entre otros sitios, en archivos de imagen y de fuentes. Tras la instalación permanecían inactivas durante varios días, y solo después se activaba la función maliciosa propiamente dicha. En algunos casos, la activación dependía además de si se detectaban determinados indicios de análisis. Los objetivos eran igual de amplios: robo de credenciales, robo de cookies, funcionalidad de backdoor y otras actividades abusivas.
Para las empresas, este caso resulta aun así relativamente fácil de entender: la propia extensión era el vector de ataque. Una allowlist consecuente, que solo permita extensiones aprobadas, puede reducir notablemente justo este riesgo.
Comprometida más tarde: ShadyPanda
Más difícil todavía es el caso de una extensión que no empieza siendo malware. Lo demuestra la campaña ShadyPanda, que Koi Security publicó en diciembre de 2025. A lo largo de unos siete años se fueron construyendo extensiones de navegador que al principio eran funcionales y discretas. Con los años alcanzaron alrededor de 4,3 millones de instalaciones. Más adelante, algunas de ellas recibieron funcionalidad de spyware a través de actualizaciones. El atacante podía así apoyarse en la confianza ya acumulada y en el mecanismo normal de actualización de los navegadores.
Ahí está precisamente el problema: una extensión puede estar limpia en el momento de su aprobación y convertirse igualmente en un riesgo más tarde. Una allowlist responde, por tanto, solo a la pregunta de qué extensión puede instalarse. No responde automáticamente a la pregunta de si esa misma extensión conserva la misma funcionalidad seis meses después. Por eso, ni las cifras altas de instalación, ni las buenas valoraciones, ni una revisión anterior son una garantía de seguridad duradera para la versión actualmente en uso.
Una extensión no tiene que parecer malware
Esto resulta especialmente relevante en el entorno corporativo, porque las extensiones pueden acceder exactamente a los datos con los que los empleados trabajan a diario. Un ejemplo es Urban VPN Proxy: Koi Security informó a finales de 2025 de que la extensión era utilizada por millones de usuarios y podía capturar el contenido de conversaciones con servicios de IA como ChatGPT, Claude y Gemini y transmitirlo a terceros.
El caso ilustra un principio importante: una extensión no tiene que parecer malware clásico para llegar a información altamente sensible. Si un empleado mantiene en el navegador una conversación de IA con información confidencial y una extensión instalada tiene acceso al contenido de esa página, esa información se encuentra potencialmente al alcance técnico de la extensión. Y eso importa precisamente en el entorno corporativo: las extensiones de navegador se sitúan hoy justo donde los empleados trabajan con la información más sensible: Microsoft 365, sistemas CRM, aplicaciones web internas, plataformas cloud y asistentes de IA.
Cuando una extensión legítima se convierte en el brazo ejecutor del atacante
Un paso más allá va el llamado problema del confused deputy. En este caso, el componente privilegiado no es malicioso en sí mismo. Pero dispone de derechos que el atacante no tiene y puede ser inducido a emplear esos derechos en un contexto ajeno.
Un ejemplo reciente de la investigación en seguridad afecta a Claude for Chrome. Los investigadores analizaron cómo las funciones privilegiadas de navegador de un asistente de IA pueden verse influidas por contenidos o por otras extensiones. Se demostraron, entre otros, escenarios en los que un atacante conseguía que el asistente ejecutara acciones en el contexto del usuario. Conviene situarlo bien: no se trata de una extensión maliciosa de Claude. El ejemplo muestra más bien qué nuevos riesgos surgen cuando una extensión legítima y privilegiada interactúa de forma autónoma con páginas web. Para las empresas, esto significa que incluso una extensión digna de confianza desde el punto de vista funcional y de reputación puede representar una superficie de ataque relevante.
Qué pueden hacer las empresas al respecto
Gestionar las extensiones de forma centralizada y permitir solo las aprobadas es la base correcta. Frente a campañas como StegoAd, una allowlist consecuente ya puede evitar que extensiones desconocidas o no autorizadas lleguen siquiera a los dispositivos corporativos. Para ShadyPanda, sin embargo, eso solo no basta: la extensión era discreta en el momento de su aprobación inicial. Y en casos como Urban VPN o las extensiones de IA susceptibles de abuso, una simple lista de malware también ayuda de forma limitada, porque el software no necesita estar clasificado como malicioso para constituir un riesgo relevante. Las empresas necesitan, por tanto, governance en la entrada y control continuo durante la operación.
Qué deberían hacer las empresas ahora
- Crear un inventario de extensiones de navegador Sin inventario no hay ninguna afirmación sólida sobre qué extensiones se utilizan realmente. Además del nombre y la versión, conviene registrar sobre todo el desarrollador, el navegador y los permisos solicitados. Microsoft Defender Vulnerability Management ofrece con el Browser Extensions Assessment un inventario de este tipo para Edge, Chrome y Firefox en dispositivos Windows.
- Estandarizar en un navegador corporativo gestionado de forma centralizada Un navegador unificado reduce el número de superficies de governance distintas y crea un punto central para aplicar políticas. Con ello resulta además mucho más fácil ver qué extensiones se utilizan en la empresa y cuáles de ellas se necesitan realmente. Cómo puede plantearse esto con Microsoft Edge lo hemos descrito en un artículo propio.
- Establecer una allowlist con un proceso de aprobación que funcione Las extensiones deberían estar bloqueadas por defecto y aprobarse solo de forma selectiva. La allowlist técnica es solo la mitad del asunto: los empleados también necesitan un proceso sencillo y comprensible para solicitar las extensiones que necesitan. Una allowlist sin un proceso de aprobación que funcione se convierte rápidamente en un obstáculo que los usuarios intentan esquivar.
- Proteger adicionalmente las extensiones aprobadas
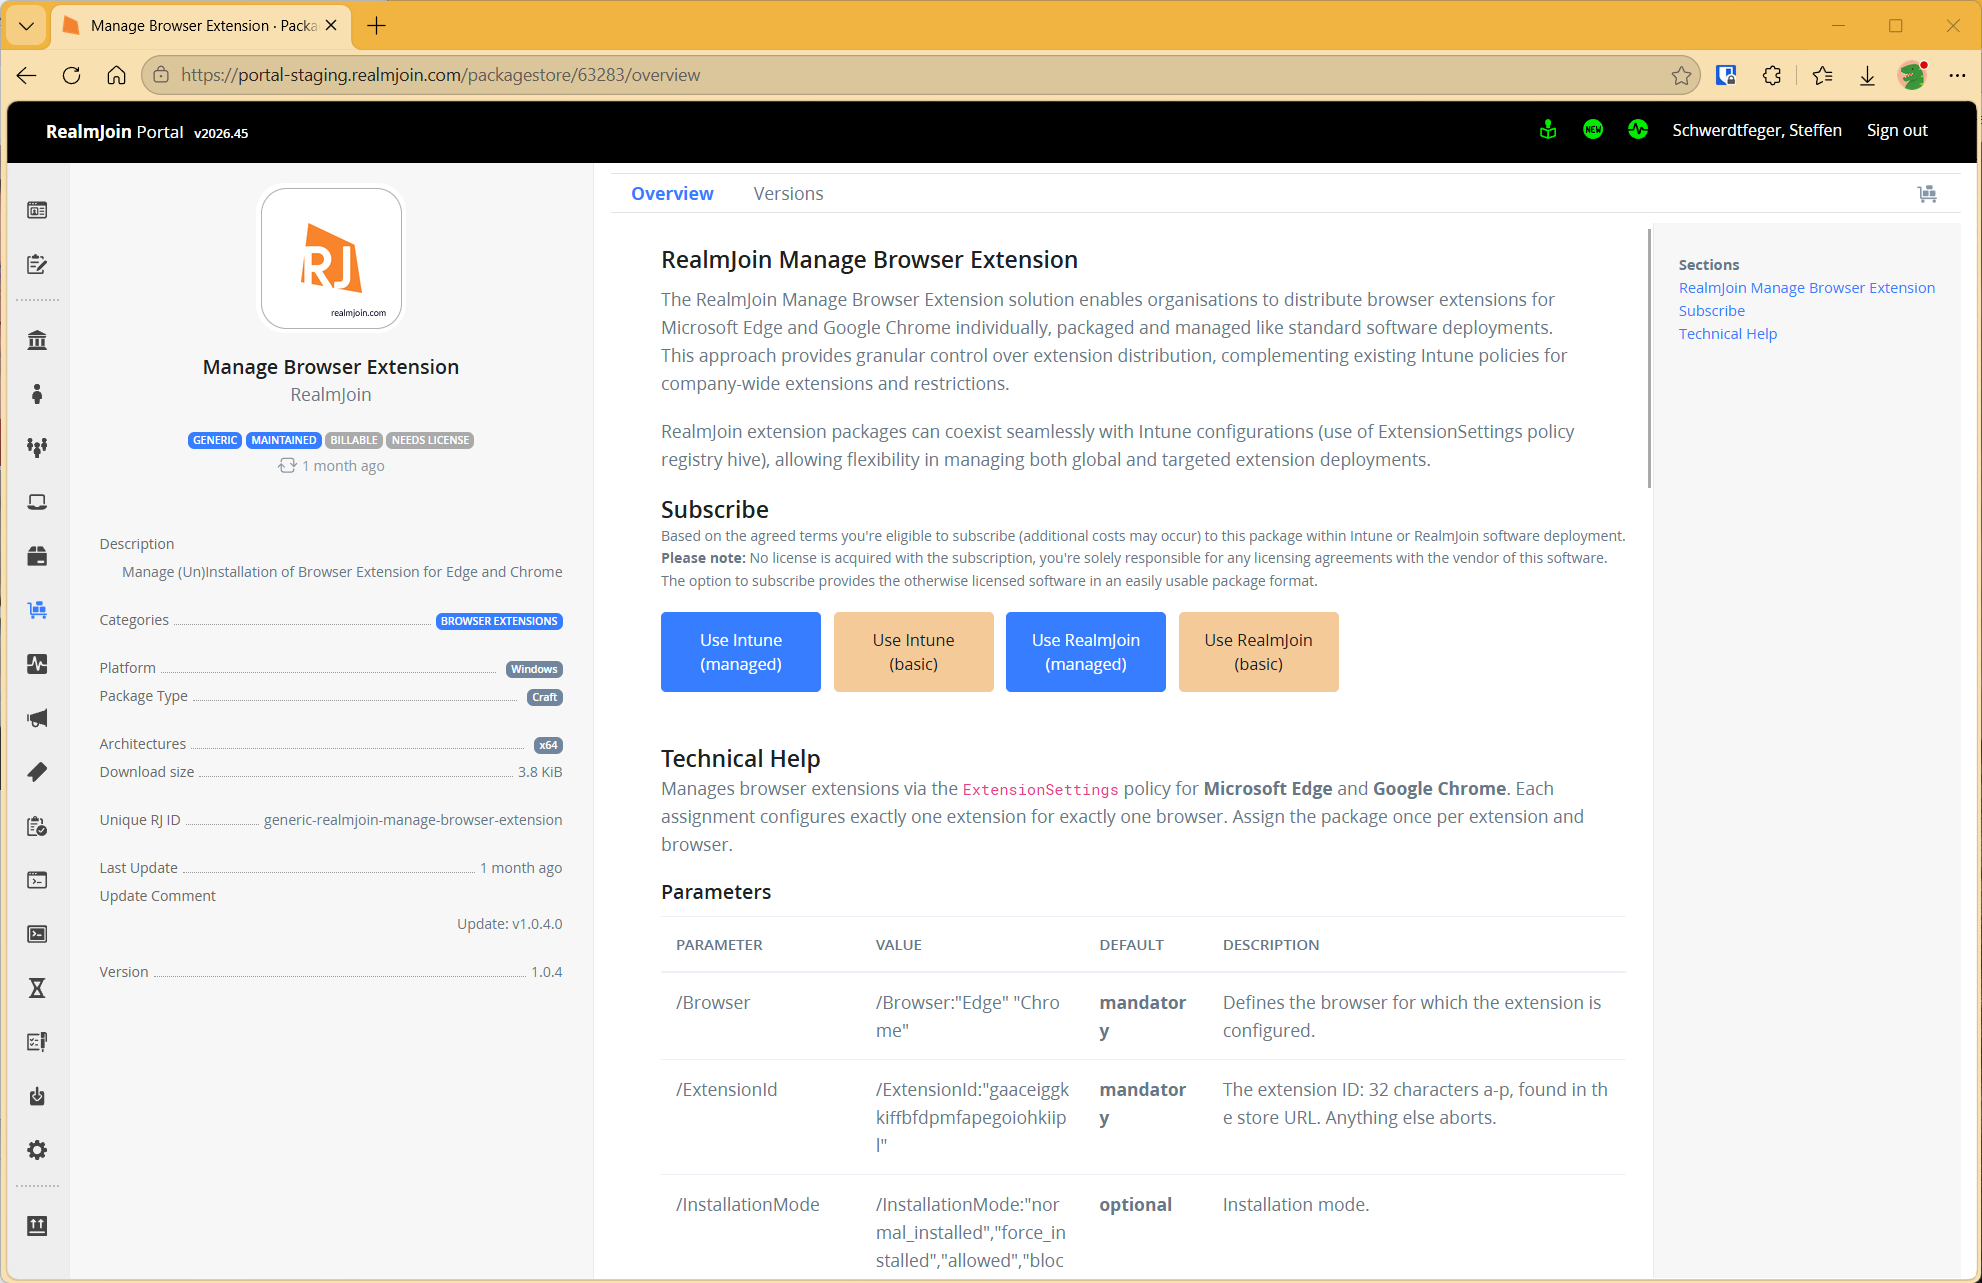
También las extensiones aprobadas deberían revisarse con regularidad, ya que su fiabilidad puede cambiar con el tiempo. El paquete de RealmJoin «Manage Browser Extension» permite gestionar extensiones concretas para Microsoft Edge y Google Chrome de forma selectiva y centralizada en dispositivos Windows, como paquetes de software clásicos. El paquete puede utilizarse en paralelo a las políticas de Intune existentes y resulta así adecuado para desplegar extensiones concretas a grupos de usuarios definidos. Además, pueden controlarse de forma granular la versión mínima, el comportamiento en la barra de herramientas, las URL permitidas o bloqueadas y los permisos. Con
BlockedHostsse puede evitar, por ejemplo, que extensiones de navegador como los bloqueadores de anuncios accedan a páginas corporativas sensibles o a portales de inicio de sesión. Así es posible utilizar una extensión sin concederle un acceso innecesario a contenidos web especialmente dignos de protección. Las extensiones de navegador pueden desplegarse de este modo de forma controlada y protegida.
Cómo lo abordamos en el CSOC
Para nuestros clientes de CSOC hemos desarrollado, a partir de estas conclusiones, dos detections que cubren aspectos distintos del riesgo.
La primera detection comprueba las extensiones de navegador instaladas contra una base de datos de threat intelligence actualizada. Esta contiene IDs de extensiones que ya se conocen como maliciosas o que fueron identificadas como tales en el pasado. La detection rastrea el entorno del cliente en busca de coincidencias. Si se encuentra una extensión maliciosa conocida, se genera una alerta y el caso se evalúa a través del proceso establecido.
La segunda detection va un paso más allá y busca lo que todavía no figura en ninguna lista. En lugar de valorar permisos individuales de forma aislada como buenos o malos, combinamos varias señales. Entre ellas están el potencial de abuso de los permisos solicitados, combinaciones llamativas de permisos, patrones de campañas conocidas como el robo de credenciales, la exfiltración de datos o la manipulación de tráfico, la rareza de una extensión dentro de la flota de dispositivos y patrones de nombres que imitan marcas conocidas o asistentes de IA. De estas señales resulta una puntuación de riesgo. Si supera un umbral definido, el caso lo evalúa un analista. Los pesos y umbrales exactos los reservamos deliberadamente.
No se trata, en absoluto, de generar una alerta por cada plugin inusual. La detection está diseñada para que la mayoría de las coincidencias se evalúen de forma automatizada y solo los casos con señales combinadas suficientemente fuertes se escalen a revisión por un analista. Así, el número de revisiones manuales se mantiene en un nivel asumible y la detection sigue siendo utilizable en la operación diaria del CSOC.
Con este enfoque hemos identificado extensiones de navegador maliciosas en varios clientes dentro de nuestro servicio de CSOC. Los clientes afectados fueron informados a continuación a través del proceso establecido.
Conclusión
Las extensiones de navegador hace tiempo que dejaron de ser software de nicho. Forman parte del puesto de trabajo digital habitual y se ejecutan justo donde hoy tiene lugar gran parte de la comunicación corporativa y del procesamiento de datos. Al mismo tiempo, disponen en parte de permisos muy amplios y se modifican a través de un canal de actualización automático.
Para las empresas, esto significa que una aprobación puntual no es suficiente. Lo decisivo es saber en todo momento qué extensiones están en uso, qué derechos tienen y si su comportamiento o su versión han cambiado. Las extensiones de navegador no tienen que prohibirse. Pero tampoco deberían seguir tratándose como pequeños complementos inofensivos. Son software privilegiado en el corazón del puesto de trabajo moderno. Y exactamente así deberían protegerse.
Puestos similares
Autopilot Device Preparation se convierte en estándar, Hybrid Join se queda atrás
Desde septiembre, Microsoft recomienda Autopilot Device Preparation como método estándar para los despliegues de Windows controlados por el usuario. El ...
Las extensiones de navegador, un punto ciego en la empresa
Las extensiones de navegador forman parte desde hace tiempo del puesto de trabajo digital habitual. Traductores, gestores de contraseñas, VPN, ...
¿Quién ha creado estos agentes?
E7 combina E5, Copilot, la Entra Suite y Agent 365. Pero una licencia no ordena ningún tenant. Quién responde por ...
Let´s Gossip the Cloud. Nuestro podcast sobre Azure.
Mitos del cloud, costes de Azure, Infrastructure as Code, DevOps y datos: en nuestro podcast The Cloud Gossip, Sarah y ...
El fin de la MFA por SMS
Por qué las empresas deben pasar ahora a métodos de autenticación resistentes al phishing y, en lo posible, sin contraseña.
ClickFix. Cuando el usuario es el exploit, y cómo detenerlo
ClickFix convierte a los usuarios en su propio atacante: un CAPTCHA falso, un copiar y pegar, y el malware se ...
¿Administración y trabajo diario en el mismo equipo? Game Over.
Por qué un solo tenant no basta para un CIO y por qué el segundo rara vez entra en los ...
Cuatro veces Leader. glueckkanja en el estudio ISG de Alemania 2026
El estudio ISG Provider Lens® 2026 posiciona a glueckkanja como Leader en Alemania en cuatro cuadrantes: Microsoft Productivity and Business ...
De Rising Star a Leader. glueckkanja en el estudio de ISG Suiza 2026
El estudio ISG Provider Lens® 2026 posiciona a glueckkanja como Leader en Suiza en el cuadrante Microsoft AI and Cloud ...
Outbreak. Lo que revela el incidente de OpenAI y Hugging Face y lo que no
Un agente de IA se escapa de su entorno de pruebas, encuentra un zero-day y hackea otra empresa. Suena a ...
Leader y Rising Star. glueckkanja en el estudio de ciberseguridad de ISG 2026
El estudio ISG Provider Lens® Cybersecurity 2026 distingue a glueckkanja como Leader en el cuadrante Next-Gen SOC/MDR Services (Midmarket). En ...
The Holy Trinity: Lo que la IA realmente necesita para ponerse a trabajar
Una empresa manufacturera quiere saber cuáles de sus 14.000 SKUs son realmente rentables. La respuesta está en tres sistemas que ...
Contrato firmado: así es tu proceso de onboarding
El contrato está firmado, el primer gran paso está hecho. ¿Pero qué sucede ahora? Te llevamos detrás de escena de ...
Microsoft Frontier Partner: somos uno de los pocos
Microsoft ha introducido recientemente un nuevo reconocimiento de primer nivel dentro de su AI Cloud Partner Program: el Frontier Partner ...
160 kilómetros por una buena causa
Once compañeros, 16 vueltas, 160 kilómetros, una tormenta y un puesto en el podio: glueckkanja participó en las Frankfurter Runden ...